
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 nodiuus/nocturne
Виртуализатор кода bin2bin для PE-файлов x86-64
 dragkob/cve-2024-38063
PoC для IPv6 CVE-2024-38063 в Windows
 tristanqtn/cve-2024-37054
Эксплойт и документация CVE-2024-37054
 pankass/cve-2024-37032_cve-2024-45436
CVE-2024-45436
 y1s4s/cve-2024-36401-poc
Эксплойт для проверки концепции уязвимости CVE-2024-36401, обеспечивающий удаленное выполнение кода через HTTP-запросы с генерацией полезной нагрузки…
 ptrstr/cve-2024-32830-poc
PoC-код для загрузки файлов с использованием CVE-2024-32830
 nxploited/cve-2024-31114
Shortcode Addons <= 3.2.5 — Произвольная загрузка файлов (требуется аутентификация: Admin+)
 ynwarcs/cve-2024-30052
Материалы для CVE-2024-30052.
 somisec/cve-2024-28397-reverse-shell
Обратная оболочка для CVE-2024-28397.
 vitaciminipi/cve-2024-28397-rce
CVE-2024-28397 - Удаленное выполнение кода из уязвимого JS2PY
 y0naldez/cve-2024-28397-js2py-rce
Генерирует JavaScript-полезные нагрузки для эксплуатации CVE-2024-28397 (побег из песочницы Js2Py), обеспечивая удаленное выполнение команд и…
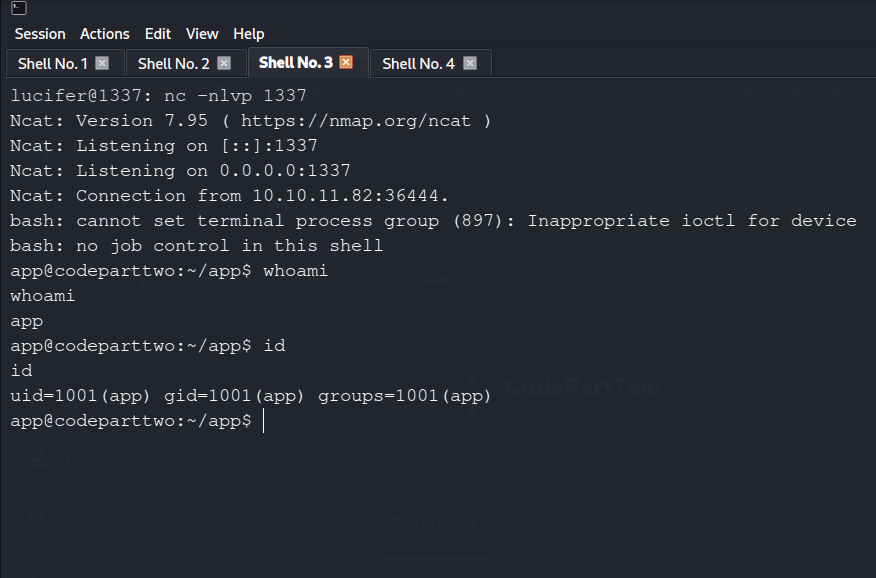 l1337xi/cve-2024-28397-exploit-automation
Скрипт автоматизации на Python для эксплуатации уязвимости **js2py Sandbox Escape** (CVE-2024-28397). Этот инструмент автоматизирует процесс…
 puvipavan/cve-2024-2667
Это POC для CVE-2024-2667 (InstaWP Connect — WP-стейджинг и миграция в один клик <= 0.1.0.22 — неаутентифицированная произвольная загрузка файлов)
 leo-mitch/cve-2024-25641-rce-automated-exploit-cacti-1.2.26
Автоматизированный эксплойт RCE для Cacti 1.2.26 (CVE-2024-25641), использующий уязвимость произвольной записи файлов через функцию Package Import…
 svchostmm/cve-2024-25600-mass
Массовый эксплойт для CVE-2024-25600, загрузка веб-шеллов на уязвимые сайты WordPress через список целей.
 kasoomi0228/cve-2024-25600-bricks-builder-wordpress
Автоматизированный инструмент эксплойта для CVE-2024-25600, позволяющий неаутентифицированное удаленное выполнение кода на сайтах WordPress с…
 nxploited/cve-2024-25092
WordPress плагин NextMove Lite <= 2.17.0 - уязвимость произвольной установки/активации плагина (Subscriber+)








