Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/nodiuus/nocturne
Генерация полезной нагрузкиЭксплуатацияОбратная инженерияШелл-кодТестирование на ПроникновениеАнализ Бинарных ФайловRed TeamingЭксплуатация Бинарных Файлов
GitHubnodiuus/nocturne

nocturne

Виртуализатор кода bin2bin для PE-файлов x86-64

Репозиторий
17115765 месяцев назадПроверено Kitploit
Поделиться

nocturne

Названный в честь одной из моих любимых игр, "nocturne" — это bin2bin-виртуализатор кода и перезаписыватель бинарных файлов для x86-64 PE.

Возможности

  • Мост нативных вызовов
  • 30+ обработчиков ВМ
  • Встроенная обфускация мусорным кодом
  • Потокобезопасное состояние ВМ для каждого вызова

Использование

Чтобы использовать виртуализатор Nocturne, скопируйте и подключите "nocturne_sdk.hpp" из core/ в свой проект.

#include "nocturne_sdk.hpp"

VIRTUALIZE int secret(int x) {
	if (x % 2 == 0) {
		return x / 2;
	} else {
		return x * 3 + 1;
	}
}
VIRTUALIZE_MARK(secret);

После этого запустите исполняемый файл cli.

cli.exe -i <input.exe> -o <output.exe>

Пример:

cli.exe -i example.exe -o example_protected.exe

По умолчанию CLI использует режим auto.

Или явно:

cli.exe -i <input.exe> -o <output.exe> --mode auto

Пример:

cli.exe -i example.exe -o example_protected.exe --mode auto

Чтобы найти маркеры:

cli.exe -i <input.exe> -o <output.exe> --mode markers

Пример:

cli.exe -i example.exe -o example_protected.exe --mode markers

Или, если вы хотите виртуализировать определённые сегменты бинарного файла без SDK:

cli.exe -i <input.exe> -o <output.exe> --mode rva <start_rva> <end_rva>

Пример:

cli.exe -i calc.exe -o calc_vmp.exe --mode rva 0x1600 0x1864

Скриншоты

До виртуализации: image

После виртуализации:

image

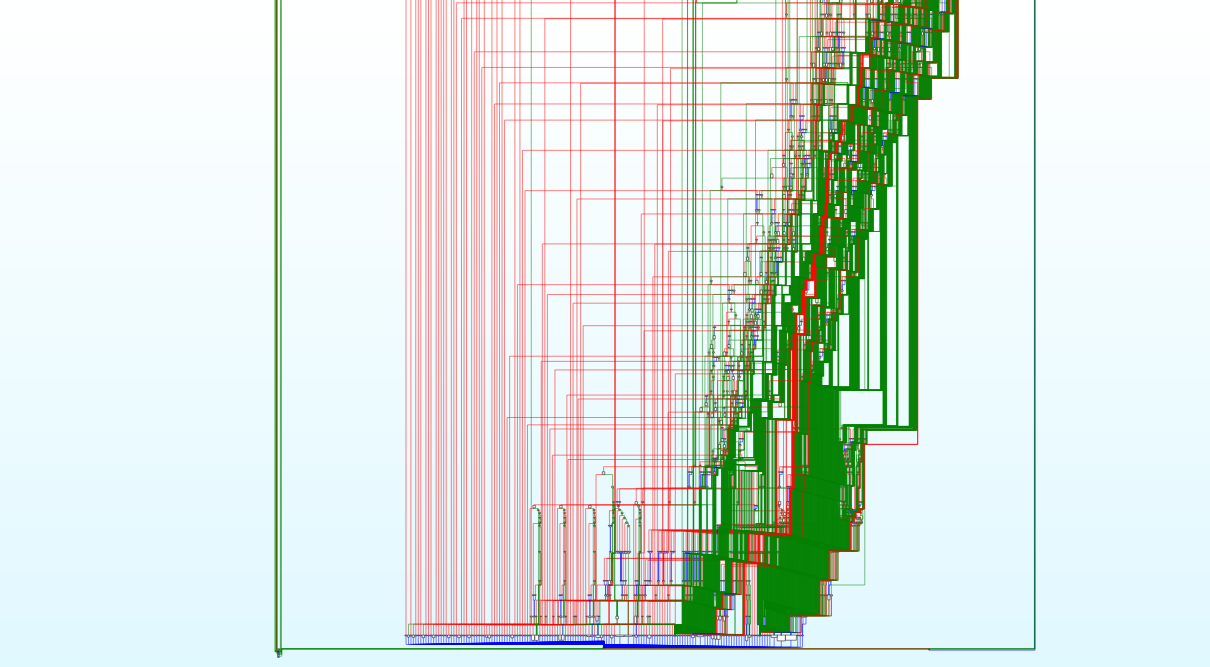
Обфусцированный цикл диспетчера: image

Зависимости

LIEF
Zydis
argparse

Отказ от ответственности

Прежде всего, это в основном POC-проект. Пожалуйста, не ожидайте, что он будет слишком стабильным. Тем не менее, со временем я буду постепенно добавлять новые функции и исправления.

Если есть какие-либо функции/обработчики, которые вы хотели бы реализовать, настоятельно прошу вас открыть issue. Я приветствую любые и все вклады.

Лицензия

Этот проект доступен в исходном коде, но не является открытым (open source).

Исходный код доступен на условиях PolyForm Noncommercial License 1.0.0.

Вы можете использовать, изучать, изменять и распространять это программное обеспечение в некоммерческих целях при условии соблюдения условий лицензии.

Коммерческое использование, корпоративное использование, внутреннее использование в компании, использование в производственных бизнес-процессах, хостинг, платные продукты, работа с клиентами, консалтинг или развёртывание в организациях не разрешены без отдельного письменного лицензионного соглашения.

По вопросам коммерческого или корпоративного лицензирования обращайтесь: [email protected] / @nodiuus

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →