
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 herculesrd/pyusernamemapscriptrce
Эксплойт CVE-2007-2447, написанный на Python, для получения обратной оболочки
 mekanismen/pwnacle-fusion
Автоматизированный эксплойт для CVE-2012-3153 / CVE-2012-3152
 nootropics/propane
Эксплуатирует уязвимость произвольной записи файлов в proftpd (CVE-2015-3306) и пытается выполнить код
 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept с дополнительной информацией
 ticofookfook/poc-nextjs-cve-2025-29927
Автоматизированный PoC-сканер для уязвимости обхода middleware CVE-2025-29927 в Next.js. Тестирует множественные x-middleware-subrequest полезные…
 temesgeny/ppsx-file-generator
Генератор файлов ppsx для cve-2017-8570 (на основе bhdresh/cve-2017-8570)
 pagvac/pocs
phpMyAdmin '/scripts/setup.php' PHP-инъекция кода RCE PoC (CVE-2009-1151)
 nkwenti-severian-ndongtsop/poc_react2shell_cve-2025-55182
Эксплойт для CVE-2025-55182, нацеленный на React Server Components в Next.js через загрязнение прототипа, позволяющий удалённое выполнение кода с…
 thau0x01/poc_proxylogon
Microsoft Exchange ProxyLogon PoC (CVE-2021-26855)
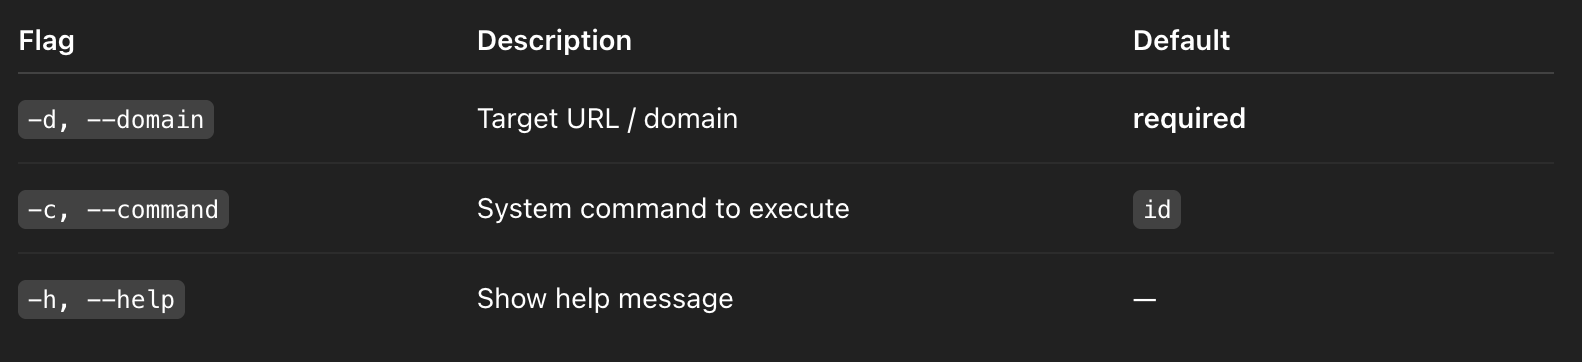 devvaibhav07/poc-cve-2025-55182
POC-CVE-2025-55182
 masterwok/poc-cve-2025-55182
CVE-2025-55182 (React2Shell) PoC: Неаутентифицированное RCE, затрагивающее React 19.x и Next.js < 15.1.4. Эксплуатирует уязвимости в протоколе RSC…
 mgthuramoemyint/poc-cve-2025-54988
Генератор PDF для CVE-2025-54988
 lvl23ht/poc-cve-2025-3914-aeropage-wordpress-file-upload
CVE-2025-3914-PoC | Плагин Aeropage Sync для Airtable WordPress (≤ v3.2.0) уязвим для аутентифицированных произвольных загрузок файлов из-за…
 vin01/poc-cve-2024-38396
PoC для iTerm2 CVE CVE-2024-38396 и CVE-2024-38395, которые позволяют выполнение кода
 l3ster1337/poc-cve-2024-21542
Эксплойт доказательства концепции для CVE-2024-21542, демонстрирующий произвольную запись файлов через Zip Slip в менеджере конвейеров Luigi. Создает…
 m3g4byt3/cve-2020-1948-poc
Эксплойт, подтверждающий концепцию, для уязвимости десериализации Apache Dubbo (CVE-2020-1948). Выполняет удаленное выполнение кода на сервисах Dubbo…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE также известный как msdt follina
 isabbii/poc---cve-2023-26482-rce-lab-nextcloud
# Docker-лаборатория, воспроизводящая CVE-2023-26482 (Nextcloud RCE) с автоматизированным эксплойт-скриптом для образовательного анализа уязвимостей…








