
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 theqmaks/phantom-frida
Соберите антидетектный Frida-сервер из исходного кода. ~90 патчей, покрывающих 16 векторов обнаружения, еженедельные автоматические сборки со…
 obsida-uk/apollo
Простой, легкий инструмент удаленного доступа, написанный на Python
 correcthorsebatterystaple-sudo/orwell-rat-and-botnet
Orwell — это RAT и ботнет, разработанный как комплект из трёх программ.
 pushpenderindia/thorse
THorse — это генератор RAT (Remote Administrator Trojan) для систем Windows/Linux, написанный на Python 3.
 bitwise-01/loki
Инструмент удаленного доступа
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub — исправлено для PowerShell
 mrknow001/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL Code Injection (CVE-2022-22947)
 edoverflow/bugbounty-cheatsheet
Список интересных полезных нагрузок, советов и трюков для охотников за багами.
 mzlogin/cve-2021-44228-demo
Apache Log4j2 CVE-2021-44228: демонстрация RCE с RMI и LDAP
 l0n3m4n/cve-2025-55182-waf
CVE-2025-55182 – уязвимость удаленного выполнения кода (RCE) в серверах Next.js/React RSC (эксплойт и сканер)
 lajarajorge/cve-2017-1000475
Доказательство концепции эксплуатации CVE-2017-1000475, демонстрирующее повышение привилегий через незакавыченный путь к службе в FreeSSHd 1.3.1 на…
 laskdjlaskdj12/cve-2024-29671-poc
Это POC уязвимости CVE-2024-29671
 leoanggal1/cve-2023-3452-poc
Плагин WordPress Canto < 3.0.5 - Удалённое включение файла (RFI) и удалённое выполнение кода (RCE)
 likekabin/cve-2018-20250
Эксплойт-скрипт на Python для CVE-2018-20250, который создает вредоносный RAR-архив для выполнения кода через уязвимость извлечения ACE-файлов в…
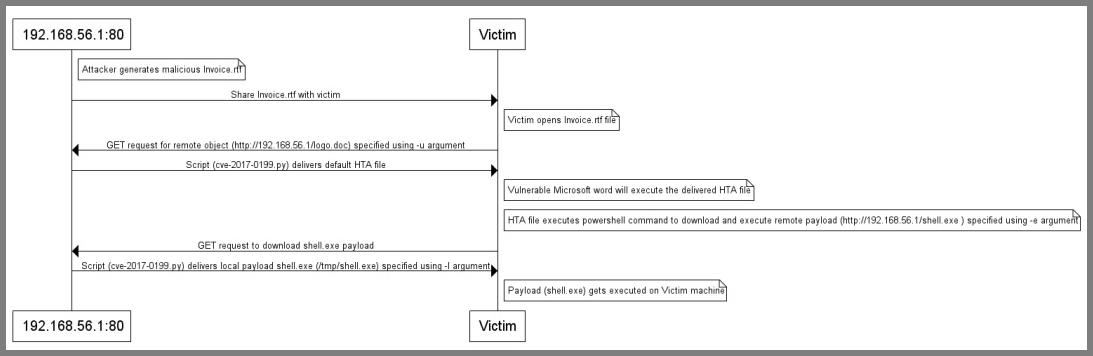 likekabin/cve-2017-0199
Python-скрипт для генерации вредоносных RTF/PPSX-файлов, эксплуатирующих CVE-2017-0199 для удалённого выполнения кода, с доставкой полезных нагрузок…
 likekabin/cve-2018-10933-libssh-authentication-bypass
Эксплойт для CVE-2018-10933, обход аутентификации libSSH, позволяющий получить удалённый доступ к оболочке без учётных данных с помощью скриптов…
 lisinan988/cve-2021-40444-exp
Генерирует вредоносные DOCX-документы, использующие CVE-2021-40444 (удалённое выполнение кода в Microsoft Office Word), со встроенным HTTP-сервером…
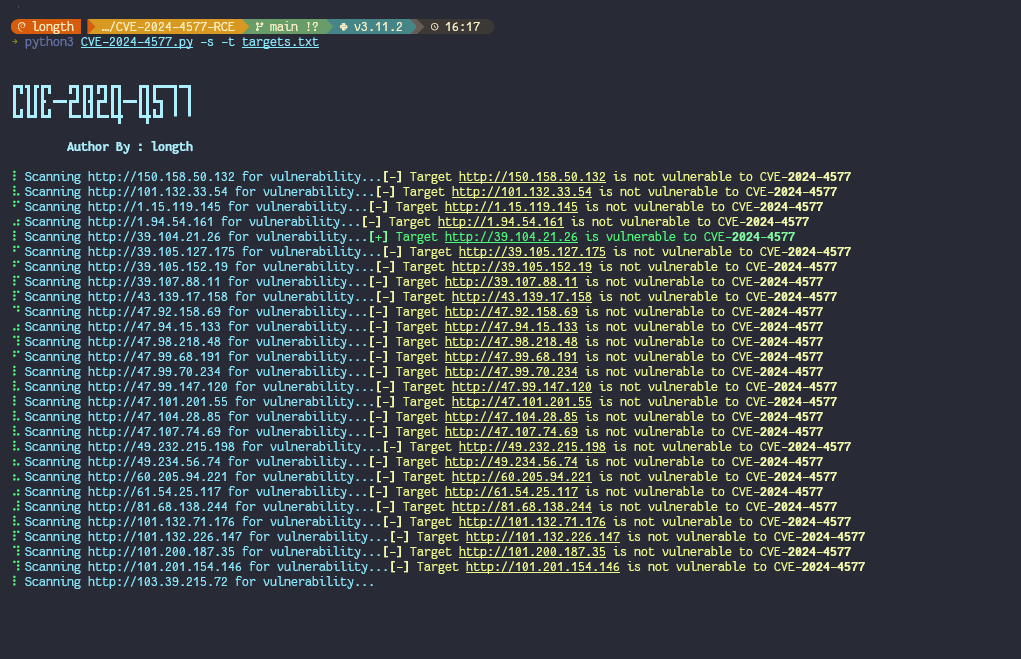 longhoangth18/cve-2024-4577
Сканер и эксплойт для уязвимости CVE-2024-4577 PHP CGI, связанной с внедрением аргументов. Обнаруживает уязвимые PHP-приложения и выполняет…








