
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 amis13/openam-clean
Чистая реализация PoC на Python/Java для CVE-2026-33439, которая строит цепочку гаджетов десериализации Java, компилирует EvilTranslet и доставляет…
 teovmp/cve-2026-33439
Эксплойт pre-auth RCE для OpenAM <=16.0.5 через Java-десериализацию параметра jato.clientSession, с цепочкой гаджетов comparator и выводом команд в…
 duohnson/cve-2026-33439-poc
Уязвимость удалённого выполнения кода до аутентификации, затрагивающая OpenIdentityPlatform OpenAM в версиях 16.0.5 и более ранних.
 wgpsec/aboutsecurity
Всё для пентеста. | База знаний по тестированию на проникновение, в которой методологии безопасности представлены в формате, исполнимом для AI Agent.
 hackfutsecroot/-gotenberg-rce-chain
Цепочка эксплойтов на Python для CVE-2026-42589 и CVE-2026-40281 в Gotenberg: обнаруживает уязвимые экземпляры, внедряет полезные нагрузки в…
 lowlevelsec/reflected-xss-bludit-cve-2026-41456
Реализация различных полезных нагрузок межсайтового скриптинга для эксплуатации CVE-2026-41456
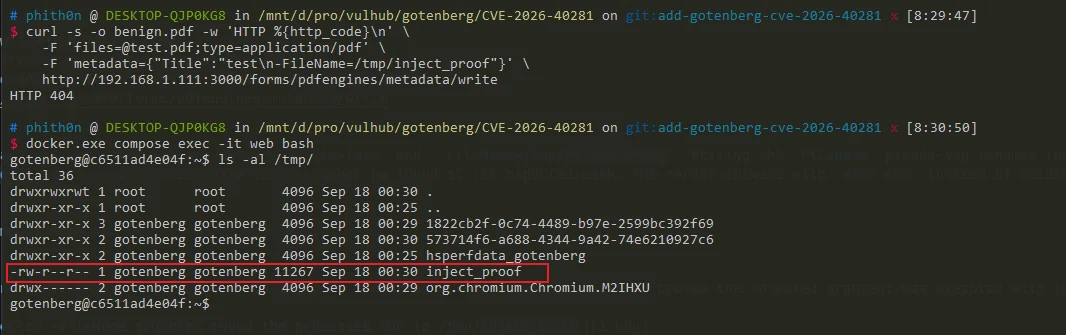 rabakuku/cve-2026-40281
Python PoC для CVE-2026-40281 — инъекции аргументов ExifTool в эндпоинте записи метаданных PDF в Gotenberg, позволяющей манипулировать файлами и…
 lenard-bidaas/cve-2026-38903
Proof-of-concept server demonstrating CVE-2026-38903: unauthenticated HTML injection in Alertus Desktop Alert via DSA certificate validation bypass,…
 undefinedcs/cve-2026-38751-exploit
Python-версия b0ySie7e/OpenSTAManager-RCE-Exploit-CVE-2026-38751 — POC на основе Rust
 overgrowncarrot1/penpot-rce
Penpot <2.15.0 допускает неаутентифицированное RCE CVE-2026-45805
 hackzuoji/freeswitch-cve-2026-116779-poc
Набор инструментов для обнаружения и эксплуатации инъекции команд в SIP MESSAGE FreeSWITCH (CVE-2026-116779), с выполнением через API, выводом…
 personne-lambda/cve-2026-5562-exploit
Скрипт на Python, демонстрирующий концепцию эксплуатации: отправляет специально сформированный PUT-запрос к эндпоинту testexecutions в Kafka UI для…
 elitexspam/def4cer
Безопасная версия эксплойта CVE-2026-53787 для загрузки файлов через атрибут заказа Amasty, с изменением загрузки файлов с txt на html.
 do4choo/cve-2026-5054_nomachine_lpe
Разбор и PoC на Python для CVE-2026-5054 — локальное повышение привилегий до root через SUID-бинарник nxexec в NoMachine с использованием…
 n3chik/cve-2026-63765
Python PoC для CVE-2026-63765: эксплуатирует неаутентифицированную прямую загрузку ActiveStorage в Chatwoot < 4.16.0 для записи произвольных файлов и…
 githu836/poc-for-cve-2026-63030
Python PoC, эксплуатирующий цепочку pre-auth RCE в WordPress (CVE-2026-63030 — путаница маршрутов + CVE-2026-60137 — SQLi) для создания…
 chu0119/vc-strike
Набор разрешённых тестов на проникновение для VMware vCenter CVE-2026-59310 (RCE от root без аутентификации через обход путей rsyslog) и…
 vpxuser/cve-2026-59310
Python PoC для CVE-2026-59310: эксплуатирует обход пути в rsyslog vCenter для записи файлов и выполнения команд от имени root через cron, с режимами…








