
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 bigsizeme/cve-2018-2893
Генератор обратной оболочки
 b4kesn4ke/cve-2014-6271
Эксплойт Shellshock, также известный как CVE-2014-6271
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) — это уязвимость нулевого дня в Microsoft Office, которая была недавно обнаружена. Это уязвимость высокой степени…
 absholi7ly/poc-for-cve-2024-7014-exploit
Доказательство концепции (PoC) для эксплойта CVE-2024-7014 (EvilVideo)
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 sunnyvale-it/cve-2021-44228-poc
CVE-2021-44228 (Log4Shell) проверка концепции
 rockmelodies/cve-2020-5902-rce-gui
GUI
 ivanitlearning/cve-2004-1561
Icecast: переполнение буфера при перезаписи заголовка (RCE) для версий < 2.0.1 (Win32)
 ajunque9/goaround
Инструмент, который позволяет генерировать обходы AMSI и автоматически обфусцировать PowerShell-скрипты с использованием трех различных методов…
 walidpyh/cve-2025-8088
Концепт-доказательство (Proof-of-concept), демонстрирующее доставку полезной нагрузки через альтернативные потоки данных (ADS) с помощью специально…
 im-hanzou/jbwper
Автоматический массовый инструмент для проверки и эксплуатации уязвимости CVE-2022-4061 - JobBoardWP < 1.2.2 - Неаутентифицированная произвольная…
 bagheeraaltered/cve-2023-35813-poc
Эксплойт для уязвимости удаленного выполнения кода в Sitecore
 nanaao/dirtypipe-automaticroot
CVE-2022-0847 Python-эксплойт для получения root или записи в файл без права на запись, неизменяемый или смонтированный только для чтения.
 assassinukg/cve-2020-9484
Эксплойт-скрипт для CVE-2020-9484, уязвимости десериализации при сохранении сессий в Tomcat, позволяющей удалённое выполнение кода через специально…
 jenderal92/cve-2026-56290
CVE-2026-56290 - Массовый эксплойт для компонента Joomla Com_pagebuilderck (Неограниченная загрузка файлов → RCE). Многопоточный, автоматический…
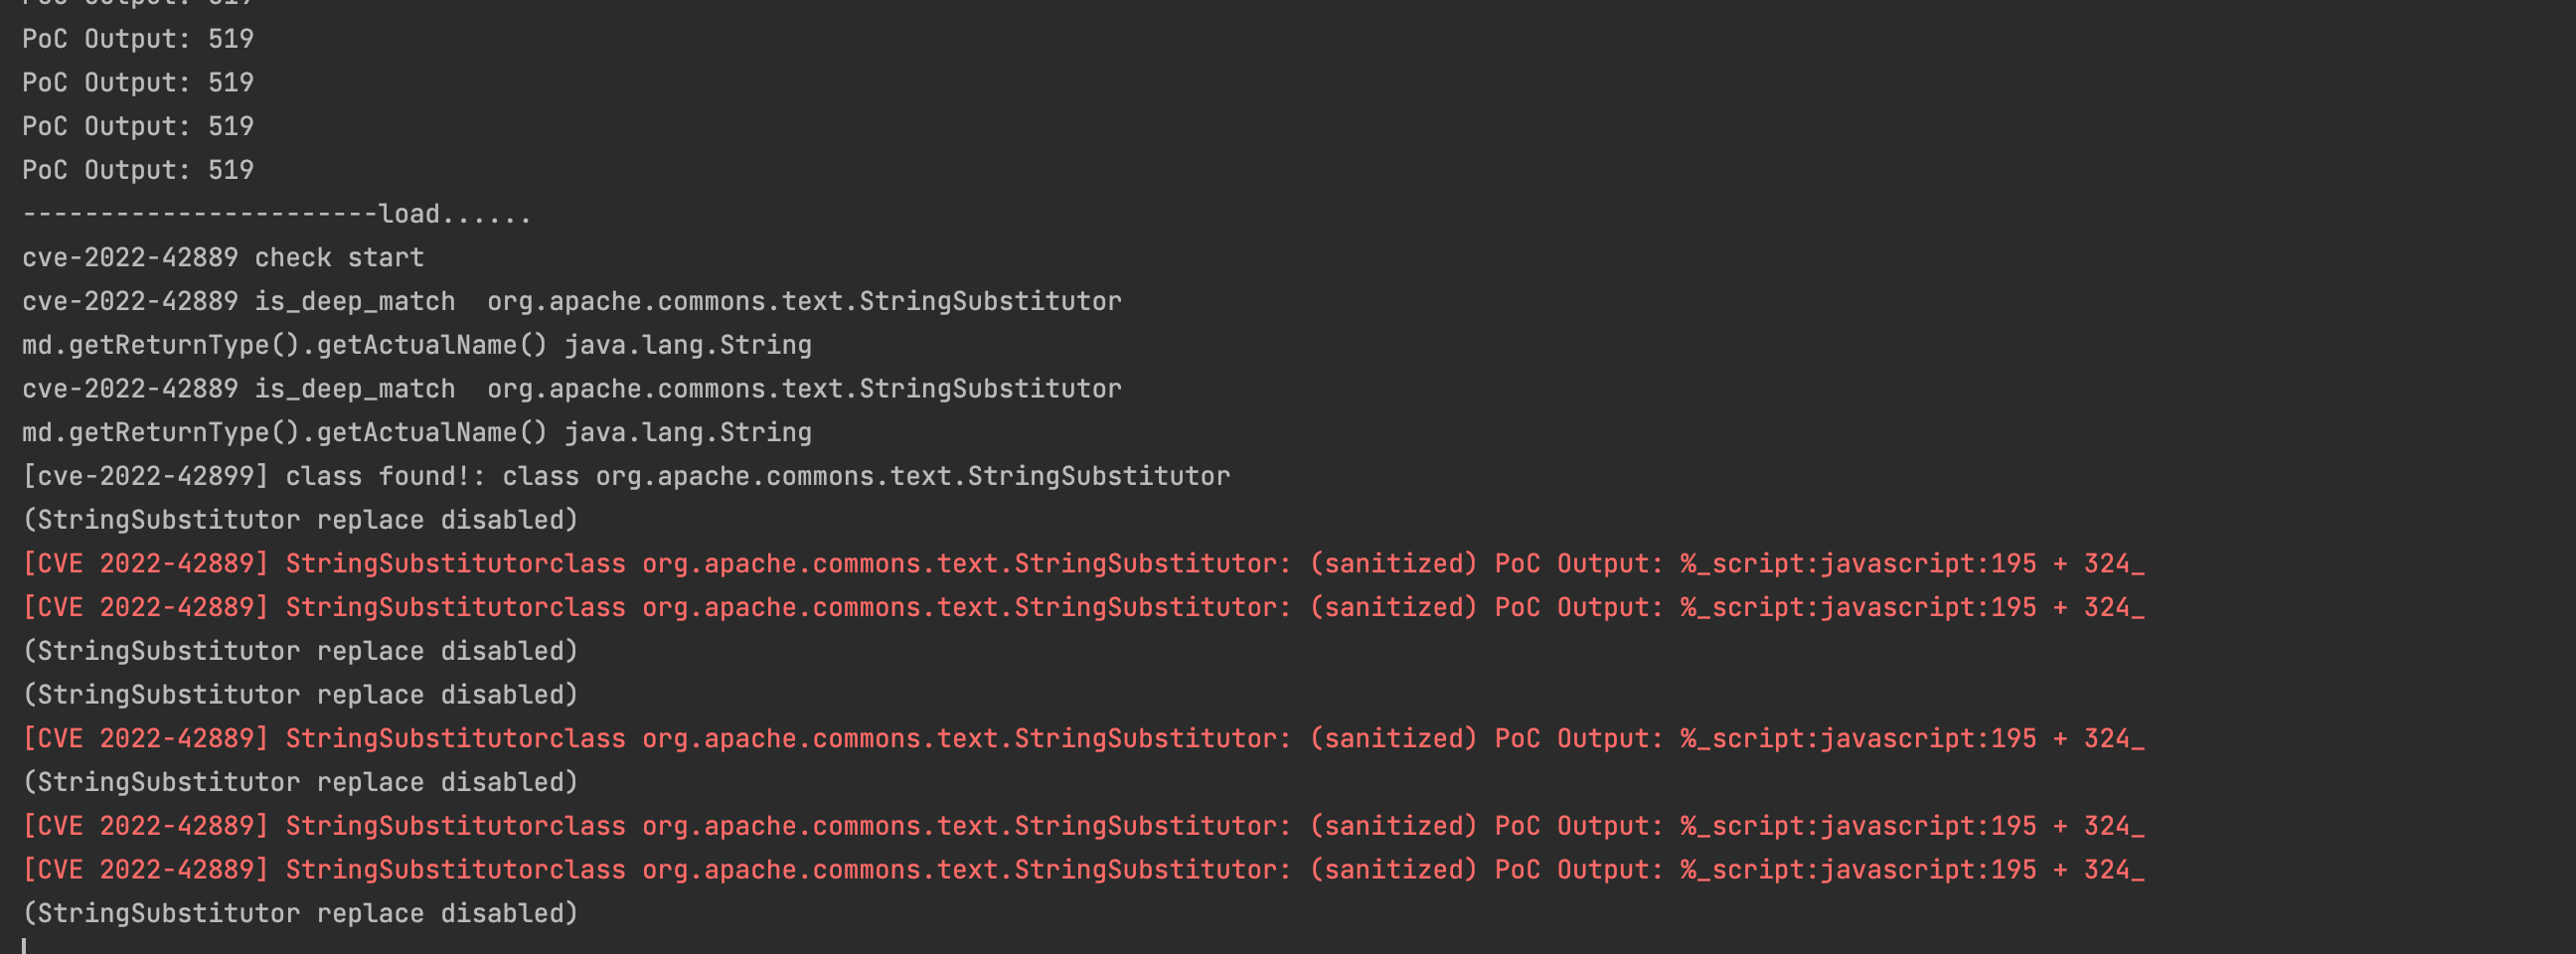 uk0/cve-2022-42889-intercept
Через параметры запуска JVM и jps pid осуществляется перехват недопустимых параметров
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Уязвимость произвольной загрузки файлов в компоненте /inc/modules_install.php системы Pluck-CMS v4.7.18 позволяет злоумышленникам…
 chrahman/react2shell-cve-2025-55182-full-rce-script
Уязвимость React2Shell (CVE-2025-55182 / CVE-2025-66478) Полный скрипт








