
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit

 theflink/deepsleep
Вариант Gargoyle для x64, скрывающий артефакты памяти, используя только ROP и PIC
 hoodoer/js-tap
JavaScript-маяки и C2 для использования в качестве XSS-полезной нагрузки или имплантов пост-эксплуатации на веб-серверах приложений или настольном ПО…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 saadahla/d1rkldr
Загрузчик шеллкода с реализацией косвенного динамического syscall, шеллкод в формате MAC, разрешение API из PEB, вызов syscall и определение адреса…
 twosevenonet/injectsetconsole
Proof of Concept для инъекции кода в процесс без использования WriteProcessMemory
 gr1mmie/atlasc2
C# C2 фреймворк, ориентированный на операции первого этапа
 cyb0r9/androspy
Автоматизированный генератор бэкдоров для Android с криптером, IP-отравлением и интеграцией полезной нагрузки Metasploit для тестирования на…
 cryptolok/aslray
Linux ELF x32/x64 эксплойт обхода ASLR DEP/NX с распылением стека
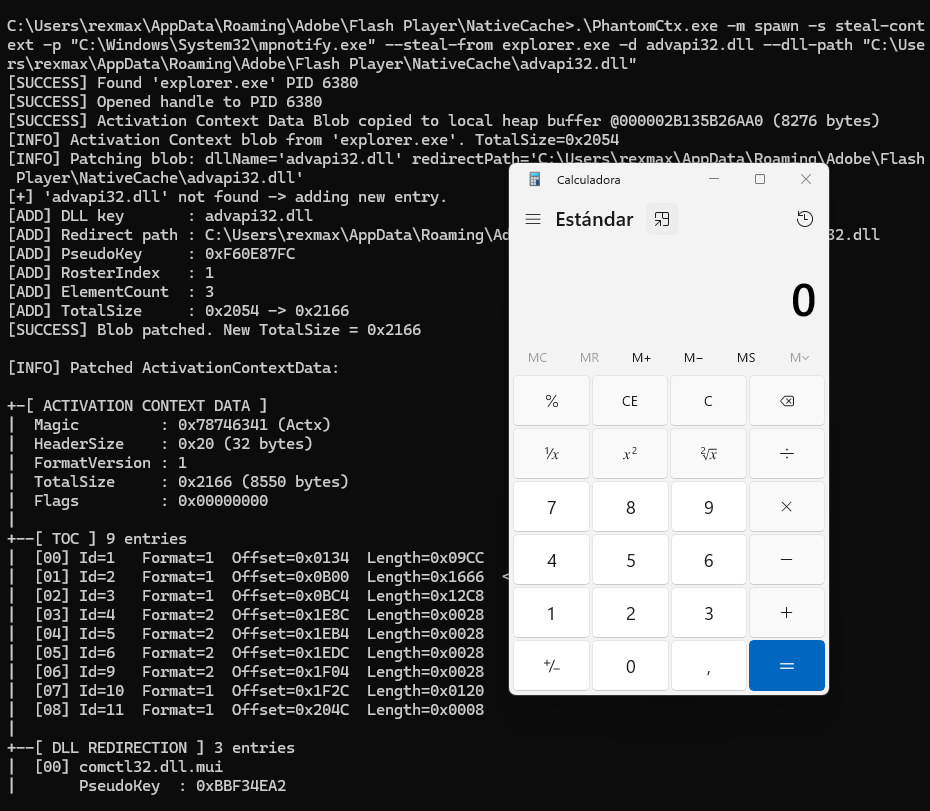 r3xmax/phantomctx
Инструмент обхода перехвата контекста активации
 t0thkr1s/revshellgen
Генератор обратной оболочки, написанный на Python 3.
 4w4k3/insanity-framework
Генерировать полезные нагрузки и управлять удаленными машинами. [Прекращено]
 cerbersec/ares
Project Ares — это загрузчик доказательства концепции (PoC), написанный на C/C++ и основанный на технике Transacted Hollowing
 allevon412/teamsimplant
Стелс-имплант DLL-прокси для Microsoft Teams, который внедряет зашифрованный AES шелл-код с помощью техник анхука, обеспечивая постоянный…
 und3rf10w/external_c2_framework
Python API для использования со спецификацией External C2 от Cobalt Strike
 deepinstinct/dcomuploadexec
DCOM POC горизонтального перемещения, эксплуатирующий интерфейс IMsiServer — загружает и выполняет полезную нагрузку удалённо.
 exploits-forsale/collateral-damage
Эксплойт ядра для Xbox SystemOS, использующий CVE-2024-30088
 lepotekil/msfmania
Инструменты для обхода антивирусов на Python
 trustedsec/elfloader
Загружает и запускает ELF-объекты полностью в памяти в системах Linux x86_64/x86, разрешая символы libc во время выполнения для скрытного выполнения…








