Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DeepSleep — Вариант Gargoyle для x64, скрывающий артефакты памяти, используя только ROP и PIC | Kitploit

Инструменты/GitHubGitHub/theflink/deepsleep
Криминалистика памятиЭксплуатацияRed TeamingРазработка Полезной Нагрузки
GitHubtheflink/deepsleep

DeepSleep

Вариант Gargoyle для x64, скрывающий артефакты памяти, используя только ROP и PIC

Репозиторий
376551464 лет назадПроверено Kitploit
Поделиться

DeepSleep

Вариант Gargoyle для x64, скрывающий артефакты памяти только с помощью ROP и PIC.

Огромная благодарность @waldoirc за документирование большей части этой техники в его блоге
Эта реализация отличается тем, что не использует APC и полностью реализована как PIC.

Описание

Я создал это, чтобы лучше понять, как скрывать артефакты памяти с помощью техники, подобной Gargoyle, на x64. Идея заключается в настройке ROP-цепочки, вызывающей VirtualProtect() -> Sleep() -> VirtualProtect(), чтобы пометить свою собственную страницу как N/A во время сна.

В отличие от Gargoyle и других реализаций, подобных Gargoyle, я полностью полагаюсь на ROP и не ставлю в очередь никакие APC. Сам DeepSleep реализован как полностью PIC, что упрощает перечисление страниц памяти, которые необходимо скрыть от сканеров.

Пока поток активен, появляется MessageBox, и страница DeepSleep помечена как исполняемая. Во время сна страница помечена как N/A.

Это эффективно обходит Moneta на момент написания, если DeepSleep внедрён, а базовый адрес исполняющего потока не указывает на приватную выделенную память.

Я проверил это с помощью техники внедрения Earlybird для внедрения DeepSleep.bin в notepad.exe
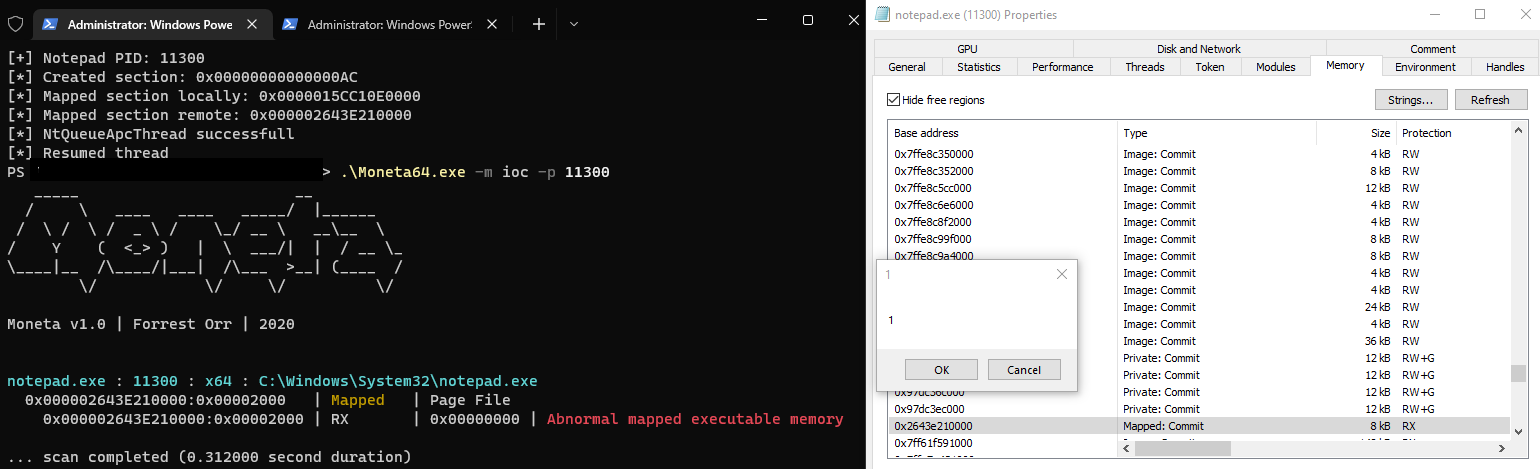
Moneta обнаруживает DeepSleep при показе msgbox Moneta не обнаруживает DeepSleep при показе msgbox

Использование

С использованием Mingw:
Введите make, и появится дикий DeepSleep.bin.
Либо используйте предварительно скомпилированный DeepSleep.bin :-)

Будущие работы и ограничения

Будущие работы

Возможно, я выпущу загрузчик для CS или других C2-агентов. Аналогично YouMayPasser, загрузчик будет перехватывать sleep с помощью HW-брейкпоинтов, чтобы избежать подозрительных изменений kernel32.dll.

Ограничения

Тестировалось на 10.0.19044 N/A Build 19044

ROP-гаджеты, на которые я полагаюсь, могут отсутствовать в ntdll.dll в других версиях Windows. Вероятно, стоит использовать более мелкие и универсальные ROP-гаджеты и перечислять гаджеты в большем количестве DLL, чем просто ntdll.dll.

Обнаружение

Стек вызовов для потока в состоянии DelayExecution включает неизвестные/изменённые области памяти, а также адреса VirtualProtect(). Hunt-Sleeping-Beacons обнаруживает это.
Возможно, применить эту метрику к другим C2, использующим другую технику ожидания между обратными вызовами.

Странный стек

Благодарности

@waldoirc за документирование большей части техники здесь
@forrest Orr за Moneta
Josh Lospinoso за оригинальную технику Gargoyle


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →