
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 dev0558/cve-2023-32784-exploit-report
Образовательная демонстрация восстановления мастер-пароля KeePass с помощью анализа дампа памяти при уязвимости CVE-2023-32784, с пошаговой…
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - неавторизованный обход пути в Nexus Repository Manager 3
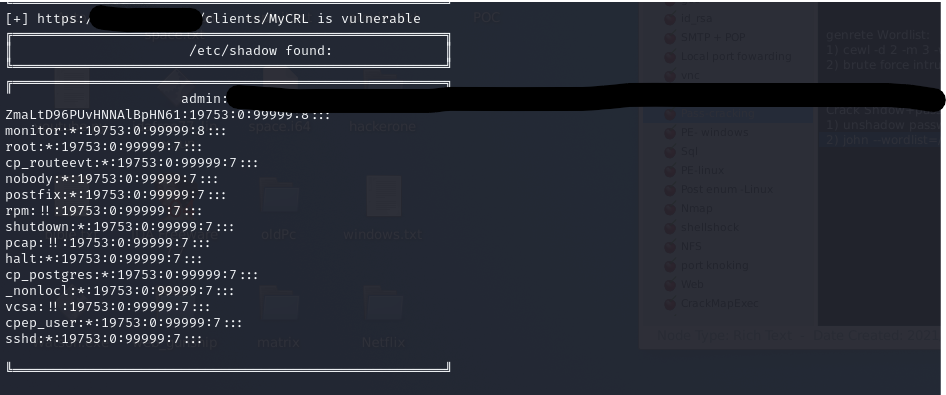 verylazytech/cve-2024-24919
POC - CVE-2024–24919 - Check Point Security Gateways
 gmikisilva/cve-2024-33901-proofofconcept
Короткая программа, демонстрирующая уязвимость CVE-2024-33901 в KeePassXC версии 2.7.7
 lukejenkins/cve-2022-24693
Документация и шаги воспроизведения для CVE-2022-24693: жестко заданные учетные данные в прошивках Baicells Nova436Q и Neutrino 430, обеспечивающие…
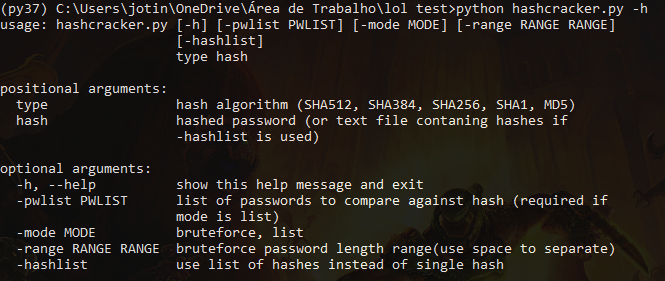 joaovdonaton/hashcracker
Крэкер хэшей на Python, поддерживающий SHA512, SHA256, SHA1, MD5 и другие. Особенности: автоматическое определение типа хэша, режимы перебора…
 mbadanoiu/artemis2hashcat
Python3-реализация для преобразования хэшей Artemis PBKDF2WithHmacSHA1 в формат hashcat
 fin3ss3g0d/cve-2024-4956
Python утилита для автоматизации эксплуатации path traversal CVE-2024-4956 с массовым извлечением файлов, а также пользовательский модуль Hashcat для…
 yanncam/shucknt
ShuckNT — это скрипт онлайн-сервиса Shuck.sh для локального использования. Он предназначен для понижения версии, преобразования, разбора и «снятия…
 stealthsploit/oneruletorulethemstill
Обновлённая и доработанная версия моего оригинального правила hashcat OneRuleToRuleThemAll
 d4vinci/elpscrk
Интеллектуальный генератор списков слов на основе профилирования пользователей, перестановок и статистики. (Назван в честь одноимённого инструмента…
 jeanpeyremesmots/osx-password-dumper
Инструмент для дампа .plist пользователей в системе Mac OS и преобразования их в хэш, пригодный для взлома
 0xsazzad/grafana-cve-2021-43798
Реализация инструмента на Python для дешифрования и шифрования конфиденциальных данных в Grafana, специально направленная на устранение уязвимостей,…
 an00brektn/shirocrack
Простой взломщик хэшей для Apache Shiro, написанный на Golang. Полезен для эксплуатации CVE-2024-4956.
 r00ts3c/ddos-rootsec
Изучите архив DDOS от RootSec, включающий сканеры высшего уровня, мощные ботнеты (Mirai & QBot) и другие их варианты, высокоэффективные эксплойты,…
 joelgmsec/leaksearch
Ищет и извлекает пароли в открытом виде из публичных баз данных утечек (ProxyNova COMB) по ключевому слову (пользователь/домен/пароль), с поддержкой…
 pushpenderindia/sinister
Sinister — это генератор кейлоггеров для Windows/Linux, который отправляет записанные нажатия клавиш по электронной почте вместе с другой ценной…
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
Эксплойт для CVE-2019-9053 — неаутентифицированная SQL-инъекция в CMS Made Simple 2.2.9, которая извлекает учётные данные администратора и при…








