
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
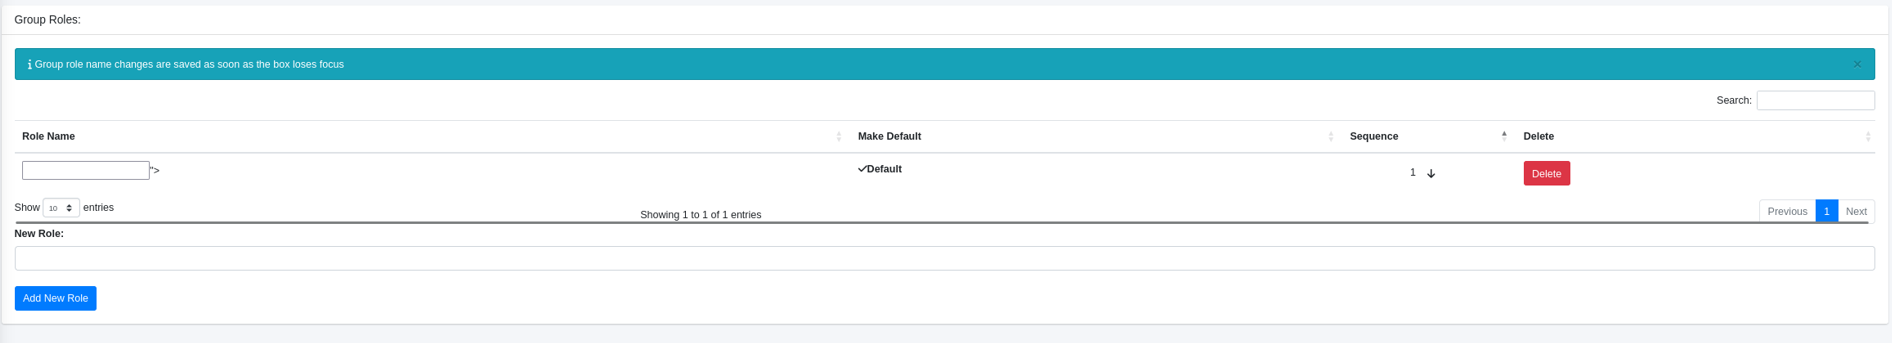
 lukasz-rybak/cve-2025-67876
Подробный proof-of-concept для CVE-2025-67876, демонстрирующий хранимый XSS в именах ролей групп ChurchCRM, приводящий к перехвату сеанса…
 localh0ste/cve-2025-4138
Уязвимость обхода каталогов модуля Tarfile (с переполнением, пересекающим каталог) --> Приводит к повышению привилегий
 imohammed28/cve-2024-10220-test
Эксплойт уязвимости тома gitRepo в Kubernetes (CVE-2024-10220) для контролируемых исследований безопасности HPC, демонстрирующий выполнение…
 graypixel2121/cve-2025-61229
Технический анализ и proof-of-concept эксплойт для CVE-2025-61229, локального повышения привилегий в SuperDuper!, которое позволяет выполнять…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter динамически загружает внешние Java .jar-файлы без проверки и изоляции. Если злоумышленник может подставить или…
 1numak1/cve-2025-31337
Бюллетень безопасности CVE-2025-31337 — критическое переполнение буфера в фреймворке чат-ботов на основе ИИ
 alimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc
Доказательство концепции эксплуатации для CVE-2026-27199, обход safe_join() в Werkzeug через имена устройств Windows, демонстрирующий обход пути и…
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 — это критическая уязвимость обхода пути в WinRAR 7.12
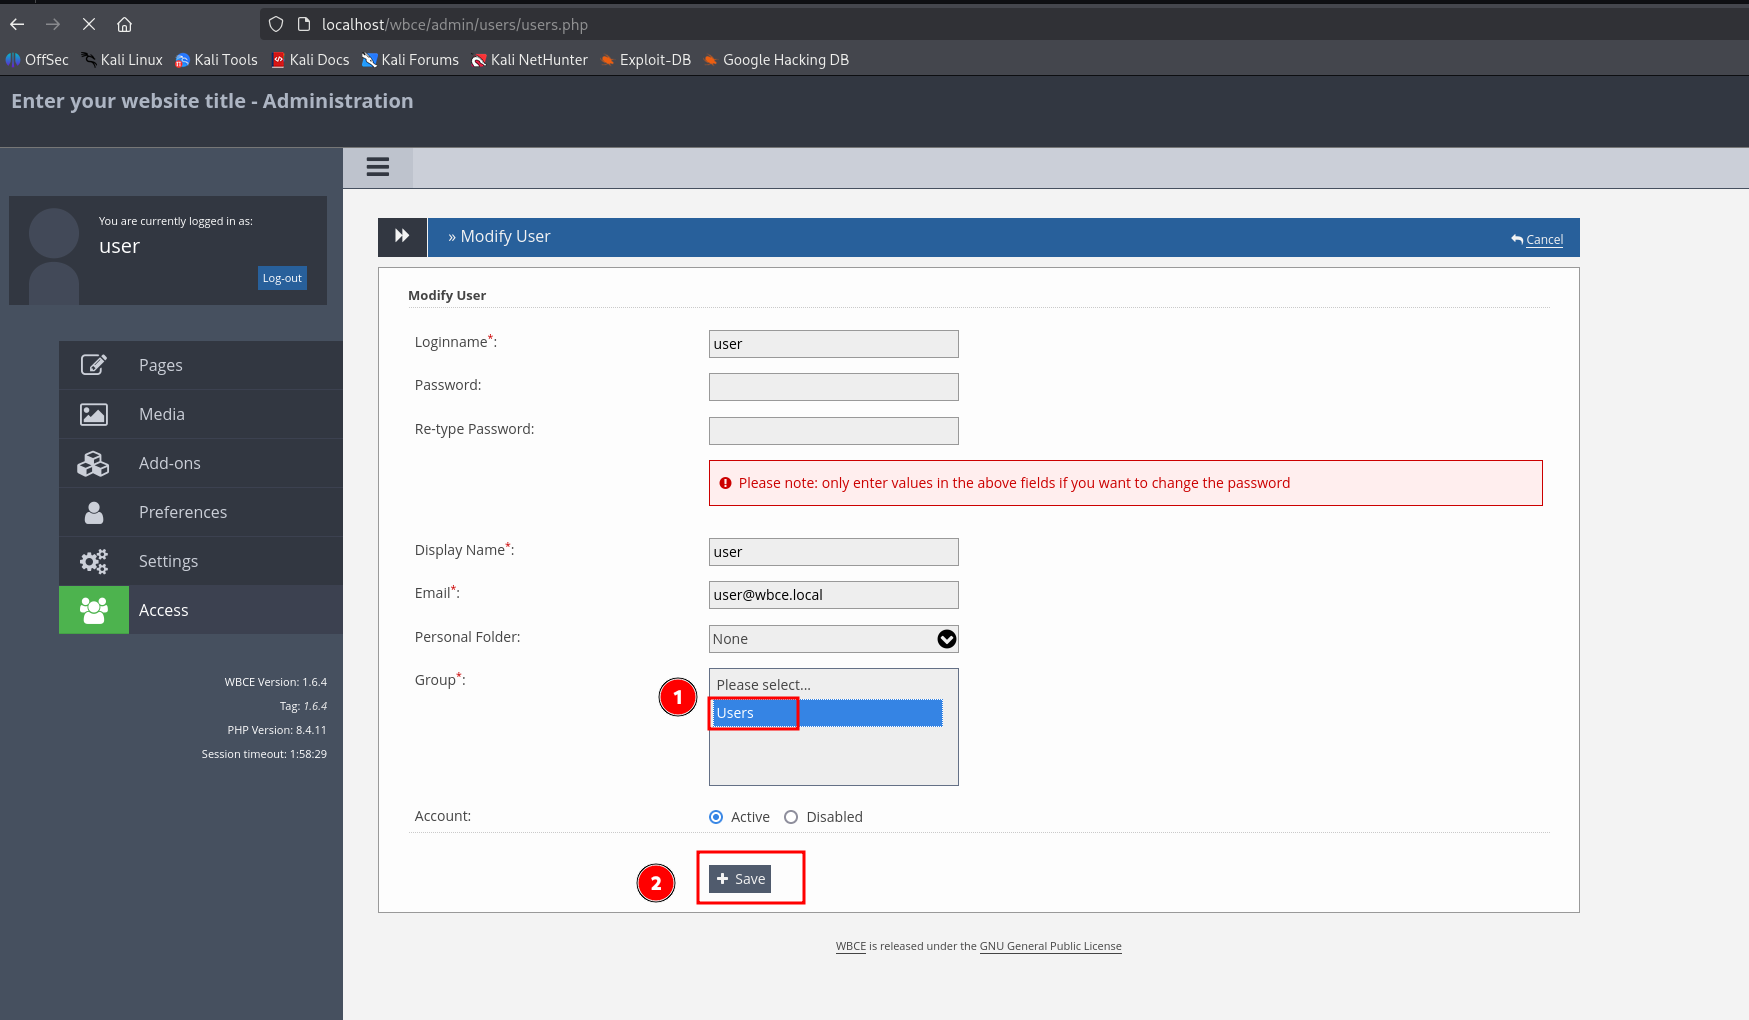 lukasz-rybak/cve-2025-65094
Доказательство концепции для CVE-2025-65094: повышение привилегий через IDOR в WBCE CMS. Демонстрирует манипуляцию ID группы для получения…
 joakimbulow/cve-2026-24688
Доказательство концепции эксплуатации для CVE-2026-24688, уязвимости типа «отказ в обслуживании» в разборе структуры документа в pypdf. Включает…
 dotadrien/cve-2025-60654
Доказательство концепции для CVE-2025-60654: хранимая межсайтовая скриптовая атака (XSS) в поле описания объявления Script Pag. Демонстрирует обход…
 gregk4sec/cve-2026-25854
Оригинальное исследование безопасности и proof-of-concept для CVE-2026-25854, уязвимости открытого перенаправления в кластерных конфигурациях Apache…
 iteride/cve-2025-29927
Углубленный анализ и PoC для CVE-2025-29927, обход авторизации промежуточного слоя Next.js через заголовок x-middleware-subrequest. Включает шаблоны…
 snorlyd/https-nj.gov---cve-2020-11023
Отчёт об уязвимостях официального сайта Нью-Джерси
 open-flaw/cve-2025-12758
Подробное раскрытие CVE-2025-12758 с PoC, демонстрирующим обход с помощью селектора вариантов Unicode в функции isLength() библиотеки validator.js,…
 klassiker/cve-2025-55182
Анализ на основе CodeQL уязвимости загрязнения прототипа CVE-2025-55182 в React Server Components, с POC-эксплойтом и статическими запросами…
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 azu/msgpack-cve-2021-23410-test
Тестовый репозиторий, демонстрирующий доказательство концепции для CVE-2021-23410 в msgpack, анализирующий, является ли сообщенная уязвимость…








