
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-34632 — Отражённый XSS в 1000projects Book Management System 1.0 | Kitploit

Инструменты/GitHubGitHub/ssophiz/cve-2023-34632
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubssophiz/cve-2023-34632

CVE-2023-34632

Отражённый XSS в 1000projects Book Management System 1.0

Репозиторий
279 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    297

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-34632

Отражённый XSS в 1000projects Book Management System 1.0

image

CVE-2023-34632

Отражённая межсайтовая скриптовка (XSS) в 1000projects Book Management System 1.0


Описание

Отражённая уязвимость межсайтовой скриптовки (XSS) была обнаружена в 1000projects Book Management System версии 1.0. Уязвимость существует в функции поиска (index.php), где вводимые пользователем данные через параметр search отражаются в HTTP-ответе без надлежащей санитизации или кодирования вывода.

Злоумышленник может создать вредоносный URL, содержащий JavaScript-код. Когда жертва переходит по ссылке, скрипт выполняется в контексте сеанса браузера жертвы, что потенциально может привести к угону сессии, краже учётных данных или фишинговым атакам.


Затронутый продукт

ЭлементДетали
Поставщик1000projects
ПродуктBook Management System
Версия1.0
Компонентindex.php (функция поиска)
ТехнологияPHP / MySQL

Детали уязвимости

ЭлементДетали
CVE IDCVE-2023-34632
ТипCWE-79: Некорректная нейтрализация ввода при генерации веб-страницы (отражённый XSS)
Вектор атакиСеть
Сложность атакиНизкая
Необходимые привилегииНет
Взаимодействие с пользователемТребуется (жертва переходит по созданному URL)
Оценка CVSS 3.16.1 (Средний)
Вектор CVSSCVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N

Доказательство концепции

Полезная нагрузка

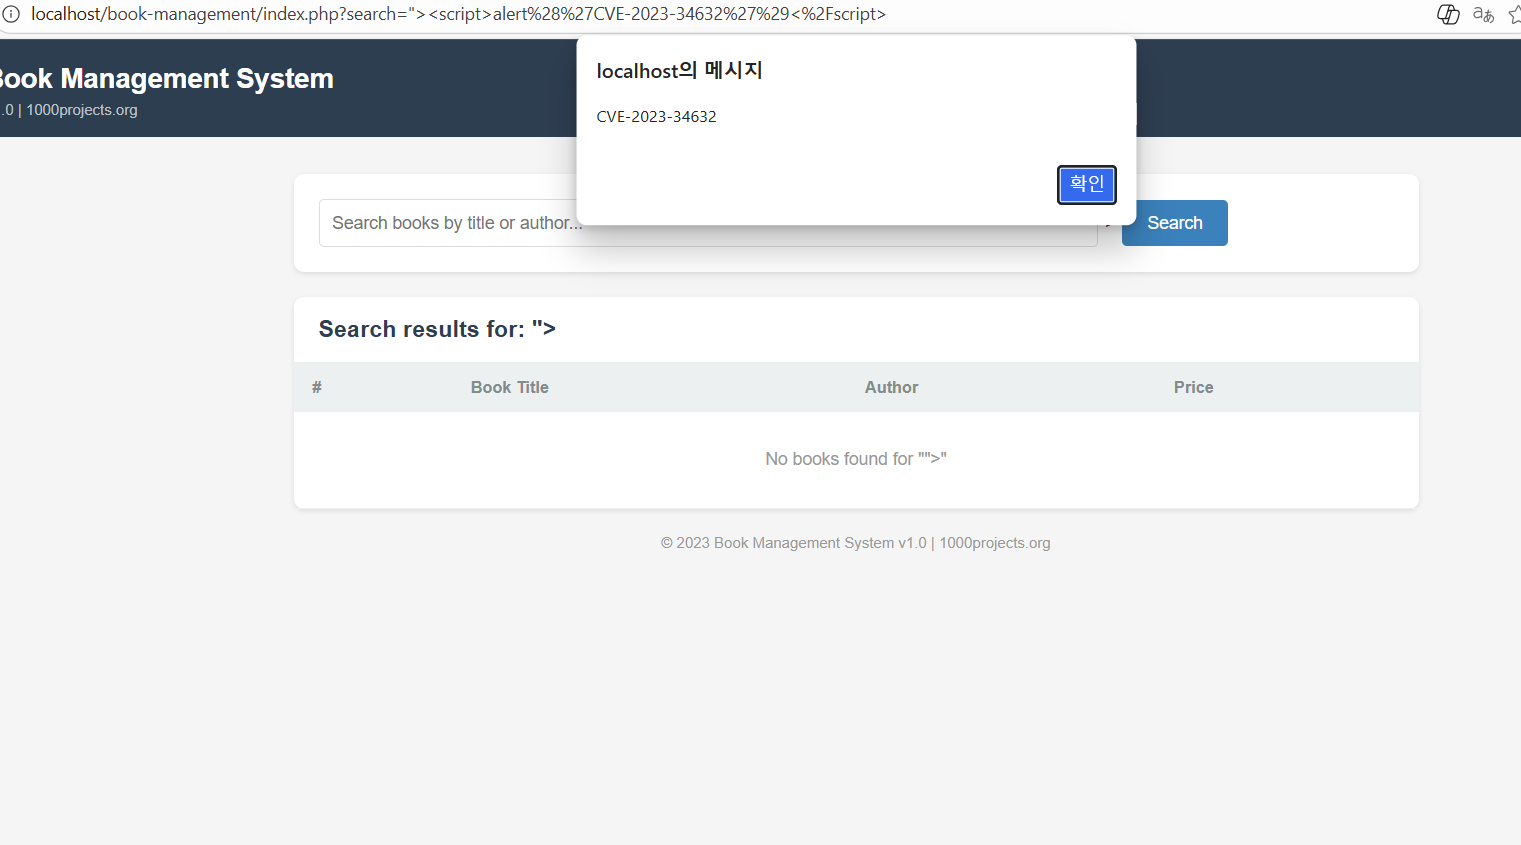
http://localhost/book-management/index.php?search="><script>alert('CVE-2023-34632')</script>

Шаги для воспроизведения

  1. Установите XAMPP/WAMP и разверните Book Management System 1.0 в корневой веб-директории
  2. Перейдите к приложению в браузере
  3. Введите следующую полезную нагрузку в поле поиска (или перейдите по созданному URL выше):
    "><script>alert('CVE-2023-34632')</script>
    
  4. Наблюдайте всплывающее окно JavaScript, подтверждающее уязвимость XSS

Скриншот

XSS PoC

Альтернативные полезные нагрузки

">
"><svg/onload=alert('CVE-2023-34632')>

Коренная причина

Значение параметра search напрямую встраивается в HTML-ответ без какой-либо санитизации. PHP-код не применяет htmlspecialchars() или эквивалентное кодирование вывода перед отображением пользовательского ввода.

Уязвимый шаблон кода

// Уязвимо - пользовательский ввод напрямую отображается в HTML-выводе
$search = $_GET['search'];
echo "Search results for: " . $search;

Устранение

Применяйте правильное кодирование вывода для всех пользовательских данных перед отображением в контексте HTML:

// Исправлено - правильное кодирование вывода
$search = htmlspecialchars($_GET['search'], ENT_QUOTES, 'UTF-8');
echo "Search results for: " . $search;

Воздействие

  • Угон сессии — Злоумышленник может украсть сессионные cookie через document.cookie
  • Кража учётных данных — Могут быть внедрены поддельные формы входа для фишинга учётных данных пользователя
  • Распространение вредоносного ПО — Жертвы могут быть перенаправлены на вредоносные сайты
  • Дефейс — Содержимое страницы может быть изменено в браузере жертвы

Временная шкала

ДатаСобытие
2023-06Уязвимость обнаружена
2023-06CVE-2023-34632 зарезервирован MITRE
2026-02Публичное раскрытие

Автор

Обнаружитель: Wonkyeom Kim (@ssophiz)


Ссылки

  • 1000projects Book Management System
  • CWE-79: Некорректная нейтрализация ввода при генерации веб-страницы
  • OWASP - Межсайтовая скриптовка (XSS)
Скачать инструмент





