
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
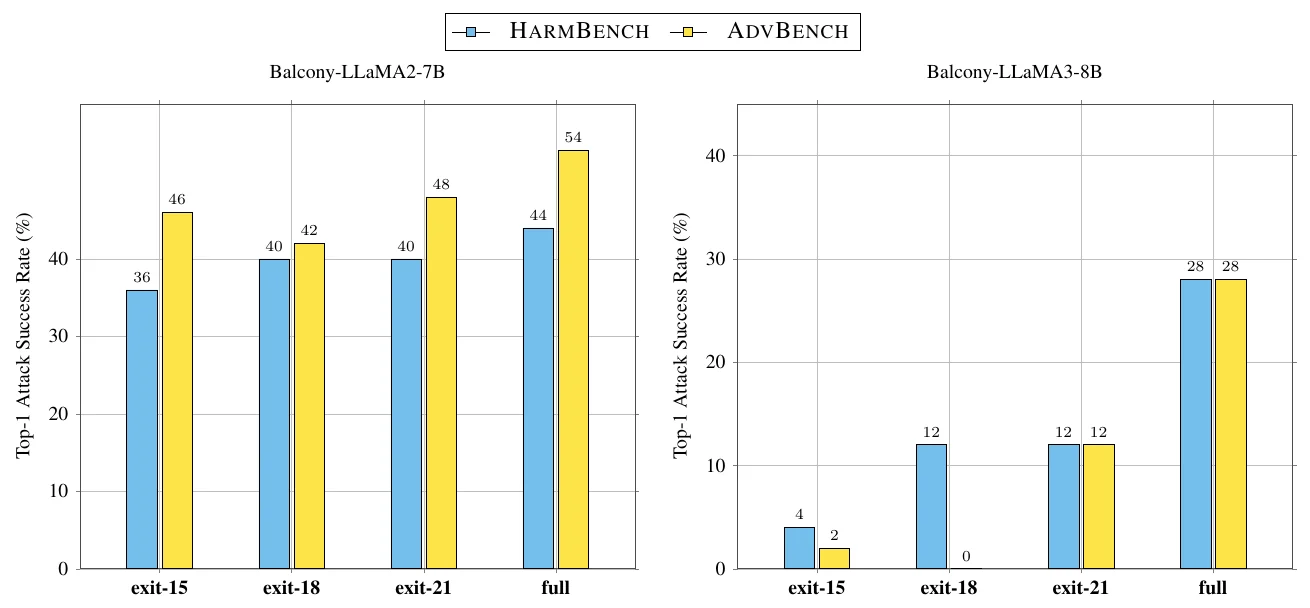
 lassnajmuldeen/balcony-jailbreaking
Уязвимость джейлбрейка на разных глубинах раннего выхода LLM. Опубликовано на NeurIPS 2026 в рамках воркшопа FLMSec
 crypto-unict/ghostfacempc
Эталонная реализация конфиденциального распознавания лиц с использованием реплицированного разделения секрета в MP-SPDZ, включая квантованную…
 ericyoc/ai-security-literacy
Воспроизводимый конвейер Colab, который обосновывает шесть измерений компетенций AI Security Literacy на основе публичных бенчмарков и микроданных…
 automateforceai/cve-2018-0202
Безопасность и конфиденциальность в вычислениях (осень 2018), итоговый групповой проект в JHUISI, уязвимость clamscan в ClamAV 0.99.3 от Cisco
 tencent-hunyuan/diagsafe
Диагностический бенчмарк безопасности LLM с 3 489 двуязычными промптами, таксономией из 84 меток и оценкой по рубрикам на уровне промптов для…
 9bie/php2shell-bypass-aslr-exp
Чисто-HTTP эксплойт, достигающий RCE на PHP 8.4.26 + Apache mod_php через утечку кучи session upload_progress, повторное использование висячего…
 thuname/ted
Исследовательский артефакт с конференции USENIX Security 2026, демонстрирующий DDoS-атаки путём злоупотребления туннельными узлами и заголовками…
 pixee/compaction-laundering
Исследование безопасности сжатия контекста в кодирующих агентах: показывает, как поддельные метки ролей в недоверенном содержимом переживают…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — самодостаточный RCE без аутентификации на стандартном PHP 8.5.11 (цепочка раскрытия памяти in-band PS(id)→cookie + UAF),…
 4rdr/proofs
Сборник сведений о CVE, ссылок на proof-of-concept и заметок по исследованию уязвимостей, включая записи ExploitDB и бюллетени безопасности с…
 0xblackash/cve-2026-109618
Техническая консультация по уязвимостям RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619), охватывающая первопричину, векторы эксплуатации, проверки…
 genai-security-project/genai-llm-top10
OWASP Top 10 для приложений на больших языковых моделях
 eset/malware-research
Код, написанный в ходе наших различных расследований вредоносного ПО
 ikow/php2shell-poc
CVE-2026-109618/109619 Исследование эксплуатации PHP session.upload_progress — POC и анализ
 xuehuolll/cve-2026-109618-109619-audit
Аудит CVE-2026-109618 / CVE-2026-109619: воспроизведено отравление сессии, приводящее к выполнению команд; воспроизведено предусловие OOM в BGCTX;…

 lsudoko/antibody
Цикл DevSecOps GitLab Duo, в котором второй ИИ повторно атакует каждое исправление, написанное ИИ, сохраняя каждый успешный обход как постоянное…
 hanxi19/black_hole_attack_for_vector_database
Исследовательская реализация атаки «чёрная дыра», которая отравляет индексы векторных баз данных через управляемую центральностью хабность, с…
 peach-research-lab/authorizationbench
Первый бенчмарк для оценки того, насколько хорошо LLM-агенты действуют в соответствии с назначенной им областью авторизации.








