
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-65094 — Доказательство концепции для CVE-2025-65094: повышение привилегий через IDOR в WBCE CMS. Демонстрирует манипуляцию ID группы для получения административного доступа, с подробным анализом и рекомендациями по устранению. | Kitploit
Инструменты/GitHubGitHub/lukasz-rybak/cve-2025-65094
Повышение привилегийАнализ уязвимостейЭксплуатация веб-приложенийТестирование на ПроникновениеСтатьи и ИсследованияОбучение и Образование
GitHublukasz-rybak/cve-2025-65094

CVE-2025-65094

Поделиться

Доказательство концепции для CVE-2025-65094: повышение привилегий через IDOR в WBCE CMS. Демонстрирует манипуляцию ID группы для получения административного доступа, с подробным анализом и рекомендациями по устранению.

Репозиторий
377 месяцев назадЕщё не проверено

CVE-2025-65094: WBCE CMS уязвим для повышения привилегий через манипуляцию ID группы (IDOR)

Обзор

ПолеПодробности
CVE IDCVE-2025-65094
SeverityHIGH
РекомендацииПосмотреть рекомендации
ОбнаруженоLukasz Rybak

Затронутые продукты

  • WBCE/WBCE_CMS

Подробности

Сводка

Пользователь с низкими привилегиями в WBCE CMS может повысить свои привилегии до группы Администраторы, манипулируя параметром groups[] в запросе /admin/users/save.php.

Интерфейс ограничивает пользователей назначением только их существующей группы, но отсутствует проверка на стороне сервера, что позволяет злоумышленникам перезаписывать членство в группе и получать полный административный доступ.

Это приводит к полной компрометации CMS.


Подтверждение исправления в репозитории

Сопровождающие проекта устранили проблему в следующем коммите:

  • Commit: 9604617
  • Название: "changes in user management"
  • Ссылка: https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e

Соответствующее сообщение коммита:

разрешить администраторам назначать пользователей в любую группу; обычные пользователи могут назначать себя и других пользователей только в те группы, где они уже состоят.

Это напрямую устраняет проблему несоответствующего контроля доступа при назначении групп.


Подробности

WBCE CMS использует групповые разрешения для ограничения доступа к административным функциям.
Была создана ограниченная группа (Users) со следующими разрешениями:

Категория разрешенийНастройка
СтраницыПросмотр
МедиаПросмотр
ДополненияПросмотр
НастройкиПросмотр
Доступ → ПользователиПросмотр + Изменить
Доступ → ГруппыПросмотр
Инструменты администратора(нет)
image

Такая конфигурация гарантирует, что пользователи с низкими привилегиями:

  • не могут создавать или редактировать других пользователей (кроме изменения своего профиля),
  • не могут управлять группами,
  • не могут устанавливать или изменять модули,
  • не могут получать доступ к инструментам администратора,
  • не могут выполнять административные действия.

Единственное повышенное разрешение:

Пользователи → Изменить, предназначенное исключительно для редактирования своей учетной записи.


Уязвимое поведение

При изменении своего профиля через:

Доступ → Пользователи → Изменить пользователя

серверная часть не проверяет, соответствует ли переданное значение groups[] допустимым опциям интерфейса.

Злоумышленник может перехватить и изменить запрос:

groups[]=2 → злоумышленник меняет на → groups[]=1

Это немедленно назначает пользователя в группу Администраторы.

Затронутые пути кода

(как подтверждено коммитом 9604617)

Следующие файлы участвовали в назначении групп, но ранее не имели надлежащей логики авторизации:

  • wbce/admin/users/index.php
  • wbce/admin/users/users.php
  • wbce/admin/users/save.php

Исправление вводит проверку на стороне сервера, которая:

  • Позволяет администраторам назначать любую группу.
  • Ограничивает обычных пользователей группами, в которых они уже состоят.

Это подтверждает уязвимость некорректного контроля доступа / IDOR в процессе назначения групп.


Доказательство концепции (PoC)

1. Создание ограниченной группы

Настройте группу с именем Users с:

  • Пользователи → Изменить (включено)
  • Все остальные разрешения отключены
image

2. Создание пользователя с низкими привилегиями

image

3. Вход от имени пользователя с низкими привилегиями

Перейдите к:

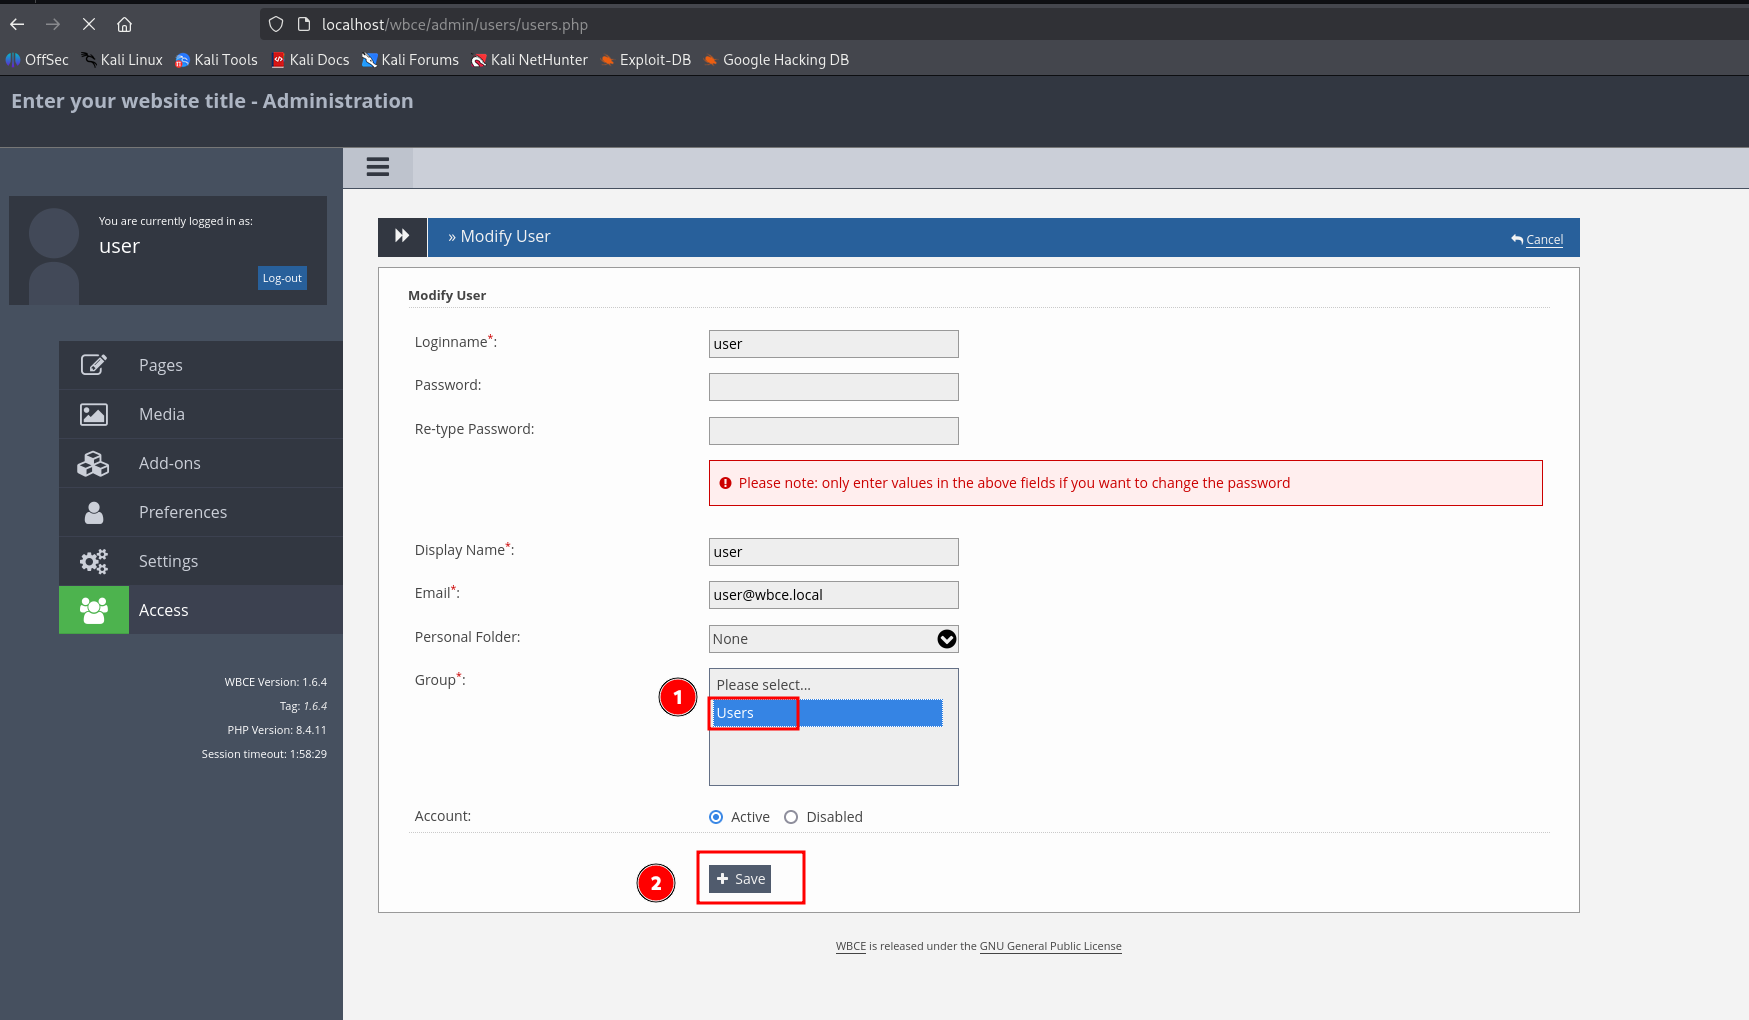
Доступ → Пользователи → Изменить пользователя

image

Перехватите исходящий запрос с помощью прокси, например Burp Suite.


4. Изменение параметра назначения группы

Исходный параметр запроса:
groups%5B%5D=2

Измененный параметр запроса:
groups%5B%5D=1

Изменение параметра на 1 назначает пользователя в группу Администраторы.


5. Отправка запроса

image

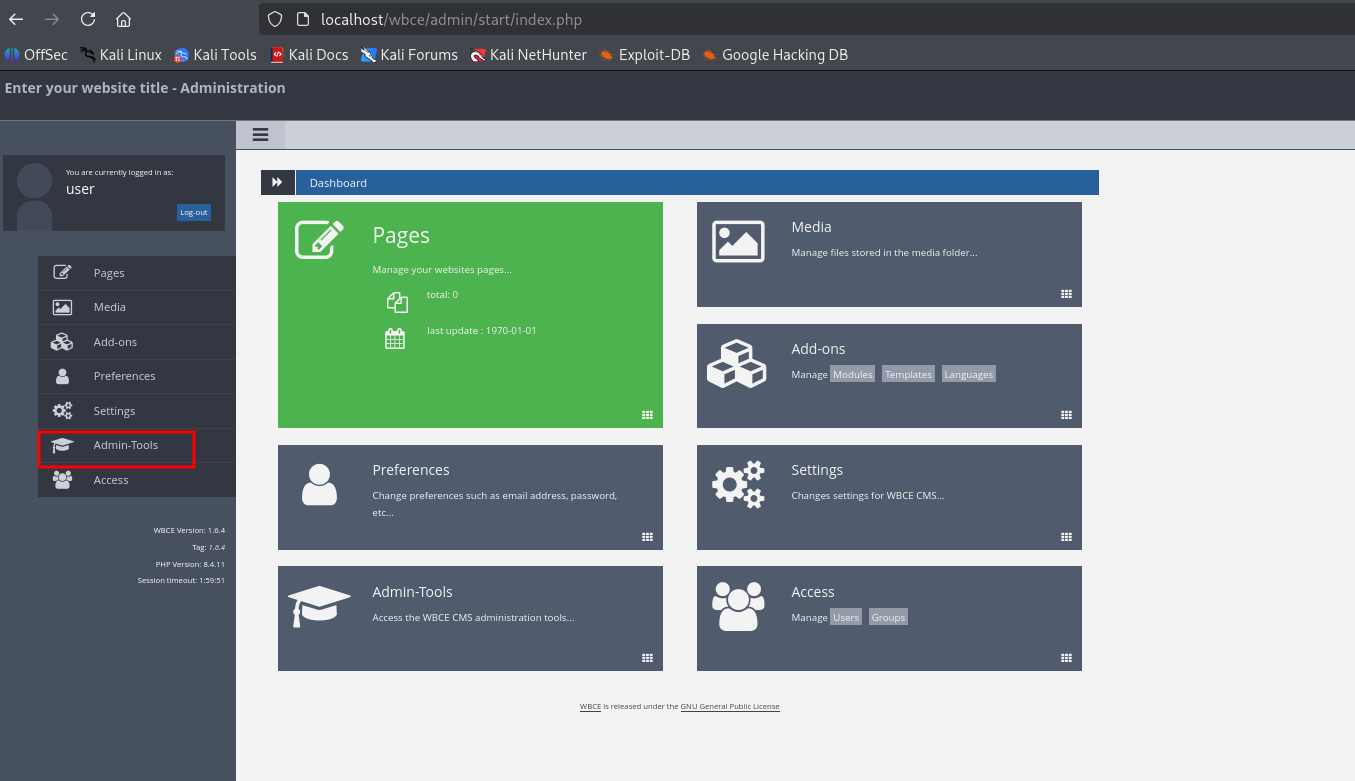
6. Получен административный доступ

После повторной аутентификации пользователь получает полный доступ к административным инструментам и функциям.
image

Воздействие

Это уязвимость повышения привилегий, которая позволяет любому аутентифицированному пользователю с низкими привилегиями:

  1. Повысить привилегии до группы Администраторы
  2. Получить полный контроль над CMS
  3. Устанавливать произвольные модули
  4. Получать доступ ко всем административным инструментам
  5. Потенциально добиться удаленного выполнения кода через загрузку вредоносного модуля
  6. Изменять или удалять любой контент, управляемый CMS

Ссылки

  • https://github.com/WBCE/WBCE_CMS/security/advisories/GHSA-hmmw-4ccm-fx44
  • https://github.com/WBCE/WBCE_CMS/commit/96046178f4c80cf16f7c224054dec7fdadddda7e

Отказ от ответственности

Данный CVE был ответственно раскрыт в соответствии с практиками скоординированного раскрытия уязвимостей. Предоставленная здесь информация предназначена только для образовательных и защитных целей.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




