
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 vishvacyber/detection-tool-kit-for-cve-2026-31431
Многоуровневый инструментарий обнаружения для CVE-2026-31431 (Copy Fail) — LPE в ядре Linux. Предоставляет eBPF, auditd, правила Sigma, дифф…
 nadafarafat/bd-alaris-firmware-analysis
Анализ безопасности прошивки инфузионного насоса BD Alaris 8015 (CVE-2016-9355). Выявлено 6 составных уязвимостей, включая открытые учетные данные…
 g0thamrabb1t/cve-2026-46331-pedit-cow-detection
Защитная проверка CVE-2026-46331 / pedit COW с auditd, AppArmor, сравнение мер смягчения и логика обнаружения.
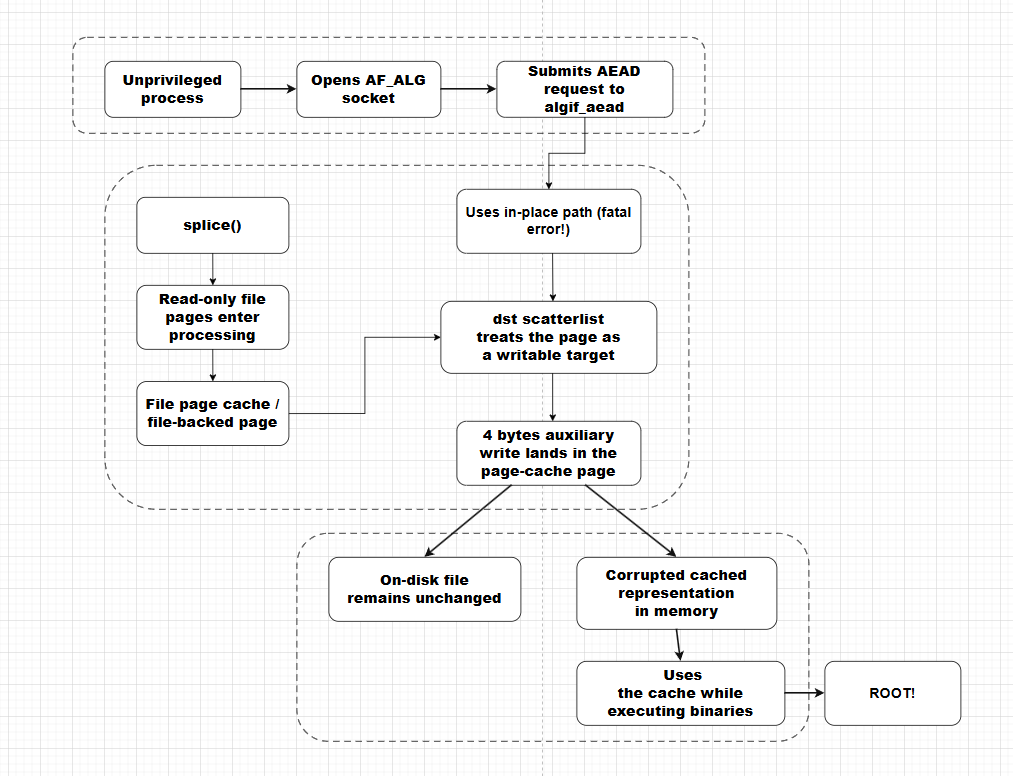 chernstepanov/copyfail-for-dummies
Заметки исследования и proof-of-concept для CVE-2026-31431 в ядре Linux, документирующие ошибку повреждения page cache в AF_ALG splice() с исходными…
 alessandrobertoldi/research
Опубликованный репозиторий исследований в области безопасности, содержащий академические статьи по перехвату доменов, обходу двухфакторной…
 ard33/cve-2026-4255
Доказательство концепции для CVE-2026-4255, повышения привилегий через DLL side-loading в Thermalright TR-VISION HOME, демонстрирующее внедрение…
 kaleth4/cve-2025-40271
Технический анализ CVE-2025-40271, критической уязвимости типа использование после освобождения (Use-After-Free) в файловой системе /proc ядра Linux,…
 azilrababe/cve-2024-50379
Технический анализ Apache Tomcat CVE-2024-50379, охватывающий первопричину, условия эксплуатации, стратегии обнаружения и методы смягчения…
 halcy0nic/cve-2023-38632
Доказательство концепции для CVE-2023-38632
 secsys-fdu/cve-2025-51865
Демонстрирует уязвимость небезопасной прямой ссылки на объект (IDOR) в чате playground от Ai2, позволяющую злоумышленникам перебирать предсказуемые…
 michaeladamgroberman/cve-2026-32662
CVE-2026-32662: Активный отладочный код в производственной среде — Gardyn Home Kit (ICSA-26-055-03)
 johnperifanis/cryptpad-cve-2025-51846-advisory
Очищенное уведомление о CVE-2025-51846, влияющее на обработку WebSocket в CryptPad.
 0x00phantom-hat/hoverfly-1.11.3-rce-cve-2025-54123-exploit
Эксплойт для CVE-2025-54123, аутентифицированная инъекция команд ОС в middleware API Hoverfly, предоставляющая возможности проверки, одиночной…
 kowntaewook/cve-2026-41651-analysis
# Глубокий анализ CVE-2026-41651 (Pack2TheRoot) — локальное повышение привилегий в PackageKit. Включает разбор уязвимости, цепочку атаки, индикаторы…
 ercihan/cve-2026-40369
Оборонительный технический анализ CVE-2026-40369, уязвимости EoP в ядре Windows с примитивом аддитивной записи размером 12 байт. Охватывает…
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — Авторизованный отчет о тестировании на проникновение D-Link DNS-320L NAS | Клиент: Otonata
 shuiliusheng/cve-2018-3639-specter-v4-
spectre v4 : Обход спекулятивного сохранения (CVE-2018-3639) доказательство концепции для Linux
 7alen7/cve-2026-48813-poc
Эксплойт, подтверждающий концепцию, для инъекции escape-последовательностей терминала через вредоносные имена файлов, скрывающий результаты…








