
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-48813-POC — Эксплойт, подтверждающий концепцию, для инъекции escape-последовательностей терминала через вредоносные имена файлов, скрывающий результаты сканирования Flawfinder; исправлено в версии 2.0.20. | Kitploit
Инструменты/GitHubGitHub/7alen7/cve-2026-48813-poc
Статический анализ кода (SAST)Анализ уязвимостейЭксплуатацияСтатьи и ИсследованияОбучение и Образование
GitHub7alen7/cve-2026-48813-poc

CVE-2026-48813-POC

Эксплойт, подтверждающий концепцию, для инъекции escape-последовательностей терминала через вредоносные имена файлов, скрывающий результаты сканирования Flawfinder; исправлено в версии 2.0.20.

Репозиторий
1406 месяцев назадЕщё не проверено
Поделиться

Flawfinder-ANSI-Exploit-POC

В версии 2.0.19 Flawfinder не выполняется санитизация имён файлов при парсинге потенциально вредоносных имён файлов. Известно, что затронуты терминалы на основе libvte, пример ниже показывает mate-terminal.

Эта эксплойт с тех пор был исправлен в версии 2.0.20 по состоянию на 5/17/26 Дэвидом Уилером и мной.

В этом репозитории содержится пример POC bash-скрипта и некоторая информация о том, как работает эксплойт.

Разбор эксплойта

В образцовом каталоге включите столько файлов, сколько захотите, как показано ниже: image
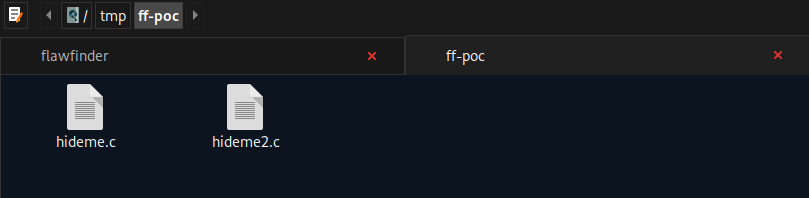
Оба файла содержат один и тот же код на C:

#include <string.h>
void f(char *s) {
    char buf[8];
    strcpy(buf, s);   /* genuine flawfinder level-4 hit */
}

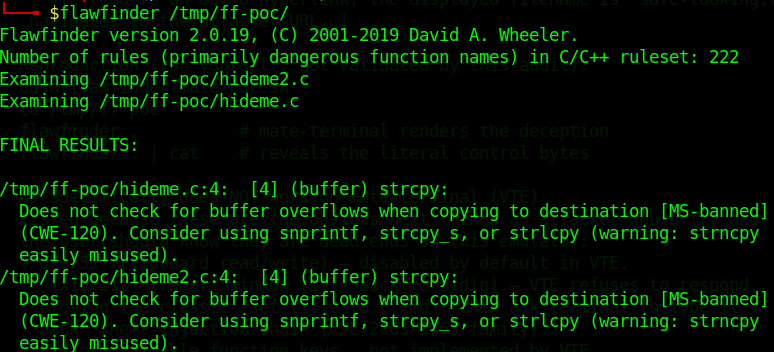
Когда flawfinder запускается в этом каталоге, создаётся следующий ожидаемый вывод: image
Теперь, если я включу следующий файл с вредоносным именем: image
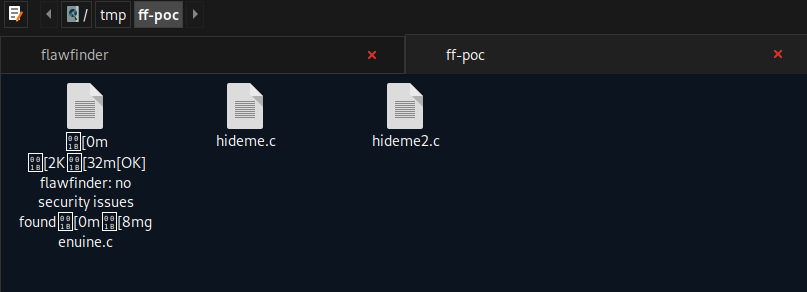
Повторный запуск flawfinder даёт следующий вывод: image
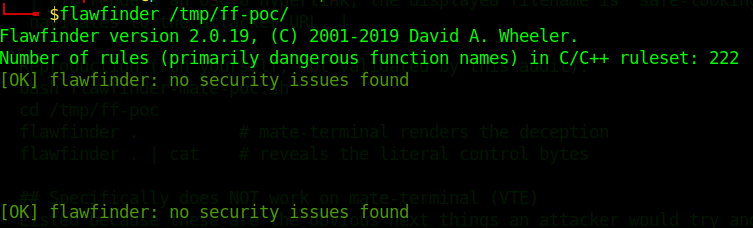
Это вредоносное имя файла скрывает вывод для всех файлов, сканируемых flawfinder, и ложно утверждает, что в них нет находок.

Кроме того, запуск flawfinder с флагом --csv даст те же результаты, а сохранение вывода в файл «*.csv» скроет истинные результаты от конечного пользователя.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




