
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 sreeram281997/cve-2022-21668-pipenv-rce-vulnerability
Подробный анализ CVE-2022-21668 — критической уязвимости удалённого выполнения кода (RCE) в разборе requirements.txt в Pipenv, включая код ошибки,…
 muslimbek-0x/cve-2026-48030
Эксплойт типа proof-of-concept для CVE-2026-48030, критическая уязвимость внедрения команд ОС в Pheditor 2.0.1-2.0.3. Включает анализ уязвимого кода,…
 sahiloj/cve-2023-34835
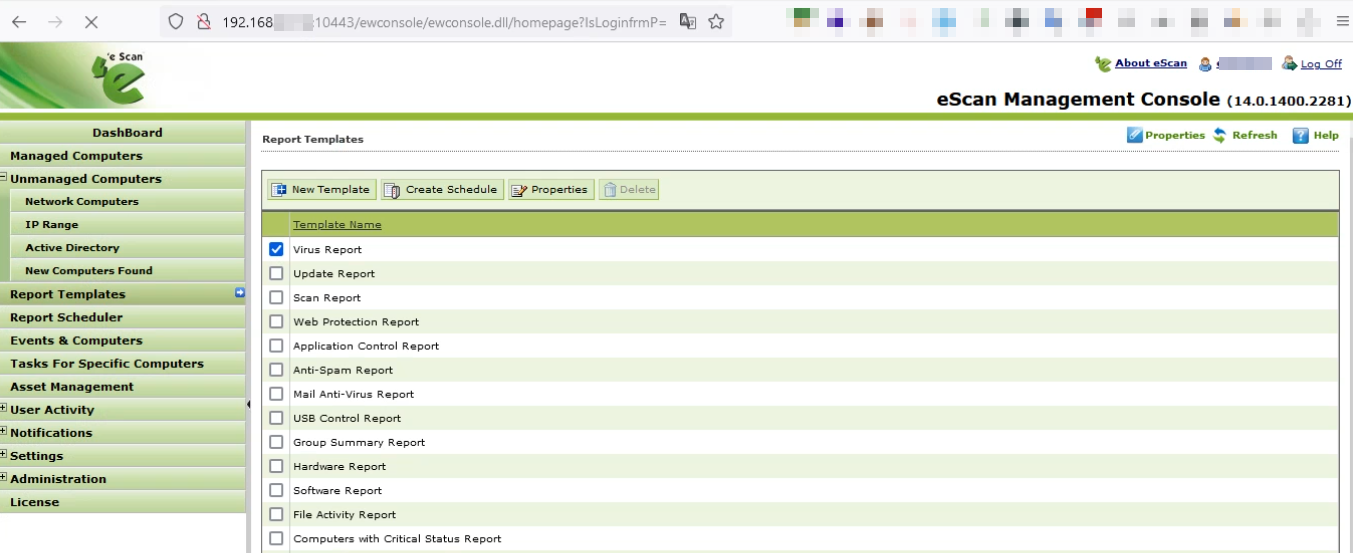
В консоли управления eScan компании Microworld Technologies версии 14.0.1400.2281 обнаружена уязвимость отражённого межсайтового скриптинга…
 mmionf/copy-fail-cve-2026-31431
Эксплойт для проверки концепции CVE-2026-31431 — уязвимости ядра Linux, затрагивающей несколько дистрибутивов, с техническим описанием и…
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: VirtualBox Shared Folders — отказ в обслуживании (DoS) из-за истощения памяти ядра
 0xmrma/cve-2026-34212
Docmost принял javascript: URL внутри узла вложения, сохранил его при хранении и рендеринге и превратил обратно в кликабельную ссылку в источнике…
 xrseccd/202605_dirty_frag
CVE-2026-43284 и CVE-2026-43500 обнаружены Hyunwoo Kim
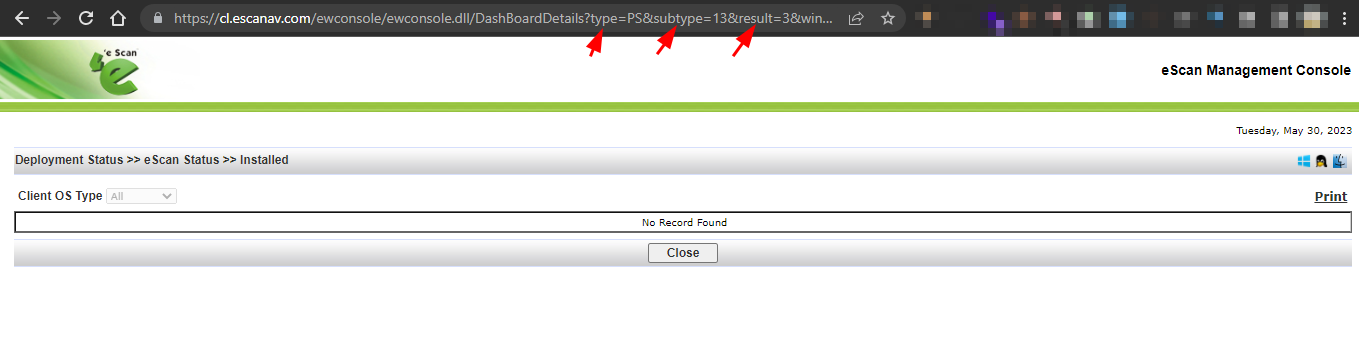 sahiloj/cve-2023-33731
Уязвимость отражённого межсайтового скриптинга (XSS) была обнаружена в консоли управления eScan (версия 14.0.1400.2281), разработанной компанией…
 weidongl74/cve-2015-2315-report
Код симуляции и отчёт для CVE-2015-2315, демонстрирующие сценарий эксплуатации уязвимости для учебного анализа.
 jneuhauser/copy-fail-cve-2026-31431
Технический разбор и proof-of-concept для CVE-2026-31431, уязвимости ядра Linux, затрагивающей несколько дистрибутивов, с протестированными версиями…
 oscerd/cve-2026-40859
Воспроизведение CVE-2026-40859 — небезопасная десериализация тел HTTP-ответов на стороне производителя в Apache Camel camel-netty-http /…
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 mda1r/cve-2026-31278
Разбор CVE уязвимости раскрытия учетных данных Active Directory в Suprema BioStar 2
 mrillicit/cve-2026-41044
Учебное руководство и proof-of-concept для CVE-2026-41044, RCE-уязвимости в Apache ActiveMQ, с анализом первопричины и скриптом обнаружения.
 sivaadityacoder/cve-2025-68621
# Образовательный PoC и анализ CVE-2025-68621 — атака по времени на синхронизацию входа в Trilium Notes Демонстрирует восстановление HMAC-хэша через…
 b1nhack/cve-2024-1086
Универсальный локальный эксплойт повышения привилегий для CVE-2024-1086, нацеленный на ядра Linux с v5.14 по v6.6, с высокой вероятностью успеха и…
 0xmrma/cve-2026-42089
Локальный помощник установки пакетов слишком доверял именам пакетов, передаваемым вызывающей стороной. В yeoman-environment отсутствующие генераторы…
 freire007-byte/sentric-core
Автономный ИИ-агент с собственной криптоидентичностью — охотится за CVE, создаёт лаборатории эксплойтов, проверяет уязвимости (первый публичный PoC…








