
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 bshyuunn/bandiview-7.05-vuln-poc
bandiview (7.05) уязвимость PoC | CVE-2024-45870, CVE-2024-45871, CVE-2024-45872
 oguz-kagan-akar/cve-2026-41940-analysis
Технический анализ обхода аутентификации cPanel/WHM
 brainbob/cve-2026-76578
Эксплойт proof-of-concept для CVE-2026-76578 и CVE-2026-76560, объединяющий анонимный LDAP ADD с обходом SELFDN в 389-ds для получения прав…
 0xmrma/cve-2026-46552
Ссылки на общие базы NocoDB могут приглашать реальных участников базы и сохраняться после отзыва общего доступа
 thuname/ted
Исследовательский артефакт с конференции USENIX Security 2026, демонстрирующий DDoS-атаки путём злоупотребления туннельными узлами и заголовками…
 blueteamsteve/cve-2020-0601
Курируемый список ресурсов по CVE-2020-0601
 clogan9019-dotcom/iohidfamily-poc-research
CVE-2026-28992 IOHIDFamily FastPathUserClient состояние гонки PoC — исследование безопасности
 kpatsakis/cve-2026-36834
Воспроизводимый proof-of-concept для CVE-2026-36834, демонстрирующий чтение за пределами массива в декодере Panasonic RW2 библиотеки LibRaw, с…
 grayxploit/cve-2026-48907
Эксплойт Proof-of-concept и технический анализ для CVE-2026-48907, уязвимости удаленного выполнения кода до аутентификации с CVSS 10.0 в Joomla…
 vasyapokemon/cve-2026-31431
Набор инструментов для исследования и обнаружения LPE-уязвимости CVE-2026-31431 в ядре Linux, включающий анализ эксплойтов, правила YARA, обнаружение…
 songg45/cve-2023-4683-test
CVE-2023-4683 - Тест
 harbingerse7en/cve-2024-20154
Технический разбор CVE-2024-20154 — переполнения буфера в стеке в прошивке baseband NB-IoT MediaTek MT6769, включая реверс-инжиниринг и цепочку…
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
PoC и описание для CVE-2026-46394: внедрение команд ОС в HAXcms Git.php (CWE-78). Только авторизованные исследования безопасности.
 michaeladamgroberman/cve-2026-25197
CVE-2026-25197: Обход авторизации через IDOR — Gardyn Home Kit (ICSA-26-055-03)
 vesjolyjd/kaspersky_cve-2024-3094
Анализ безопасности CVE-2024-3094 (бэкдор в XZ Utils), включающий моделирование угроз, статический/динамический анализ кода, фаззинг с помощью AFL++…
 0xmrma/cve-2026-34213
Пользователь Docmost с низкими привилегиями может указать attachmentId жертвы в общей конечной точке загрузки и перезаписать сохраненное вложение…
 nishant-kumar-5173/cve-2024-5932
Эксплойт-доказательство концепции для CVE-2024-5932, уязвимости внедрения PHP-объектов в плагин GiveWP для WordPress, позволяющей…
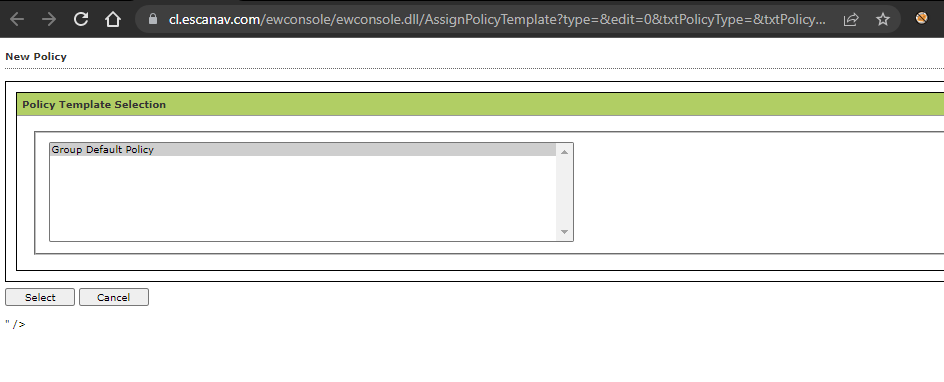 sahiloj/cve-2023-33732
CVE-2023-33732 - это отраженная межсайтовая уязвимость (XSS), обнаруженная в консоли управления eScan компании Microworld Technologies, версия…








