
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 oscerd/cve-2026-40859
Воспроизведение CVE-2026-40859 — небезопасная десериализация тел HTTP-ответов на стороне производителя в Apache Camel camel-netty-http /…
 daehyuh/cve-2026-40987
CVE-2026-40987 PoC
 mda1r/cve-2026-31278
Разбор CVE уязвимости раскрытия учетных данных Active Directory в Suprema BioStar 2
 mrillicit/cve-2026-41044
Учебное руководство и proof-of-concept для CVE-2026-41044, RCE-уязвимости в Apache ActiveMQ, с анализом первопричины и скриптом обнаружения.
 sivaadityacoder/cve-2025-68621
# Образовательный PoC и анализ CVE-2025-68621 — атака по времени на синхронизацию входа в Trilium Notes Демонстрирует восстановление HMAC-хэша через…
 b1nhack/cve-2024-1086
Универсальный локальный эксплойт повышения привилегий для CVE-2024-1086, нацеленный на ядра Linux с v5.14 по v6.6, с высокой вероятностью успеха и…
 0xmrma/cve-2026-42089
Локальный помощник установки пакетов слишком доверял именам пакетов, передаваемым вызывающей стороной. В yeoman-environment отсутствующие генераторы…
 freire007-byte/sentric-core
Автономный ИИ-агент с собственной криптоидентичностью — охотится за CVE, создаёт лаборатории эксплойтов, проверяет уязвимости (первый публичный PoC…
 memergamer/cve-2025-55182
CVE-2025-55182
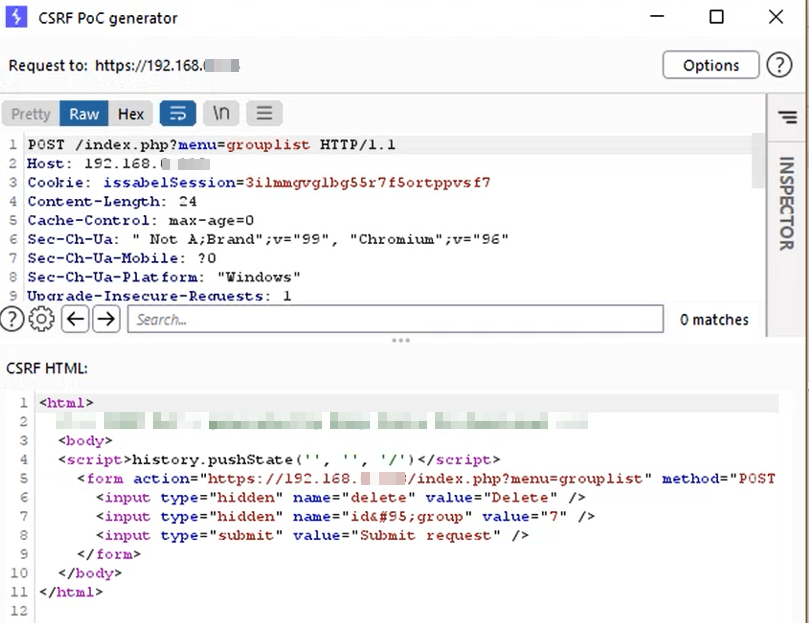 sahiloj/cve-2023-37597
Issabel-pbx v 4.0.0-6 содержит уязвимость Cross-Site Request Forgery (CSRF) в функциональности управления группами пользователей.
 ret2bilibili/cve-2026-14266
Репозиторий proof-of-concept для CVE-2026-14266, демонстрирующий уязвимость отказа в обслуживании с минимальными деталями воспроизведения.
 c0gnit00/cve-2026-59827
Блог о CVE-2026-59827, небезопасная десериализация вывода запросов H2
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
Документация и proof-of-concept для CVE-2026-30502, отражённая XSS-уязвимость в OpenKM v6.3.12. Включает технический анализ, первопричину, оценку…
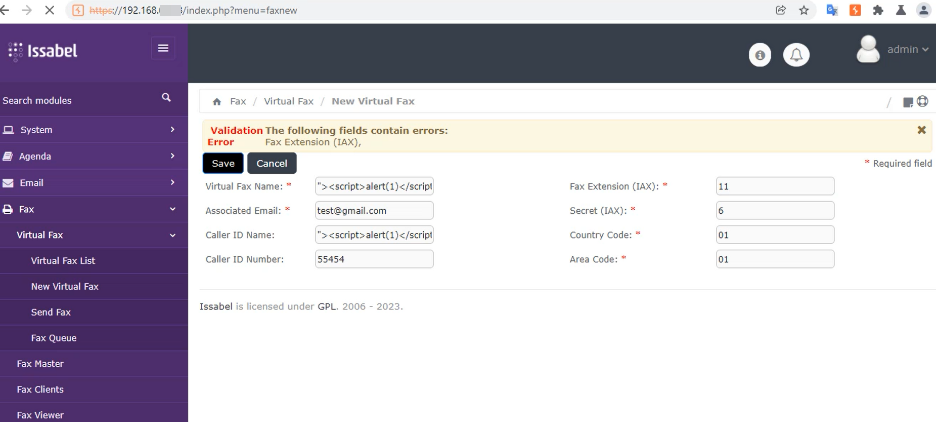 sahiloj/cve-2023-37190
В Issabel-PBX версии 4.0.0-6 существует уязвимость хранимого межсайтового скриптинга (Stored Cross-Site Scripting, XSS). Приложение не выполняет…
 skotizo/cve-2021-43129
Уязвимость в системе управления обучением (LMS) D2L Brightspace
 r00tali/cve-2026-39200
Значение параметра запроса produk копируется в значение атрибута HTML-тега, который заключён в двойные кавычки. Полезная нагрузка…
 0xmrma/cve-2026-33146
Публичная ссылка выглядела чистой в дереве страниц, но конечная точка поиска рассказала другую историю. В Docmost скрытые от просмотра по публичной…
 hohn/codeql-sample-polkit
Все этапы исследования polkit CVE-2021-4034 с помощью codeql








