
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-0601 — Курируемый список ресурсов по CVE-2020-0601 | Kitploit

Инструменты/GitHubGitHub/blueteamsteve/cve-2020-0601
Анализ уязвимостейЭксплуатацияКриптографияСтатьи и ИсследованияОбучение и ОбразованиеПодобранные Ресурсы
GitHubblueteamsteve/cve-2020-0601

CVE-2020-0601

Курируемый список ресурсов по CVE-2020-0601

Репозиторий
12336 лет назадЕщё не проверено
Поделиться

ChainOfFools (также известный как CurveBall, также известный как CVE-2020-0601)

Коллекция ресурсов по CVE-2020-0601 (#ChainOfFools | #CurveBall)

Общее

Резюме из рекомендации АНБ гласит:

АНБ обнаружило критическую уязвимость (CVE-2020-0601), затрагивающую криптографические функции Microsoft Windows®1. Уязвимость проверки сертификатов позволяет атакующему подорвать то, как Windows проверяет криптографическое доверие, и может привести к удаленному выполнению кода. Уязвимость затрагивает Windows 10 и Windows Server 2016/2019, а также приложения, полагающиеся на Windows для проверки доверия. Эксплуатация уязвимости позволяет атакующим обходить защищенные сетевые соединения и доставлять исполняемый код, маскируясь под легитимные доверенные субъекты. Примеры, где может быть затронута проверка доверия, включают:

  • HTTPS-соединения
  • Подписанные файлы и электронные письма
  • Подписанный исполняемый код, запускаемый как процессы пользовательского режима

Блоги и пояснения

Пошаговое руководство и демонстрация PoC от Kudelski Security

  • https://research.kudelskisecurity.com/2020/01/15/cve-2020-0601-the-chainoffools-attack-explained-with-poc/

Подробный блог от Ken Whyte

  • https://blog.lessonslearned.org/chain-of-fools/

Обсуждение на Hacker News

  • https://news.ycombinator.com/item?id=22048619

Комментарий Tal Be'ery

  • https://medium.com/zengo/win10-crypto-vulnerability-cheating-in-elliptic-curve-billiards-2-69b45f2dcab6

Доказательства концепции (PoC)

PoC на Python от Kudelski Security

  • https://github.com/kudelskisecurity/chainoffools

PoC на Ruby от Ollypwn

  • https://github.com/ollypwn/cve-2020-0601

Пример поддельного сертификата GitHub для MitM или фишинга

  • https://twitter.com/saleemrash1d/status/1217495681230954506

Пример подписанного вредоносного ПО с уменьшением детектирования антивирусами

  • https://twitter.com/RedDrip7/status/1217771072180801537

Обнаружение

Третий блог о CurveBall от Tal Be'ery, описывающий обнаружение в сети с помощью Wireshark

  • https://medium.com/zengo/hitting-a-curveball-like-a-pro-129c1dca427c

Microsoft выпустила сообщение журнала событий при попытке эксплуатации через функцию CveEventWrite

  • https://docs.microsoft.com/en-us/windows/win32/api/securitybaseapi/nf-securitybaseapi-cveeventwrite

Matt Graeber создал однострочник PowerShell для обнаружения на хосте EDR

Get-WinEvent -FilterHashtable @{ LogName = 'Application'; Id = 1; ProviderName = 'Microsoft-Windows-Audit-CVE' } | select -Property * -ExcludeProperty MachineName, UserId

Правило Sigma SIEM от Florian Roth для использования в нескольких SIEM-инструментах, основанное на журнале событий Microsoft Sigma Rule
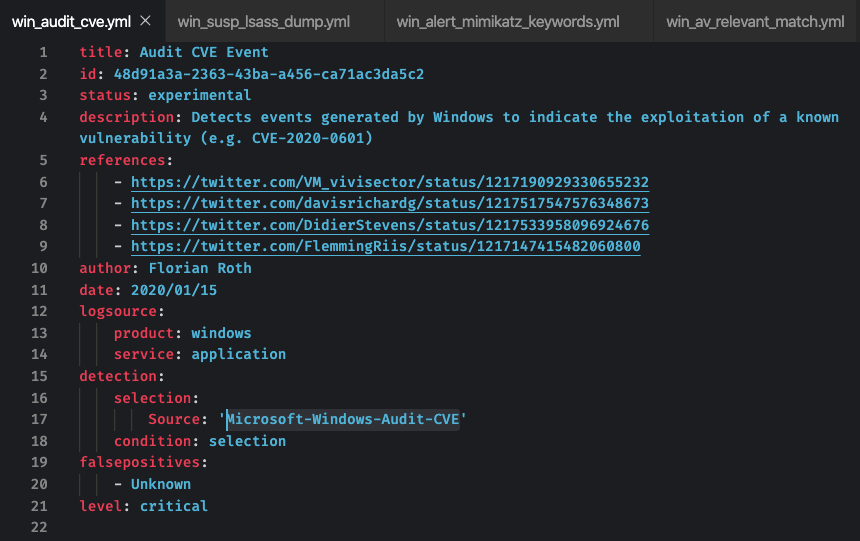
Обнаружение от 0xxon для инструмента утреннего мониторинга сети Zeekurity, предупреждающего при обнаружении пользовательских генераторов ECC в сертификатах


  • https://twitter.com/0xxon/status/1217288808443441152
  • https://github.com/0xxon/cve-2020-0601

Рекомендации

  • https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2020-0601
  • https://www.cisecurity.org/advisory/a-vulnerability-in-the-microsoft-cryptographic-library-crypt32dll-could-allow-for-remote-code-execution_2020-005/
  • https://www.us-cert.gov/ncas/alerts/aa20-014a
  • https://www.cisa.gov/blog/2020/01/14/windows-vulnerabilities-require-immediate-attention
  • https://kb.cert.org/vuls/id/849224/
  • https://cyber.dhs.gov/ed/20-02/
  • https://media.defense.gov/2020/Jan/14/2002234275/-1/-1/0/CSA-WINDOWS-10-CRYPT-LIB-20190114.PDF
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




