
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit

 hibanitt/cve-2024-38063
Глубокий технический анализ и proof-of-concept для CVE-2024-38063 — критической уязвимости удалённого выполнения кода в IPv6-ядре Windows. Включает…
 oscerd/cve-2026-59230
PoC-репродукторы для инъекции заголовков MimeMultipart в Apache Camel camel-mail (CVE-2026-59230), демонстрирующие SSRF через инъекцию CamelHttpUri в…
 dingo97/cve-2026-20516
Write-up и proof of concept на ADB для CVE-2026-20516 — уязвимости типа confused deputy в MediaTek Android TV MiracastService, позволяющей локально…
 oscerd/cve-2026-60093
Эксплойты-репроducers для уязвимости обхода пути (path traversal) в Apache Camel (CVE-2026-60093) в camel-azure-storage-datalake, демонстрирующие…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890: исследование эксплойта и путь разблокировки загрузчика
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) — глубокий технический анализ LPE в ядре Linux от Bomb
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Security Advisory: Бесконечный цикл DoS в MIME-парсере facil.io (частичная граница)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
Автономный proof of concept для CVE-2026-86547 — разыменование NULL-указателя в mrubyc op_enter() вплоть до версии 4.0.0.
 brunoteixeira1996/cve-2023-36250
Доказательство концепции для CSV-инъекции в GNOME Time Tracker 3.0.2, демонстрирующее произвольное выполнение кода через специально созданные…
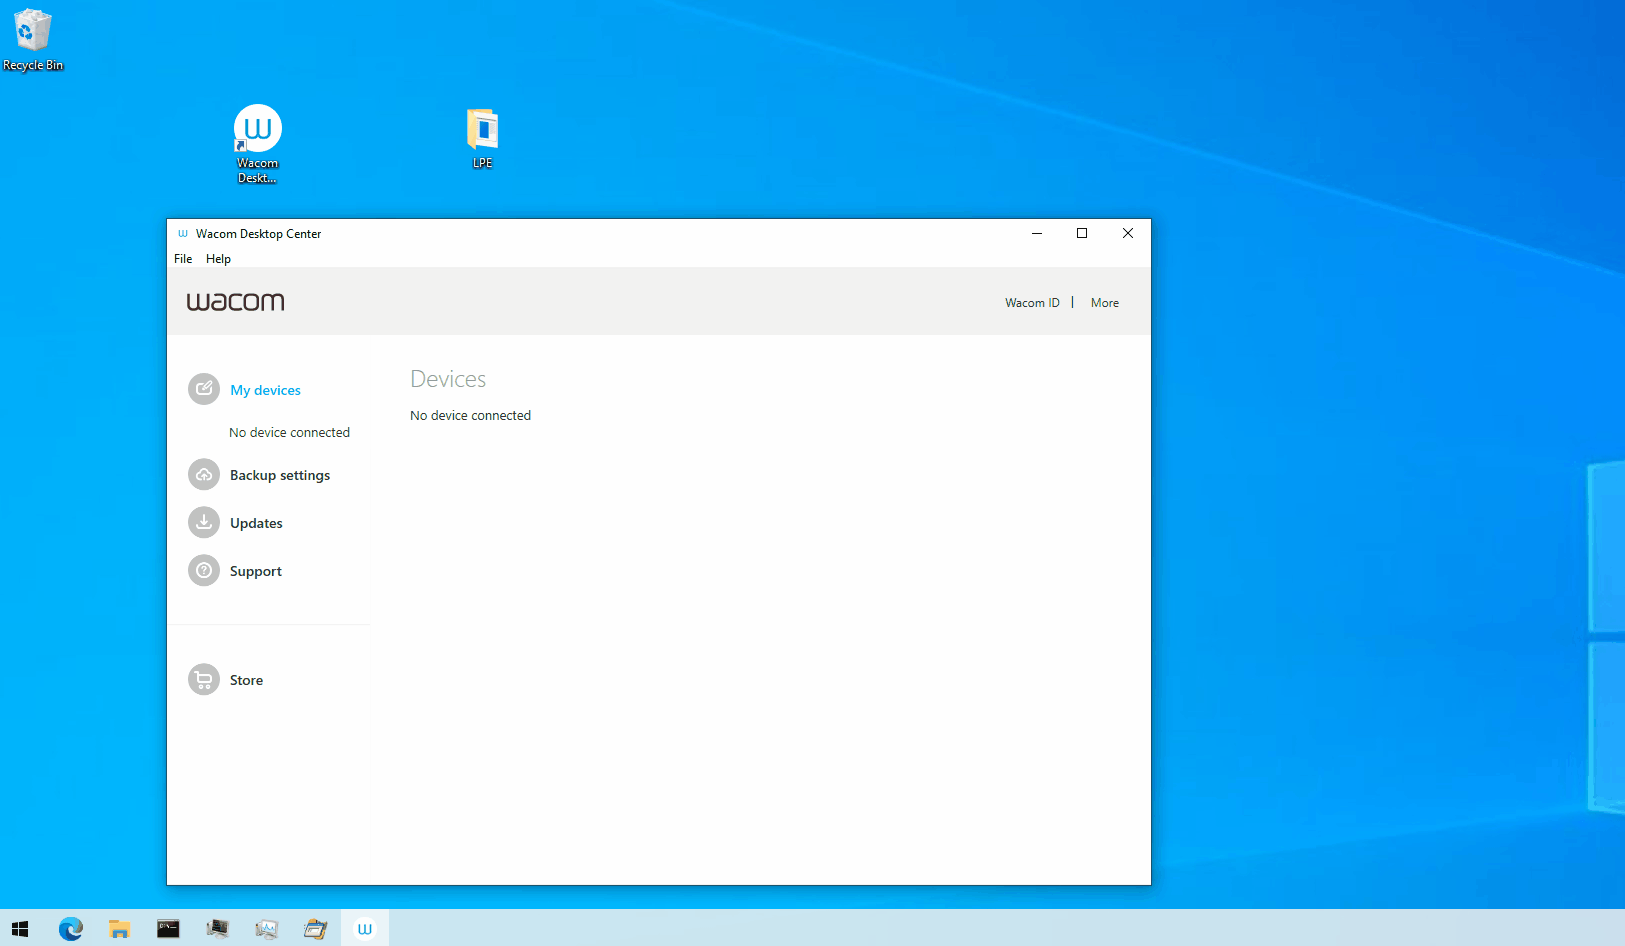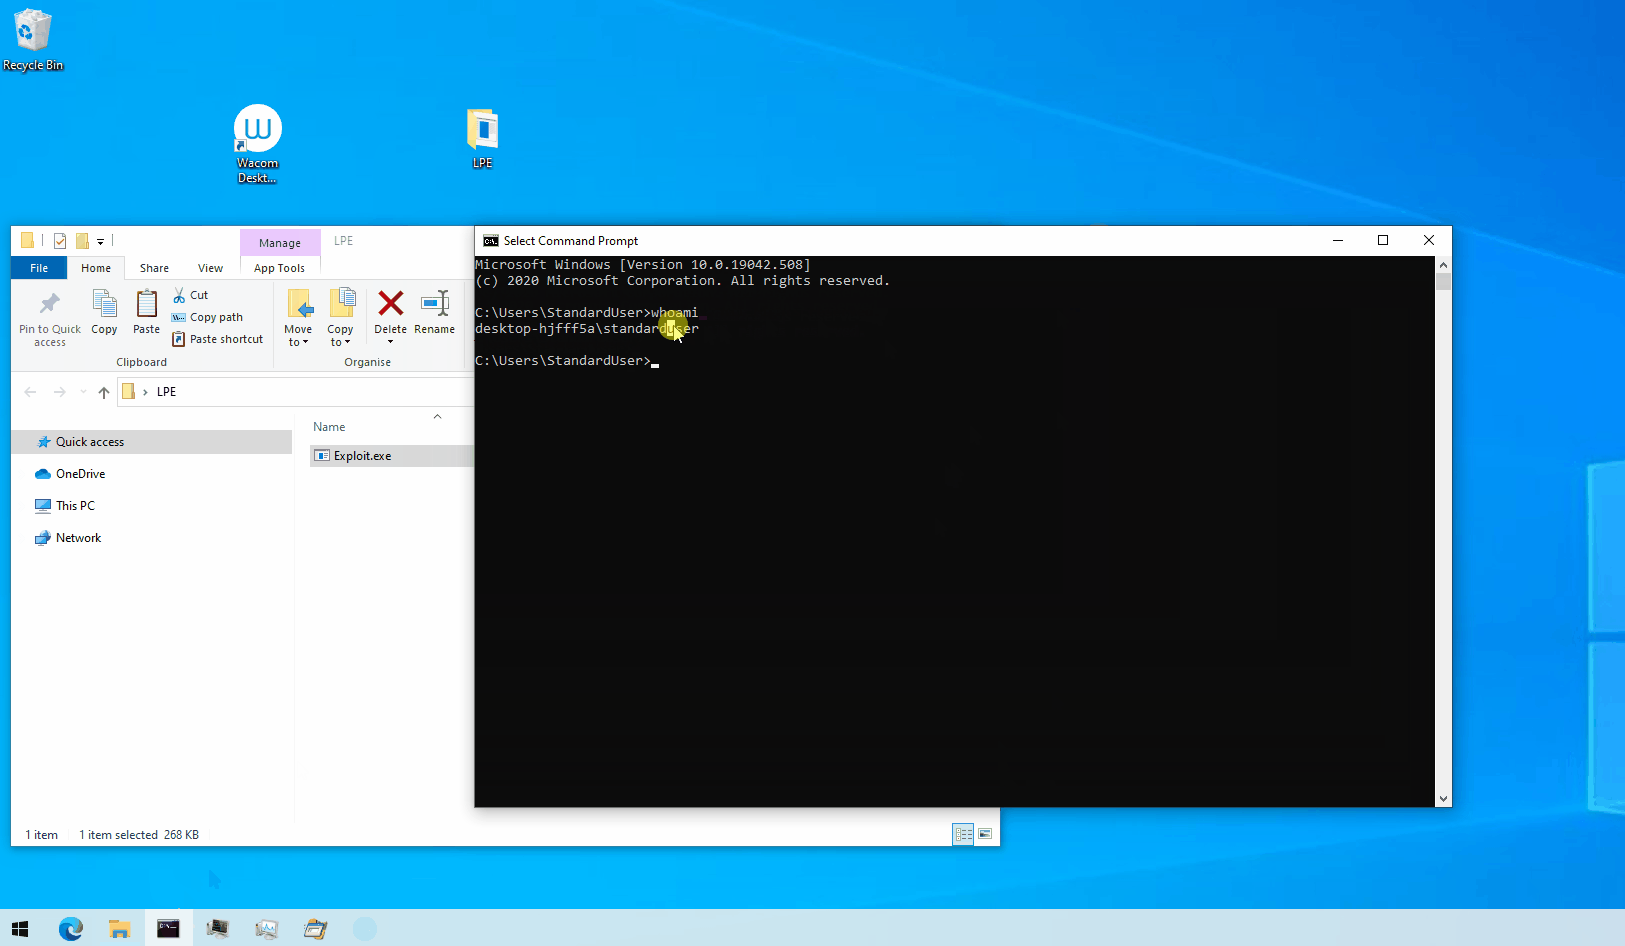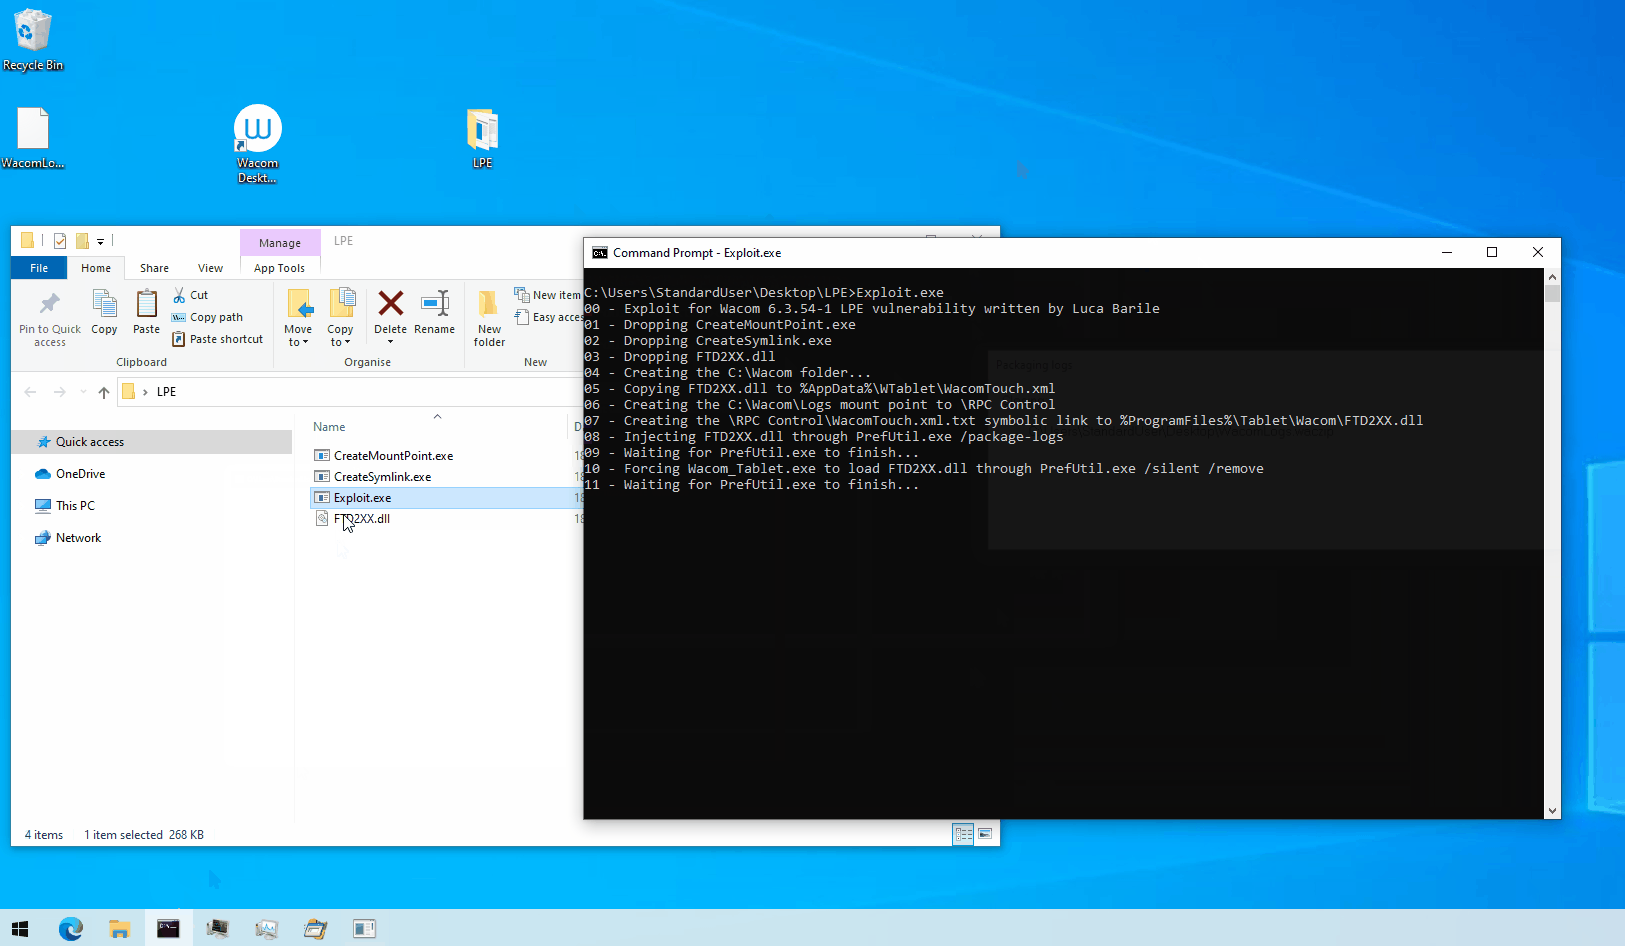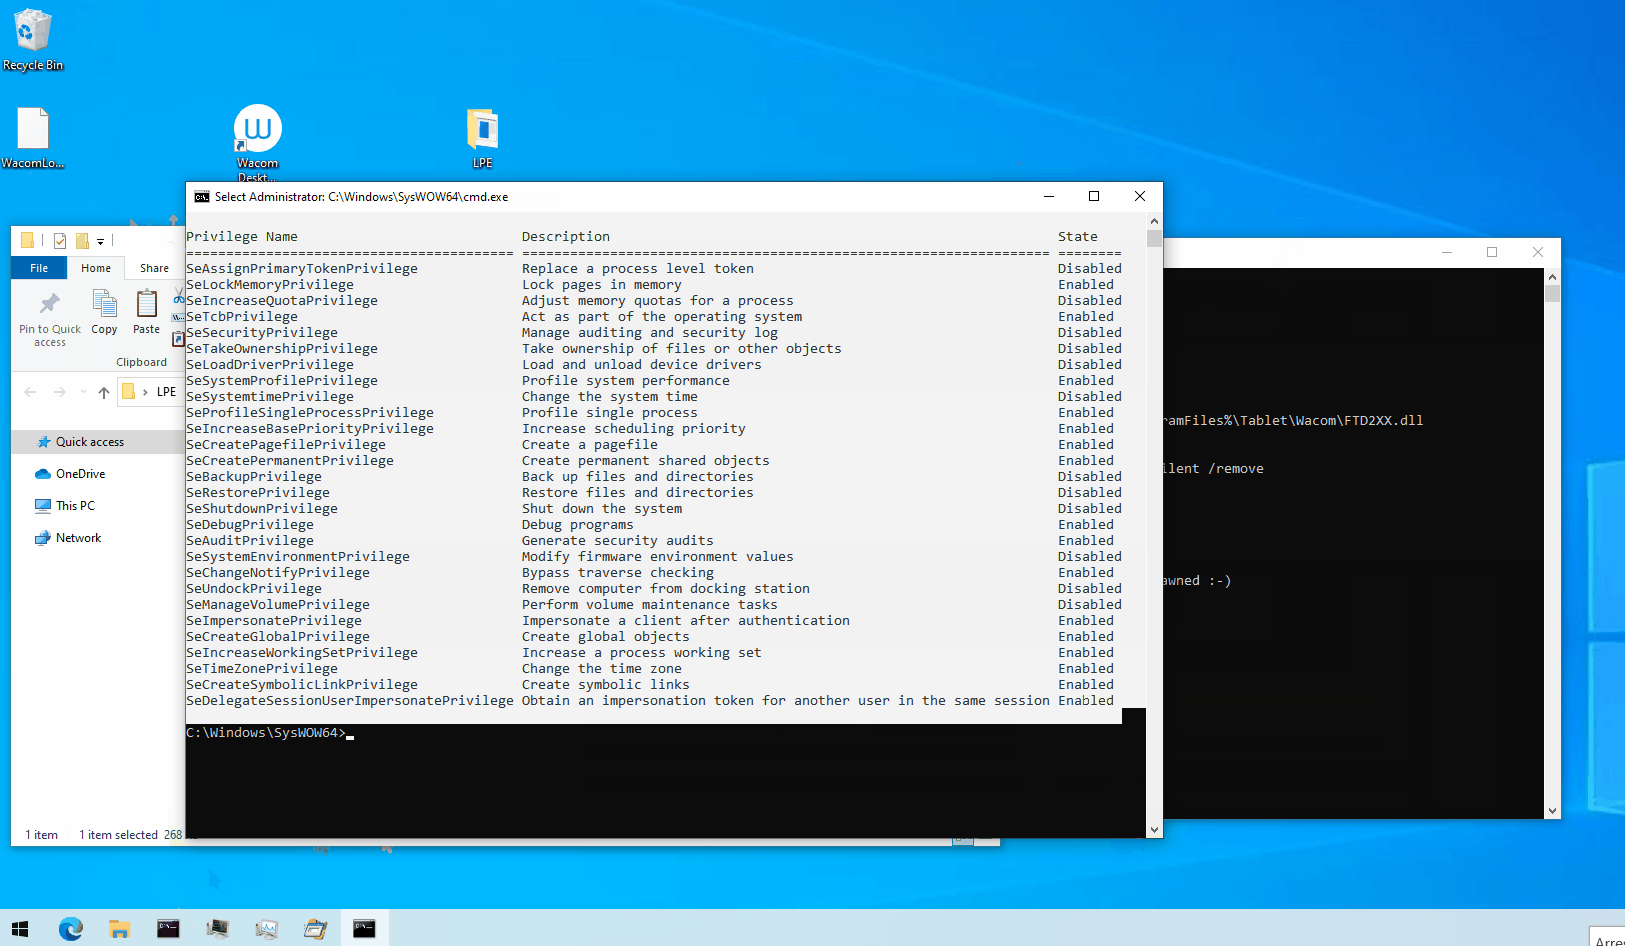 lucabarile/zdi-can-16857
Эксплойт и отчёт для CVE-2023-32163
 velessecurity/cve-2021-1675-printnightmare-analysis
Технический разбор и анализ PrintNightmare (CVE-2021-1675 / CVE-2021-34527), охватывающий эксплуатацию RCE/LPE, обнаружение через журналы событий…
 itres-labs/cve-2023-3350
Эксплойт для уязвимости криптографической проблемы в IBERMATICA RPS [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - слепая SQL-инъекция в параметре editOEN продукта TripSpark VEO Transportation / NovusEDU. Без аутентификации, доступна из интернета.…
 skoveit/cve-2026-34200
Proof-of-concept, демонстрирующий неаутентифицированный кросс-оригинальный захват Nhost MCP Server, позволяющий выгрузку базы данных, удаление таблиц…
 k0nnect/cve-2026-21440-writeup-poc
poc и writeup для cve-2026-21440: критическая уязвимость обхода пути в @adonisjs/bodyparser, позволяющая произвольную запись файлов
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor и load_weights следуют за ExternalLinks из h5py, раскрывая содержимое произвольных локальных HDF5-файлов в keras ≤…
 gabrielftanaka/cve-2026-82221-poc
PoC для неаутентифицированного отражённого межсайтового скриптинга (XSS) в плагине RegistrationMagic для WordPress
 oscerd/cve-2026-63039
Доказательство концепции (PoC) для CVE-2026-63039, демонстрирующее SQL-инъекцию в ORDER BY в AuditAlertRule проекта Apache InLong через…








