
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 eynaexp/copy-fail-cve-2026-31431-modernized
Доказательство концепции эксплуатации для CVE-2026-31431, модернизированное на основе оригинального эксплойта Copy Fail PE. Демонстрирует уязвимость…
 squeeze440/linux-entra-sso-poc
PoC — ошибка проверки origin, позволяющая осуществить эксфильтрацию SSO-cookie PRT Entra ID в linux-entra-sso (GHSA-g9vc-5j77-f2cm, CVE-2026-87005,…
 squeeze440/code-graph-rag-poc
PoC — переход по символическим ссылкам для произвольного чтения/записи файлов за пределами корня проекта в code-graph-rag (GHSA-85gg-2gfq-q95m,…
 oscerd/cve-2026-63621
PoC-репродукторы инъекции заголовков структурированных CloudEvent в Apache Camel camel-knative (CVE-2026-63621), демонстрирующие внедрение заголовков…
 vinukalana/dirtypipe-cve-2022-0847
Этот репозиторий создан для анализа и понимания эксплойта DirtyPipe CVE-2022-0847
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
Технический анализ и proof-of-concept эксплойт для CVE-2025-59287, критической RCE-уязвимости в Windows Server Update Services через небезопасную…
 01luyicheng/cve-2026-99999-exploit
Рабочий PoC для CVE-2026-99999 — реальный побег из виртуальной машины через ошибку csum_start в ядре Linux (CVSS 9.3). Утечка данных из кучи от гостя…
 bombobombone/cve-2026-73312
# Proof-of-concept и техническое описание для CVE-2026-73312, уязвимости повторного использования refresh-токена OAuth2 в XenForo до версии 2.3.13.…
 oscerd/cve-2026-71300
PoC-репродуктор для инъекции заголовка диспетчеризации Apache Camel camel-atmosphere-websocket (CVE-2026-71300), демонстрирующий, как внедрённый…
 oscerd/cve-2026-46590
Репродуктор для CVE-2026-46590: небезопасная десериализация жизненного цикла ключей Apache Camel camel-pqc (миграция устаревших .key файлов…
 romain-deperne/cve-2026-34975
Концепция доказательства и технический анализ инъекции заголовков электронной почты CRLF в конструкции необработанного MIME Plunk, демонстрирующий…
 amnsecurity/litellm-command-injection-security-assessment
Профессиональный отчет об оценке уязвимостей для риска внедрения команд в LiteLLM, включающий краткое изложение для руководства, техническое…
 itssixtyn3in/cve-2023-42222
Эксплойт-доказательство концепции для CVE-2023-42222 в WebCatalog, демонстрирующий выполнение произвольных URL через shell.openExternal в Electron…
 vudangducminh/cve-2022-0847
Эксплойт proof-of-concept для CVE-2022-0847 (Dirty Pipe) — состояния гонки в ядре Linux, позволяющего непривилегированную запись в файлы, доступные…
 squeeze440/terrapod-poc
PoC — отсутствие авторизации в общеплатформенном хранилище доверенных якорей GPG в Terrapod (GHSA-6qrc-597p-mrp9, CVE-2026-87006, CVSS 6.5).
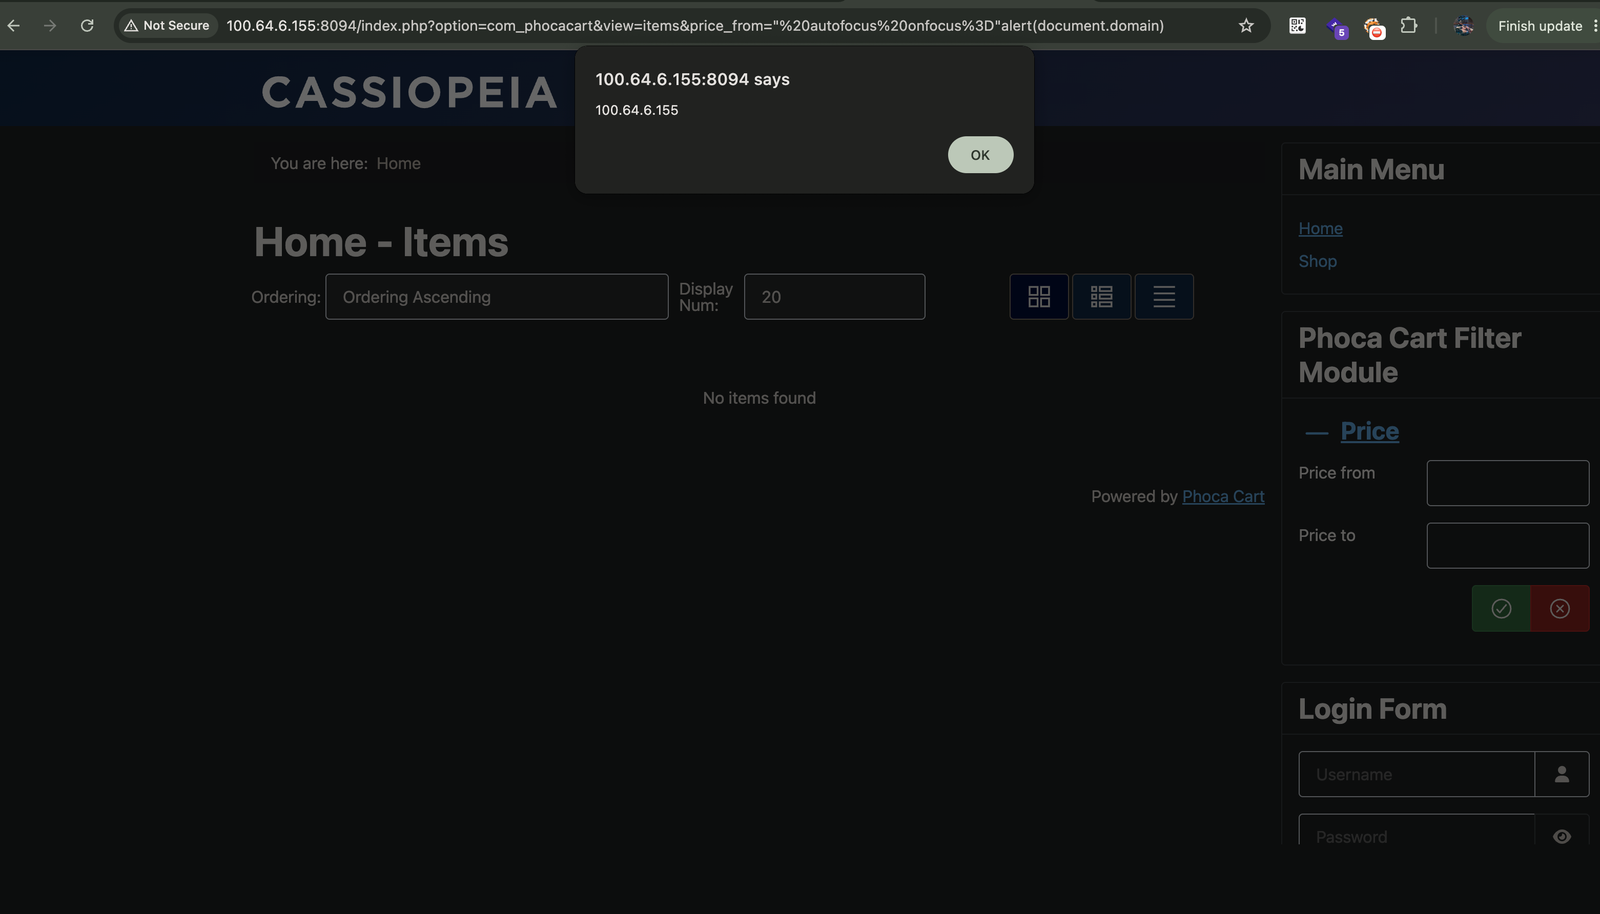 toanln-cov/cve-2026-76565
Отражённый XSS через параметры фильтра price_from и price_to в PhocaCart
 oscerd/cve-2026-46584
Репродуктор CVE-2026-46584: инъекция заголовков mail.smtp.* в Apache Camel camel-mail, позволяющая похищать учётные данные через перехват SOCKS в…
 atsukisato/pgm-attack
Код исследования атак отравления на PGM-index, демонстрирующий, как создавать состязательные данные для деградации производительности обученных…








