
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit

 movemaverick/move-vulnerability-database
База данных уязвимостей Move
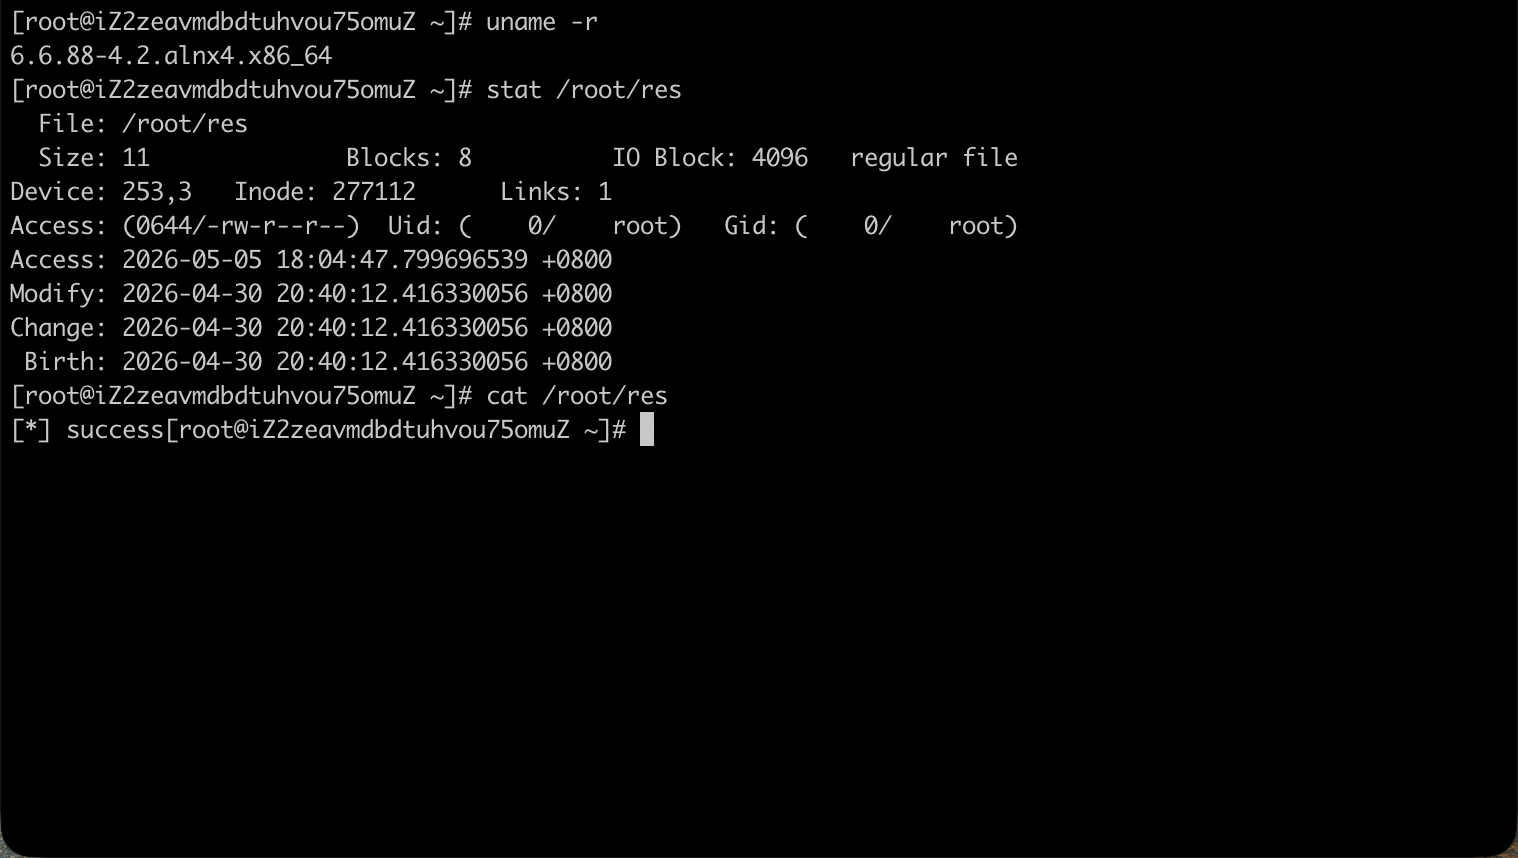 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: полностью непривилегированный побег из контейнера до выполнения кода на уровне узла в Kubernetes через повреждение page-cache CVE-2026-31431 +…
 mistymntncop/cve-2023-3079
Эксплойт Proof-of-concept для CVE-2023-3079, уязвимости путаницы типов в Chrome V8, с подобранными материалами и ресурсами по анализу первопричины.
 spectrixdev/diy_whisperpair
Перехват Bluetooth-аксессуаров с помощью Google Fast Pair: WhisperPair CVE-2025-36911 — эталонная реализация и набор инструментов для проверки…
 gobysec/weblogic
WebLogic: исследование уязвимостей от новичка до эксперта.
 bjrjk/cve-2022-4262
Полный анализ цепочки CVE-2022-4262, нетривиальная путаница типов слотов обратной связи в V8.
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.
 aloshdenny/reverse-synthid-text
обратная разработка SynthID для текста
 adulau/the-art-of-pivoting
Искусство пивотинга - Техники для аналитиков разведки для обнаружения новых связей в сложном мире
 owasp/owasp-scs
Проект OWASP по безопасности смарт-контрактов (SCS)
 ghostwolflab/ai_security_top
Структурированная база знаний, охватывающая основы безопасности ИИ, моделирование угроз, наступательные методы красной команды и защитные меры синей…
 owasp/maswe
Перечень OWASP распространённых слабых мест в области безопасности и конфиденциальности в мобильных приложениях, служащий справочным материалом,…
 toddmaustin/mojo-v
Расширение системы команд RISC-V для аппаратно-обеспечиваемых секретных вычислений с использованием инкапсуляции ключей ML-KEM-512 и шифрования…
 nstarke/egodeath
Обфускатор JavaScript, основанный на криптографических методах неразличимого запутывания (Indistinguishability Obfuscation)
 tyranid/infosec-presentations
Репозиторий предыдущих презентаций по информационной безопасности, которые я делал.
 efchatz/http3-attacks
Обучающие эксплойт-скрипты для атак на HTTP/3 (CVE-2022-30592), включая HTTP3-loris, HTTP3-stream и HTTP3-flooding, протестированные на серверах с…
 bjrjk/cve-2024-29943
Уязвимость JIT-компилятора SpiderMonkey на Pwn2Own 2024: от несоответствия диапазонов целых чисел до устранения проверки границ и последующего RCE
 hunters-sec/cve-2025-43300
Это POC для IOS 0click CVE-2025-43300








