
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 colmmacc/cve-2022-3602
Технический разбор и анти-POC для CVE-2022-3602, переполнения буфера в punycode в OpenSSL 3.0.x, со скриптами воспроизведения, анализом стека и…
 frenchyeti/rasputin
Ресурсы и статьи, связанные с моими конференциями и работой над (un)RASPs. Эта работа в процессе, пожалуйста, проявите терпение :) Не стесняйтесь…
 nxenon/h2spacex
HTTP/2 Last Frame Synchronization (также известная как Single Packet Attack) низкоуровневая библиотека / инструмент на основе Scapy + Exploit Timing…
 tklab-tud/bsf
Фреймворк для симуляции ботнета
 4d4j/objdump-out-of-bounds-write
Proof of Concept (PoC), демонстрирующий уязвимость CVE-2026-18220 — запись за пределами буфера (OOB) в DLX ELF-бэкенде GNU binutils (в частности,…
 0xmachos/apple-platform-security-guides
Каждое руководство по безопасности платформ Apple
 packtpublishing/learning-linux-binary-analysis
Изучение анализа бинарных файлов Linux, опубликованное издательством Packt
 livecvebench/cve-factory
CVE-Factory
 pasquini-dario/project_mantis
Проект Mantis: Взлом ИИ-хакера; инъекция подсказок как защита от кибератак на основе LLM
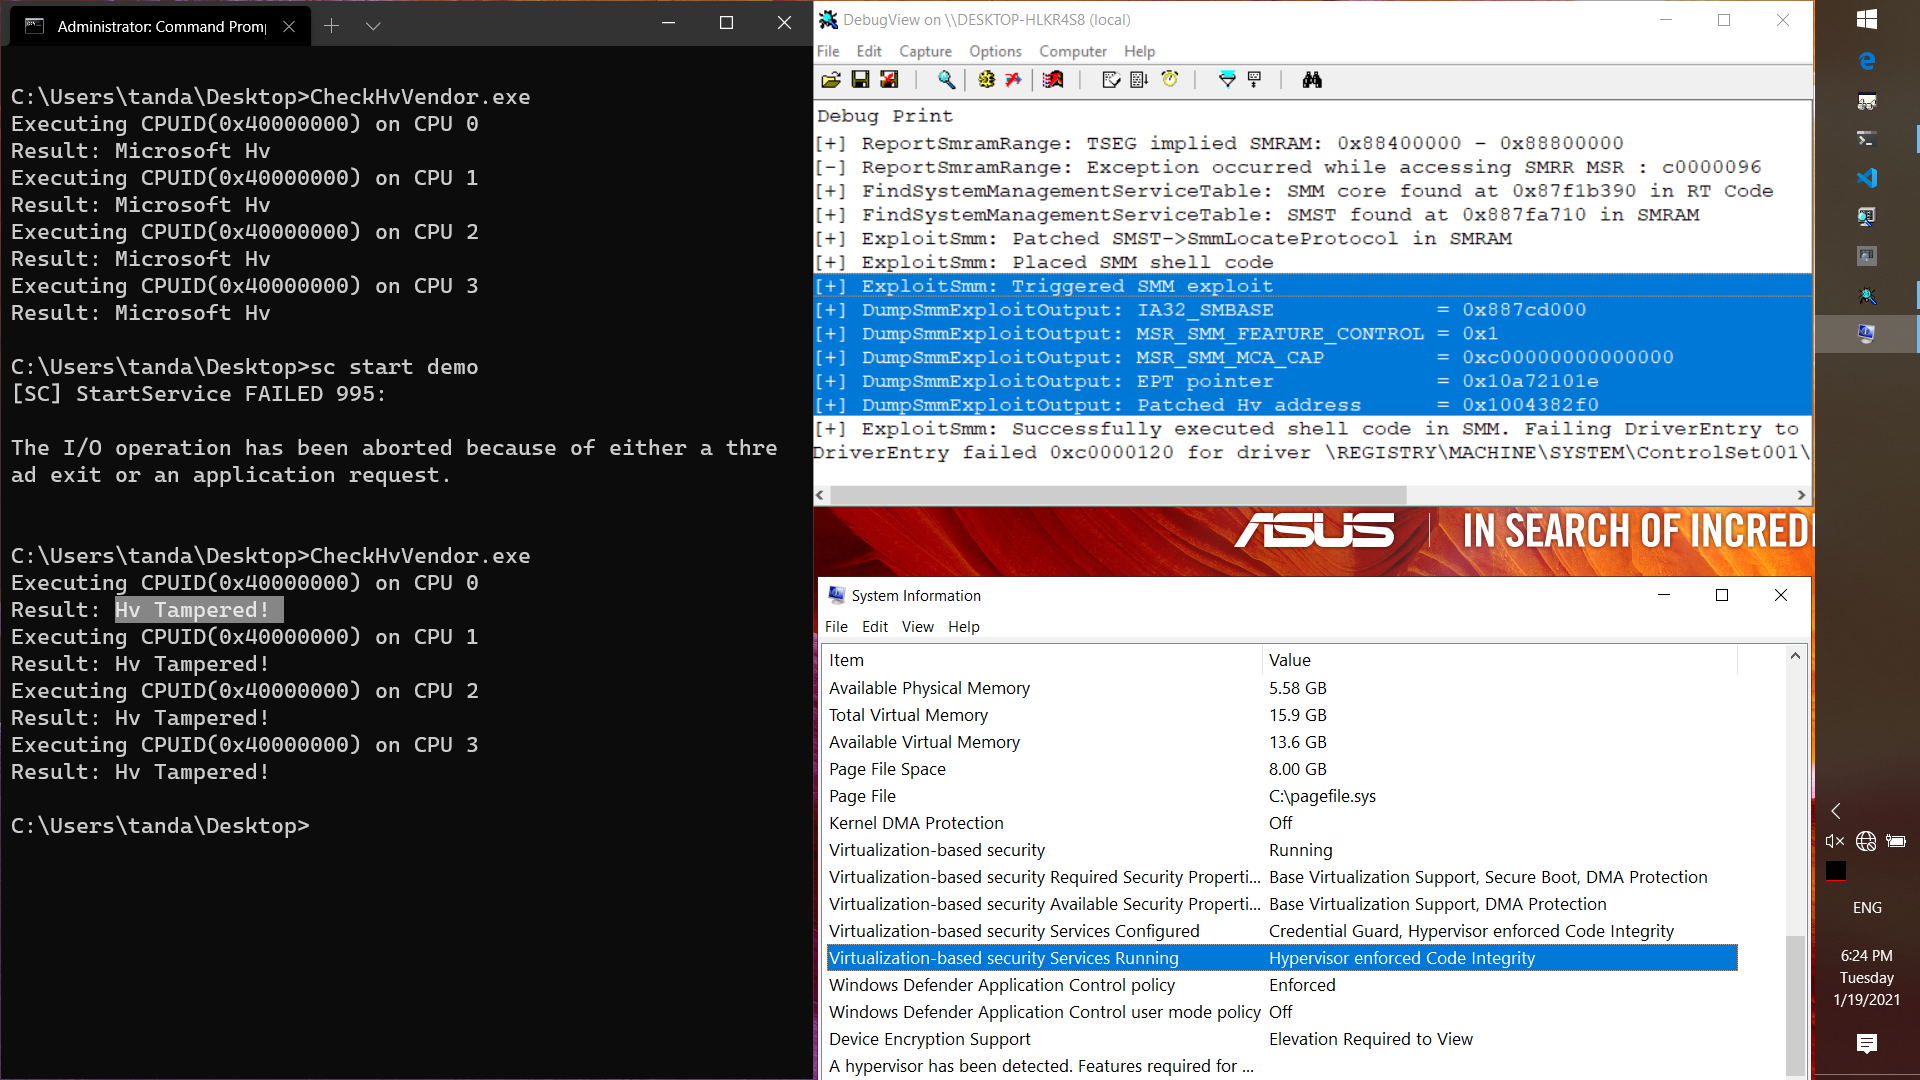 tandasat/smmexploit
Отчёт и эксплойт для CVE-2021-26943 — уязвимости локального повышения привилегий из ядра в SMM в BIOS версии 303 для ASUS UX360CA.
 mohshomis/modo
Курируемая коллекция учебных материалов по кибербезопасности, разборов CTF, исследовательских работ и практических лабораторных работ для развития…
 project-artist/artist
Фреймворк инструментирования с открытым исходным кодом для Android-приложений и Java-промежуточного ПО, изменяющий код во время компиляции на…
 qiuhaoli/cve-2021-3929-3947
Рекурсивный PoC VM Escape через MMIO
 cosmosyi/autocontrol-arena
Автоматизированная платформа для оценки безопасности передовых ИИ, которая синтезирует исполняемые, насыщенные стресс-факторами тестовые среды для…
 portswigger/http-terminator
AI-ассистированный исследовательский конвейер, который извлекает техники HTTP-десинхронизации, генерирует тест-кейсы с некорректными запросами,…
 rasetsuu/vmp-devirt
Исследовательская платформа для девиртуализации VMProtect с поддержкой трассировки: фронтенды версий передают данные в общий бэкенд Remill/LLVM для…
 movemaverick/move-vulnerability-database
База данных уязвимостей Move
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: полностью непривилегированный побег из контейнера до выполнения кода на уровне узла в Kubernetes через повреждение page-cache CVE-2026-31431 +…








