
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 adulau/the-art-of-pivoting
Искусство пивотинга - Техники для аналитиков разведки для обнаружения новых связей в сложном мире
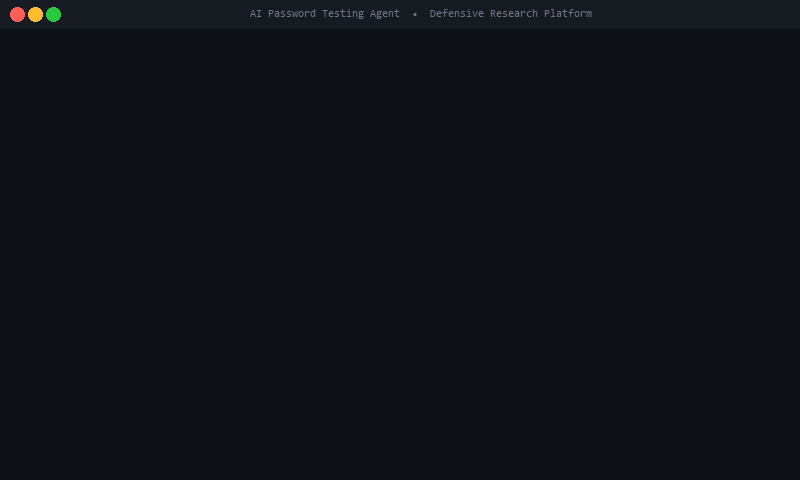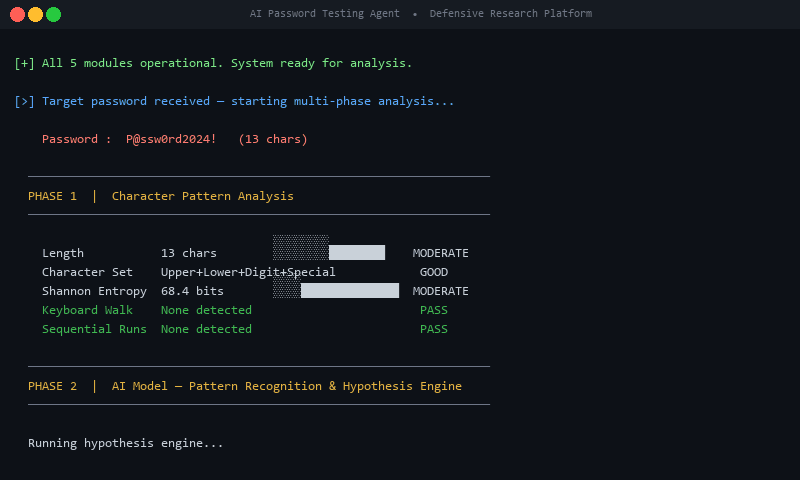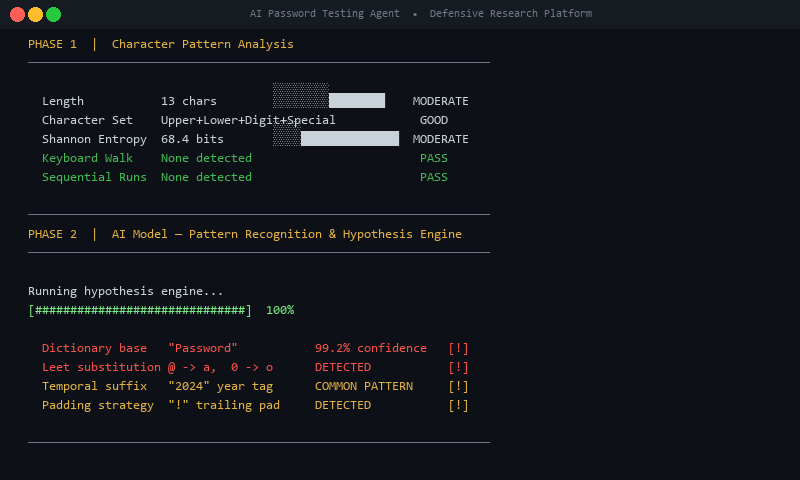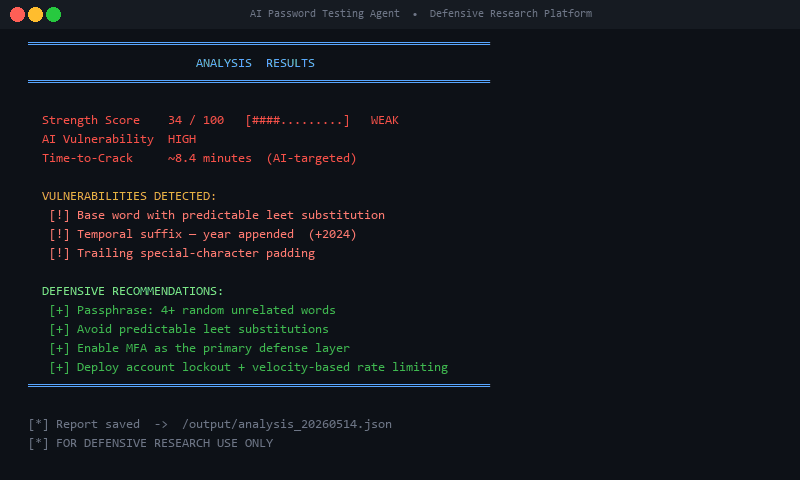 insider77circle/ai-password-testing-agent
Интеллектуальный агент для проверки надежности паролей, выявления уязвимостей и исследования шаблонов создания паролей.
 horrister/moveit-transfer-cve-2023-34362
Курируемый репозиторий исследований уязвимостей с подробными отчетами, скриптами PoC и инструментами обнаружения IOC для реальных инцидентов…
 fr3akhacks/cve-disclosures
Уведомления безопасности / ссылки на CVE для osTicket 1.18.3 (CVE-2026-38444, 38446, 38447)
 kpatsakis/cve-2026-36834
Воспроизводимый proof-of-concept для CVE-2026-36834, демонстрирующий чтение за пределами массива в декодере Panasonic RW2 библиотеки LibRaw, с…
 inforcqb/cve-2026-43499-pja110
Технические отчёты и эксплойты PoC для обнаруженных CVE в ядре Linux и Chrome V8, включая подробный анализ уязвимостей и методы эксплуатации.
 iamshivambhatt/hardware-vulnerability-with-proof-of-concept-
Исследование и практический PoC Spectre Variant 2 (CVE-2017-5715), аппаратной уязвимости по побочному каналу, эксплуатирующей спекулятивное…
 grayxploit/cve-2026-48907
Эксплойт Proof-of-concept и технический анализ для CVE-2026-48907, уязвимости удаленного выполнения кода до аутентификации с CVSS 10.0 в Joomla…
 dinosn/apache-activemq-rce-research
Apache ActiveMQ Classic RCE исследование: CVE-2026-34197 / CVE-2026-42588 цепочка обхода + результаты аудита hardened-6.2.6 + сравнение с Crowdfense
 g0thamrabb1t/cve-2026-48908-joomla-sp-page-builder-detection
Проверяет CVE-2026-48908 в Joomla SP Page Builder с несанкционированной загрузкой иконок, приводящей к выполнению PHP-кода. Включает доказательства…
 g0thamrabb1t/cve-2026-48282-coldfusion-rds-detection
Лабораторная валидация CVE-2026-48282 в Adobe ColdFusion RDS с произвольной записью файлов CFM, выполнением кода, доказательствами auditd/PCAP,…
 g0thamrabb1t/cve-2026-46331-pedit-cow-detection
Защитная проверка CVE-2026-46331 / pedit COW с auditd, AppArmor, сравнение мер смягчения и логика обнаружения.
 clogan9019-dotcom/iohidfamily-poc-research
CVE-2026-28992 IOHIDFamily FastPathUserClient состояние гонки PoC — исследование безопасности
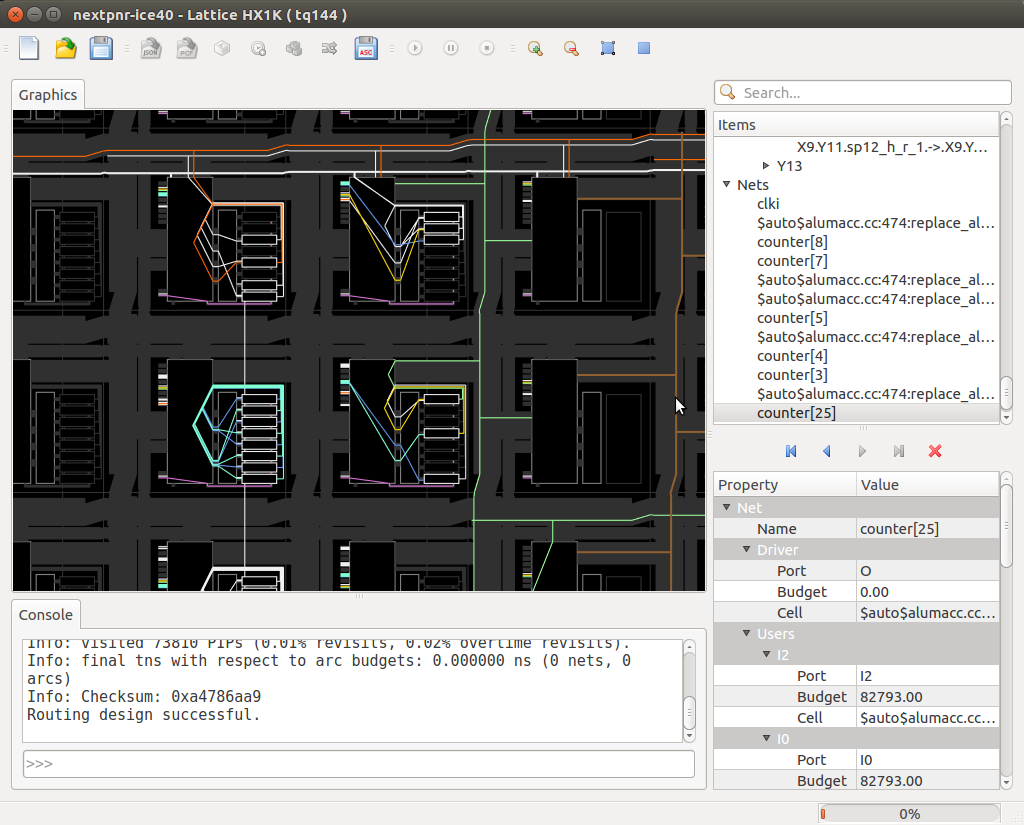 yosyshq/nextpnr
nextpnr портативный инструмент для размещения и трассировки FPGA
 firstlax6t/cve-2026-36669-fengoffice
Подробное уведомление о безопасности для CVE-2026-36669: неавторизованная произвольная загрузка файлов в Feng Office, обеспечивающая сохранённый XSS…
 dfs333/trivysupplychainanalysis
Формально верифицированная количественная реконструкция атаки на цепочку поставок Trivy/TeamPCP GitHub Actions (CVE-2026-33634): модель инцидента на…
 c0gnit00/cve-2026-59827
Блог о CVE-2026-59827, небезопасная десериализация вывода запросов H2
 kaleth4/cve-2026-55200
Технический анализ и proof-of-concept для CVE-2026-55200, критического переполнения буфера в куче в libssh2, позволяющего RCE до аутентификации.…








