
 #1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 ntop/pf_ring
Фреймворк для высокоскоростной обработки пакетов
 usarmyresearchlab/dshell
Dshell — это фреймворк для форензического анализа сетей.
 i-am-shodan/usbarmyknife
USB Army Knife — идеальный инструмент для атак с физическим доступом для пентестеров и редтимеров.
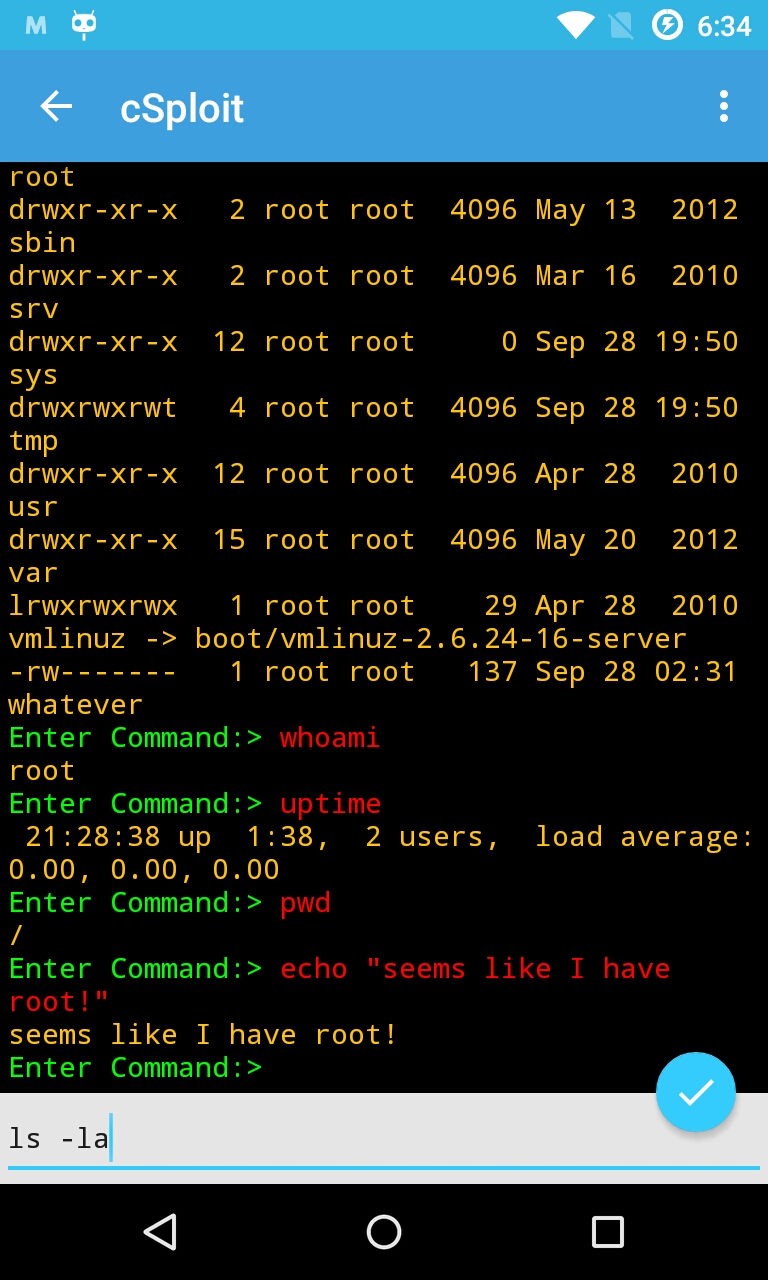 csploit/android
cSploit — самый полный и продвинутый профессиональный инструментарий для ИТ-безопасности на Android.
 dannagle/packetsender
Сетевая утилита для отправки/получения TCP, UDP, SSL, HTTP
 danmcinerney/lans.py
Внедрять код и шпионить за пользователями Wi-Fi
 snort3/snort3
Многопоточная система обнаружения и предотвращения вторжений в сеть с обнаружением на основе правил, проверкой с учётом протоколов и анализом pcap…

 wireshark/wireshark
Официальный репозиторий кода Wireshark. Вы можете поддерживать выход новых версий, жертвуя средства по адресу https://wiresharkfoundation.org/donate/.
 zerbea/hcxdumptool
Небольшой инструмент для захвата пакетов с WLAN-устройств.
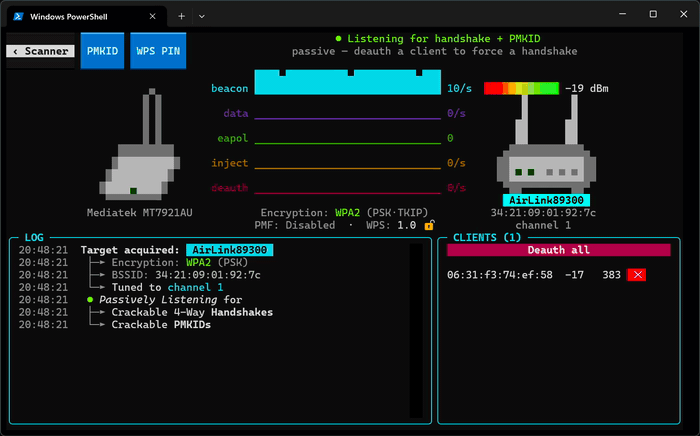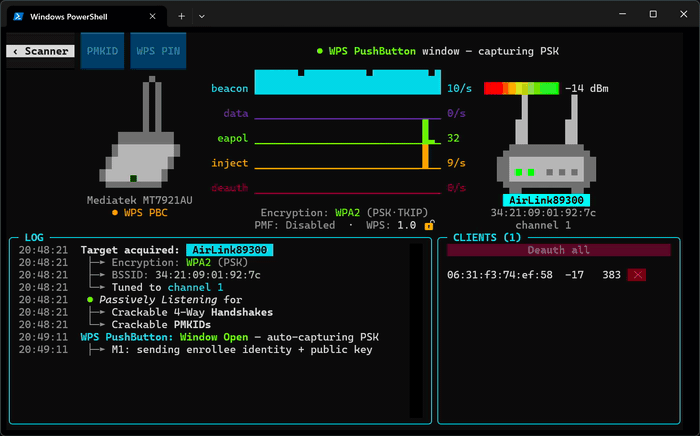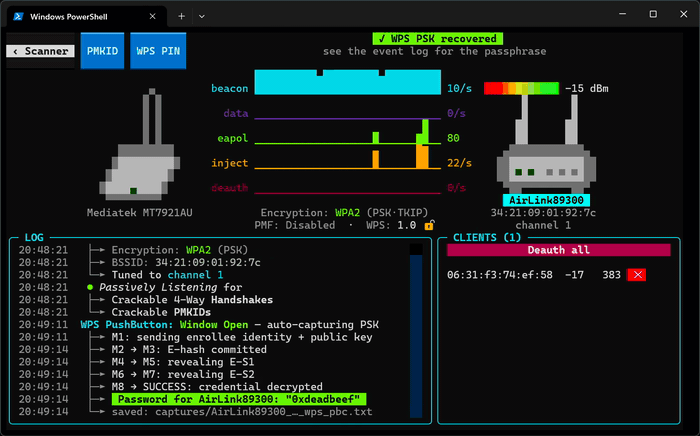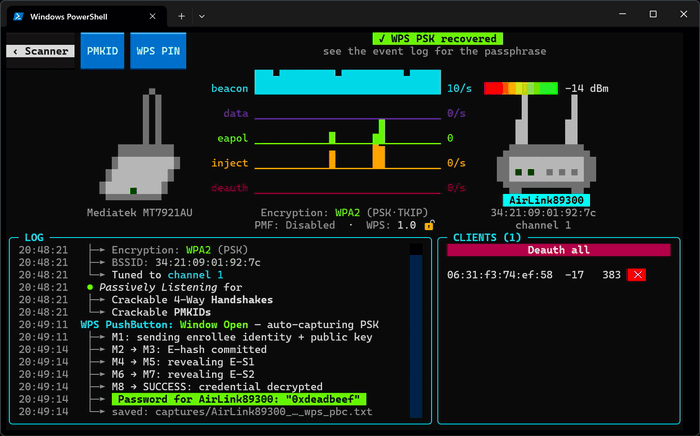 derv82/wifit3
Wifite but USB-only & cross-platform.
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 hslatman/awesome-industrial-control-system-security
Курируемый список ресурсов, связанных с безопасностью промышленных систем управления (ICS).
 microsoft/ethr
Кроссплатформенный CLI для тестирования производительности сети по TCP, UDP, HTTP, HTTPS и ICMP: пропускная способность, соединений/с, пакетов/с,…
 foxio-llc/ja4
JA4+ — это набор стандартов для сетевой идентификации (фingerprinting).
 dovecoteescapee/byedpiandroid
Локальный прокси для Android на основе VPN, который обходит Deep Packet Inspection (DPI) и цензуру, перенаправляя весь трафик через SOCKS5-туннель…
 p1sec/qcsuper
QCSuper — это инструмент для взаимодействия с телефонами и модемами на базе Qualcomm, позволяющий, среди прочего, захватывать сырые радиочастотные…
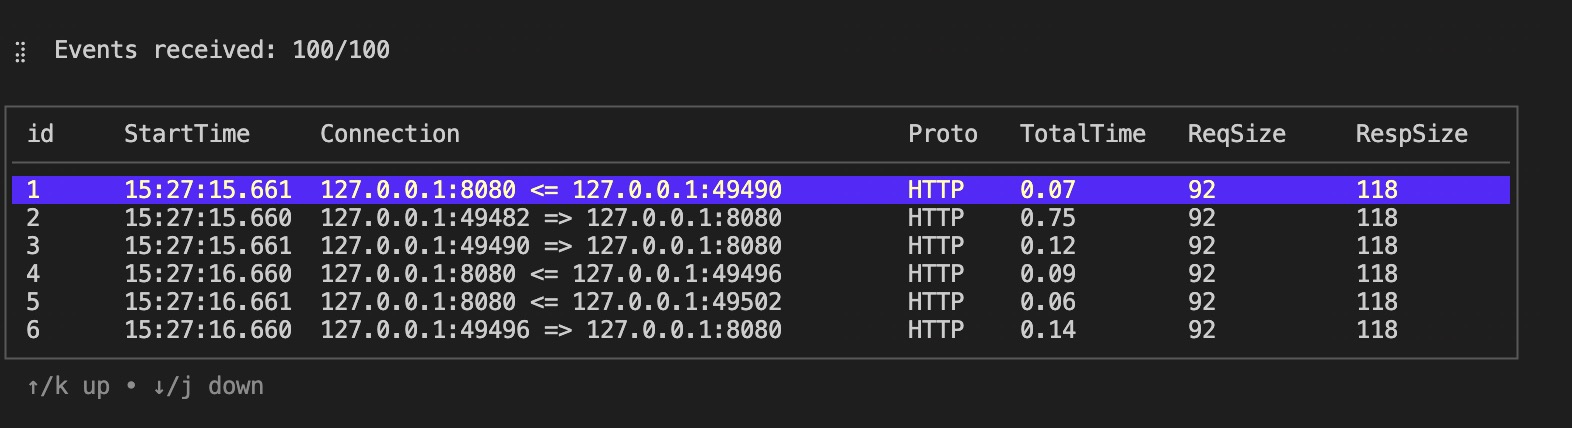 hengyoush/kyanos
Kyanos - это инструмент анализа сетевых подключений, использующий eBPF. Он может визуализировать время, которое пакеты проводят в ядре, захватывать…








