 i-am-shodan/usbarmyknife
USB Army Knife — идеальный инструмент для атак с физическим доступом для пентестеров и редтимеров.



🚀 USB Army Knife v2 заваривается — и это будет зверь
После двух лет активной разработки v1, v2 планируется превратить USB Army Knife в полноценную red-team платформу в вашем кармане. Этой осенью будет большое объявление, но я всё же хотел подразнить:
- Совершенно новый веб-интерфейс — меньше, быстрее, элегантнее и многоязычный, со встроенным VNC-просмотрщиком, чтобы наблюдать за целью и управлять ею прямо из браузера. Он не будет привязан к каким-либо веб-инструментам, как сейчас, поэтому любой сможет его изменить.
- Новый движок сценариев UAK — совместим с DuckyScript v3, но выходит далеко за пределы возможностей DuckyScript 3 с полной поддержкой строк и кодов возврата. Это значительно упрощает написание более аккуратных и надёжных пейлоадов.
- Новый кроссплатформенный агент для Windows, Linux и macOS — живой VNC, захват микрофона и, возможно, даже сетевой доступ через USB-последовательный канал.
- Множество новых возможностей — совершенно новый функционал в области сетей, файлов, captive portal, Bluetooth и многого другого! USB 2.0 для более высокой пропускной способности с контейнерами только для чтения и чтения-записи!
- Готовность к ИИ — MCP-сервер с настоящим валидатором UAK-скриптов, чтобы ваши ИИ могли писать и проверять пейлоады до того, как они попадут на устройство.
Огромная часть этой работы уже завершена, и я был занят работой с оборудованием, которое будет достаточно мощным для запуска этой новой платформы. Ясно одно: донгл, с которого начался этот проект, не сможет справиться с новыми функциями V2. Но мне, например, очень нравится его форм-фактор. Я уверен, что v2 превратит UAK в одну крошечную флешку, которая сама пишет скрипты, выбирает цель, управляет устройством, слышит комнату и, возможно, даже сможет общаться со своими собратьями...
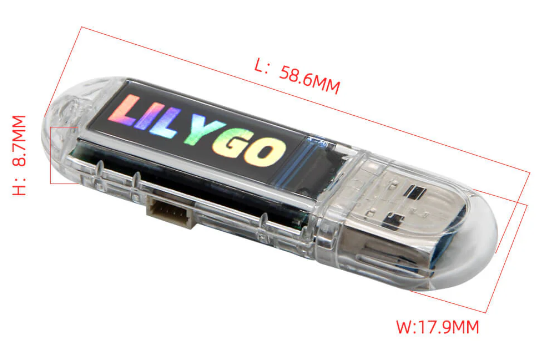
Компактное и универсальное устройство, которое поражает своими обширными возможностями, включая USB HID-атаки, эмуляцию массового хранилища, имитацию сетевых устройств и WiFi/Bluetooth-эксплойты (благодаря нашему форку ESP32 Marauder).
Полный контроль над тем, как и когда выполняются ваши пейлоады. Подключите и выполняйте, оставьте и запускайте по WiFi, запускайте по таймеру или создайте интерфейс в стиле Голливуда. Управляйте и разворачивайте свои атаки без усилий, используя только телефон, через удобный веб-интерфейс на Bootstrap.
Хотите большего? Разверните агента и выполняйте команды, даже когда машина заблокирована. Работа через последовательный интерфейс делает исходящий трафик чрезвычайно сложным для обнаружения. Вы даже можете просматривать экран жертвы через выделенное WiFi-соединение устройства.
Оснастите себя USB Army Knife и поднимите свой набор инструментов для локального доступа на новый уровень.
«Ваше устройство — зло. Вы творите зло.» — Mr. Peoples через X
Сегодня существует проблема с атаками при физическом доступе/USB. По отдельности каждая атака не даёт достаточного решения для достижения большинства целей.
Нужна была платформа физического доступа, которая позволила бы подходящему злоумышленнику взять лучшее из каждой атаки и обойти их соответствующие проблемы с помощью другой атаки. В идеале эта платформа должна быть настолько дешёвой и скрытной, что потеря одной не была бы проблемой.
Именно поэтому я решил создать USB Army Knife.
Это видео показывает, как работает ультимативный рикролл
https://github.com/user-attachments/assets/f373e18e-5cad-4871-9f2a-17523fa33398
Это видео показывает функциональность USB PCAP и кратко знакомит с веб-интерфейсом
https://github.com/user-attachments/assets/0d5b1485-b808-46c6-aaf7-7cf016088b8f
Это видео показывает, как получить доступ к машине жертвы после установки агента
https://github.com/user-attachments/assets/3c866d29-ef26-4eaf-943b-1206b8c40101
Этот проект реализует множество атак на основе легко скрываемого USB/WiFi/BT-донгла. Атаки включают отправку BadUSB (USB HID-команды с использованием DuckyScript), появление в качестве устройств массового хранения, появление в качестве USB-сетевых устройств, а также выполнение WiFi- и Bluetooth-атак с помощью ESP32 Marauder. Атаки разворачиваются с помощью языка, похожего на Ducky, который вы, вероятно, уже знаете и любите. Этот язык был расширен множеством пользовательских команд и даже всей функциональностью ESP32 Marauder (улучшенной). Атаки включают:


