#1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 jlinebau/cve-2025-55315-scanner-monitor
Быстрые и простые скрипты для сканирования уязвимых серверов и мониторинга на уровне пакетов
 initconf/cve-2020-16898-bad-neighbor
Детектирование Zeek для CVE-2020-16898-"Bad Neighbor"
 jenderal92/ddos-traffic-monitor
Инструмент мониторинга трафика в реальном времени, который обнаруживает и отображает объём сетевого трафика по каждому IP-адресу для выявления…
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Разбор реагирования на инцидент с анализом эксплуатации CVE-2023-46604 в Apache ActiveMQ через OpenWire, включая анализ PCAP, идентификацию IOC и…
 ivoalbacete/kali-metasploitable
Сканирование уязвимостей, анализ трафика с помощью Wireshark и контролируемая эксплуатация CVE-2011-2523 (vsftpd 2.3.4) в безопасной сетевой среде.
 themson/shellshock
скрипты, связанные с уязвимостью парсинга функций EVN в оболочке Bourne CVE-2014-6271
 alexanderortizscript/evillcode
Инструмент для аудита и анализа сетей для Kali Linux.
 aidilzlkfli/scanning
Анализ результатов сканирования сети, уязвимостей служб, идентификации операционной системы и критических находок Nessus, включая Ghostcat…
 nicholasc03/dns-poisoning-triage-lab
Криминалистический анализ отравления кэша DNS на устаревшем оборудовании. Включает анализ PCAP-пакетов с несанкционированными вставками записей…
 jip-0-0-0-0-0/cve-2024-38063-scanner
Инструмент на Python, использующий Shodan и Scapy для идентификации и эксплуатации уязвимых к CVE-2024-38063 систем Windows, позволяющий проводить…
 lixiang957/cve-2021-33959
Эксплойт доказательства концепции для CVE-2021-33959, демонстрирующий UDP-атаку усиления отражения на Plex Media Server с помощью специально…
 siddharth2440/network-detection-engine
Легковесный движок обнаружения сетевых вторжений, захватывающий живой трафик с помощью libpcap. Обнаруживает SYN/ICMP флуды, сканирование портов и…
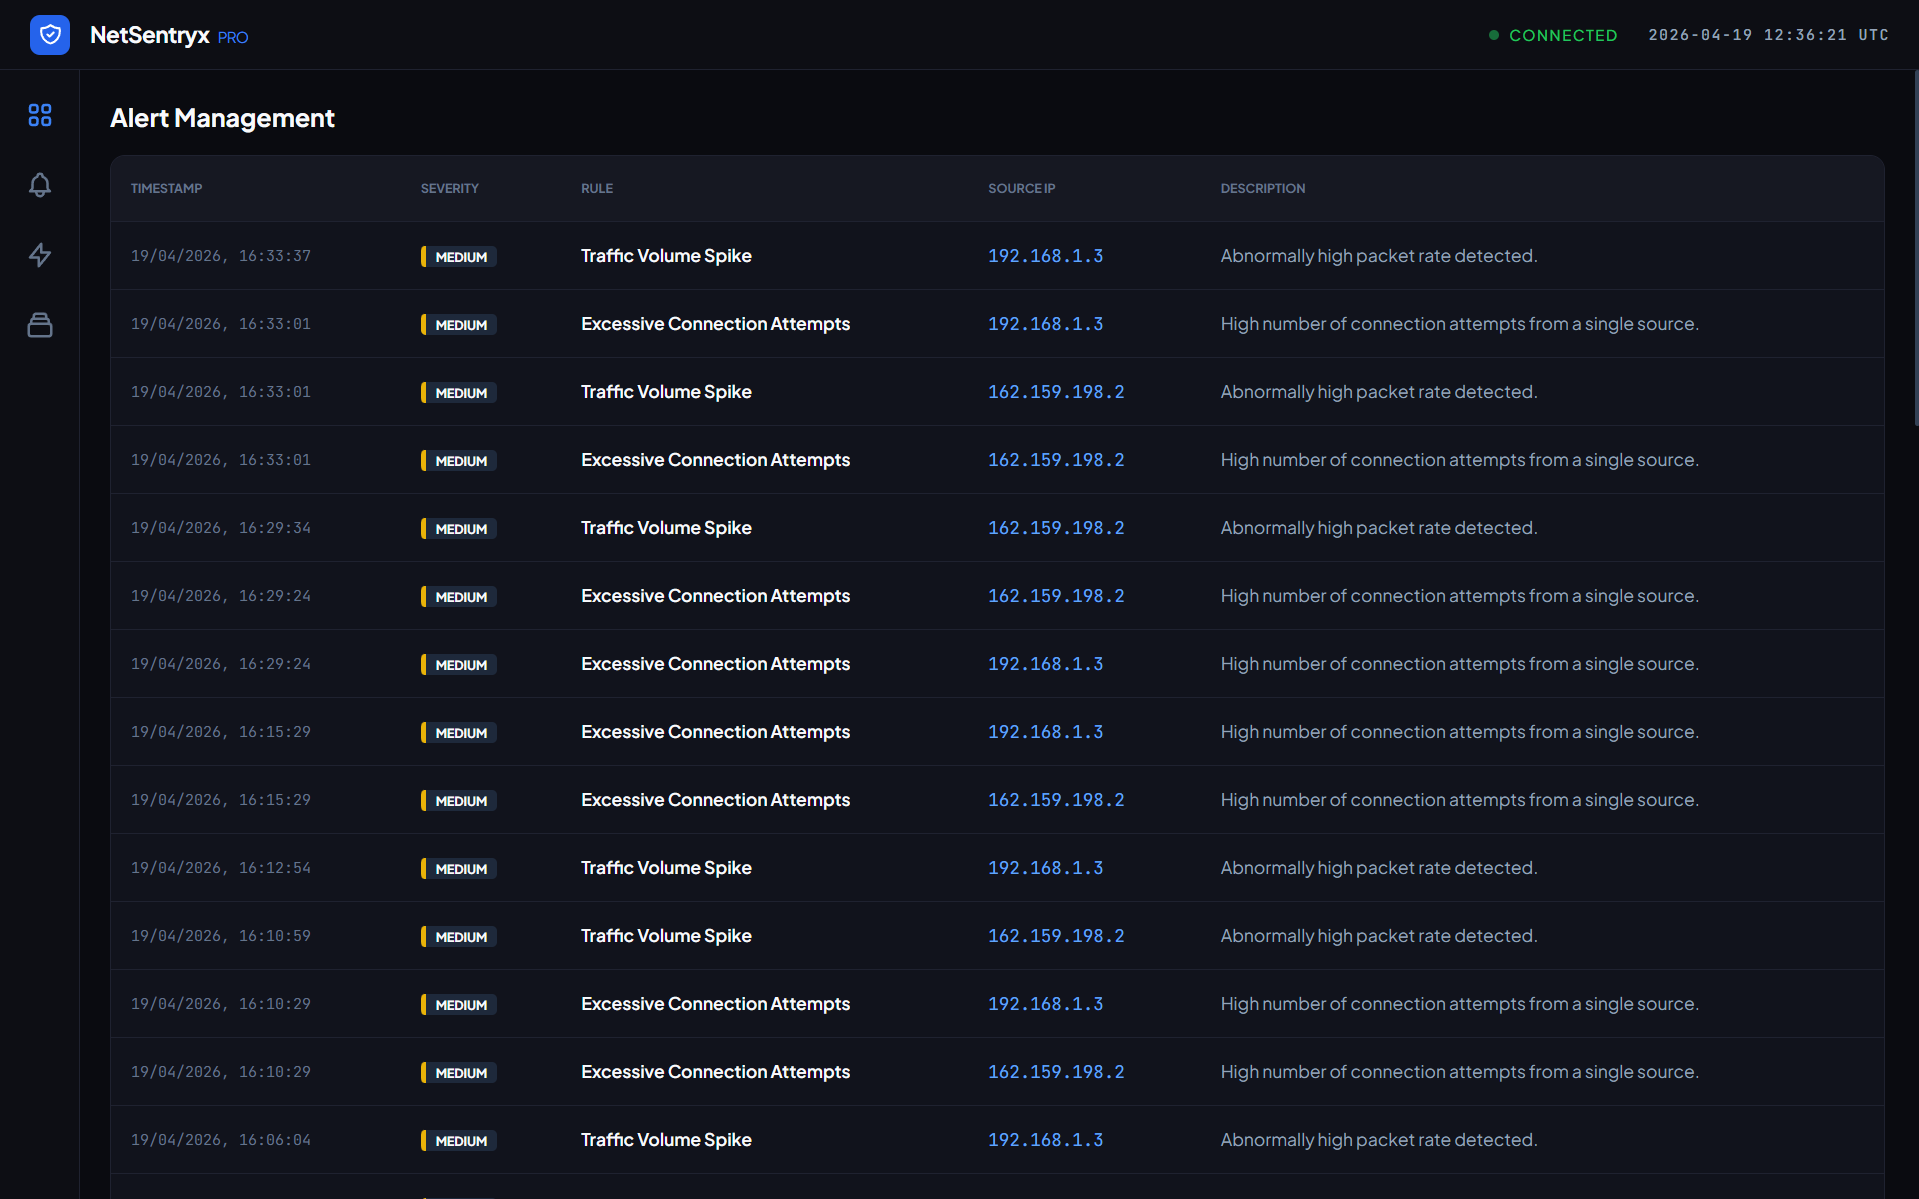 aman-sharma-dev/netsentryx
Событийно-ориентированная платформа сетевого мониторинга, выполняющая захват пакетов в реальном времени (Npcap), низколатентную аналитику трафика и…
 s_r_e_e_r_a_j/netraptor
NetRaptor — инструмент для ARP-спуфинга с графическим интерфейсом, написанный на Python, который позволяет сканировать сеть, выбирать цель и шлюз, а…
 apipia/log4j-pcap-activity
Увлекательное занятие с использованием файла захвата пакетов от эксплойта log4j (CVE-2021-44228)
 emilebarnard242/pentest-metasploitable2
Структурированная лаборатория пентеста, документирующая полную цепочку атак от сетевой разведки до эксплуатации корневого доступа через бэкдор vsftpd…
 d0rb/packetpirate
Безголовый, скриптуемый MITM-прокси на основе командной строки, предназначенный для перехвата, анализа и модификации сетевого трафика в…
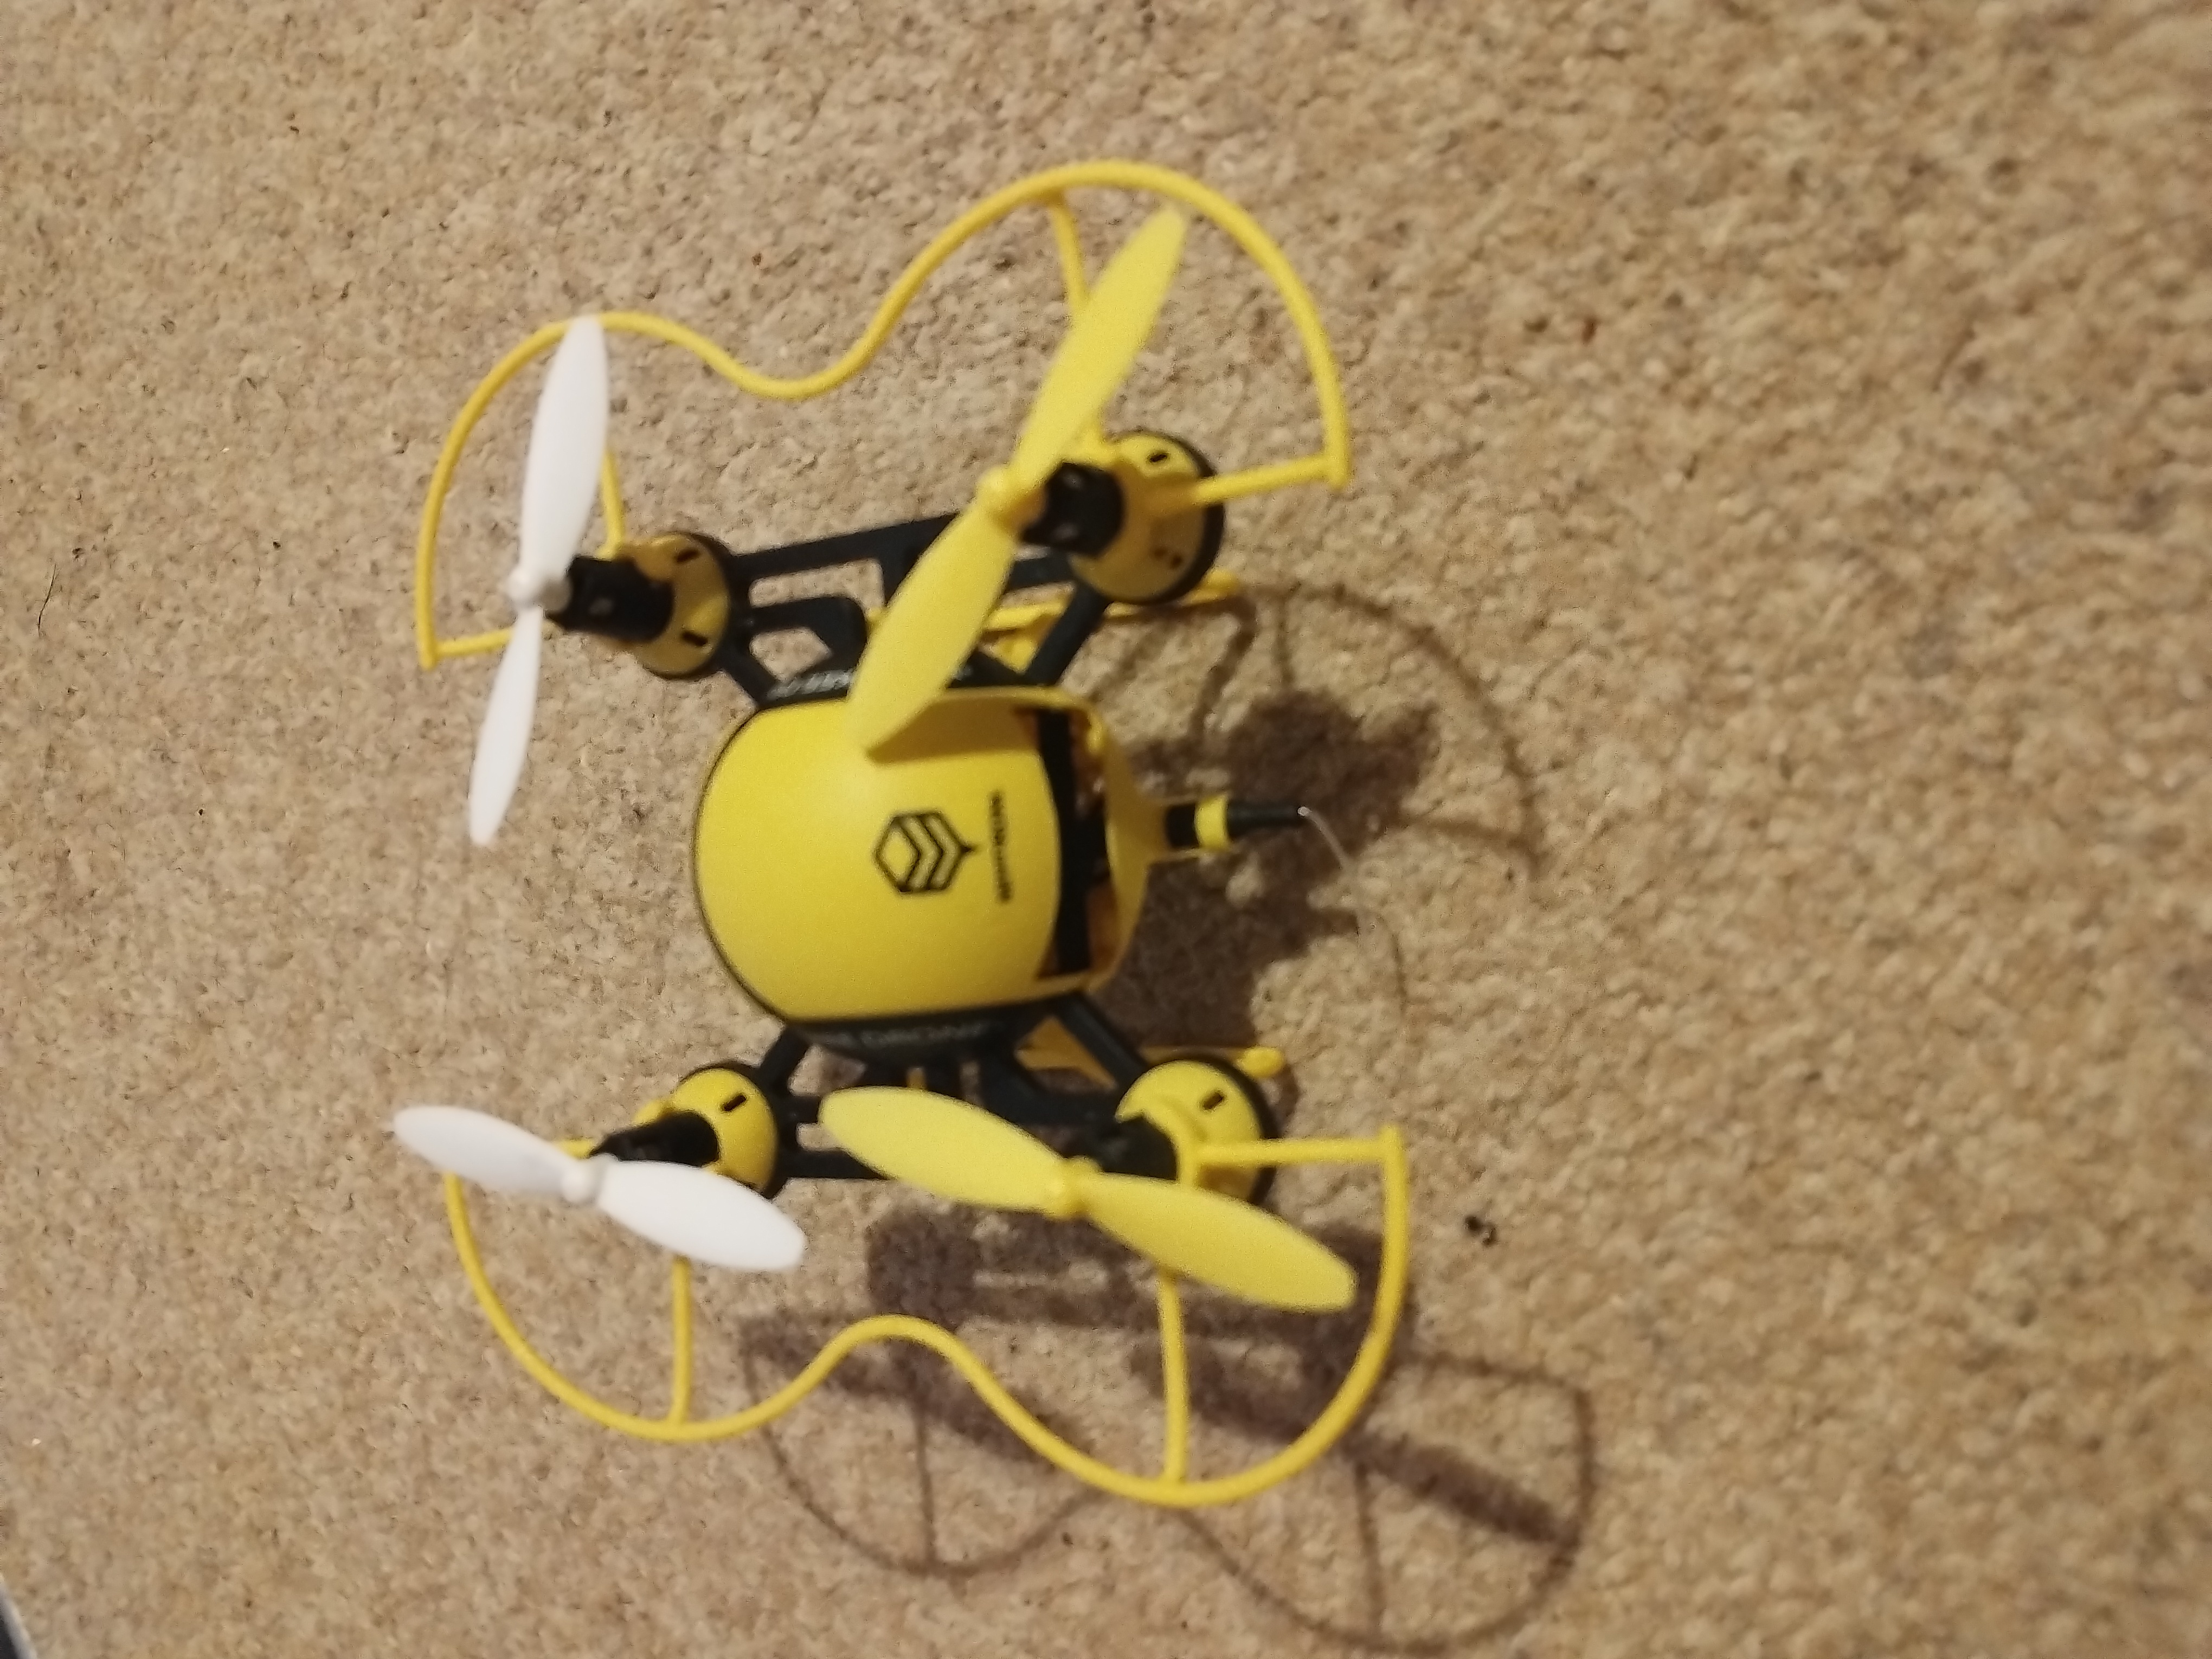 mretallack/dronecamera
Видеоприложение для дрона HASAKEE FPV на Android