#1
Инструменты для захвата, инспекции и анализа сетевого трафика в реальном времени или из файлов захвата.
Рекомендация Kitploit
 owasp/intrusion-alert-educational-network-ids
Легковесная IDS на Python, которая отслеживает сетевой трафик в реальном времени с помощью Scapy, выявляет DoS/DDoS-атаки через анализ частоты…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
Изолированная учебная лаборатория, имитирующая CVE-2025-4679 утечку учетных данных OAuth. Изучайте наступательную и оборонительную безопасность с…
 aseemjakhar/kcmd
Взломщик и сниффер умной розетки Kankun. Умная розетка Kankun и её мобильное приложение используют жёстко заданный ключ AES 256 бит для шифрования и…
 wrong-commit/cve-2010-4669
Эксплойт на Python для CVE-2010-4669, использующий Scapy для отправки специально созданных пакетов с целью тестирования уязвимостей сети. Требует…
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Оценка уязвимостей корпоративной сети с несколькими VLAN с использованием Nessus, OWASP ZAP и Wireshark. Подтверждает хранимый XSS на WebGoat и…
 freddierice/cve-2020-35498-flag
Эксплойт-инструмент на языке C для обнаружения и активации CVE-2020-35498 посредством инъекции через raw-сокеты с BPF-фильтром, нацеленный на…
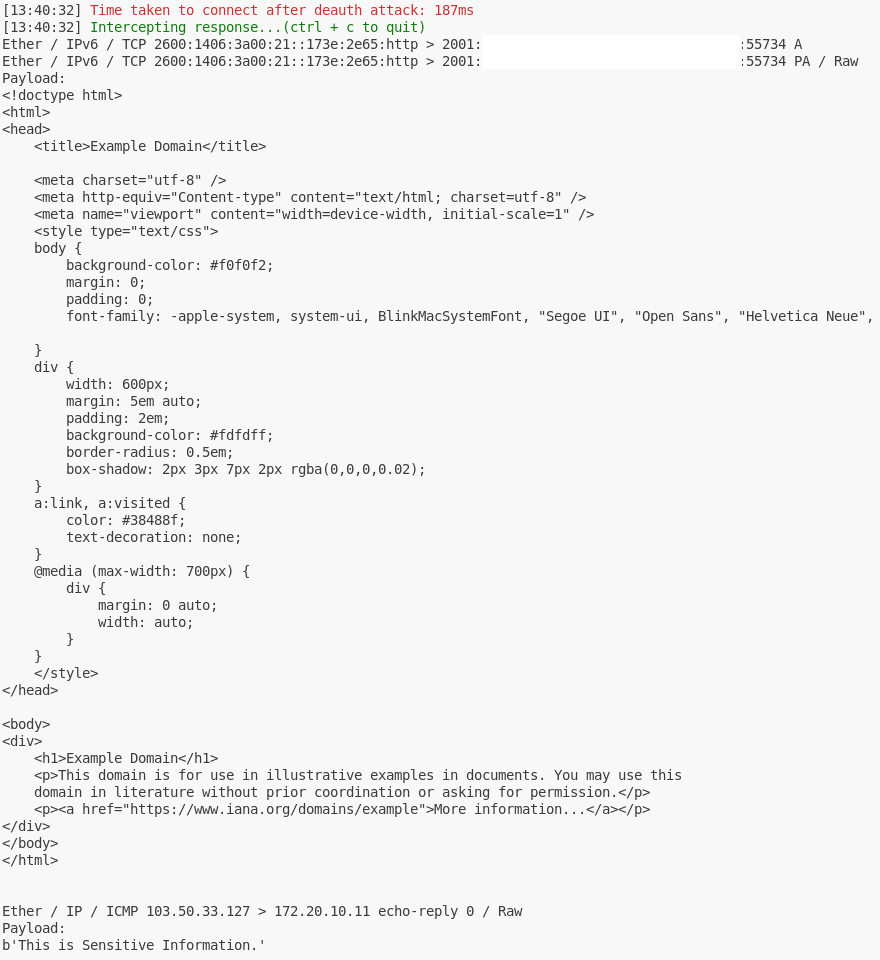 toffeenutt/cve-2022-47522-poc
Эксплойт Proof-of-concept для CVE-2022-47522, демонстрирующий перехват Wi-Fi кадров посредством атаки деаутентификации и спуфинга MAC-адреса для…
 jminis/cve-2023-50257
Этот репозиторий создан в исследовательских целях (2025 Sejong Univ. Capstone Design).
 gozn/detect-cve-2019-15107-by-pyshark
школьный проект
 dlee35/curveball_lua
Репозиторий с Lua-скриптами и PCAP-файлами для обнаружения попыток эксплуатации CVE-2020-0601 по сетевому трафику.
 trinadh465/external_tcpdump_cve-2018-14880
用于网络监控和数据采集的命令行数据包分析器,捕获和显示网络流量以进行故障排除和安全分析。
 trinadh465/external_tcpdump_cve-2018-14469
Анализатор пакетов командной строки для мониторинга сети и сбора данных, захватывающий и отображающий сетевой трафик для устранения неполадок и…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Инструмент командной строки для анализа пакетов, предназначенный для мониторинга сети и сбора данных, перехвата и отображения сетевого трафика для…
 trinadh465/external_tcpdump_cve-2018-14879
Сетевой анализатор пакетов с командной строкой для мониторинга сети и сбора данных, захватывающий и отображающий сетевой трафик для устранения…
 prprhyt/poc_tls1_3_cve-2020-13777
Proof-of-concept для CVE-2020-13777 (уязвимость повторного подключения TLS 1.3 в GnuTLS). Анализирует pcap-файлы для демонстрации недостатка в…
 diegovargasj/cve-2025-32407
Доказательство концепции эксплуатации для CVE-2025-32407: обход проверки TLS-сертификатов в Samsung Internet для Galaxy Watch, позволяющий проводить…
 martinvks/cve-2022-45059-demo
Интерактивная демонстрация уязвимости CVE-2022-45059 Varnish Cache, связанной с контрабандой запросов. Включает веб-приложение на Spring Boot,…
 quynhold/detect-cve-2017-0144-attack
Программа для отслеживания и мониторинга сетевого трафика, написанная на Python, выдает предупреждение при обнаружении атаки CVE-2017-0144