
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit

 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 nccgroup/ip-reputation-snort-rule-generator
Инструмент для генерации правил Snort на основе данных о репутации публичных IP-адресов.
 ncsc-nl/citrix-2025
Цифровой инструмент для криминалистики и реагирования на инциденты, использующий правила YARA для сканирования дампов ядра Citrix NetScaler, образов…
 osxninja/cybersecurity-projects
Этот репозиторий содержит полную запись моего трёхлетнего исследовательского пути, охватывающую проект от базовых концепций до разработки…
 julioliraup/antiphishing
Расширенная защита от фишинга: открытые и бесплатные наборы правил Suricata
 fksvs/siper
Легковесный и быстрый межсетевой экран на основе XDP
 pa55w0rd/check_icmp_dos
iOS 12 / OS X удаленное переполнение кучи ядра (CVE-2018-4407) POC
 usdag/sncscan
Инструмент для анализа защищенных сетевых коммуникаций SAP (SNC).
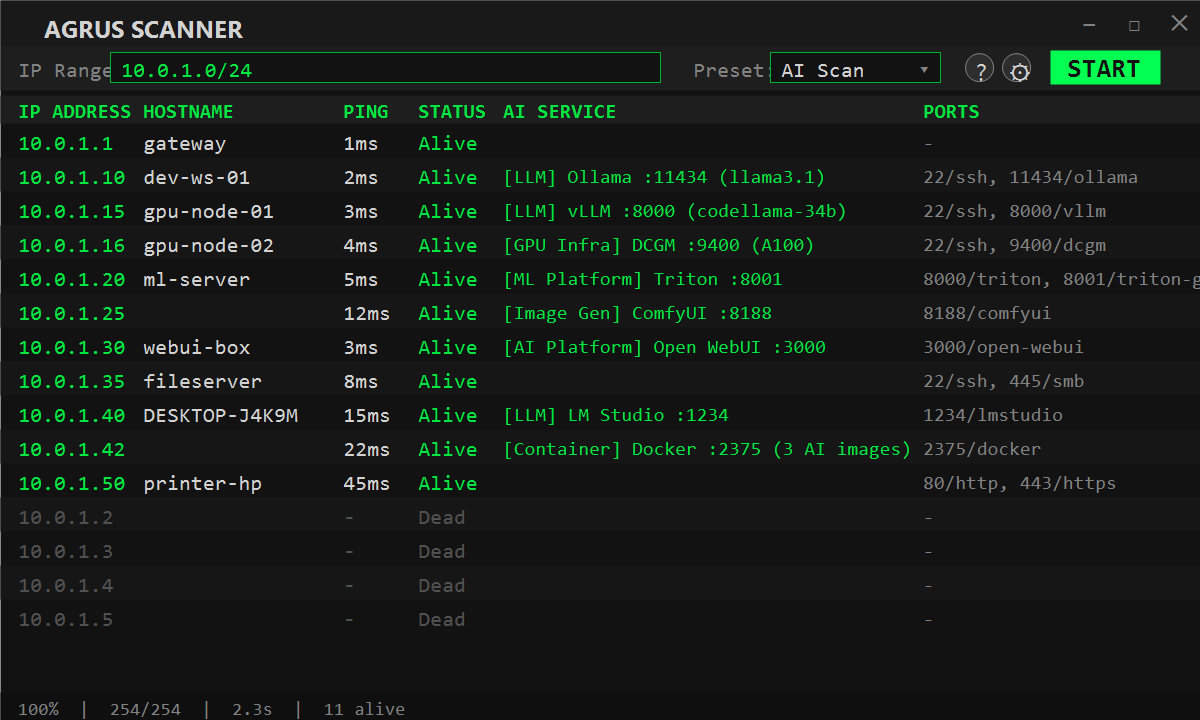 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 malwaretech/cve-2024-47176-scanner
Простой сканер для выявления уязвимых экземпляров cups-browsed в вашей сети
 ivancabrera02/r2socks
SOCKS5-прокси, туннелируемый через объектное хранилище Cloudflare R2, с агентами на Python и C++ без зависимостей, ретранслирующими TCP-трафик через…
 x-c3ll/sharpntlmrawunhide
C# версия NTLMRawUnHide
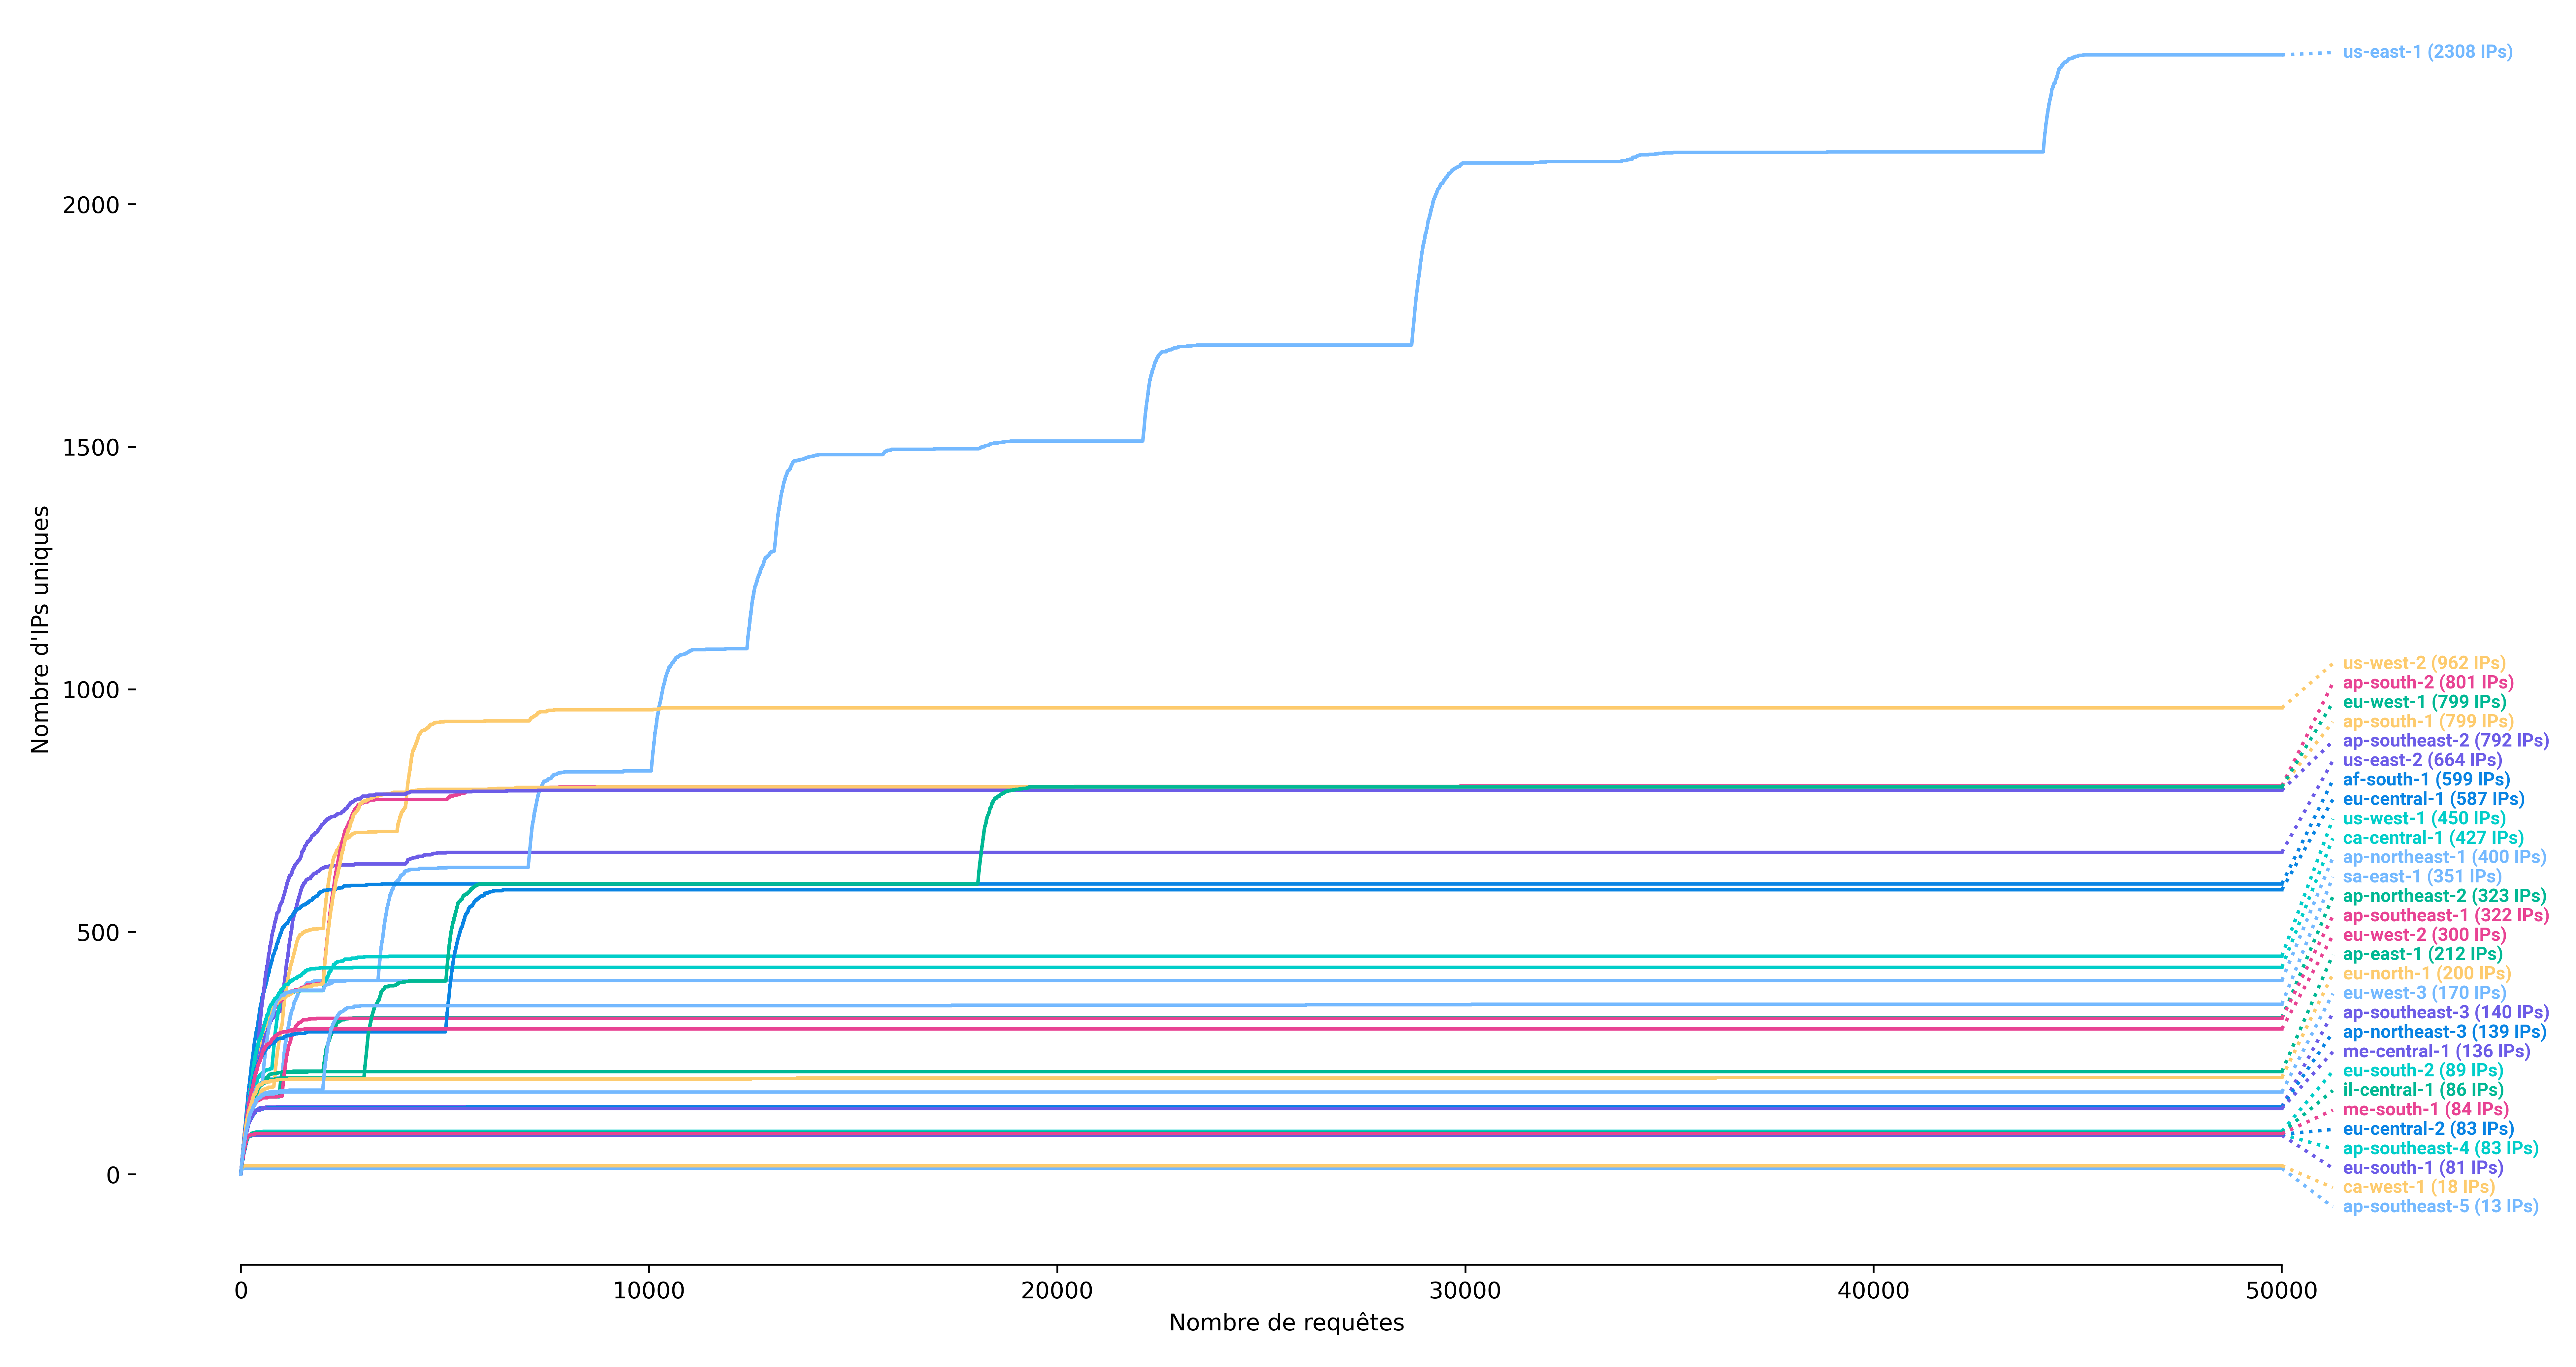 synacktiv/ipspinner
IPSpinner работает как локальный прокси-сервер, который перенаправляет запросы через внешние сервисы.
 ioncodes/smbghost
Сканер для CVE-2020-0796 - RCE уязвимость SMBv3.1.1 + сжатие SMB
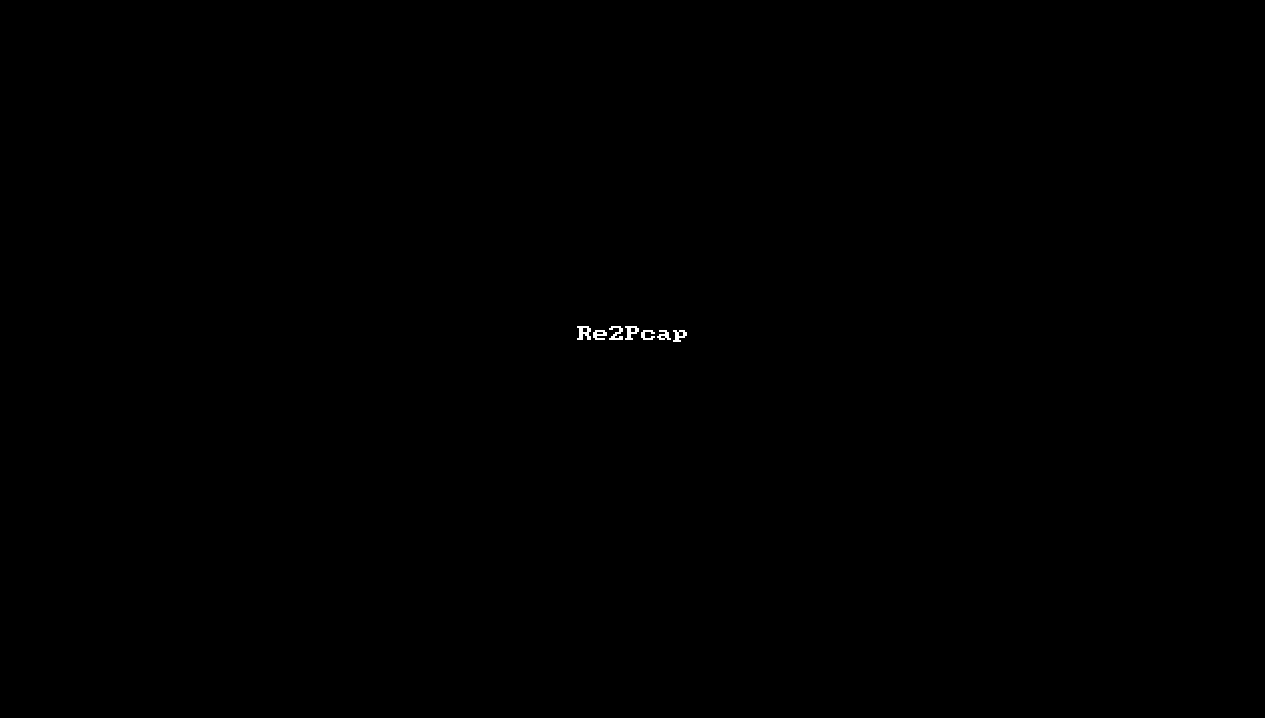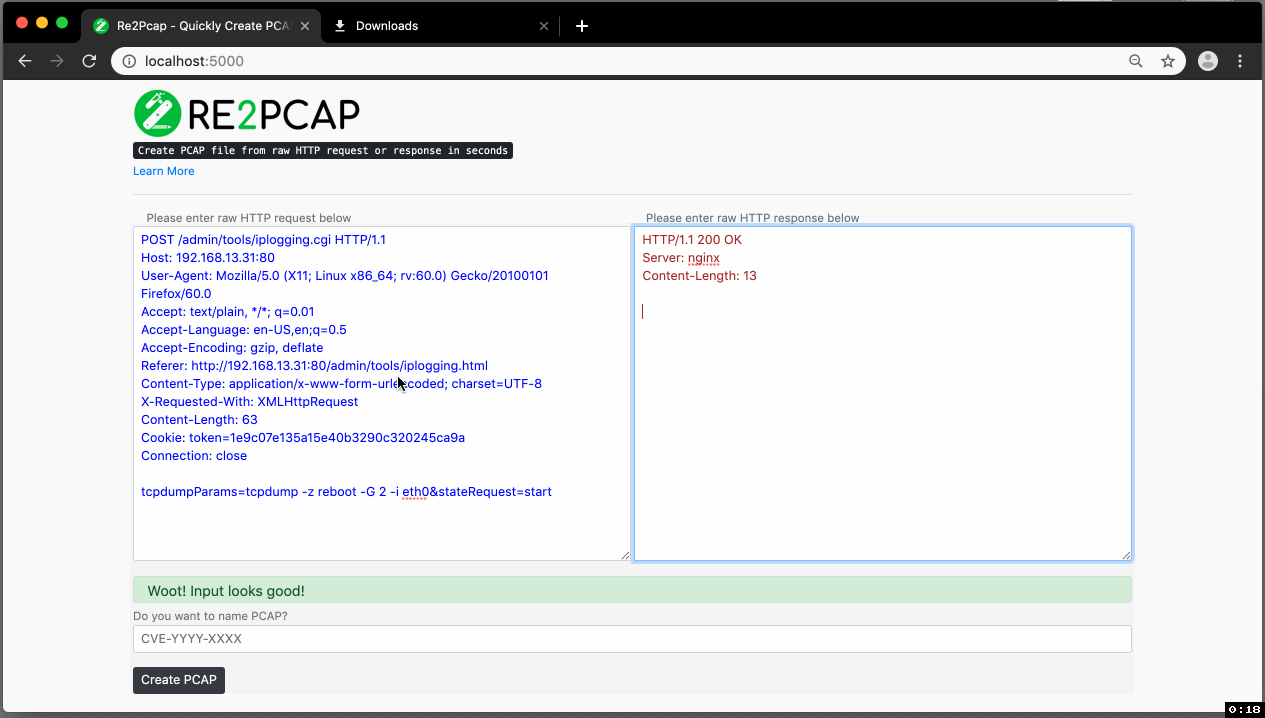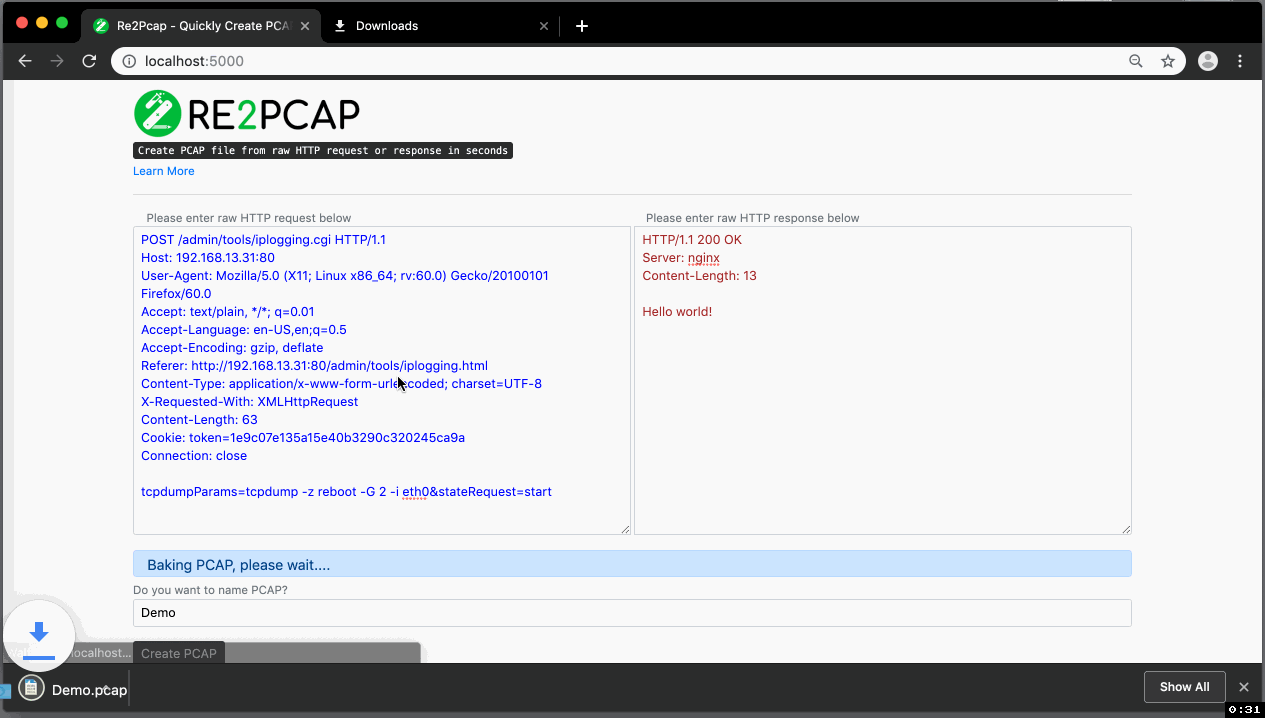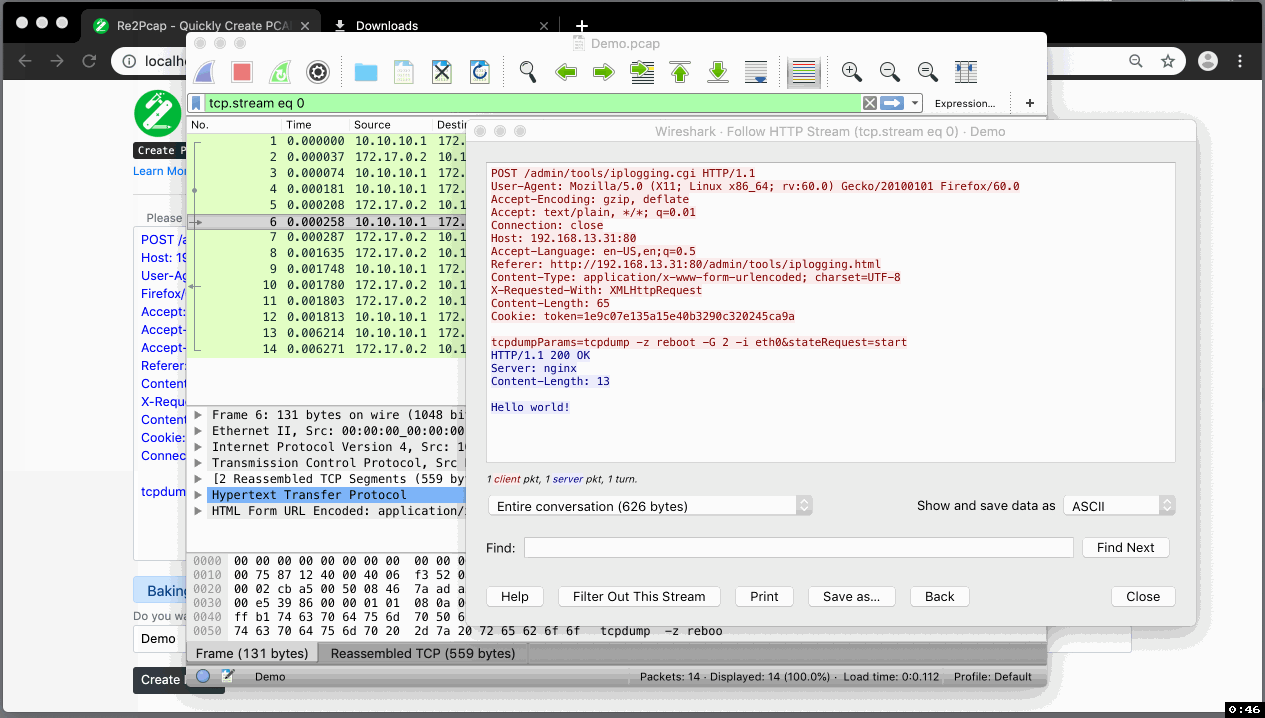 cisco-talos/re2pcap
Преобразуйте сырые HTTP-запросы/ответы в файлы PCAP для тестирования правил Snort IDS и анализа сетевой безопасности. Поддерживает развертывание…
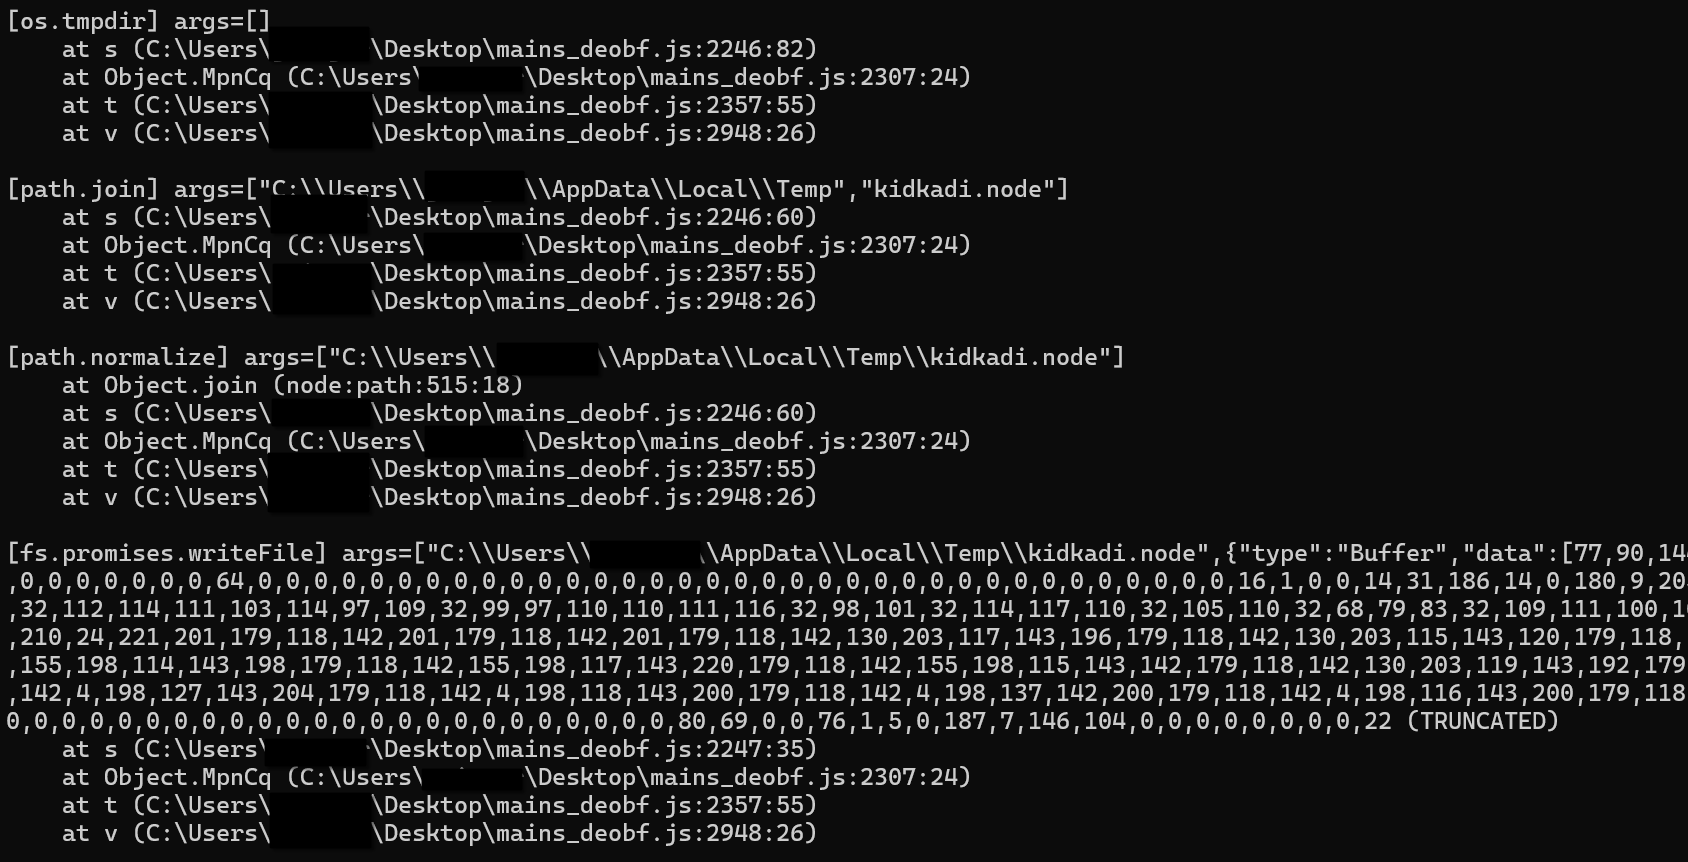 checkpointsw/nodejs-tracer
Средство трассировки времени выполнения для анализа вредоносного ПО на Node.js, которое перехватывает вызовы основных модулей, регистрирует…
 owasp/owasp-subtractive-hardening-top-10
Проект OWASP Subtractive Security Top 10 — это инициатива, направленная на выявление, документирование и продвижение наиболее эффективных…








