 owasp/owasp-subtractive-hardening-top-10
Проект OWASP Subtractive Security Top 10 — это инициатива, направленная на выявление, документирование и продвижение наиболее эффективных возможностей для снижения киберрисков за счёт устранения путей атак.


Проект OWASP Subtractive Security Top 10 — это инициатива по выявлению, документированию и продвижению наиболее эффективных возможностей снижения киберрисков за счёт устранения путей атаки.
В отличие от традиционных рекомендаций по безопасности, которые в первую очередь сосредоточены на добавлении средств защиты, Subtractive Security Top 10 делает акцент на удалении излишней поверхности атаки, доверительных отношений, протоколов, привилегий, сервисов и коммуникационных путей, которые позволяют злоумышленнику продвигаться.
Проект основан на принципе, что наиболее эффективным средством защиты зачастую является полное удаление пути атаки, а не попытка его мониторинга или управления им.
Долгосрочная цель проекта — сделать устранение путей атаки фундаментальной дисциплиной инженерии безопасности, подкреплённой измеримыми результатами посредством стандарта Path Erasure Rate (PER).
Злоумышленники могут проходить только по тем путям, которые существуют.
Цель Subtractive Security — систематически устранять или ограничивать эти пути до тех пор, пока активность злоумышленника не перестанет складываться в существенный ущерб для бизнеса.
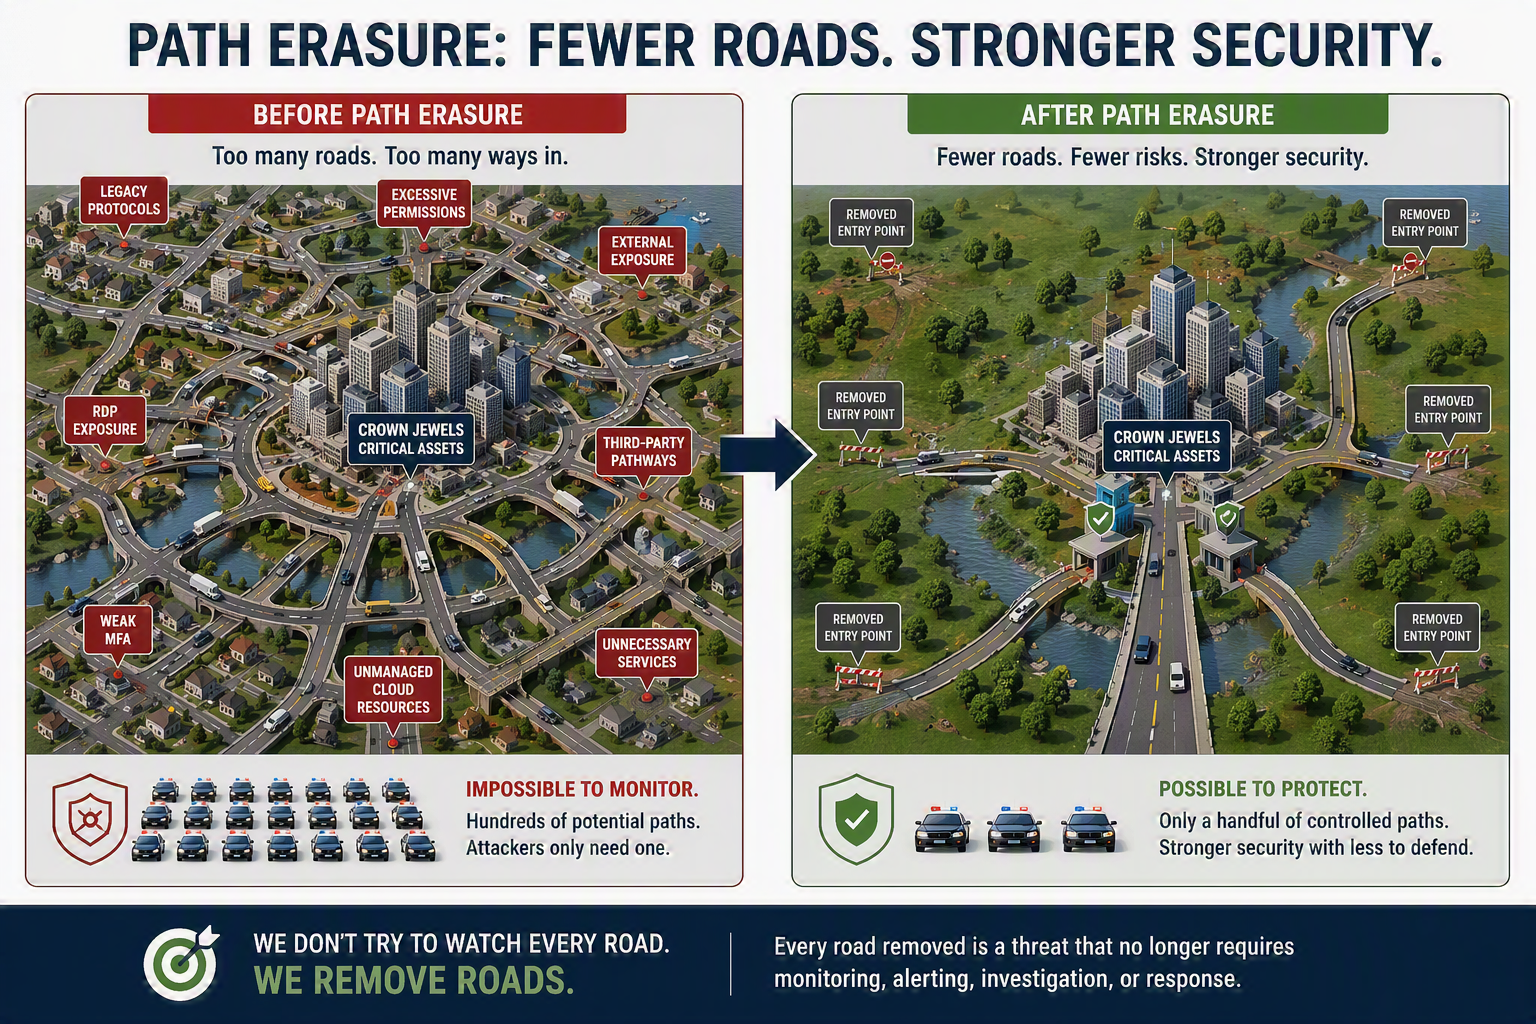
Назначение этого проекта — предоставить практическое, основанное на доказательствах руководство по выявлению и устранению распространённых путей атаки в операционных системах, облачных платформах, системах идентификации и корпоративных средах.
Каждый Top 10 посвящён путям атаки, удаление которых даёт непропорционально большое снижение риска при минимальном влиянии на эксплуатацию.
Проект стремится ответить на простой вопрос:
Что можно удалить, чтобы сделать атаку существенно более сложной или невозможной?
Проект Subtractive Security Top 10 согласован с инженерным стандартом Path Erasure Rate (PER) (https://github.com/cfrenz/Path-Erasure-Engine/blob/main/PER-1.0_Engineering_Specification.md) и стандартом Path Erasure Precedence (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/blob/main/PathErasurePrecedence.md)
PER предоставляет методологию измерения эффективности улучшений безопасности путём количественной оценки сокращения доступных злоумышленнику путей атаки.
$$\text{PER} = \frac{|P_{\text{erased}}|}{|P_{\text{eligible}}|}$$
Где $P_{\text{eligible}}$ представляет допустимые, реализуемые пути атаки, выявленные в рамках области охвата, а $P_{\text{erased}}$ представляет подмножество, в котором исполняемые рёбра были структурно удалены.
PER служит количественной основой измерений для Subtractive Security.
Subtractive Security Top 10 определяет высокоценные пути атаки, устранение которых, как ожидается, даст значимое снижение возможностей злоумышленника, а PER предоставляет механизм для проверки и измерения этих сокращений.
Вместе они устанавливают воспроизводимый инженерный процесс для обнаружения, приоритизации, устранения и измерения путей атаки.
Эталонная реализация расчёта PER доступна по адресу (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/tree/main/PER).
Проект основан на принципе, что средства защиты не обеспечивают одинакового уровня снижения риска.
Иерархия отражает простой принцип:
Архитектурное удаление > Архитектурное ограничение > Мониторинг
Всякий раз, когда путь атаки можно устранить, устранение является предпочтительным. Если устранение невозможно, путь следует ограничить. Мониторинг предназначен для остаточных путей, которые невозможно удалить или в достаточной мере ограничить.
Subtractive Security отдаёт приоритет:
Полностью устраните пути атаки.
Примеры:
Ограничьте пути атаки, которые невозможно устранить.
Примеры:
Отслеживайте остаточный риск, который невозможно удалить или ограничить.
Примеры:
Эта иерархия отражает убеждение проекта в том, что устранение пути атаки, как правило, эффективнее обнаружения его использования, как описано в Assumption Burden Principle.
Фреймворк Subtractive Hardening и метрика Path Erasure Rate (PER) прослеживают свою формальную преемственность через непрерывную, снабжённую временными метками последовательность рецензируемых исследований, тестирования в производственных средах и публичных раскрытий с 2015 года по настоящее время.
Чтобы ознакомиться с публичной записью с временными метками, рецензируемыми основами и историей развития фреймворка, обратитесь к Lineage & Prior Art (Lineage.md).
OWASP Subtractive Hardening Top 10 — это семейство платформенно-специфичных стандартов инженерии безопасности, действующих в рамках общего набора универсальных архитектурных законов.
В основе фреймворка лежит OWASP Universal Subtractive Security Laws Top 10, который определяет платформенно-независимые принципы сокращения путей атаки, применимые к операционным системам, облачным платформам, системам идентификации, средам SaaS, сетям, встраиваемым устройствам и будущим технологическим областям.
Стандарты для конкретных сред предоставляют эталонные реализации этих универсальных законов в рамках определённых технологических стеков.
Проект OWASP Subtractive Security Top 10 включает стандарты управления, которые операционализируют сокращение путей атаки в рамках программ безопасности.
Эти стандарты предоставляют руководство по управлению рисками там, где пути атаки ещё невозможно устранить, по приоритизации работ по устранению в соответствии с сокращением возможностей атакующего и по управлению внешними отношениями, которые создают новые пути атаки.
Опубликованные стандарты управления:








