 ioncodes/smbghost
Сканер для CVE-2020-0796 - RCE уязвимость SMBv3.1.1 + сжатие SMB

Этот репозиторий содержит мой скрипт-сканер, который позволяет узнать, использует ли ваш сервер SMBv3.1.1 и включено ли сжатие SMB. В конечном итоге это означает, что вы уязвимы к CVE-2020-0796. На данный момент выпущено обновление безопасности, пожалуйста, обязательно установите его!
Он также предоставляет полностью задокументированную структуру пакетов, которую можно использовать для дальнейших исследований, нацеленных на протокол SMB.
Имейте в виду, что этот сканер сообщит только о том, включены ли у вас SMBv3.1.1 и сжатие SMB. Он также пометит исправленную систему как уязвимую!
Модуль имеет обширное логирование и требует библиотеку hexdump, которую можно установить с помощью pip3 install --user hexdump. Если вы не хотите логирования, вы можете использовать скрипт из logless_scanner.py.
python3 .\scanner.py 127.0.0.1 445
NetBIOS (4): 000000c0
Header (64): fe534d42400000000000000000001f00000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000
Negotiation (128): 24000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
Packet (196): 000000c0fe534d42400000000000000000001f0000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000000024000800010000007f000000000000000000000000000000000000007800000002000000020210022202240200030203100311030000000001002600000000000100200001000100000000000000000000000000000000000000000000000000000000000000000003000a000000000001000000010000000100000000000000
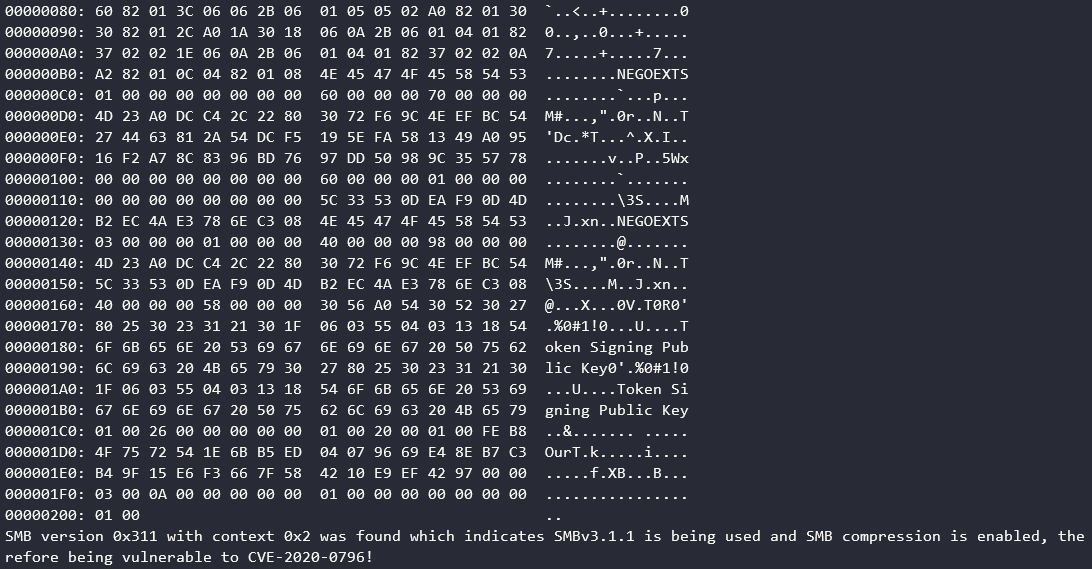
Некоторые выводимые данные были опущены для большей чистоты README. Если вы уязвимы, скрипт выведет следующий текст:
SMB version 0x311 with context 0x2 was found which indicates SMBv3.1.1 is being used and SMB compression is enabled, therefore being vulnerable to CVE-2020-0796!
Если вы не можете установить обновление безопасности от Microsoft, рассмотрите возможность отключения сжатия SMB с помощью следующей команды:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" DisableCompression -Type DWORD -Value 1 -Force
Однако это не защитит вас от эксплуатации, если вы являетесь клиентом, подключающимся к взломанной машине.






