Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Vulnerable-Lab-Exploitation — Практический проект, демонстрирующий настройку виртуальной лаборатории безопасности, разведку сети и эксплуатацию CVE-2012-1823. | Kitploit
Инструменты/GitHubGitHub/hackhermind-pixel/vulnerable-lab-exploitation
Повышение привилегийРазведкаКартирование сетиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииПост-эксплуатацияТестирование на Проникновение
Поделиться
Обучение и Образование
Лаборатории и Практика
GitHubhackhermind-pixel/vulnerable-lab-exploitation

Vulnerable-Lab-Exploitation

Практический проект, демонстрирующий настройку виртуальной лаборатории безопасности, разведку сети и эксплуатацию CVE-2012-1823.

Репозиторий
13610 месяцев назадЕщё не проверено

Эксплуатация уязвимой лаборатории

Практический проект, демонстрирующий настройку виртуального лабораторного стенда безопасности, разведку сетей и эксплуатацию уязвимости CVE-2012-1823.

Настройка уязвимой лаборатории и эксплуатация PHP CGI (CVE-2012-1823)

🎯 Обзор проекта

Этот проект демонстрирует создание изолированной виртуальной лабораторной среды для проведения полномасштабного теста на проникновение. Я смоделировал реальную атаку на устаревший Linux-сервер, пройдя путь от обнаружения сети до получения несанкционированного удаленного доступа.

🛠️ Инструменты и технологии

  • Гипервизор: VirtualBox
  • ОС атакующего: Kali Linux
  • ОС жертвы: Metasploitable 2
  • Сеть: Виртуальный хост-адаптер (изолированная песочница)
  • Используемые инструменты: Nmap, Netcat, Metasploit Framework, Searchsploit

🚀 Этапы выполнения

1. Архитектура лаборатории

Я настроил изолированную виртуальную сеть для обеспечения безопасной тестовой среды. Лаборатория состоит из виртуальной машины Kali Linux и экземпляра Metasploitable 2 в частной подсети.

2. Разведка

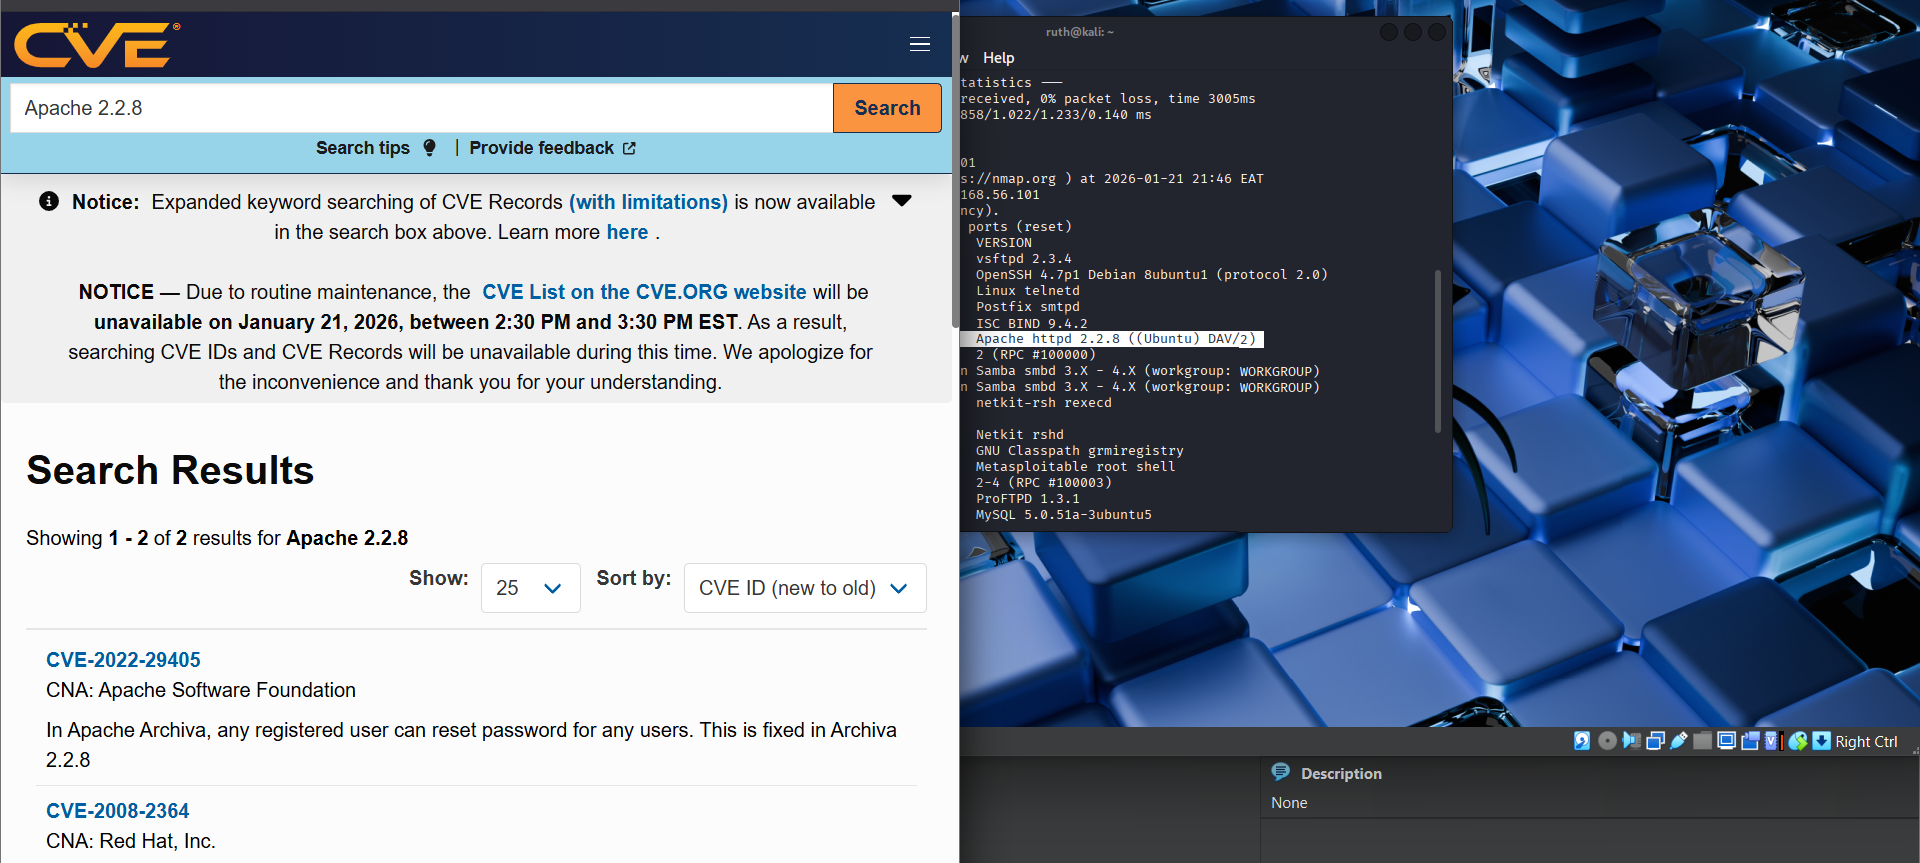
С помощью Nmap я выполнил сканирование версий сервисов для выявления открытых портов: nmap -sV 192.168.**.***

  • Результат: На порту 80 работал устаревшая версия (более 15 лет) Apache 2.2.8, что означает отсутствие исправлений безопасности для современных угроз. Результат Nmap показал Dav/2, который настроен с WebDav, что иногда может позволить атакующим загружать или удалять файлы при плохой конфигурации.сканирование Nmap

3. Исследование уязвимостей

Я использовал Searchsploit и базу данных CVE для идентификации CVE-2012-1823 — критической уязвимости в PHP-CGI, позволяющей выполнить удаленный код (RCE). Старая версия PHP, уязвимая к RCE (удаленное выполнение кода).Скриншот 2026-01-21 215702
4. Эксплуатация

Используя Metasploit Framework, я настроил обратный TCP-обработчик:

  • Модуль: exploit/multi/http/php_cgi_arg_injection
  • Полезная нагрузка: php/meterpreter/reverse_tcp
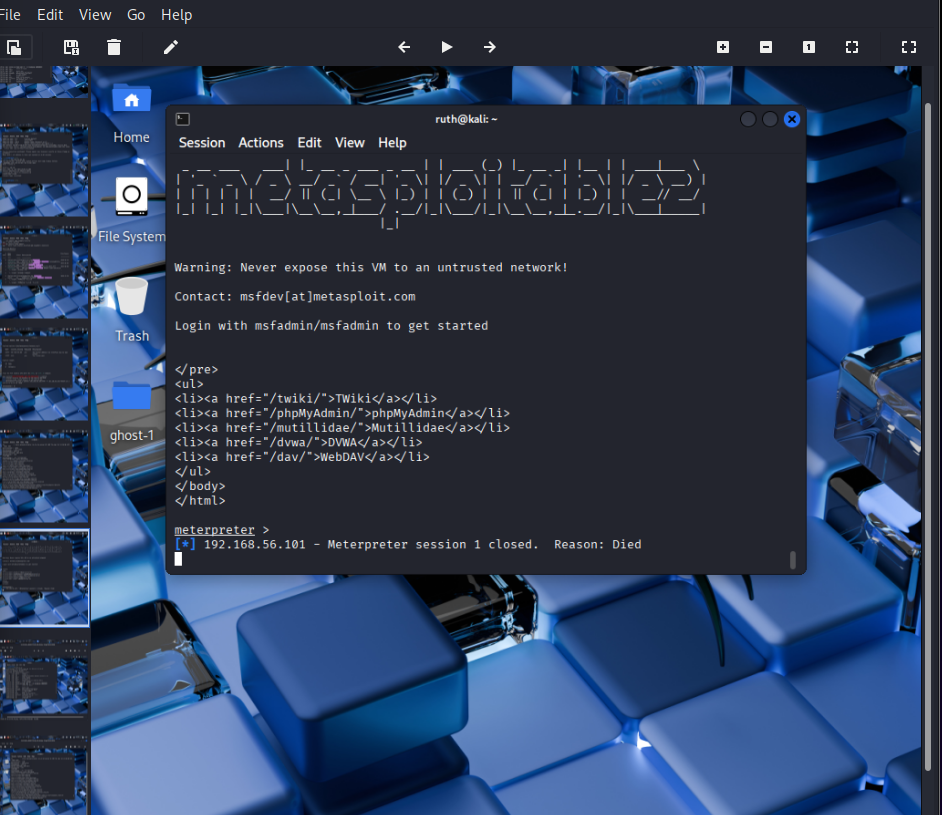
  • Результат: Получена оболочка Meterpreter с правами www-data.успешная эксплуатация

5. Пост-эксплуатация

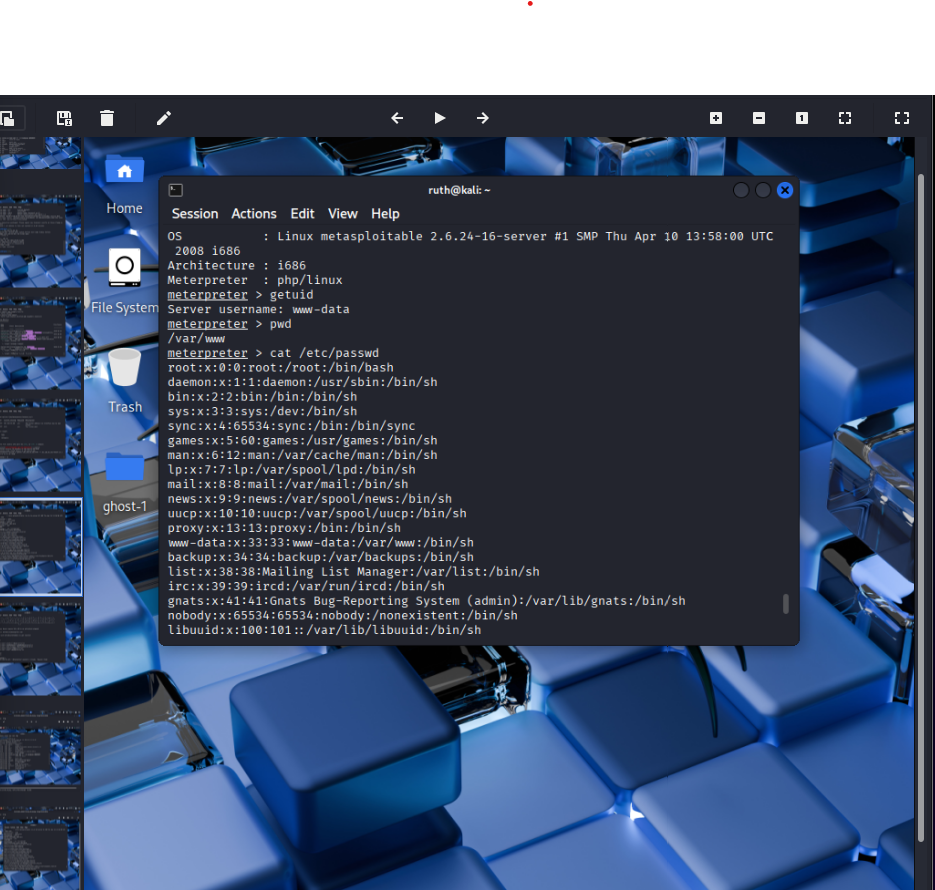
Я выполнил перечисление системы и обнаружил конфиденциальные файлы конфигурации, содержащие учетные данные базы данных в открытом виде, в /var/www/.получение UID
🛡️ Устранение уязвимости

Для снижения риска этой уязвимости рекомендуется выполнить следующие действия:

  1. Обновить PHP до последней стабильной версии (5.4.3+).
  2. Настроить веб-сервер на блокировку строк запроса, начинающихся с -d, -s или -t.
  3. Реализовать принцип минимальных привилегий для пользователя веб-службы.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →