Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Home-Network-Vulnerability-Assessment — Аудит безопасности и анализ уязвимостей (CVE-2014-3566 и CVE-2010-2333) в инфраструктуре локальной сети и домашнем маршрутизаторе. | Kitploit
Инструменты/GitHubGitHub/jmonge12/home-network-vulnerability-assessment
Сканеры уязвимостейКартирование сетиСканирование портовАнализ уязвимостейСетевая безопасностьОбучение и ОбразованиеЛаборатории и Практика
GitHub
jmonge12/home-network-vulnerability-assessment

Home-Network-Vulnerability-Assessment

Аудит безопасности и анализ уязвимостей (CVE-2014-3566 и CVE-2010-2333) в инфраструктуре локальной сети и домашнем маршрутизаторе.

Репозиторий
405 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Home-Network-Vulnerability-Assessment

Аудит безопасности и анализ уязвимостей (CVE-2014-3566 и CVE-2010-2333) в локальной сетевой инфраструктуре и домашнем роутере.

Аудит безопасности и анализ уязвимостей домашнего роутера

Описание проекта

В этом проекте документируется аудит периметральной безопасности, проведённый автономно в локальной домашней сети. Целью было определить открытые порты на шлюзовом роутере, составить карту активных сервисов с помощью определения версий и оценить наличие критических уязвимостей с использованием движка скриптов Nmap (NSE).

Методология и инструменты

  • Инструмент сканирования: Nmap (Network Mapper) v7.98.
  • Объект оценки: домашний роутер / шлюз (192.168.100.1).
  • Подход: аудит «чёрного ящика» (Black Box) из локальной сети.

Этапы лабораторной работы и результаты

1. Первоначальное обнаружение сервисов

Было выполнено быстрое сканирование с определением версий для составления карты открытых входных точек устройства:

nmap -sV -F 192.168.100.1
Первоначальное сканирование портов

С помощью этой команды были обнаружены активные сервисы на портах 53/tcp (domain), 80/tcp (http) и служба сопряжения UPnP от Cisco-Linksys на порту 49152/tcp.


2. Обнаружение критической уязвимости SSL POODLE (CVE-2014-3566)

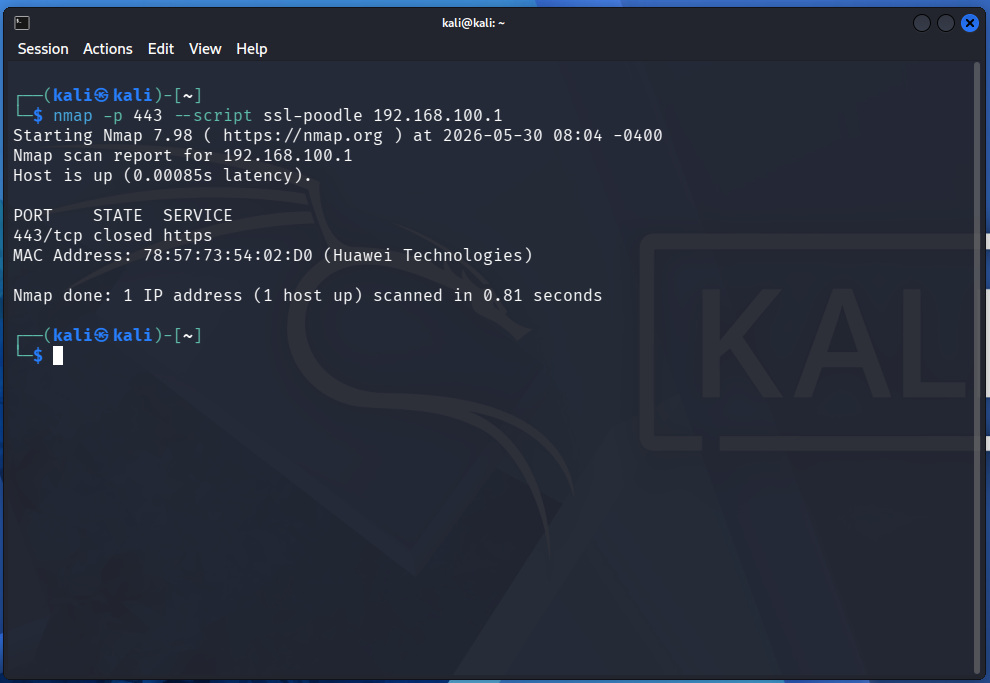
Для аудита безопасности зашифрованных соединений на портах веб-администрирования роутера был запущен специализированный скрипт из набора криптографических алгоритмов SSL:

nmap -p 443 --script ssl-poodle 192.168.100.1
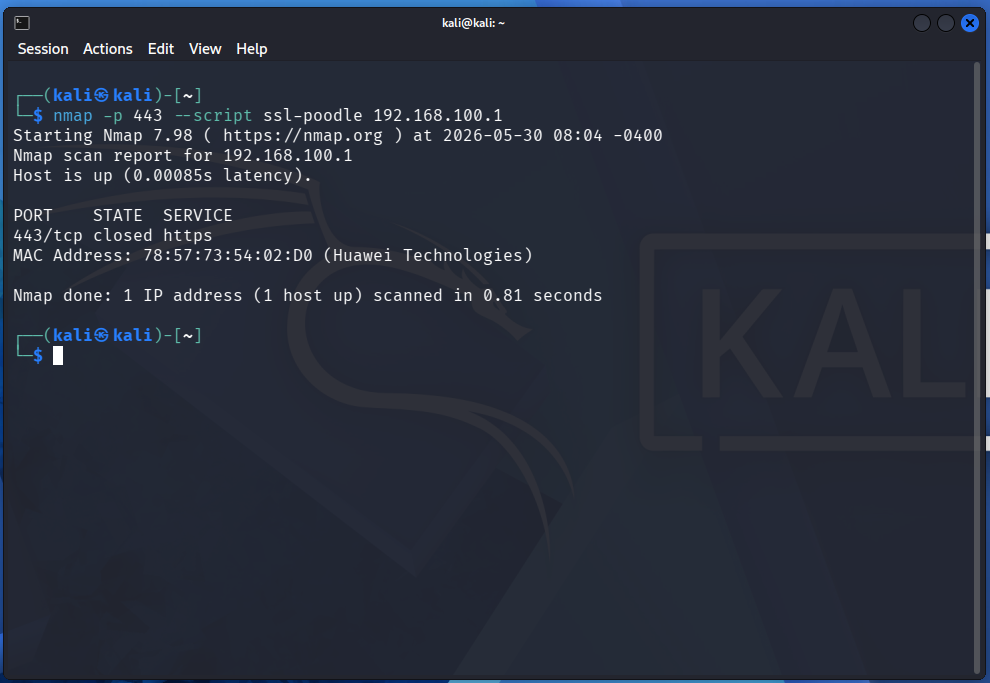
Доказательство уязвимости SSL POODLE Nmap

Движок скриптов Nmap (NSE) определил, что веб-сервер устройства является VULNERABLE к атакам понижения версии протокола (Downgrade Attacks) под идентификатором CVE-2014-3566 (POODLE). Эта ошибка возникает из-за того, что прошивка роутера принимает соединения, использующие устаревший протокол SSLv3 с блочным шифрованием в режиме CBC (Cipher Block Chaining).


3. Перечисление веб-поверхности атаки (CVE-2019-1653 и другие)

Глубокий анализ с помощью категории --script vuln продолжил оценку HTTP-интерфейса роутера, выявив огромный перечень путей, подверженных утечке информации, уязвимостей обхода каталогов (Directory Traversal) и открытых панелей аутентификации.
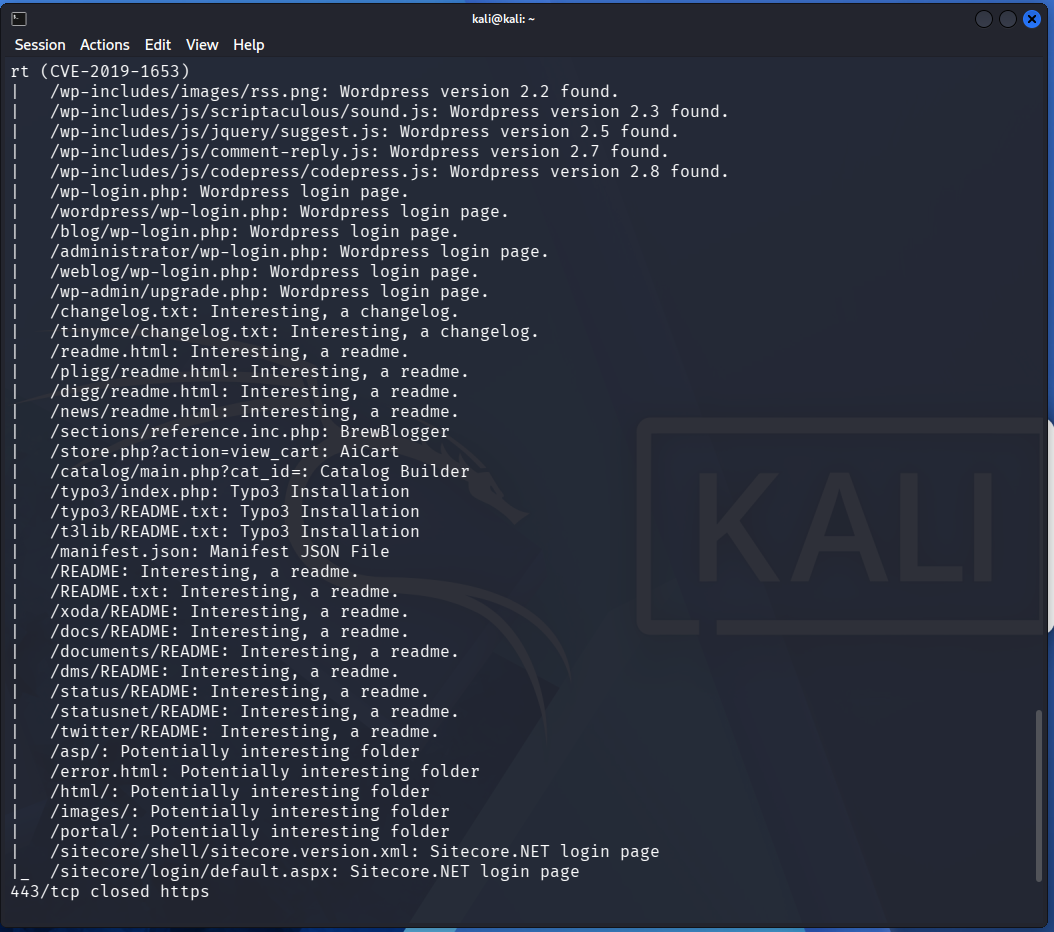
Утечка информации и перечисление веб-ресурсов

Движок NSE от Nmap подтвердил, что устройство является LIKELY VULNERABLE (весьма уязвимо) к атаке по стороннему каналу POODLE (CVE-2014-3566) из-за принятия соединений по устаревшему протоколу SSLv3 с шифрованием CBC.


Скачать инструмент






