
 #1
Инструменты аудита конфигурации, сканирования соответствия, бенчмарков усиления и обнаружения дрейфа.
Рекомендация Kitploit

 stelligent/cfn_nag
Инструмент для линтинга шаблонов CloudFormation
 controlplaneio/kubesec
Анализ рисков безопасности для ресурсов Kubernetes
 kyverno/kyverno
Обеспечьте безопасность и соответствие требованиям в кластерах Kubernetes с помощью контроллеров допуска, мутации ресурсов, фонового сканирования и…
 stackrox/kube-linter
KubeLinter — это инструмент статического анализа, который проверяет YAML-файлы Kubernetes и чарты Helm, чтобы гарантировать, что представленные в них…
 complianceascode/content
Генерирует контент безопасности SCAP, Ansible, Bash и CEL для оценки соответствия и автоматического усиления защиты на Linux-хостах, контейнерах и…
 open-policy-agent/conftest
Пишите тесты для проверки структурированных конфигурационных данных с помощью языка запросов Open Policy Agent Rego
 open-policy-agent/opa
Декларативный механизм политик, который обеспечивает авторизацию и применение политик в сервисах, Kubernetes, Terraform, Docker и API с…
 vivian.maes/bad-secure-rails-app
Преднамеренно небезопасное приложение на Ruby on Rails, предназначенное для изучения уязвимостей OWASP Top 10 и отработки техник тестирования…
 yijikeji/cve-2022-29170
Grafana — это платформа с открытым исходным кодом для мониторинга и наблюдаемости. В Grafana Enterprise функция безопасности запросов позволяет…
 hackwarts12/escepcion
Пассивный аудитор AD CS, обнаруживающий ESC1–ESC16 и Shadow Credentials с помощью проверок LDAP/ACL/реестра в режиме только для чтения, с…
 indoushka/context-aware-offensive-intelligence
Исследовательский фреймворк, переопределяющий постэксплуатацию посредством интеллекта принятия решений.
 zaydmulani09/sentrymcp
Статический и динамический сканер безопасности для серверов MCP (Model Context Protocol).
 mthamil107/db_audit_research
Self-Defeating Audits: воспроизводимый лабораторный стенд, демонстрирующий, как роль PostgreSQL с низкими привилегиями обратимо ослепляет триггерного…
 burjoy/cve-2024-40275_scanner
Сканер для CVE-2024-40725 — раскрытие исходного кода Apache HTTP Server; зондирует прямые пути и пути подзапросов, идентифицирует затронутые версии и…
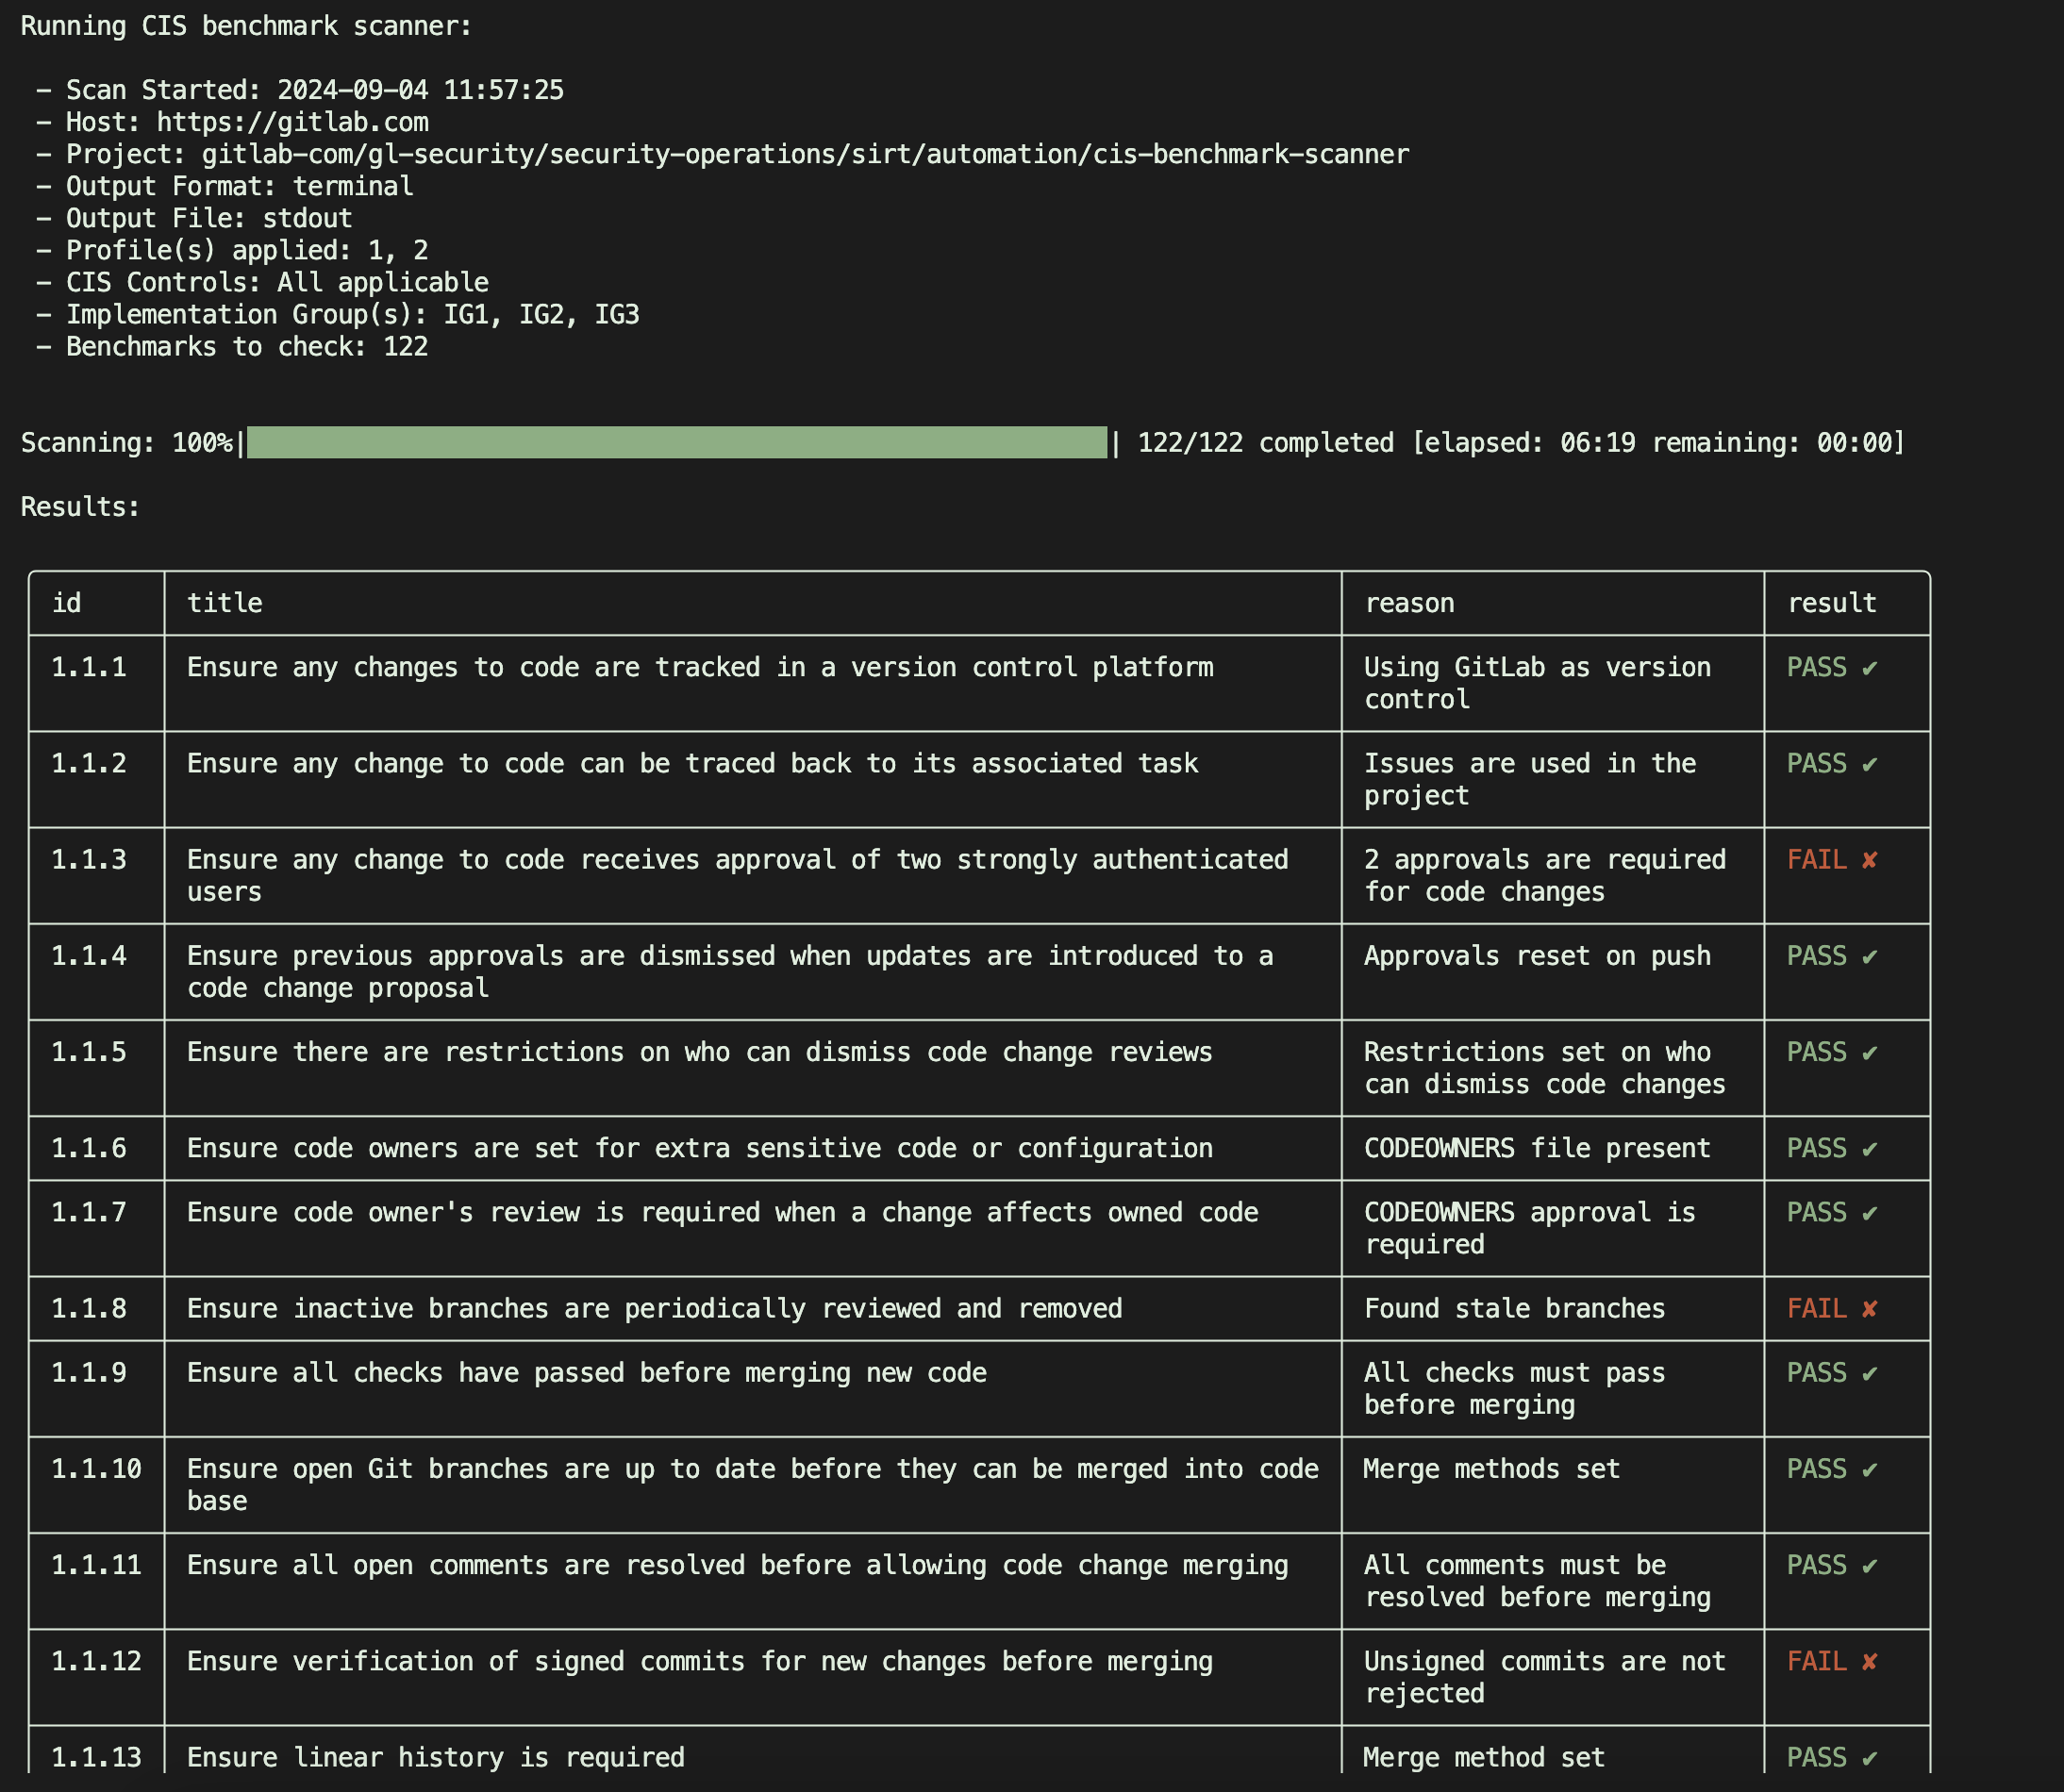 gitlab-security-oss/cis/gitlabcis
Проводит аудит проектов GitLab на соответствие CIS GitLab Benchmark посредством проверок API только для чтения, формируя JSON-отчёты о соответствии…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Аудитор безопасности PowerShell в режиме только для чтения для конечных точек и серверов Windows: проверяет конфигурацию Defender, статус обновлений,…
 hunt-benito/bring-your-own-key-cve-2026-73678-unauthenticated-rce-in-mindsdb-cowork
PoC-эксплойт для CVE-2026-73678: неаутентифицированное RCE в MindsDB Cowork через предоставленный атакующим LLM-ключ и выполнение кода в scratchpad…
 prapul1/vulnhub-dc1-writeup
VulnHub DC-1 boot-to-root — эксплуатация CVE-2018-7600 (Drupalgeddon2) для RCE, извлечение учётных данных БД из settings.php, подделка хэша пароля…






