
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CIS GitLab Benchmark Scanner — Проводит аудит проектов GitLab на соответствие CIS GitLab Benchmark посредством проверок API только для чтения, формируя JSON-отчёты о соответствии требованиям и рекомендациях по усилению безопасности. | Kitploit
Инструменты/GitLabGitLab/gitlab-security-oss/cis/gitlabcis
Анализ уязвимостейАудит конфигурацииDevSecOpsБезопасность Цепочки ПоставокНеправильная Конфигурация
GitLabgitlab-security-oss/cis/gitlabcis

CIS GitLab Benchmark Scanner

Проводит аудит проектов GitLab на соответствие CIS GitLab Benchmark посредством проверок API только для чтения, формируя JSON-отчёты о соответствии требованиям и рекомендациях по усилению безопасности.

Репозиторий
1513292 месяцев назадЕщё не проверено
Поделиться

Сканер CIS GitLab Benchmark - gitlabcis

История вопроса

17 апреля 2024 года GitLab™ опубликовал запись в блоге, в которой представил свой бенчмарк Center for Internet Security® (CIS) GitLab Benchmark. Цель — улучшить безопасность продукта и предложить клиентам GitLab рекомендации по усилению защиты. Вы можете скачать копию бенчмарков, опубликованных на сайте Center for Internet Security®.

«CIS GitLab Benchmark стал результатом сотрудничества между CIS и командами GitLab по полевой безопасности и управлению продуктами. После многочисленных разговоров с клиентами мы поняли необходимость в специальном бенчмарке, который направил бы их усилия по усилению защиты. Мы провели углублённый анализ продукта и документации GitLab, чтобы понять, как наше предложение соотносится с CIS Software Supply Chain Security Benchmark. После подготовки первоначального черновика он прошёл процесс согласования CIS, в ходе которого более широкое сообщество CIS Benchmark Community смогло ознакомиться с ним и предложить правки до публикации.»

Источник: Создание CIS GitLab Benchmark

Обзор

gitlabcis — это пакет Python®, который проверяет проект GitLab на соответствие бенчмарку Center for Internet Security® (CIS) GitLab Benchmark. Он включает рекомендации как код, оформленные в YAML™.

Улучшение продукта GitLab

Compliance Adherence Report

Существует более масштабная инициатива по добавлению CIS Benchmark в качестве стандарта соответствия в Compliance Adherence Report.

  • После внедрения это позволит клиентам автоматически получать информацию о том, какие дополнительные меры им необходимо принять для соответствия рекомендациям CIS Benchmark.

Вклад в развитие GitLab

В процессе разработки этого инструмента авторы добавили 2 функции в продукт GitLab (#39):

  • Show Crosslinked/related issues in merge requests via the API
  • Groups API: Add Restrict group access by Domain

Содержание

[[TOC]]

Отказ от ответственности

Отказ от ответственностиКомментарий
Этот инструмент предполагает, что вы используете GitLab для всего
  • Например, первая рекомендация (1.1.1 - version_control):
    • «Убедитесь, что любые изменения кода отслеживаются в платформе контроля версий.»
  • Использование GitLab автоматически обеспечивает выполнение этого контроля.
Этот инструмент не может проверить все рекомендации
  • Мы ведём учёт всех рекомендаций, которые невозможно автоматизировать. Ознакомьтесь с документом об ограничениях (docs/limitations.md), в котором указаны пробелы автоматизации — условия, которые нельзя уверенно автоматизировать.
Этот инструмент не выполняет никаких операций записи в вашем экземпляре, группе или проекте GitLab. Никакие действия записи не выполняются.
  • Этот инструмент специально разработан так, чтобы не выполнять никаких операций записи, которые могут:
    • изменить, модифицировать, затронуть конфигурацию, данные или целостность вашего проекта GitLab
  • гарантируя, что никакие изменения или несанкционированные корректировки его состояния или содержимого не будут внесены.
Это не официальный продукт GitLab
  • Этот репозиторий создан инженерами GitLab и официально не поддерживается GitLab.

Начало работы

  • Обязательно:
    • Необходимо установить python® и pip
    • Одно из:
      • GitLab Personal Access Token (PAT)
      • GitLab OAuth Token

Токены

gitlabcis требует один из следующих токенов:

Personal Access Token (PAT)
  • Создайте Personal Access Token (PAT).

Вы можете либо передать токен как параметр, либо сохранить его как переменную окружения:

  • GITLAB_TOKEN - (необязательно) переменная окружения
  • --token / -t - (необязательно) параметр токена gitlabcis
OAuth Token
  • Создайте OAuth Token.

Вы можете либо передать токен как параметр, либо сохранить его как переменную окружения:

  • GITLAB_OAUTH_TOKEN - (необязательно) переменная окружения
  • --oauth-token / -ot - (необязательно) параметр токена gitlabcis
Область действия токена
  • Обязательно: ваш токен должен иметь как минимум область read_api.
  • (необязательно) Предоставление токену более широких прав откроет больше проверок, требующих более высоких уровней разрешений.

Установка

Существует несколько способов загрузки сканера. Они описаны ниже:

PyPI

Установите gitlabcis из pypi.org:

pip install gitlabcis
GitLab

Установите gitlabcis из реестра пакетов:

pip install gitlabcis --index-url https://gitlab.com/api/v4/projects/57279821/packages/pypi/simple

Если вы ещё этого не сделали, добавьте следующее в ваш файл .pypirc.

[gitlab]
repository = https://gitlab.com/api/v4/projects/57279821/packages/pypi
username = __token__
password = <your personal access token>

Установите gitlabcis из исходного кода через клонирование или со страницы релизов

# make a clone (or create a local fork) of the repo
git clone [email protected]:gitlab-security-oss/cis/gitlabcis.git
cd gitlabcis
make install

Использование

Ожидается следующий синтаксис:

gitlabcis URL OPTIONS
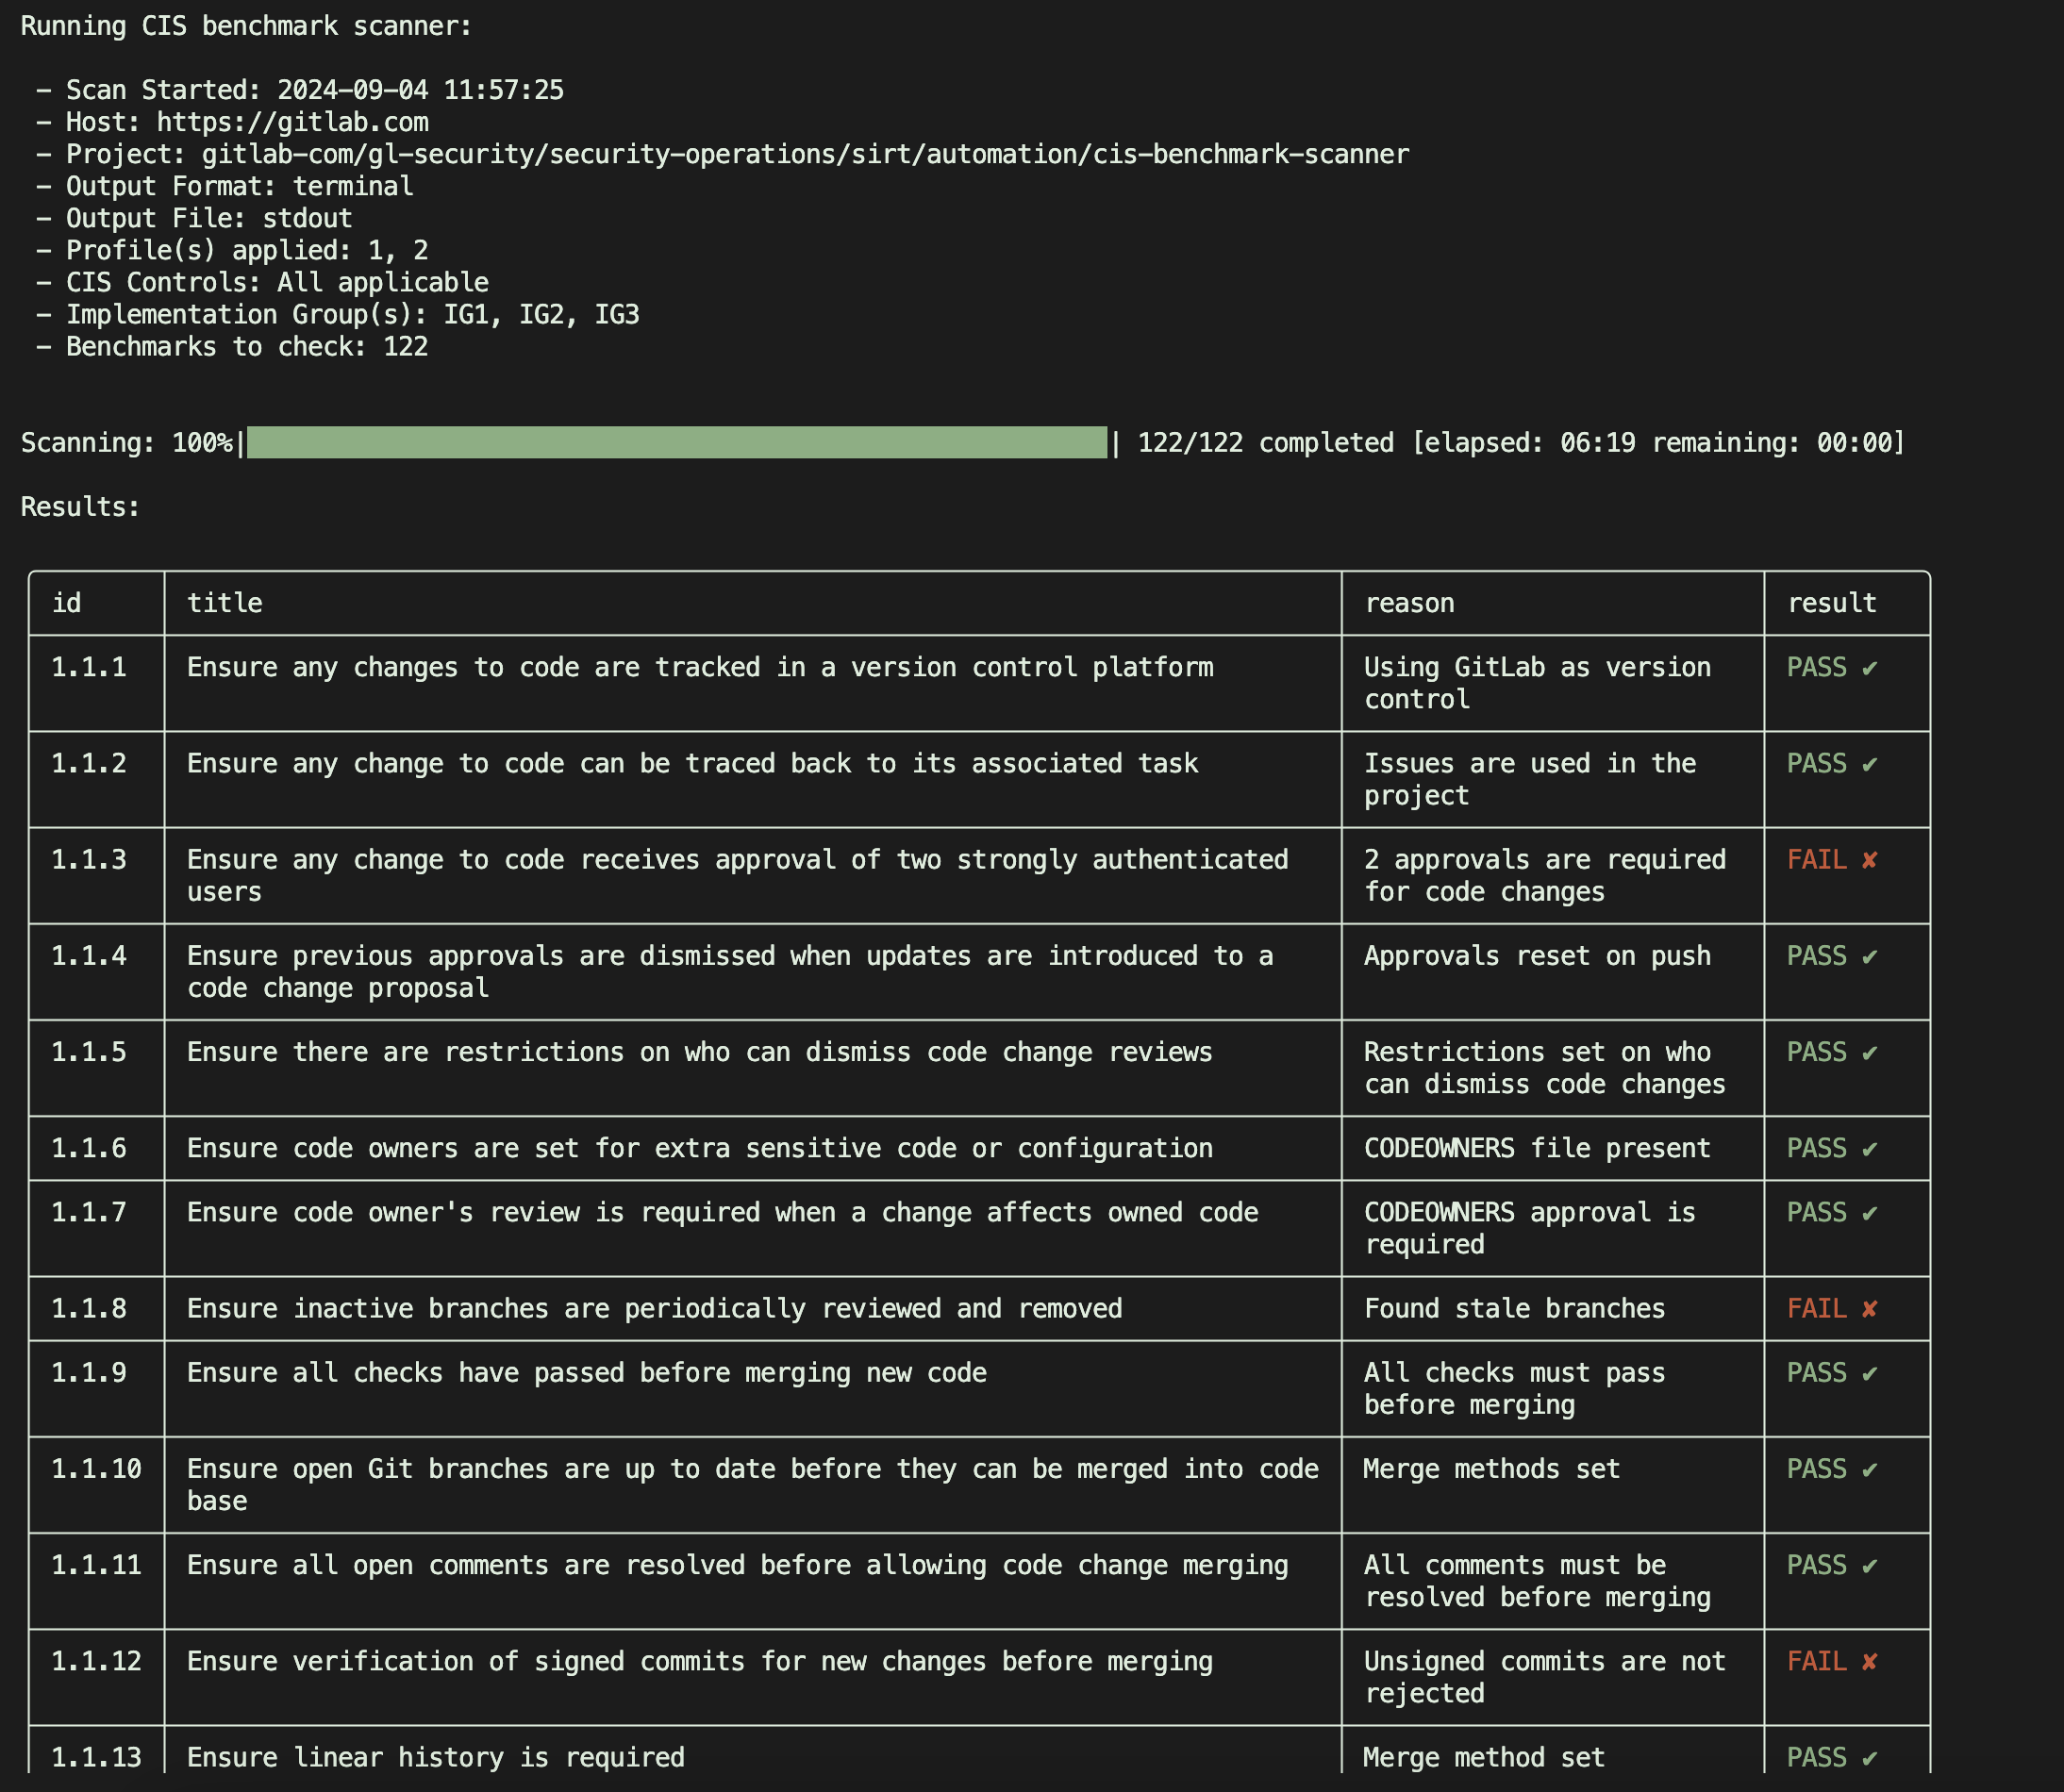
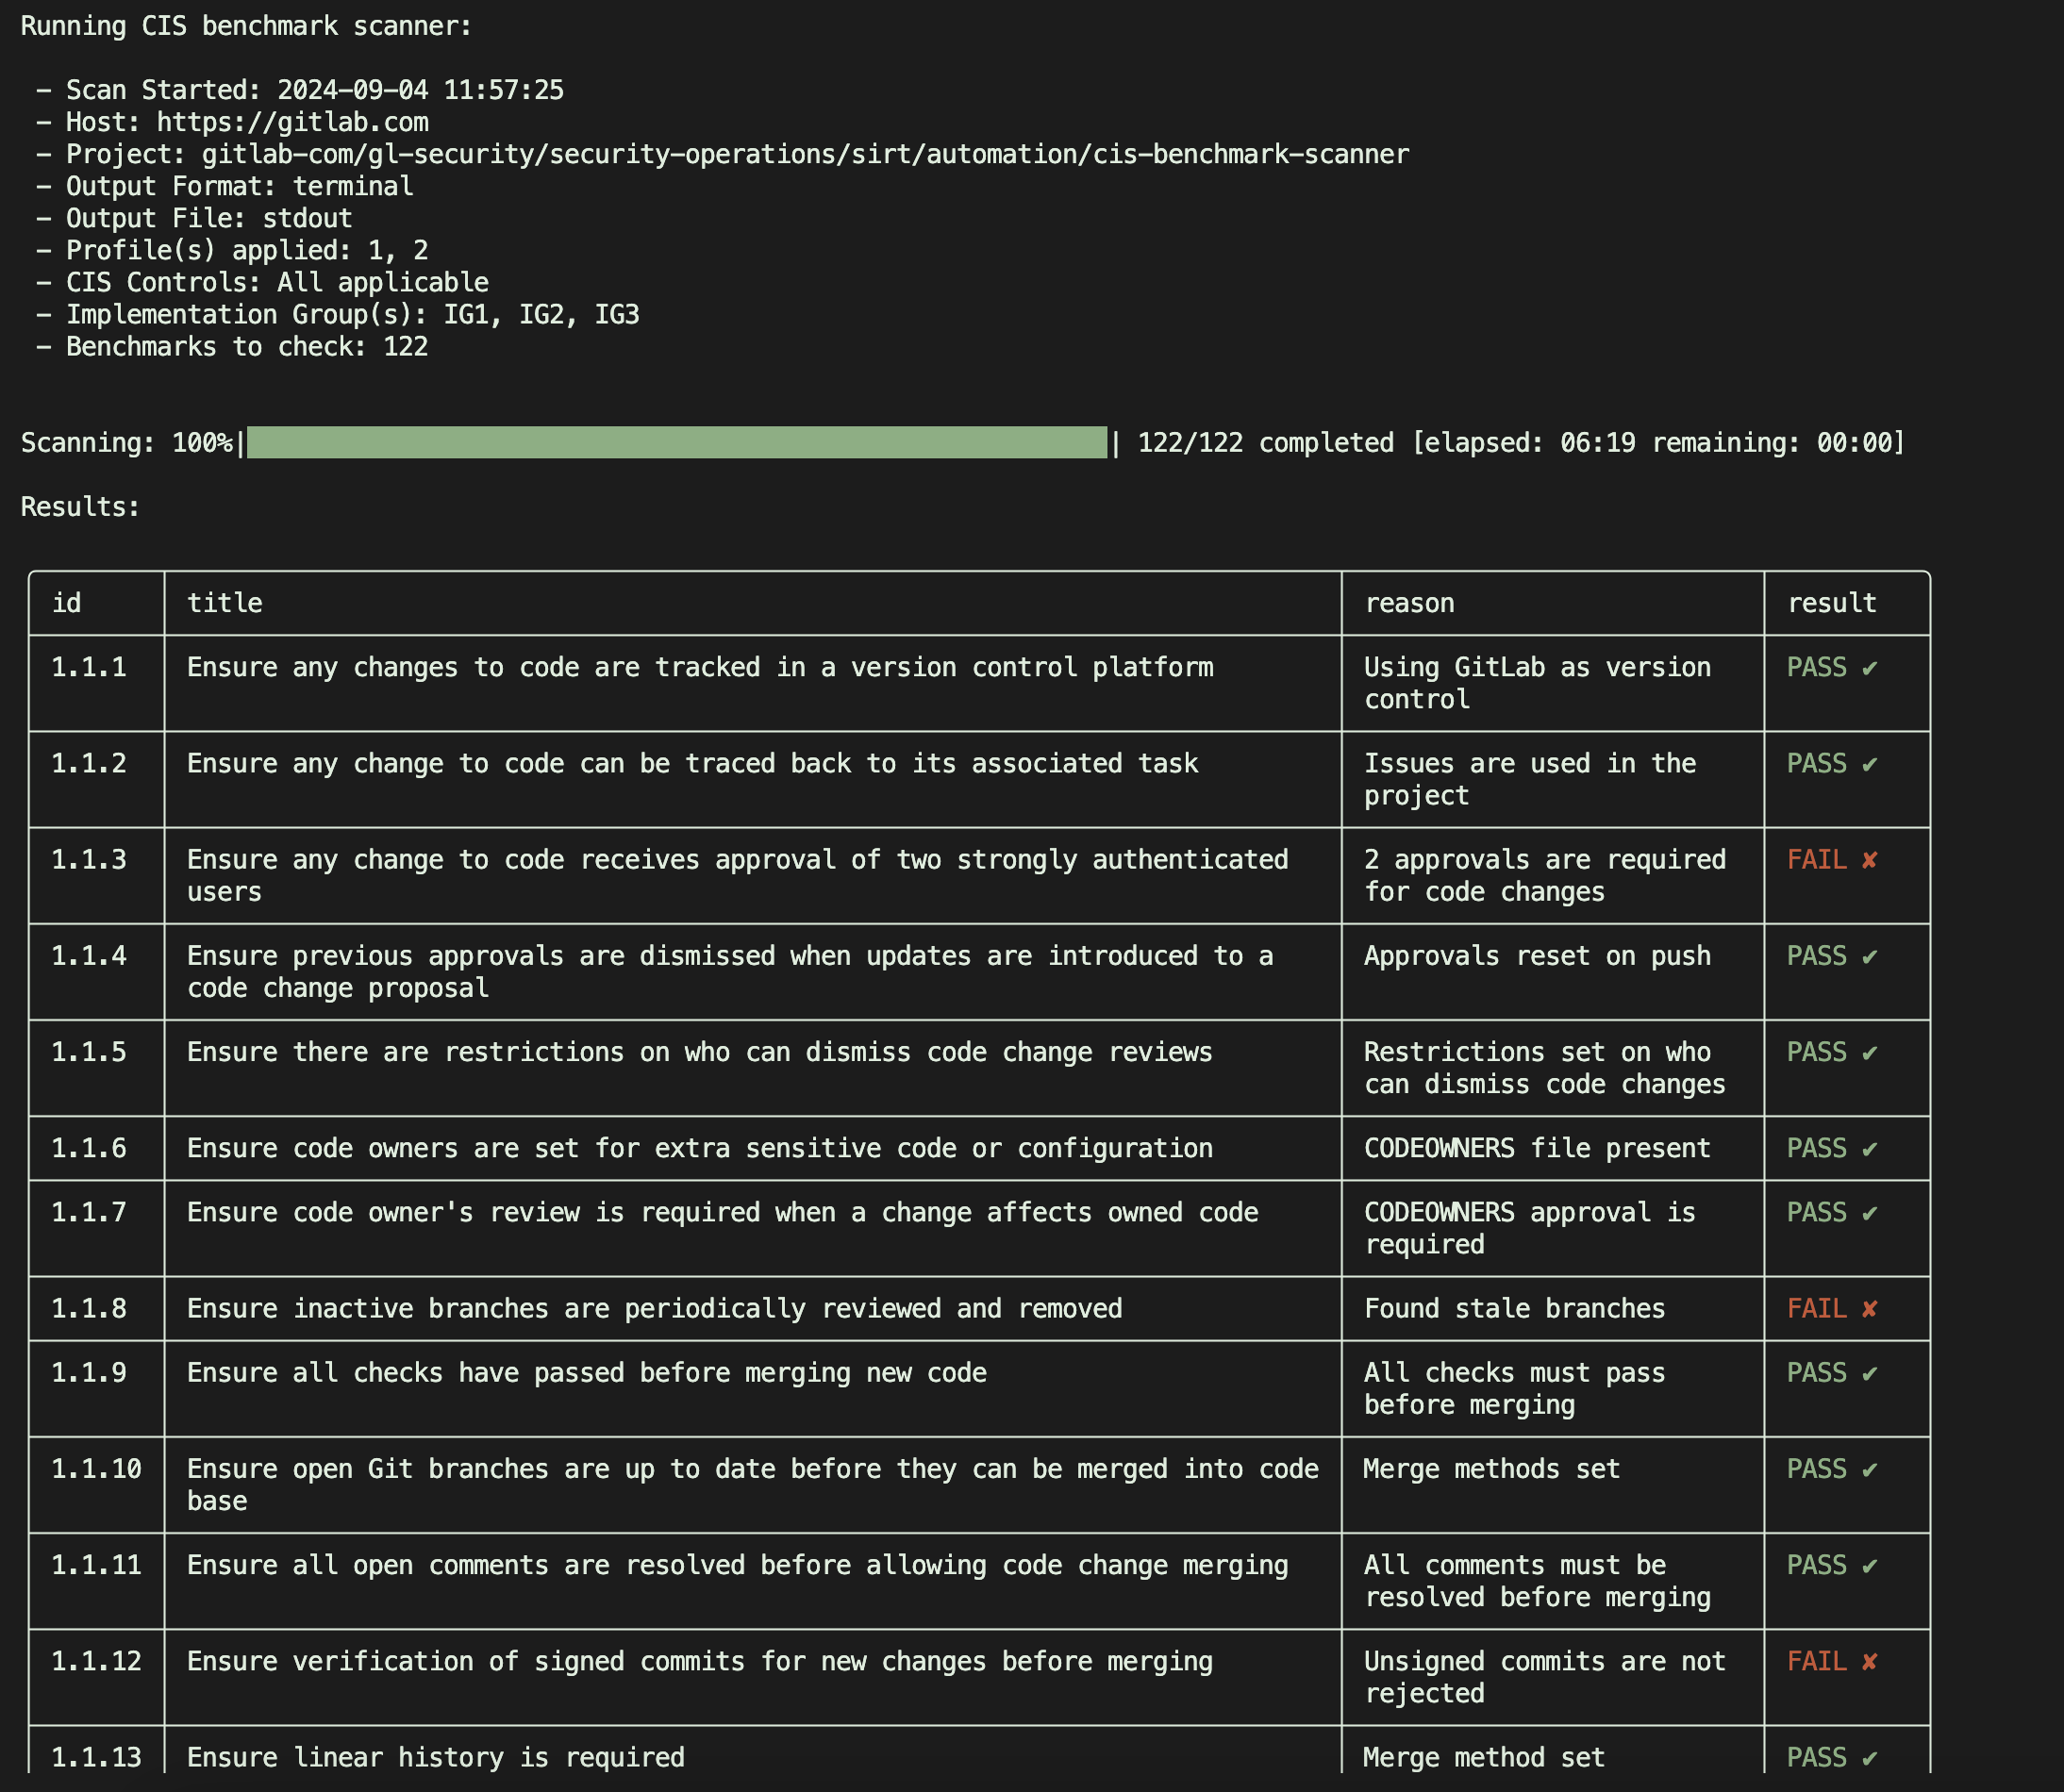
Скриншот

результаты

Создание отчёта

Чтобы создать отчёт из оболочки:

gitlabcis https://gitlab.example.com/path/to/project --token $TOKEN

Создать JSON-отчёт: (Если используется переменная $GITLAB_TOKEN, параметр --token указывать не нужно)

gitlabcis \
    https://gitlab.example.com/path/to/project \
    -o results.json \
    -f json

Чтобы выполнить одну проверку:

gitlabcis \
    https://gitlab.example.com/path/to/project \
    -ids 1.2.3 # or multiple: 2.3.4 3.4.5 etc

Сканировать все подгруппы и проекты в экземпляре или группе (по умолчанию на 1 уровень вглубь):

gitlabcis https://gitlab.example.com/path-to-group --nest

Сканировать все подгруппы и проекты на глубину до 2 уровней, записывая JSON-файлы для каждой сущности в ./results/:

gitlabcis \
    https://gitlab.example.com/path-to-group \
    --nest \
    --depth 2 \
    --output-dir results \
    -f json

Сканировать с неограниченной глубиной и префиксом имени файла:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





