
 #1
Инструменты аудита конфигурации, сканирования соответствия, бенчмарков усиления и обнаружения дрейфа.
Рекомендация Kitploit

 open-policy-agent/gatekeeper
Движок политик Kubernetes с контролем допуска, мутацией и аудитом на основе OPA для обеспечения соблюдения конфигураций безопасности и соответствия…
 kyverno/kyverno
Обеспечьте безопасность и соответствие требованиям в кластерах Kubernetes с помощью контроллеров допуска, мутации ресурсов, фонового сканирования и…
 mondoohq/cnspec
Открытый, облачно-ориентированный инструмент безопасности для защиты всего — от сборки до времени выполнения
 cloud-custodian/cloud-custodian
Правила для обеспечения безопасности облака, оптимизации затрат и управления, DSL на YAML для политик, позволяющих запрашивать, фильтровать и…
 salesforce/cloudsplaining
Cloudsplaining — это инструмент оценки безопасности AWS IAM, который выявляет нарушения принципа наименьших привилегий и генерирует отчет с…
 complianceascode/content
Генерирует контент безопасности SCAP, Ansible, Bash и CEL для оценки соответствия и автоматического усиления защиты на Linux-хостах, контейнерах и…
 open-policy-agent/opa
Декларативный механизм политик, который обеспечивает авторизацию и применение политик в сервисах, Kubernetes, Terraform, Docker и API с…
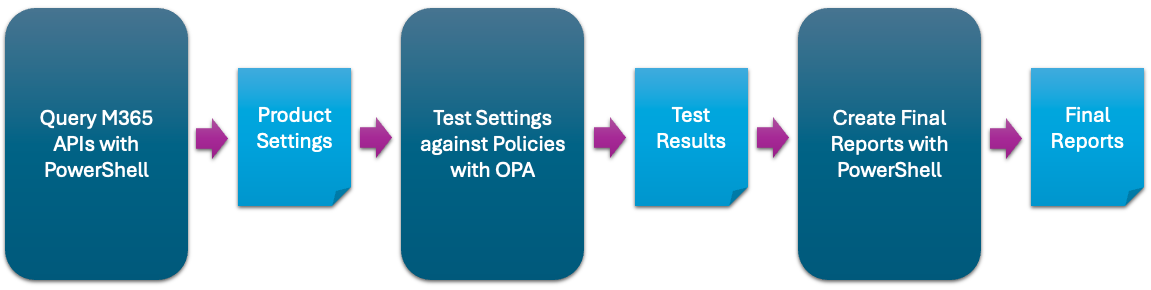 cisagov/scubagear
Автоматизация оценки состояния вашего M365-тенанта на соответствие базовым показателям CISA
 corazawaf/coraza
Go-библиотека для межсетевого экрана веб-приложений (WAF), совместимая с правилами ModSecurity SecLang и OWASP Core Rule Set v4, обеспечивающая…
 prowler-cloud/prowler
Prowler — самая широко используемая в мире платформа облачной безопасности с открытым исходным кодом, которая автоматизирует обеспечение безопасности…
 kubescape/kubescape
Открытая платформа безопасности Kubernetes, сканирующая кластеры, манифесты и образы на предмет неправильных конфигураций, уязвимостей и соответствия…
 checkmarx/kics
Сканер статического анализа для инфраструктуры-как-кода, который обнаруживает уязвимости безопасности, нарушения соответствия и неправильные…
 snyk/cli
Snyk CLI сканирует и отслеживает ваши проекты на предмет уязвимостей безопасности.
 projectdiscovery/nuclei
Быстрый сканер уязвимостей на основе YAML с шаблонным движком обнаружения для автоматизированного тестирования безопасности веб-приложений, API,…
 aquasecurity/trivy
Находите уязвимости, ошибки конфигурации, секреты, SBOM в контейнерах, Kubernetes, репозиториях кода, облаках и не только
 bridgecrewio/checkov
Инструмент статического анализа для инфраструктуры как код, который обнаруживает облачные неверные конфигурации, уязвимости и секреты в Terraform,…
 praetorian-inc/nerva
Быстрый CLI для идентификации сервисов по 170+ протоколам (TCP/UDP/SCTP) — разработан компанией Praetorian
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…

